yakit v1.4.8-0731
Plataforma de teste de penetração tudo-em-um com proxy MITM, fuzzer web, manipulador de conexão reversa e sistema de plugins para testes de segurança automatizados e exploração.
Yakit - Plataforma Interativa de Testes de Segurança de Aplicações


Ver Whitepaper • Documentação Oficial • Reportar Problemas • Acessar Site Oficial • Juntar-se à Comunidade • Arquitetura do Projeto
Introdução ao Yakit
A fusão de segurança é uma reforma nas operações e gestão de segurança das empresas sob a nova normalidade, e também uma prioridade urgente para elas.
Com base no conceito de fusão de segurança, a equipe Yaklang.io desenvolveu a linguagem vertical de segurança Yaklang. Para produtos/ferramentas que não podem ser integrados nativamente na plataforma Yak, o Yaklang permite reescrever suas "alternativas de alta qualidade". Para produtos com ecossistema completo e alto reconhecimento, o Yaklang pode compilar e fundir diretamente, fazendo as modificações necessárias no código-fonte para melhor adaptação à linguagem Yaklang. Para profissionais de segurança que não desejam programar, o Yakit fornece GUIs adequadas para todas as capacidades do Yaklang, e com as versões, a GUI se tornará mais madura.
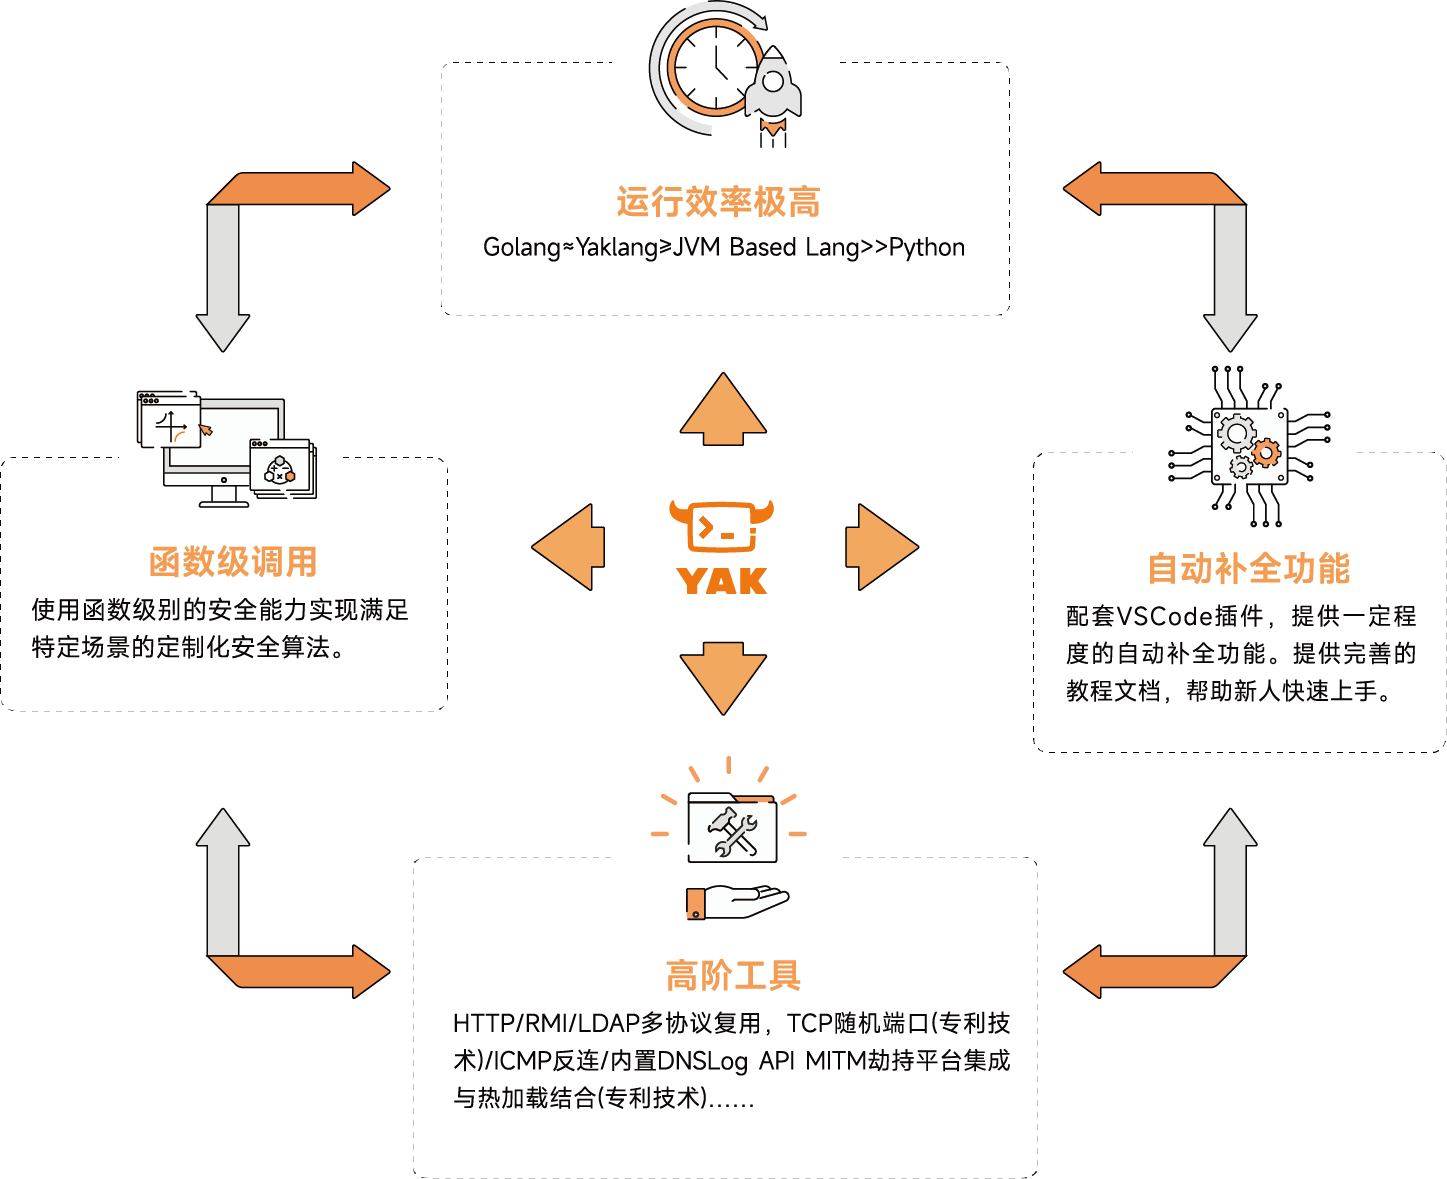
Para tornar as capacidades de segurança do Yaklang mais próximas do uso real, escrevemos um servidor gRPC para o Yak e construímos um cliente usando esse servidor: Yakit.
Arquitetura do Projeto
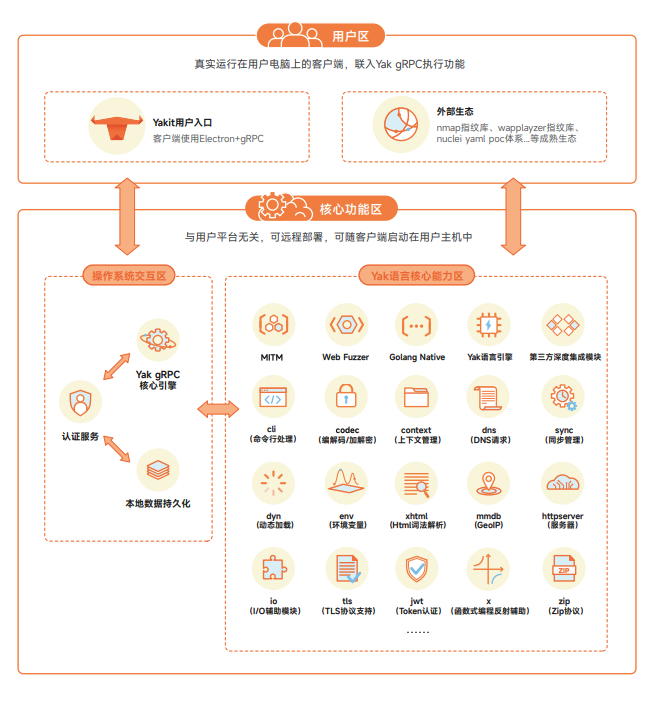
Tecnologia Central: CDSL
CDSL é definido como CyberSecurity Domain Specific Language, uma linguagem de programação especializada no domínio da segurança cibernética; escrevemos uma máquina virtual de pilha para hospedar o estado de execução desta linguagem Turing-completa. Esperamos alcançar a fusão de capacidades de segurança e a unificação da plataforma subjacente por meio do "CDSL".
Para tornar o CDSL do domínio de segurança desenvolvido internamente mais próximo dos cenários de uso real, escrevemos um servidor gRPC para o Yaklang e construímos o cliente Yakit com base nesse servidor. Na prática, é através da GUI do Yakit que se controla as capacidades do motor. O servidor gRPC do Yakit facilita a implantação dos usuários, sendo independente de plataforma, podendo ser implantado remotamente ou iniciado localmente no host.
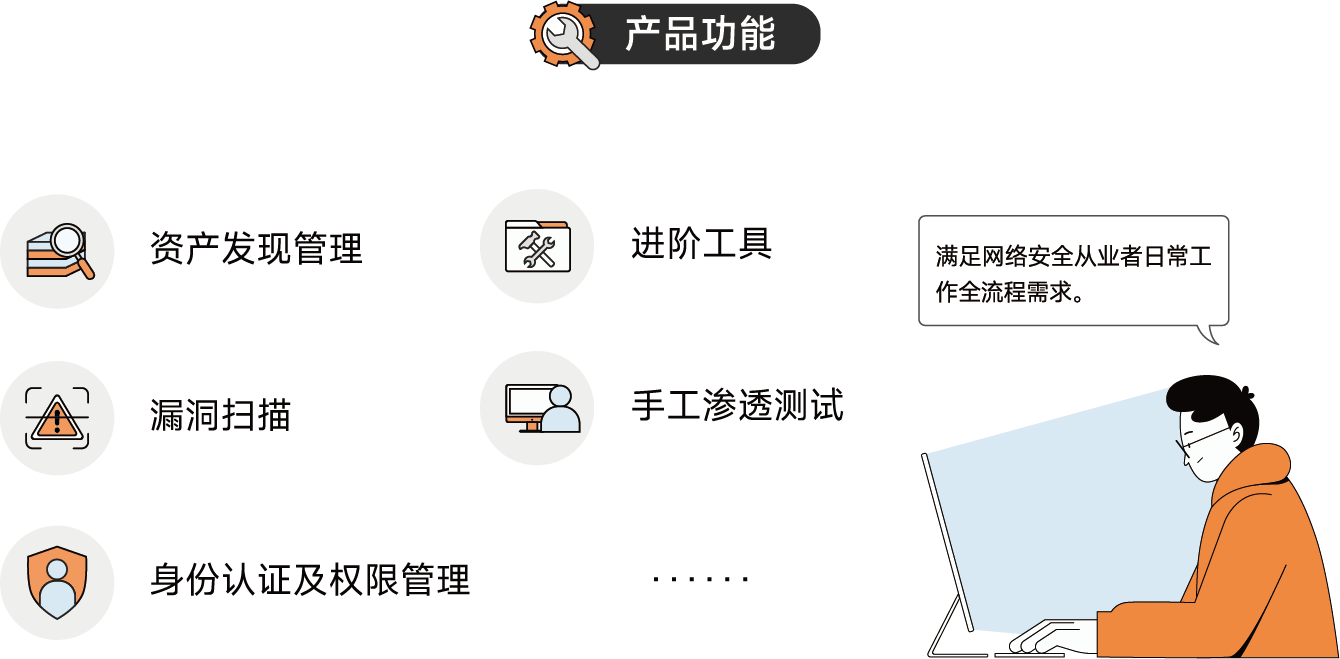
- Pode substituir 100% a plataforma de intercepção MITM do BurpSuite;
- GUI de varredura passiva MITM difícil de replicar;
- Incorpora scripts Yaklang para depuração dinâmica de tráfego; execução dinâmica de código a qualquer momento;
- Primeira ferramenta visual de fuzzing Web do mundo — Web Fuzzer;
- Loja de plugins Yakit;
- Pode executar scripts ou plugins Yaklang personalizados em qualquer etapa do teste de penetração. ... ...
Visão geral das capacidades de segurança:
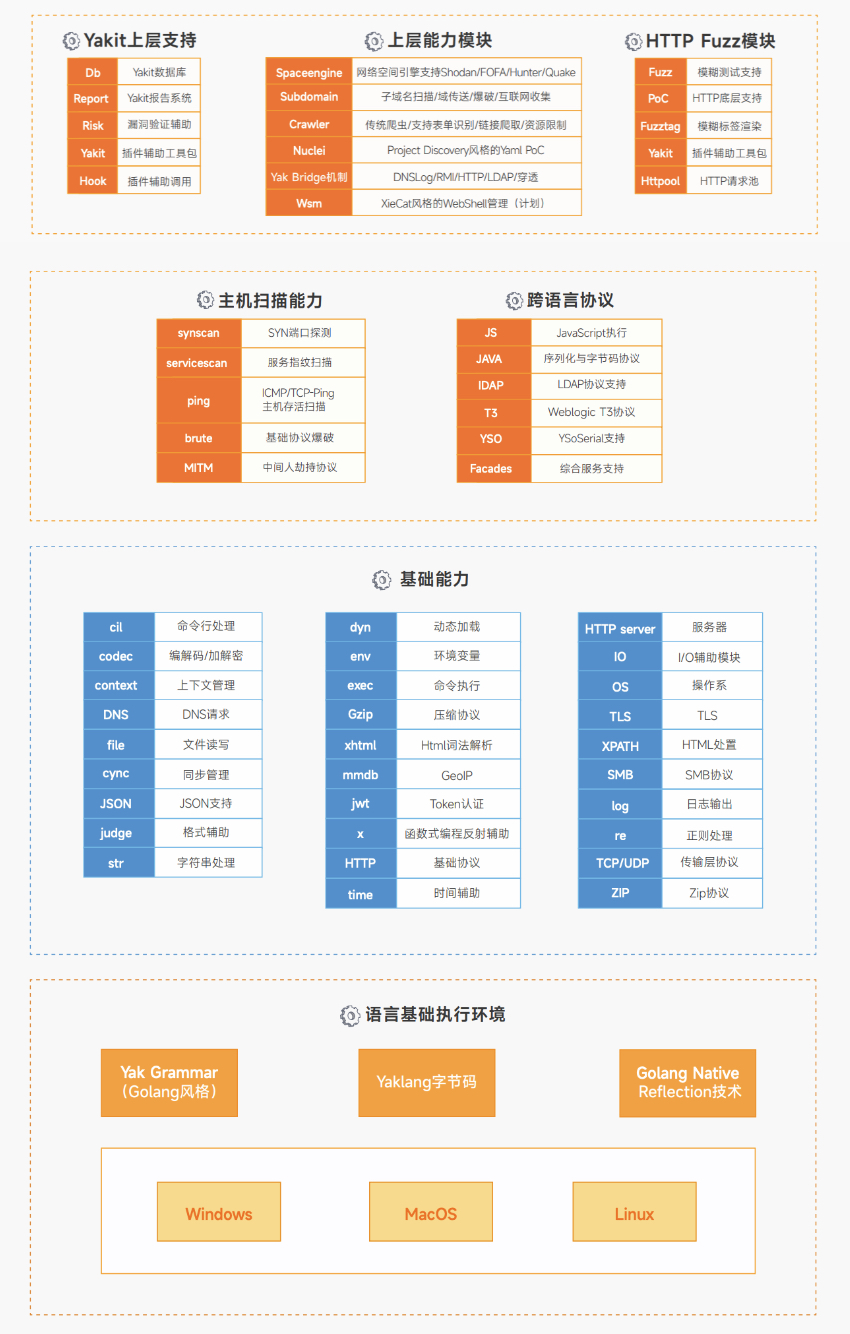
Tecnologias Características
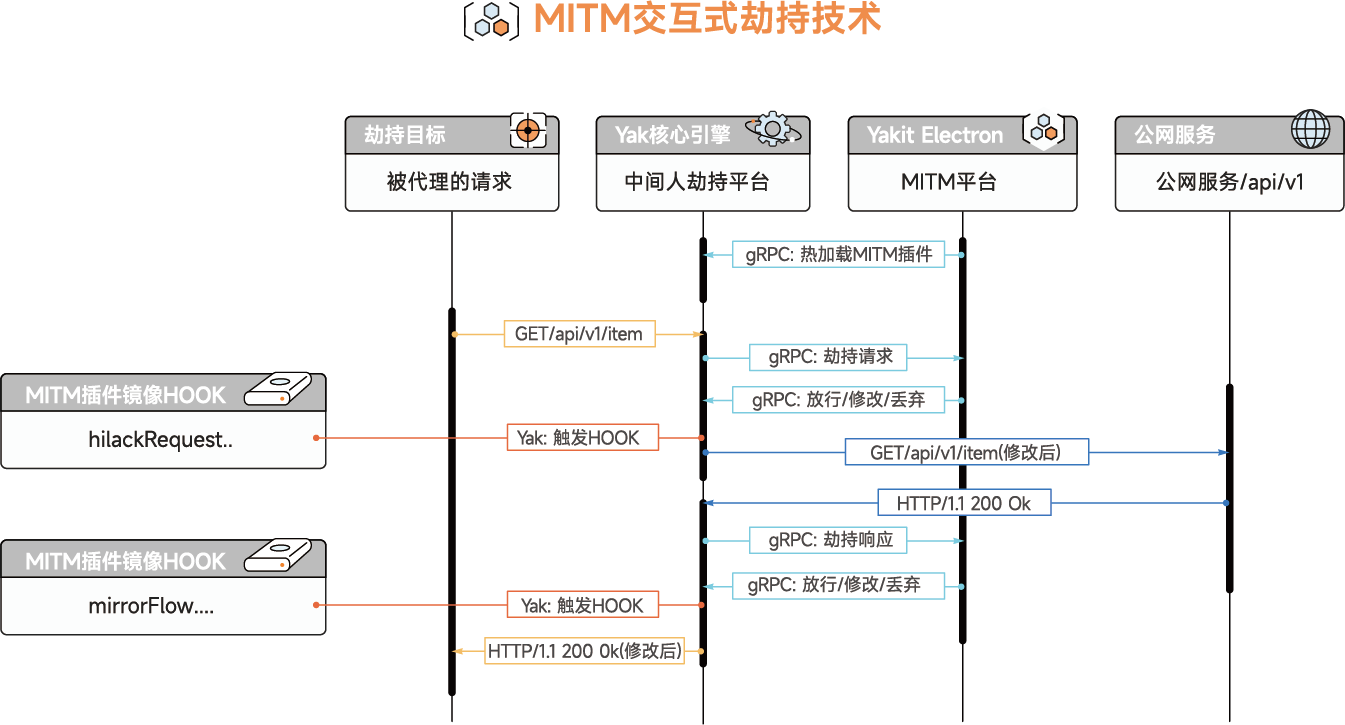
Intercepção Interativa MITM
O console MITM pode substituir 100% o BurpSuite para realizar todas as operações (baixar e instalar certificados, interceptar requisições, respostas, editar pacotes capturados, etc.). Além disso, fornece um fluxo de trabalho completo e suave: Interceptação => Histórico => Repetidor/Intruder. Intercepta dados, visualiza dados históricos no Histórico, seleciona pacotes que precisam ser "explorados" e os envia para o Web Fuzzer para operações de Repetidor/Intruder. Além desses cenários típicos, o MITM também oferece funcionalidades mais flexíveis, como varredura passiva de plugins, carregamento a quente, substituição de pacotes e marcação.
O princípio do módulo MITM do Yakit é iniciar um proxy HTTP que encaminha automaticamente o tráfego. Quando o usuário ativa a interceptação manual, o encaminhamento automático é interrompido, a requisição é bloqueada, e a requisição é desempilhada e processada (descompressão Gzip, tratamento de chunk, decodificação, etc.) para torná-la legível e exibi-la ao usuário. O usuário pode visualizar, modificar ou reproduzir a requisição. Ao reproduzir, o pacote HTTP construído pelo usuário é reparado para garantir sua validade. O motor Yak implementa manualmente a biblioteca HTTP, permitindo que os usuários personalizem pacotes de requisição e resposta malformados para exploração de vulnerabilidades em cenários especiais.
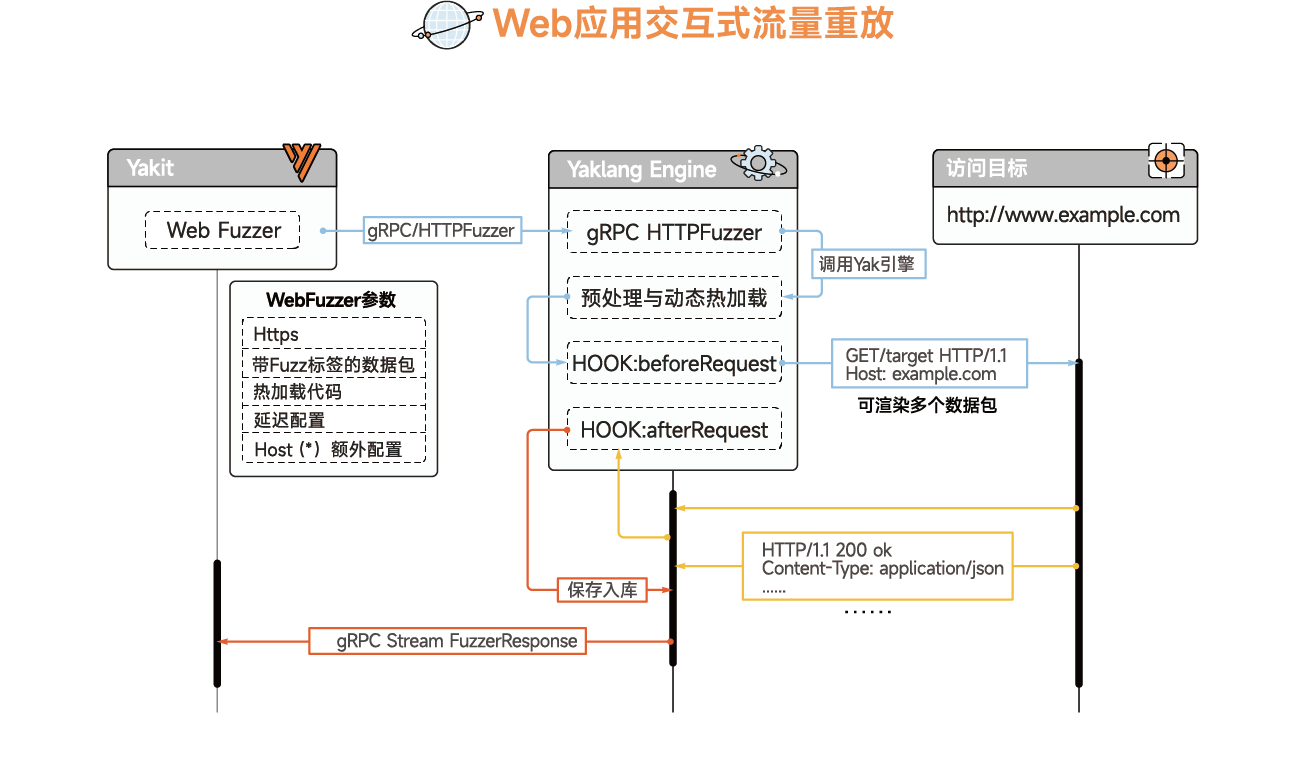
Reprodução Interativa e Fuzzing de Tráfego em Aplicações Web
O módulo Web Fuzzer suporta que o usuário envie requisições personalizadas em formato HTTP bruto. Para tornar o uso simples e intuitivo, o usuário só precisa se preocupar com os dados relevantes, enquanto o backend do Yakit faz muito trabalho. Informações no HTTP bruto que garantem a transmissão e análise dos dados são reparadas e complementadas pelo backend do Yakit, como corrigir CRLF, completar Content-Type, transmitir via chunk, completar boundary, corrigir Content-Length, etc.