
warpgate v0.29.0-beta.1
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software
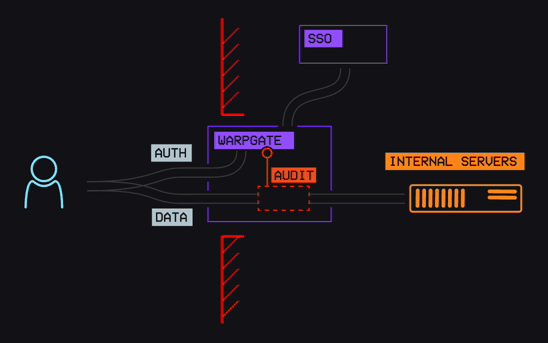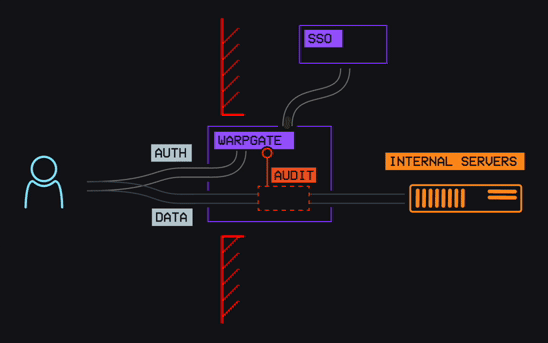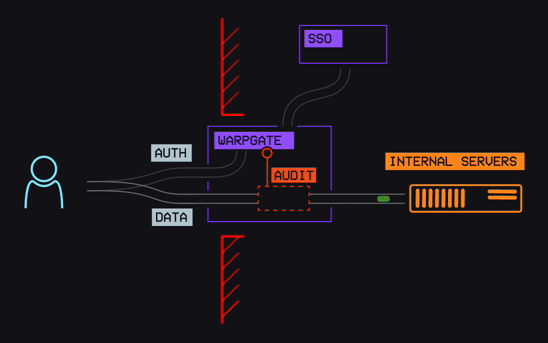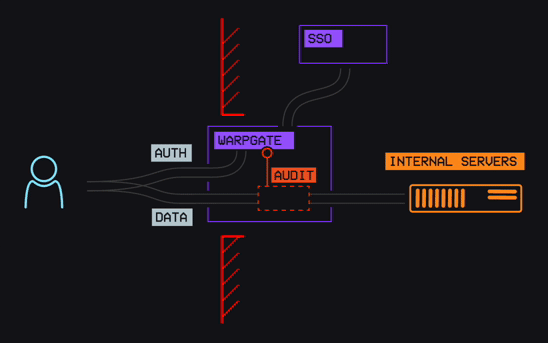


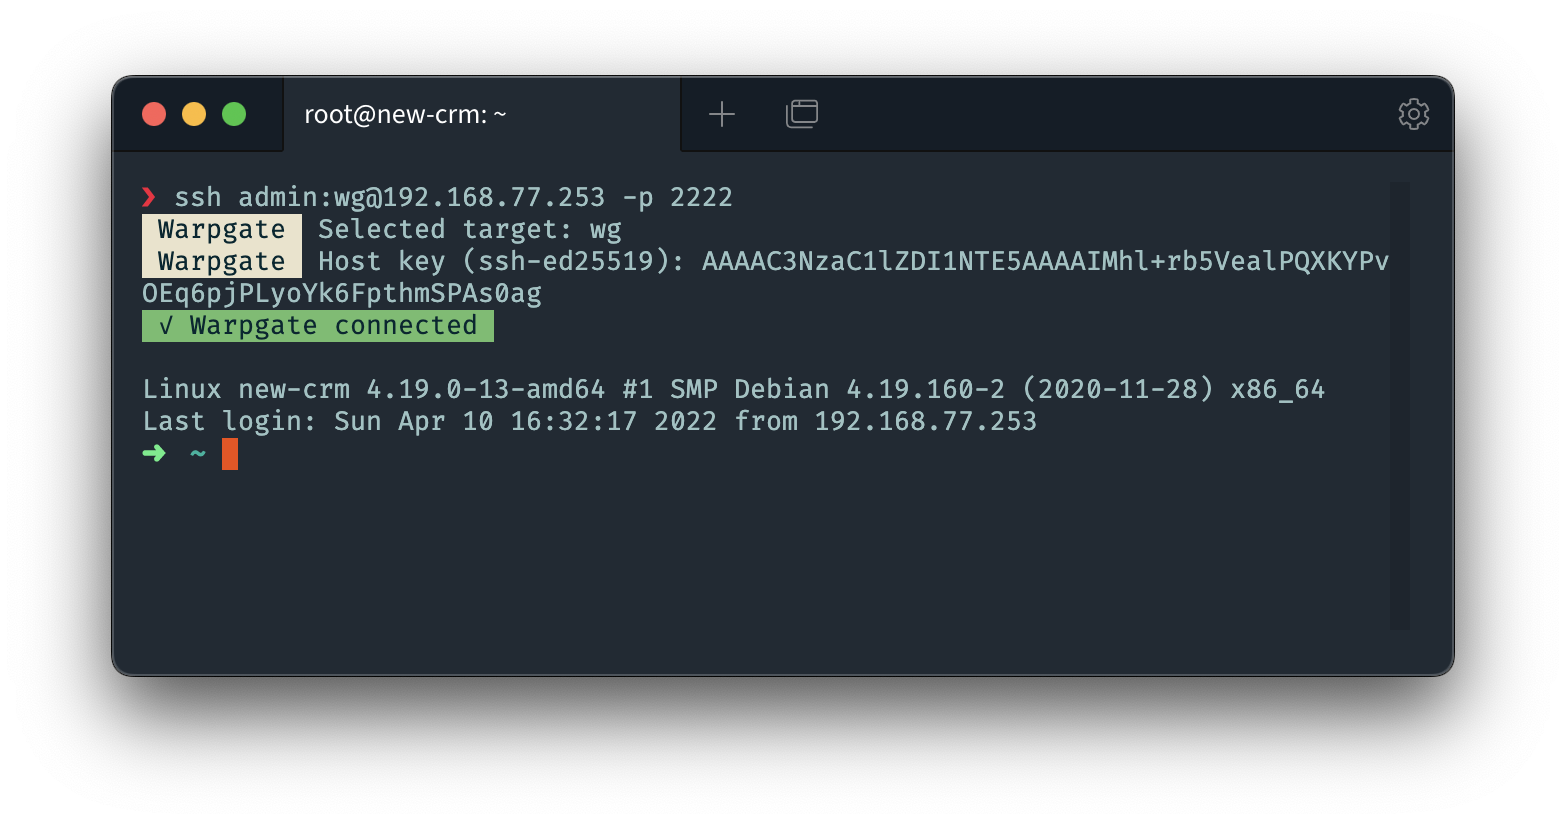
Warpgate é um bastion host inteligente e totalmente transparente para SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC que não requer um aplicativo cliente ou um wrapper SSH.
- Configure-o na sua DMZ, adicione contas de usuário e atribua-as facilmente a hosts e URLs específicos dentro da rede.
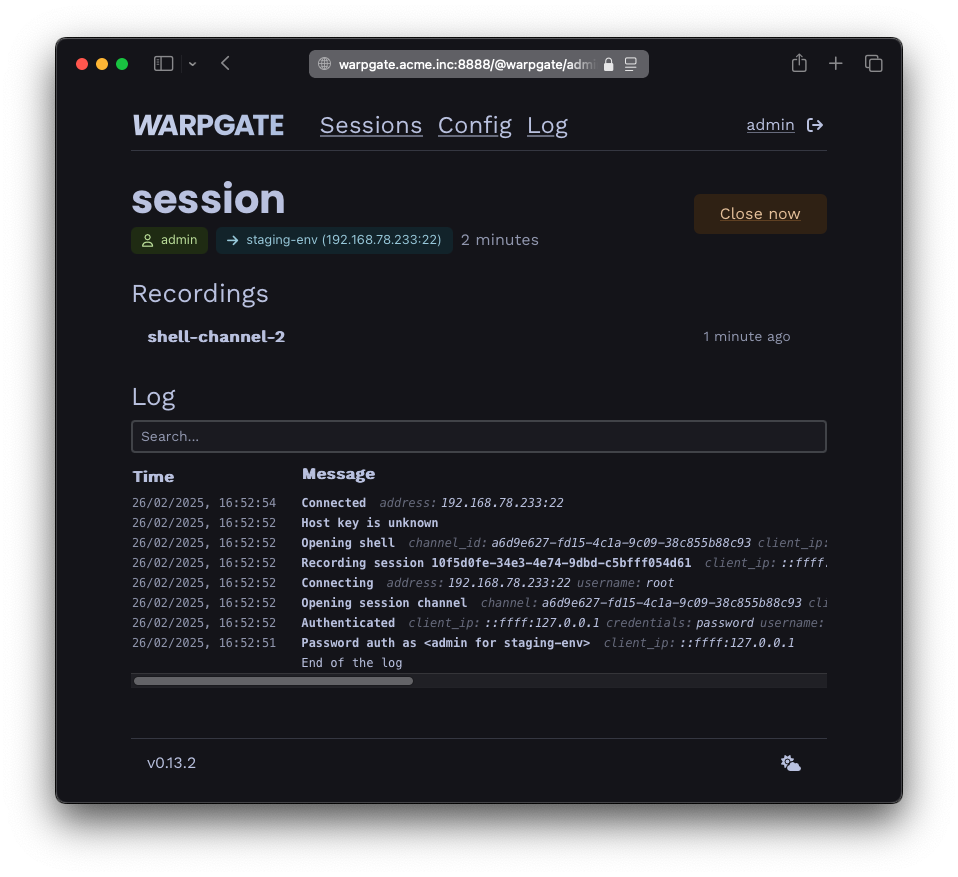
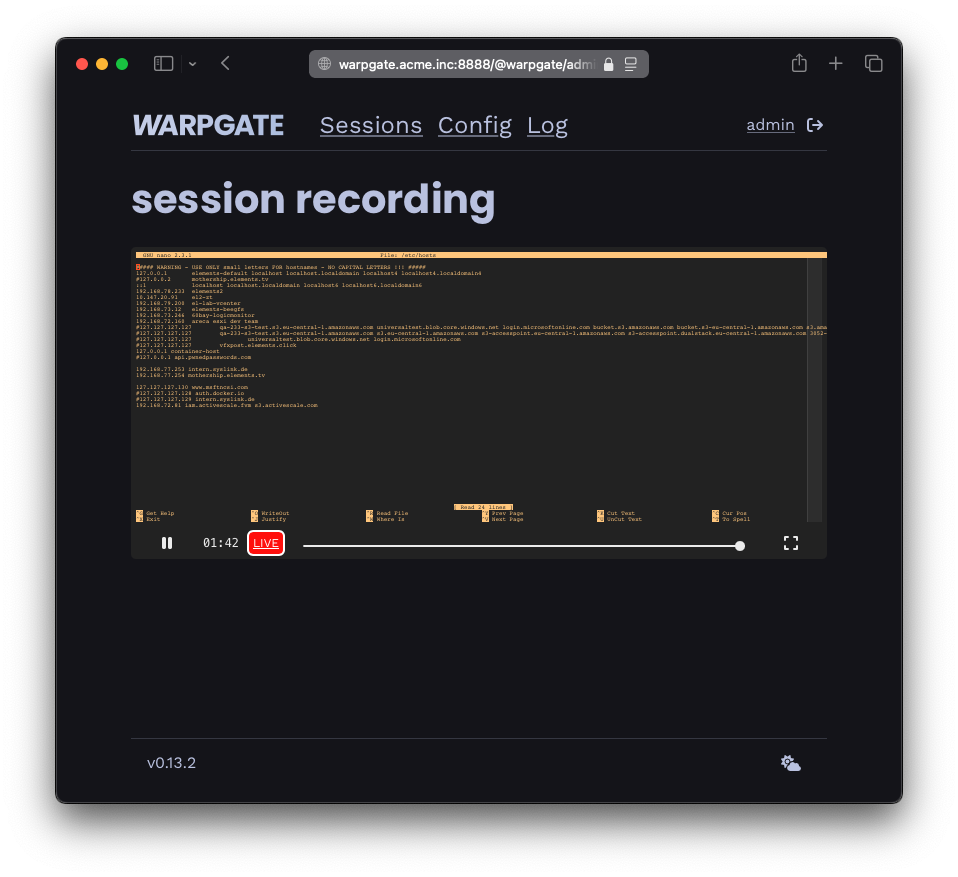
- O Warpgate gravará cada sessão para você visualizar (ao vivo) e reproduzir depois através de uma interface web de administração integrada.
- O acesso via navegador a SSH, RDP e VNC é integrado; clientes nativos continuam funcionando.
- Não é um jump host - encaminha a conexão diretamente para o alvo de forma totalmente transparente para o cliente.
- Suporte nativo a 2FA e SSO (TOTP e OpenID Connect)
- Proteção integrada contra força bruta com bloqueio de IP e bloqueio de usuário
- Binário único sem dependências.
- Escrito em Rust 100% seguro.
Apoiado por:

Primeiros passos e downloads
- Consulte a página de documentação Primeiros passos (ou Primeiros passos no Docker).
- Binários de release / beta
- Builds noturnos
Documentação
A documentação completa está disponível em warpgate.null.page, incluindo:
- Proteção de Login - Configure a proteção contra força bruta
- SSO - Single Sign-On com OpenID Connect
- Tickets - Credenciais de acesso temporário
Como o Warpgate é diferente de um jump host / VPN / Teleport?
| Warpgate | SSH jump host | VPN | Teleport |
|---|---|---|---|
| ✅ Atribuição precisa 1:1 entre usuários e serviços | (Geralmente) acesso total à rede atrás do jump host | (Geralmente) acesso total à rede | ✅ Atribuição precisa 1:1 entre usuários e serviços |
| ✅ Nenhum cliente personalizado necessário | Configuração de jump host necessária | ✅ Nenhum cliente personalizado necessário | Cliente personalizado necessário |
| ✅ 2FA pronto para uso | 🟡 2FA possível com plugins PAM adicionais | 🟡 Depende do provedor | ✅ 2FA pronto para uso |
| ✅ SSO pronto para uso | 🟡 SSO possível com plugins PAM adicionais | 🟡 Depende do provedor | Pago |
| ✅ Auditoria em nível de comando | 🟡 Auditoria em nível de conexão no jump host, sem auditoria segura no alvo se o acesso root for concedido | Sem auditoria segura no alvo se o acesso root for concedido | ✅ Auditoria em nível de comando |
| ✅ Gravação completa da sessão | Nenhuma gravação segura possível no alvo se o acesso root for concedido | Nenhuma gravação segura possível no alvo se o acesso root for concedido | ✅ Gravação completa da sessão |
| ✅ Conexões não interativas | 🟡 Conexões não interativas são possíveis se o cliente suportar jump hosts nativamente | ✅ Conexões não interativas | Conexões não interativas exigem o uso de um wrapper de cliente SSH ou a execução de um túnel |
| ✅ Auto-hospedado, você é dono dos dados | ✅ Auto-hospedado, você é dono dos dados | 🟡 Depende do provedor | SaaS |
| ✅ Proteção integrada contra força bruta | 🟡 Requer configuração do fail2ban | 🟡 Depende do provedor | ✅ Proteção integrada contra força bruta |
|
|
|
Relatar problemas de segurança
Por favor, use o sistema de relato de vulnerabilidades do GitHub.
Status do Projeto
O Warpgate está sendo usado ativamente em ambientes corporativos.
O que está planejado e sendo trabalhado a seguir é acompanhado no roadmap público.
Como funciona
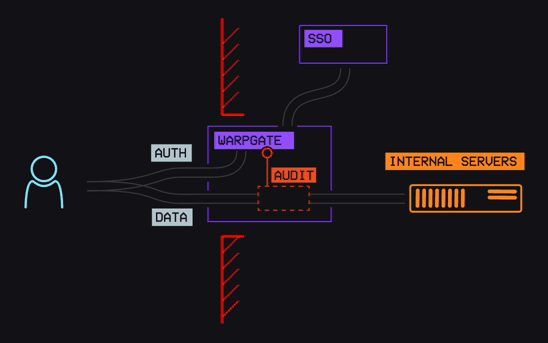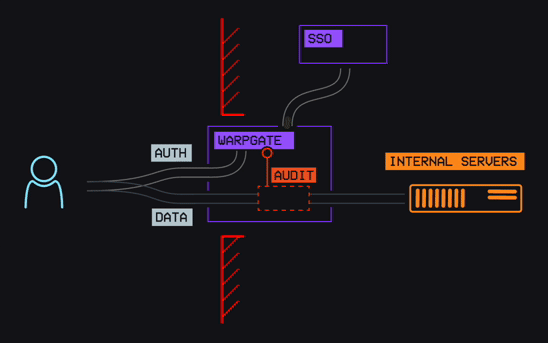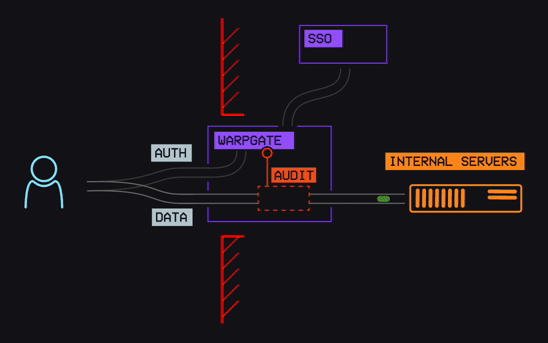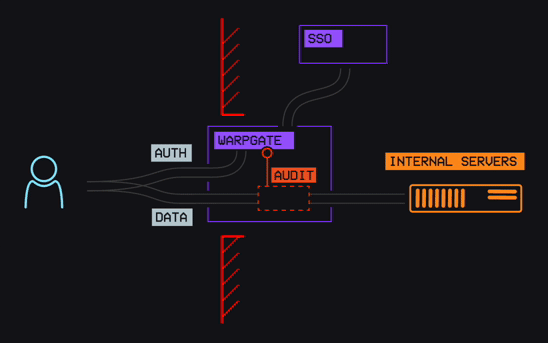
O Warpgate é um serviço que você implanta no host bastion/DMZ, que aceitará conexões SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC e fornecerá uma interface web de administração (opcional).
Execute warpgate setup para gerar interativamente um arquivo de configuração, incluindo bindings de porta. Consulte Primeiros passos para detalhes.
Ele recebe conexões com credenciais formatadas especificamente, autentica o usuário localmente, conecta-se ao alvo por conta própria e então conecta ambas as partes enquanto (opcionalmente) grava a sessão.
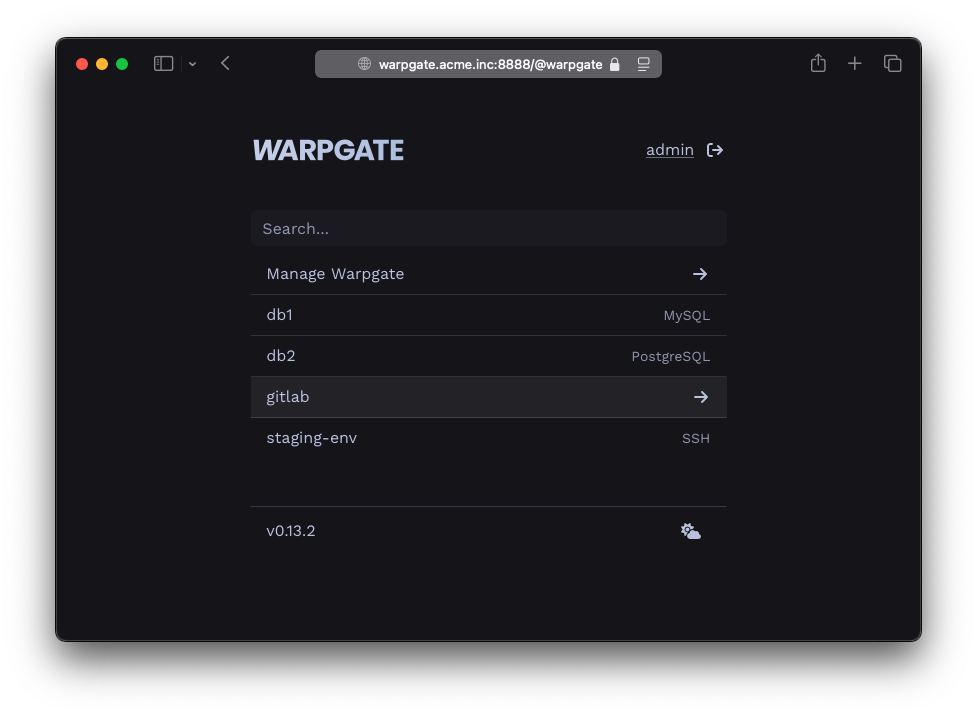
Ao conectar via HTTPS, o Warpgate apresenta uma seleção de alvos disponíveis e então faz proxy de todo o tráfego em uma sessão para o alvo selecionado. Você pode alternar entre alvos a qualquer momento.
Você gerencia as listas de alvos e usuários e os atribui entre si através da interface de administração, e o histórico de sessões é armazenado em um banco de dados SQLite (padrão: em /var/lib/warpgate).
Você também pode usar a interface web de administração para visualizar a lista de sessões ao vivo, revisar gravações de sessões, logs e mais.
Divulgação de transparência sobre IA
No final de 2025, este projeto começou a aceitar contribuições assistidas por IA. Os contribuidores são obrigados a divulgar o uso de IA. Acredito que, ao aplicar o mesmo padrão de alta qualidade a todos os PRs, sejam assistidos por IA ou não, nenhum sacrifício em qualidade ou segurança precisa ser feito.