
vigolium v0.4.8
Vigolium - Scanner de vulnerabilidades de alta fidelidade que combina IA agêntica com velocidade nativa, modularidade e precisão
Vigolium - Scanner de vulnerabilidades de alta fidelidade que combina IA agêntica com velocidade nativa, modularidade e precisão


O Vigolium oferece dois modos de varredura complementares:
-
Native Scan (
vigolium scan): Rápido, poderoso e flexível. Varredura determinística e multifásica com 317 módulos abrangendo descoberta de conteúdo, spidering de navegador/SPA e auditoria ativa/passiva, cobrindo classes de vulnerabilidade de injeção, controle de acesso, arquivo/caminho, API/protocolo, específicas de framework, nuvem/infraestrutura e out-of-band (OAST). -
Agentic Scan (
vigolium agent): Audita minuciosamente sua base de código. Varredura orientada por IA que planeja ataques de forma autônoma, seleciona módulos, gera extensões personalizadas e faz triagem de resultados, combinando auditoria profunda de código-fonte com varredura de vulnerabilidades autônoma e direcionada.
Instalação
Instalação Rápida (Recomendada)
curl -fsSL https://vigolium.com/install.sh | bash
npm
npm install -g @vigolium/vigolium
Windows
A instalação via npm acima funciona no Windows. Como alternativa, baixe
vigolium_<version>_windows_amd64.zip da
página de releases, extraia-o e
coloque vigolium.exe em algum lugar do seu PATH.
O Windows é distribuído apenas como x64; no Windows ARM ele roda sob emulação. O instalador de shell acima é apenas POSIX, portanto
vigolium updatenão está disponível no Windows — execute novamente a instalação via npm ou baixe o zip mais recente para atualizar.
Outro método, como Docker ou compilar a partir do código-fonte
Docker
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
Compilar a partir do Código-Fonte
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
Requer Go 1.27+ e bun 1.3.11+. Consulte HACKING.md para pré-requisitos e detalhes de compilação.
| Painel de UI | Painel de Tráfego |
|---|---|
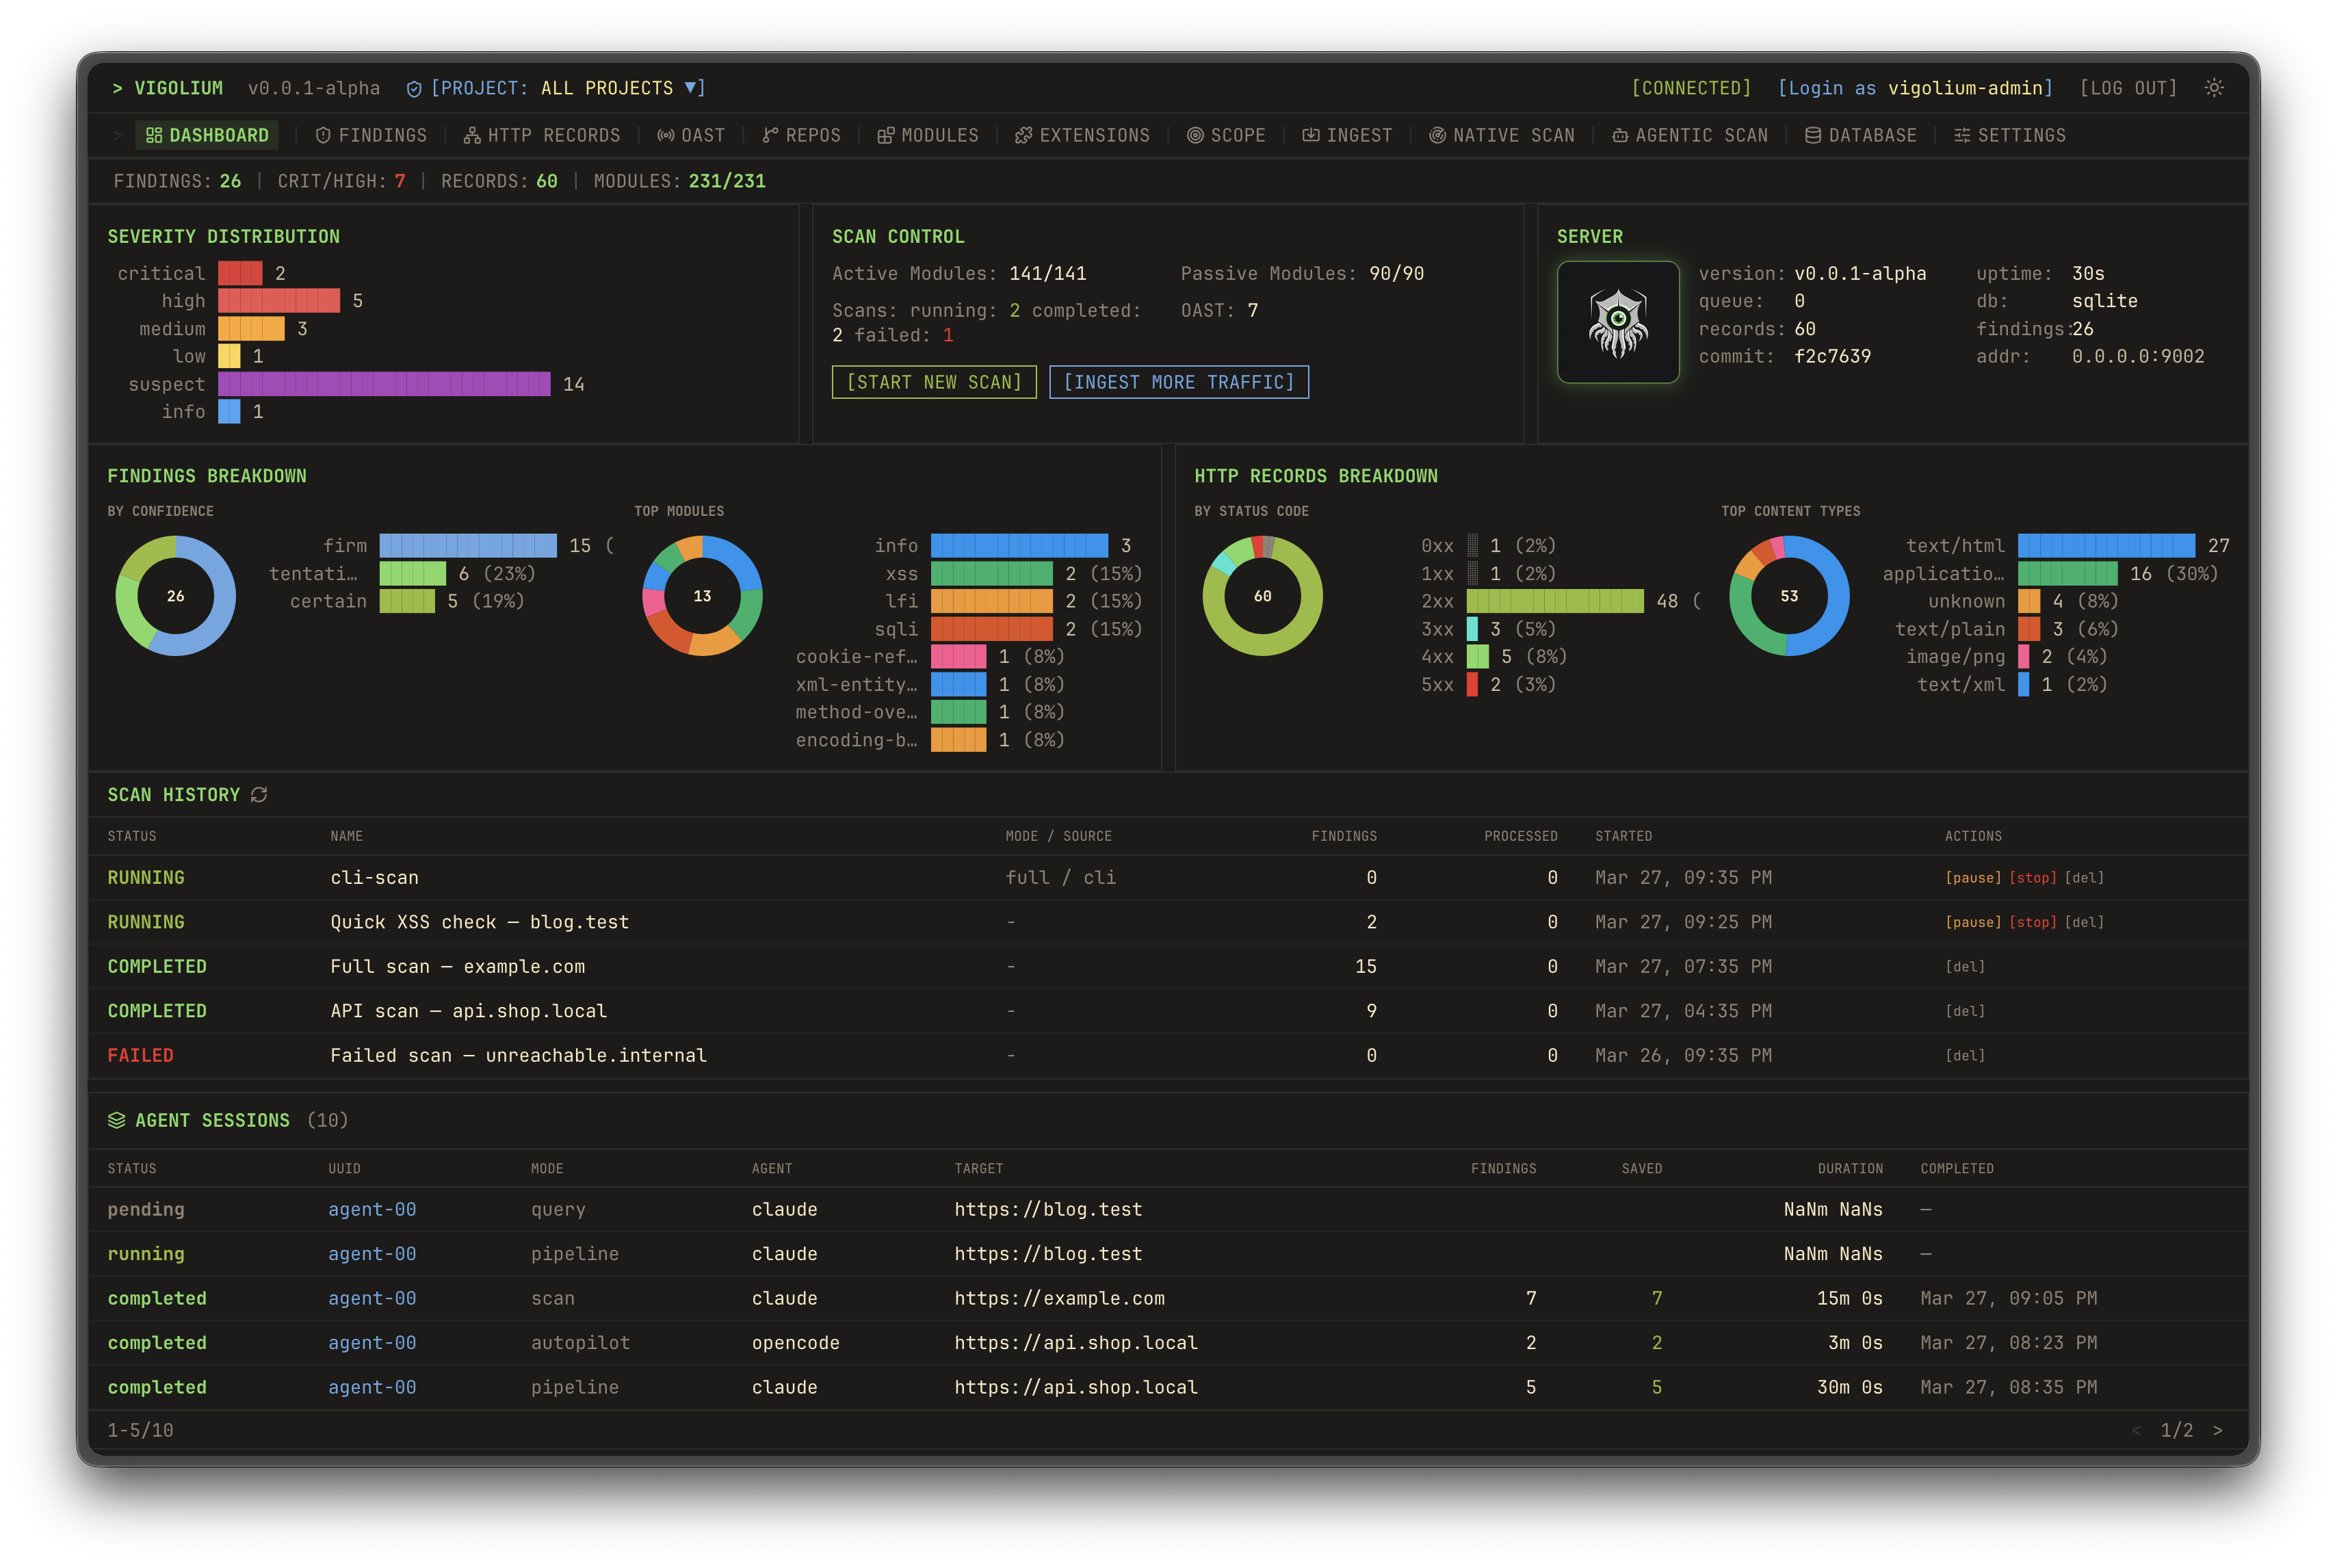 | 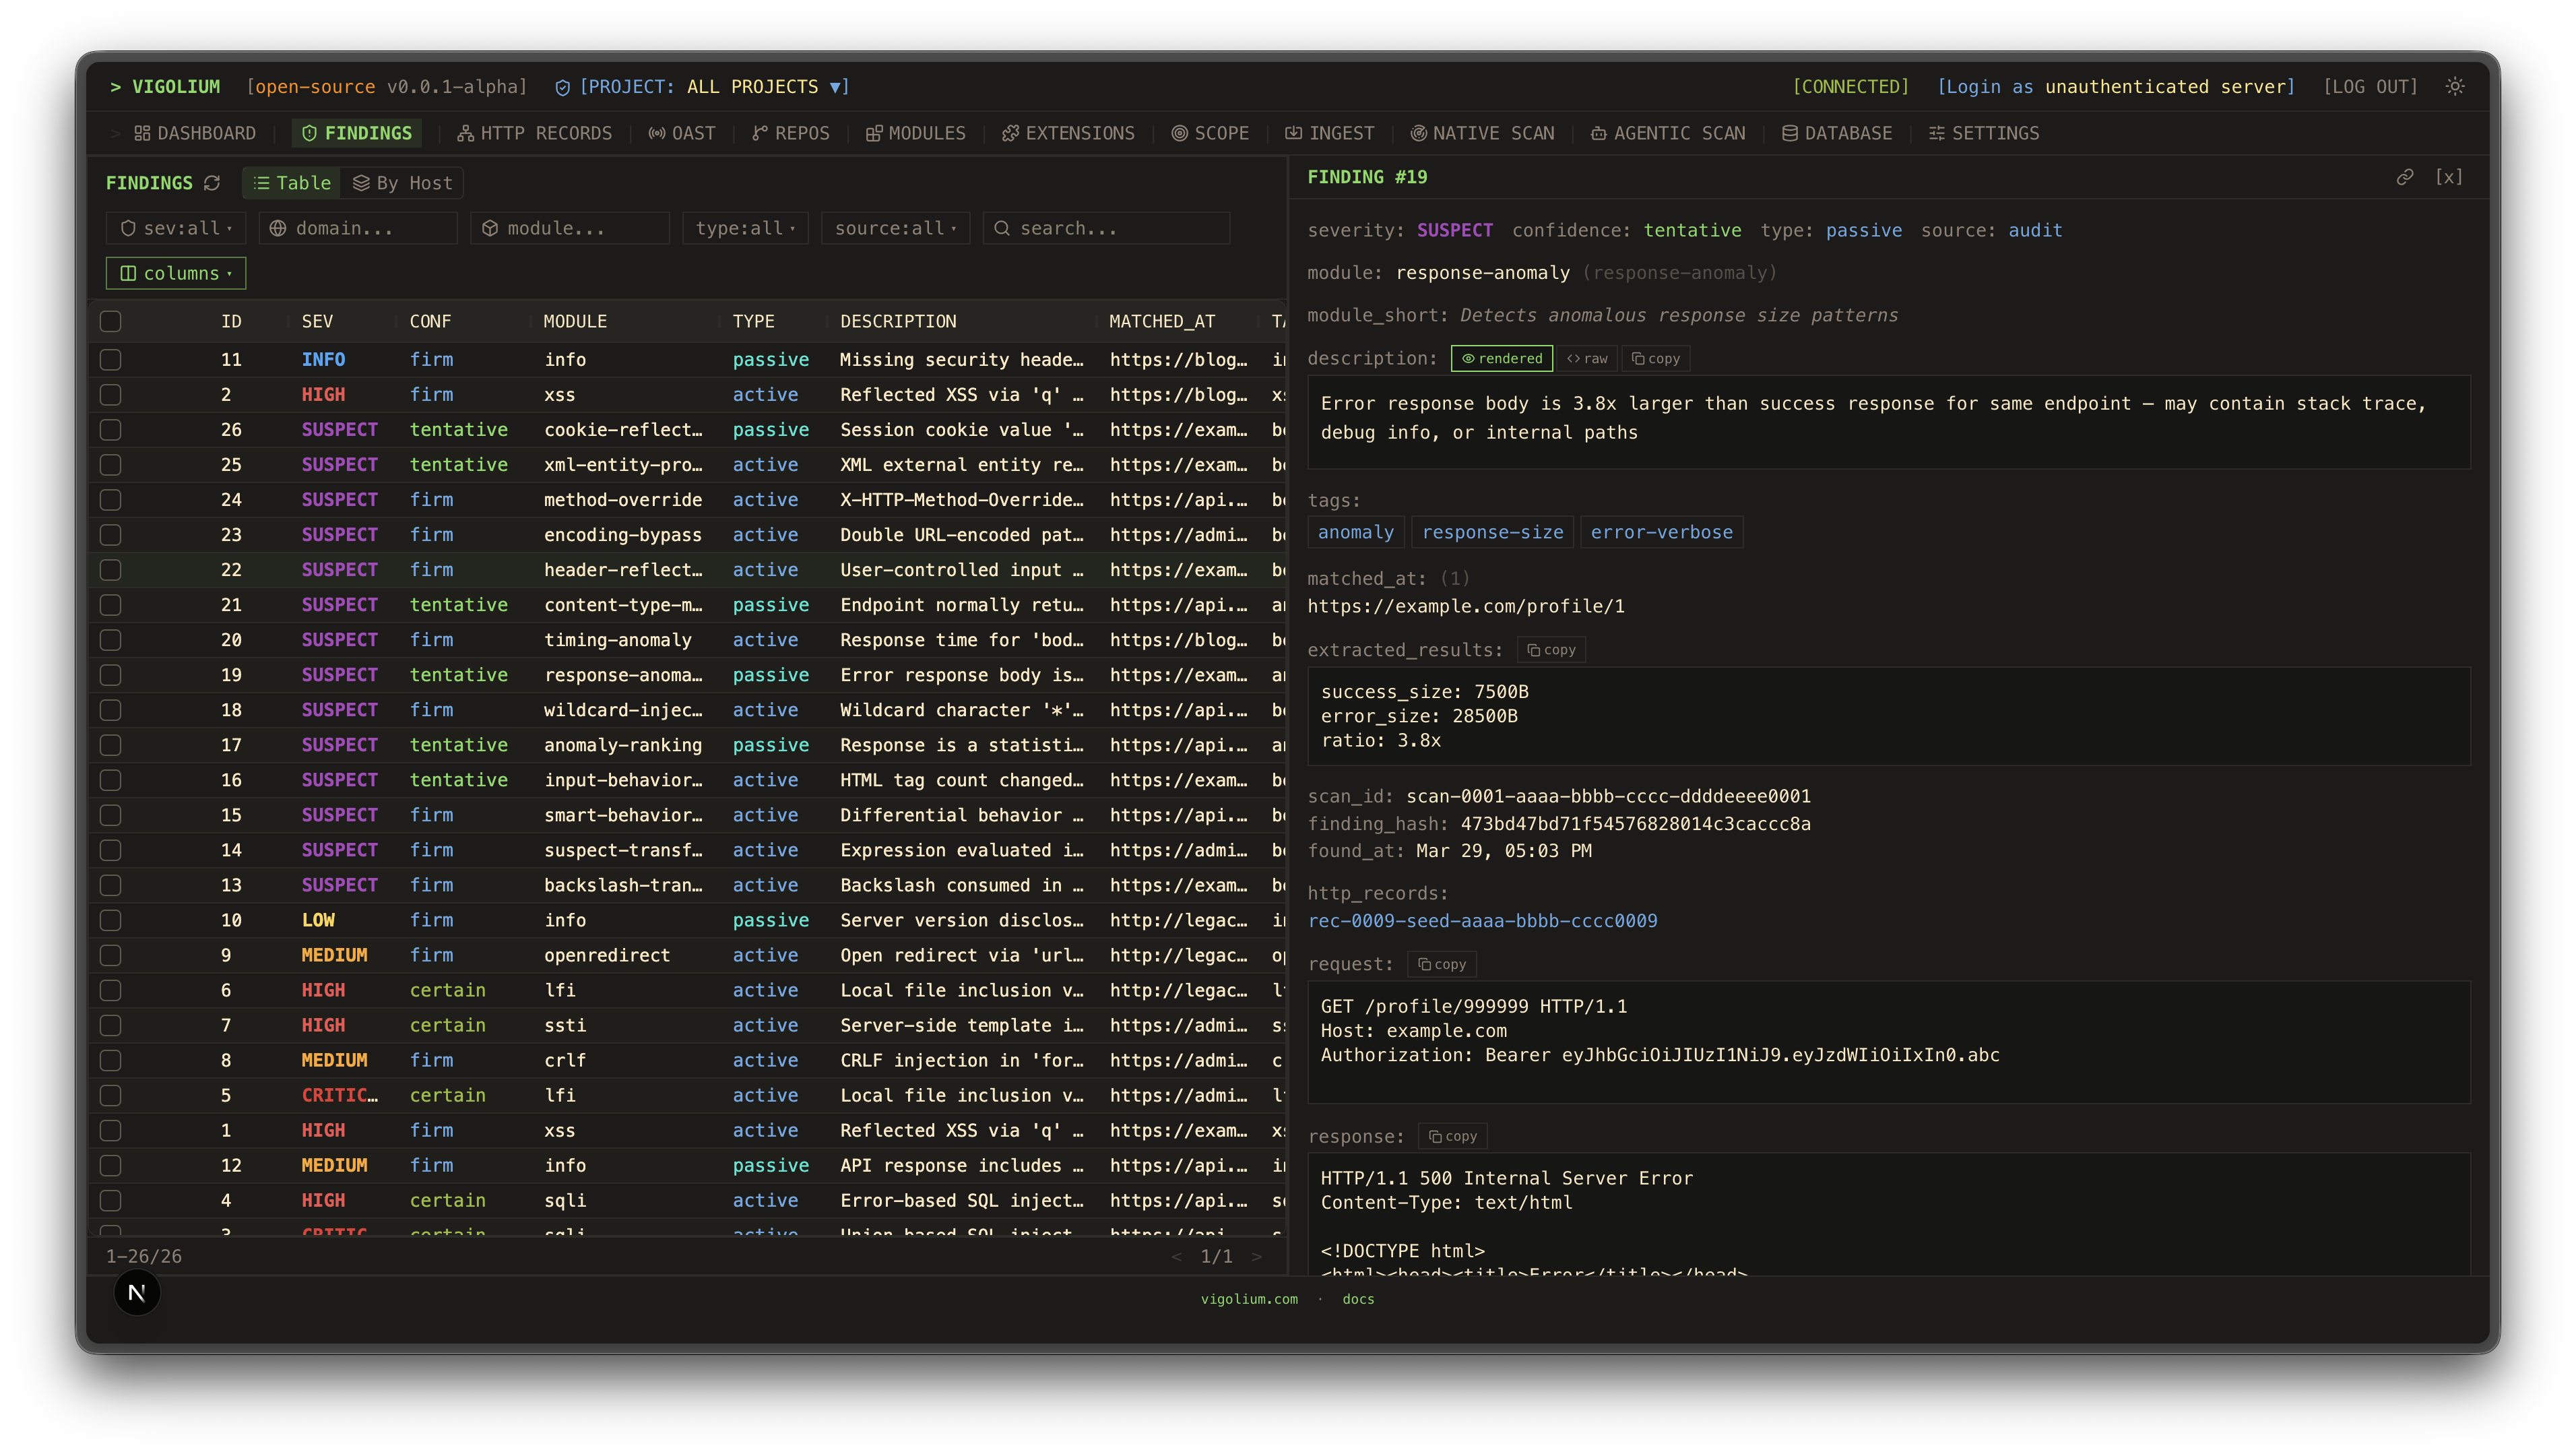 |
| Relatórios Estáticos | Relatórios Estáticos |
|---|---|
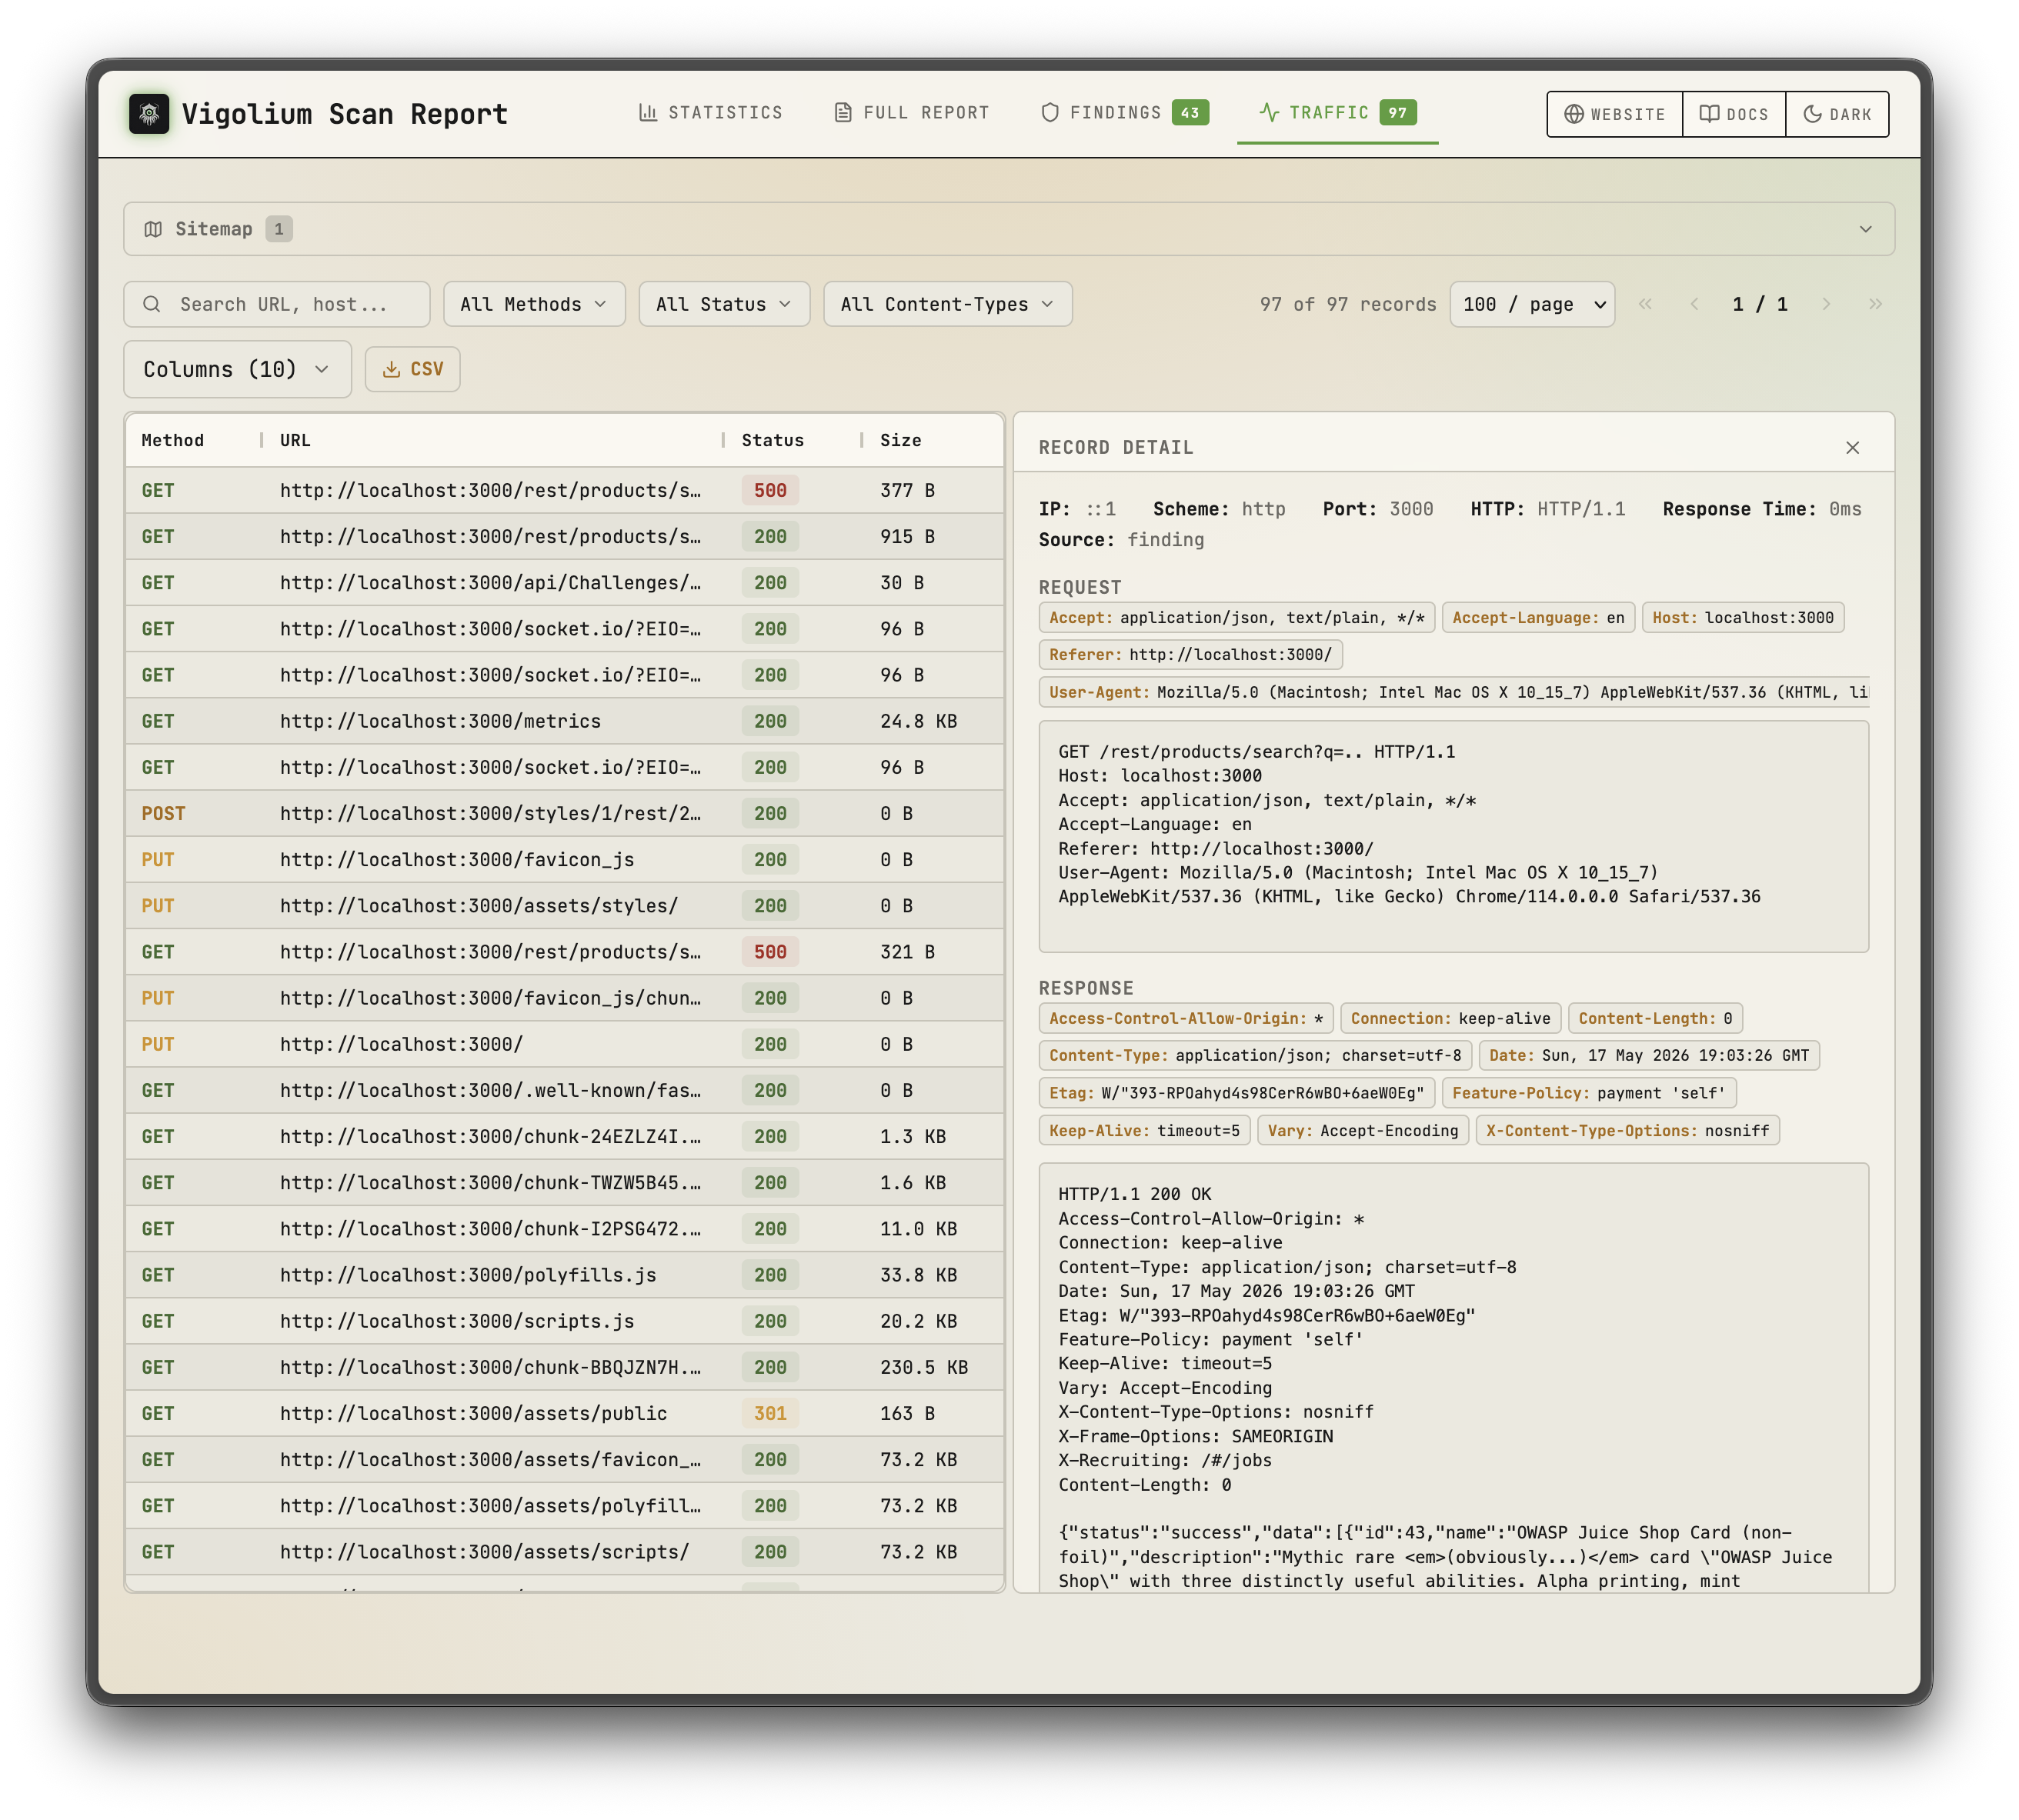 | 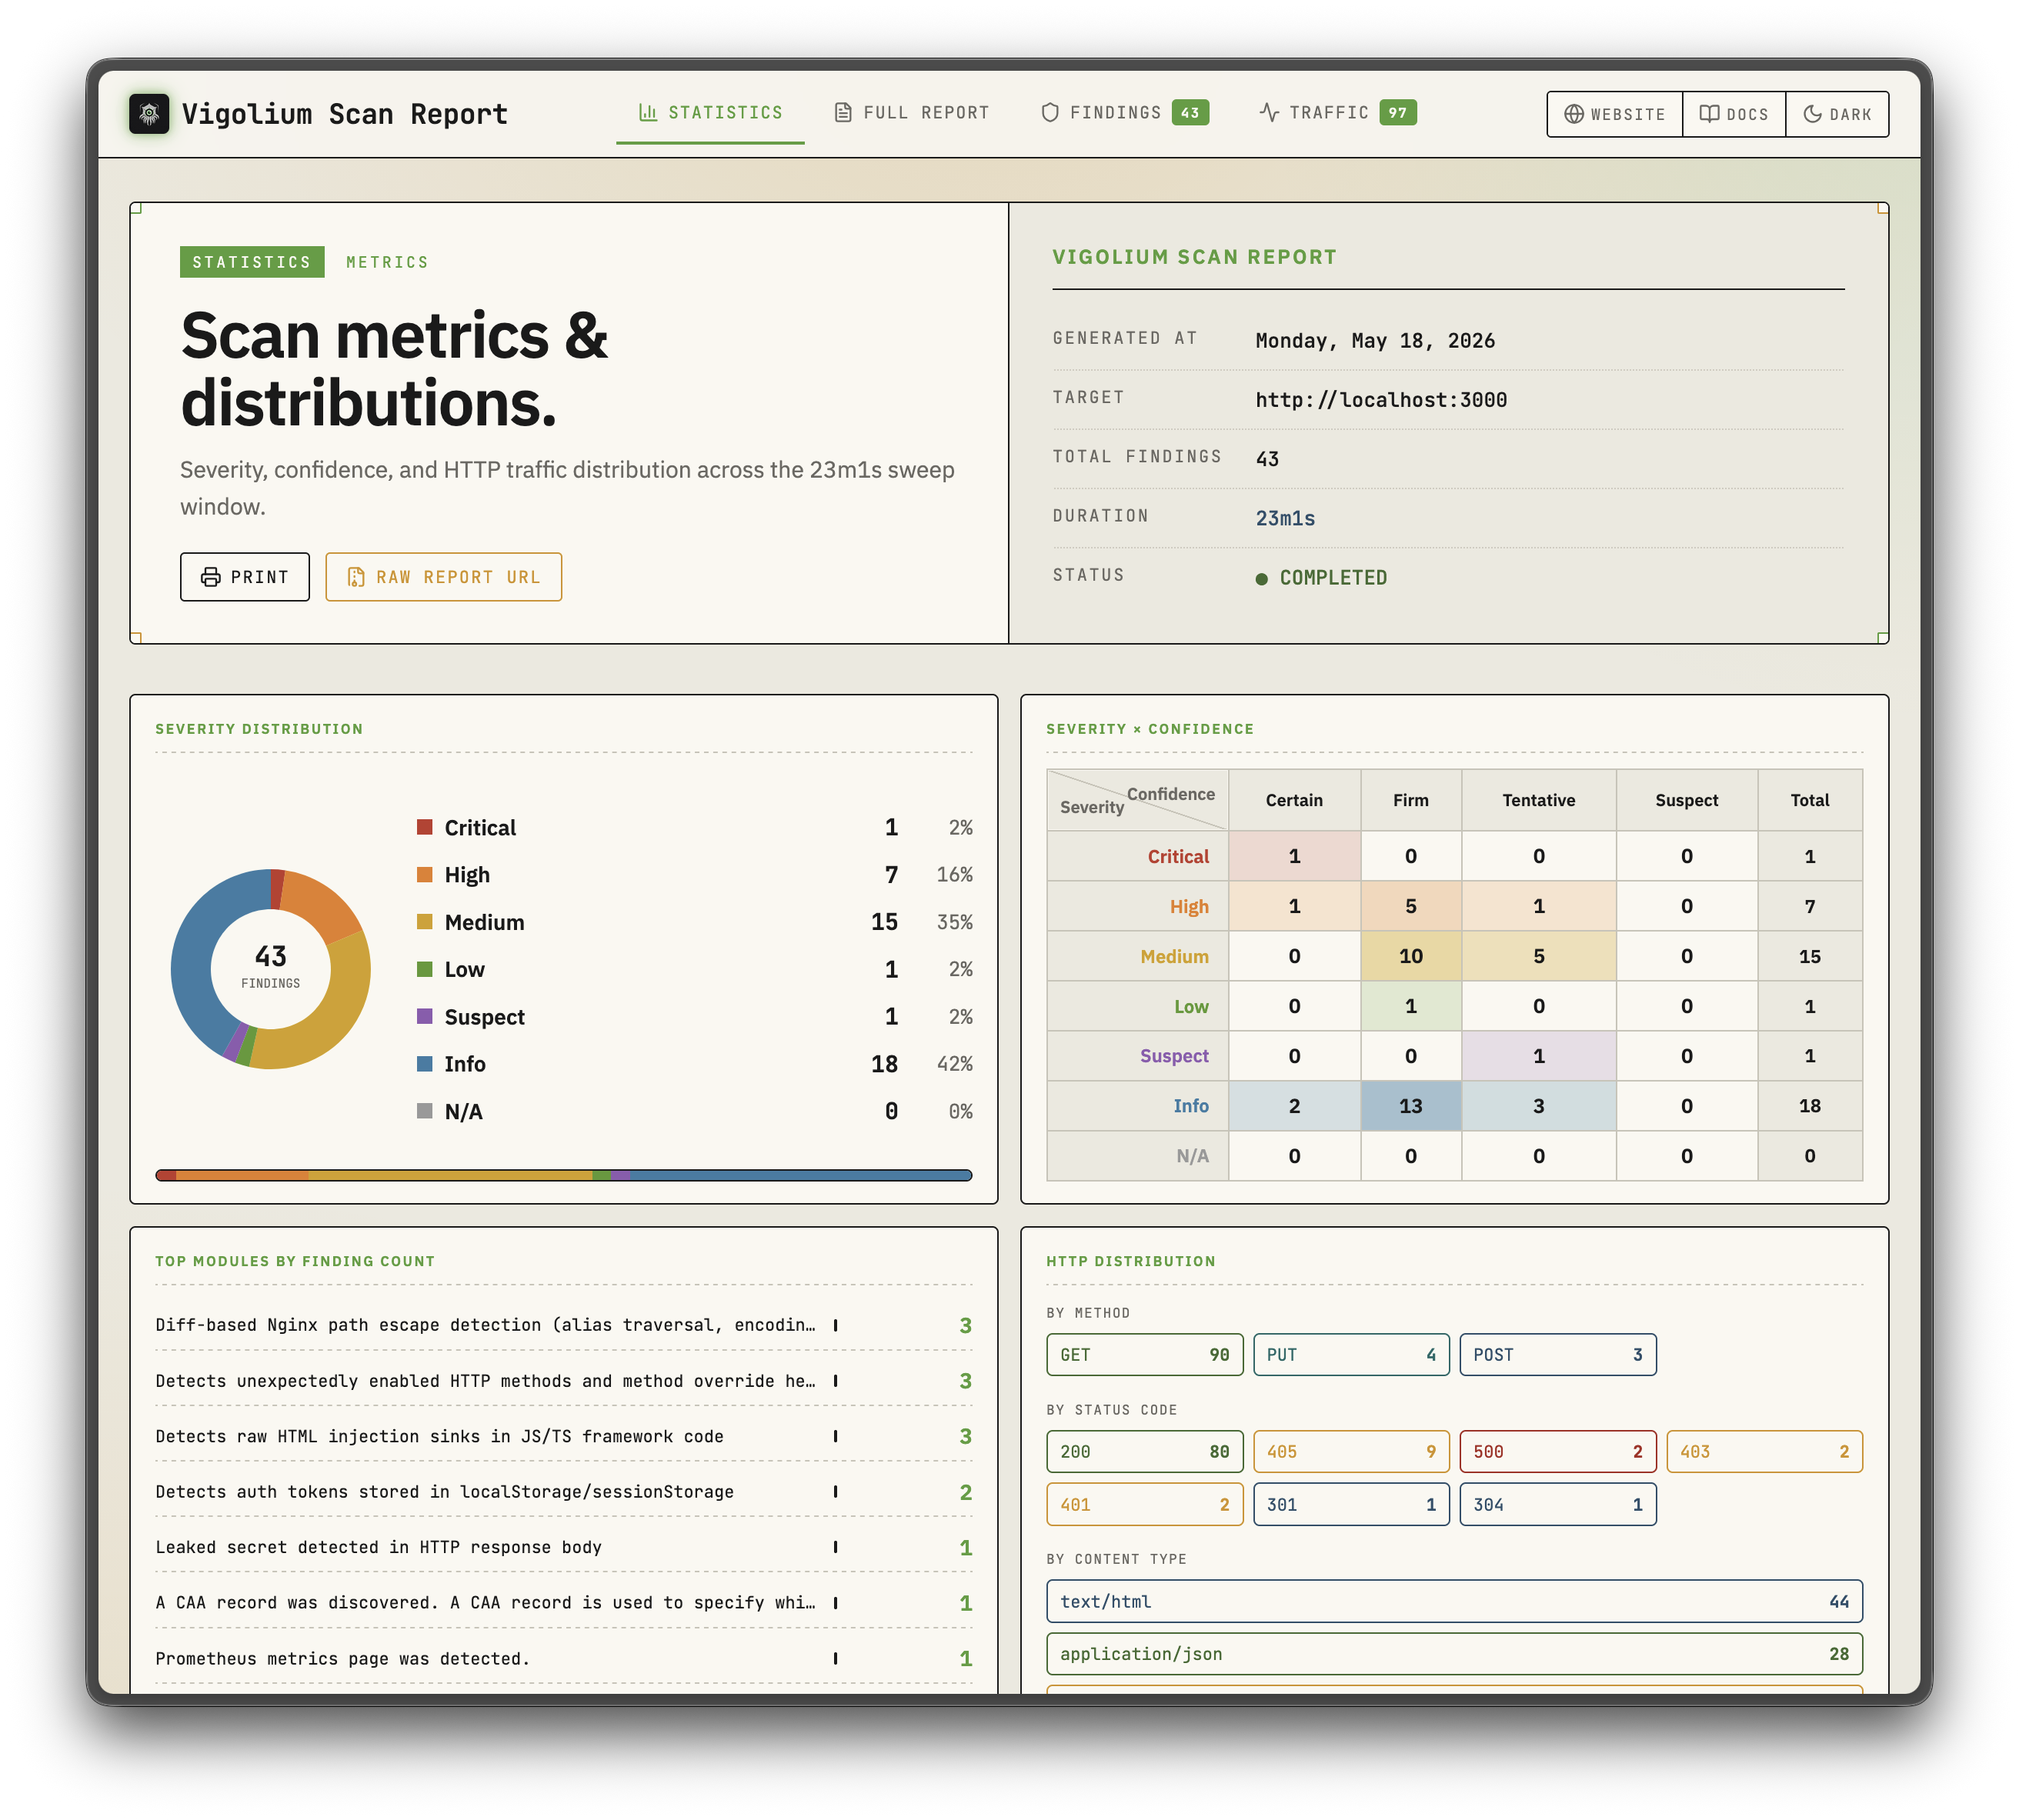 |
| Varredura Nativa | Varredura Agêntica |
|---|---|
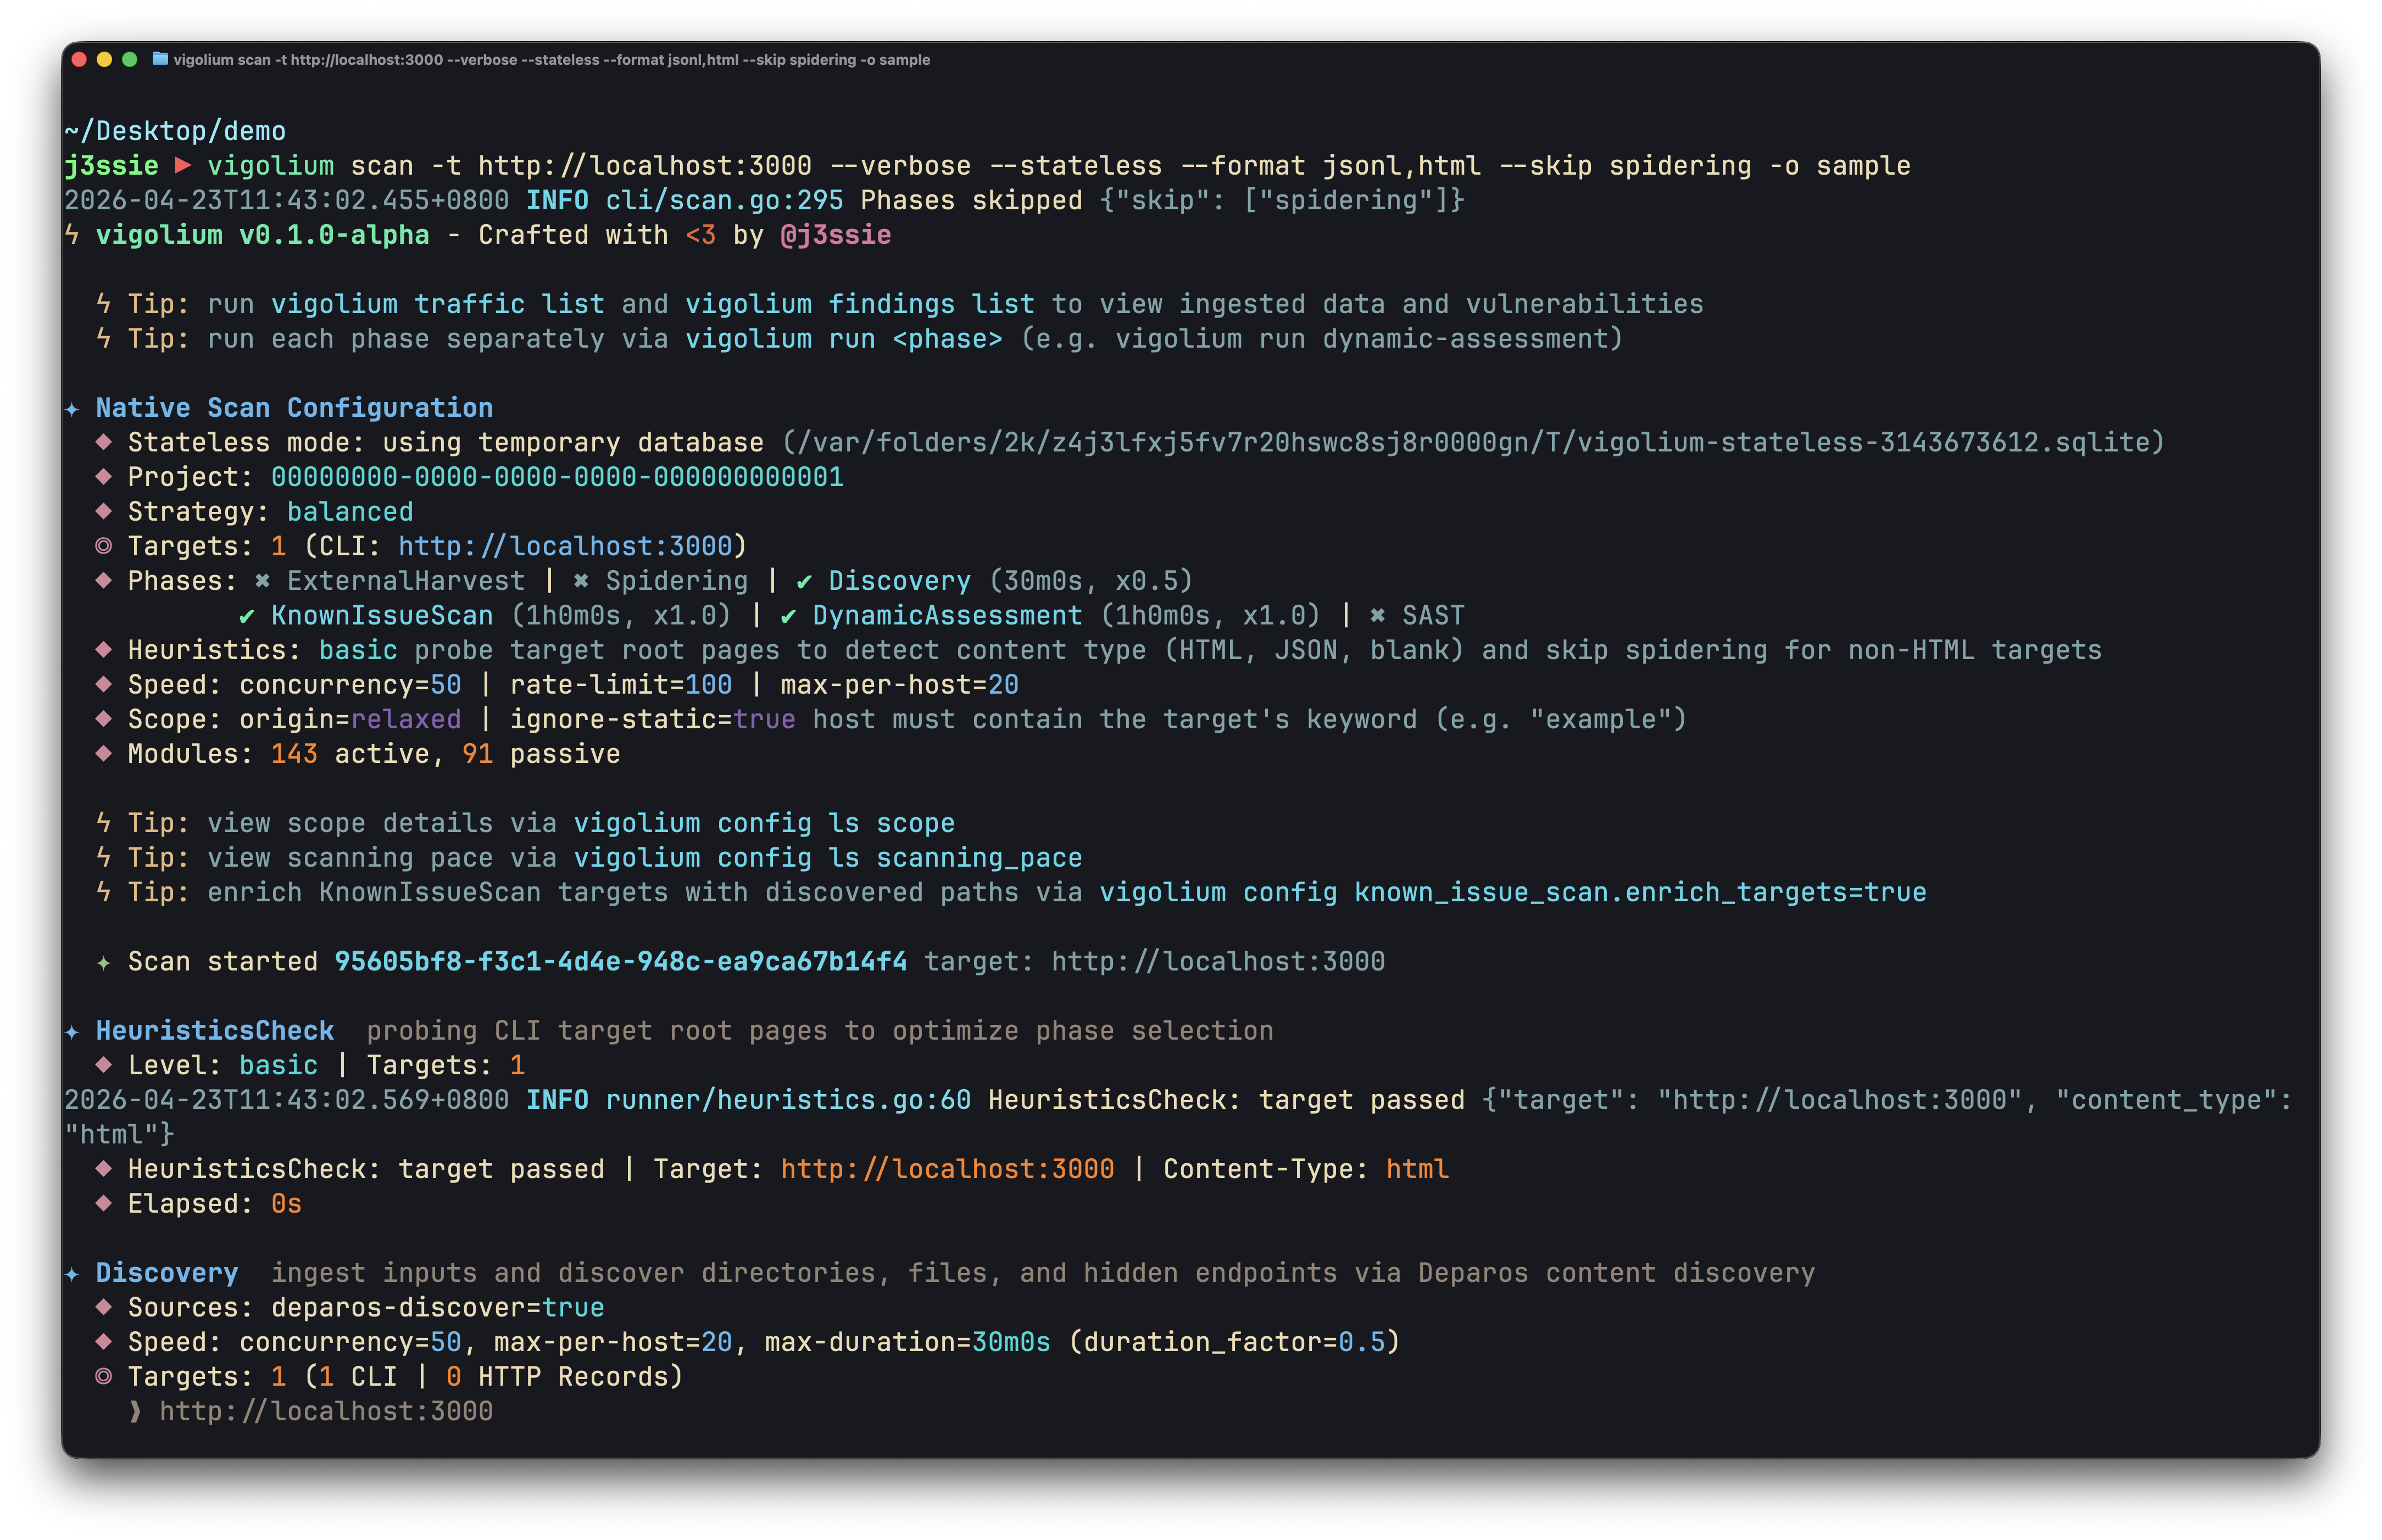 | 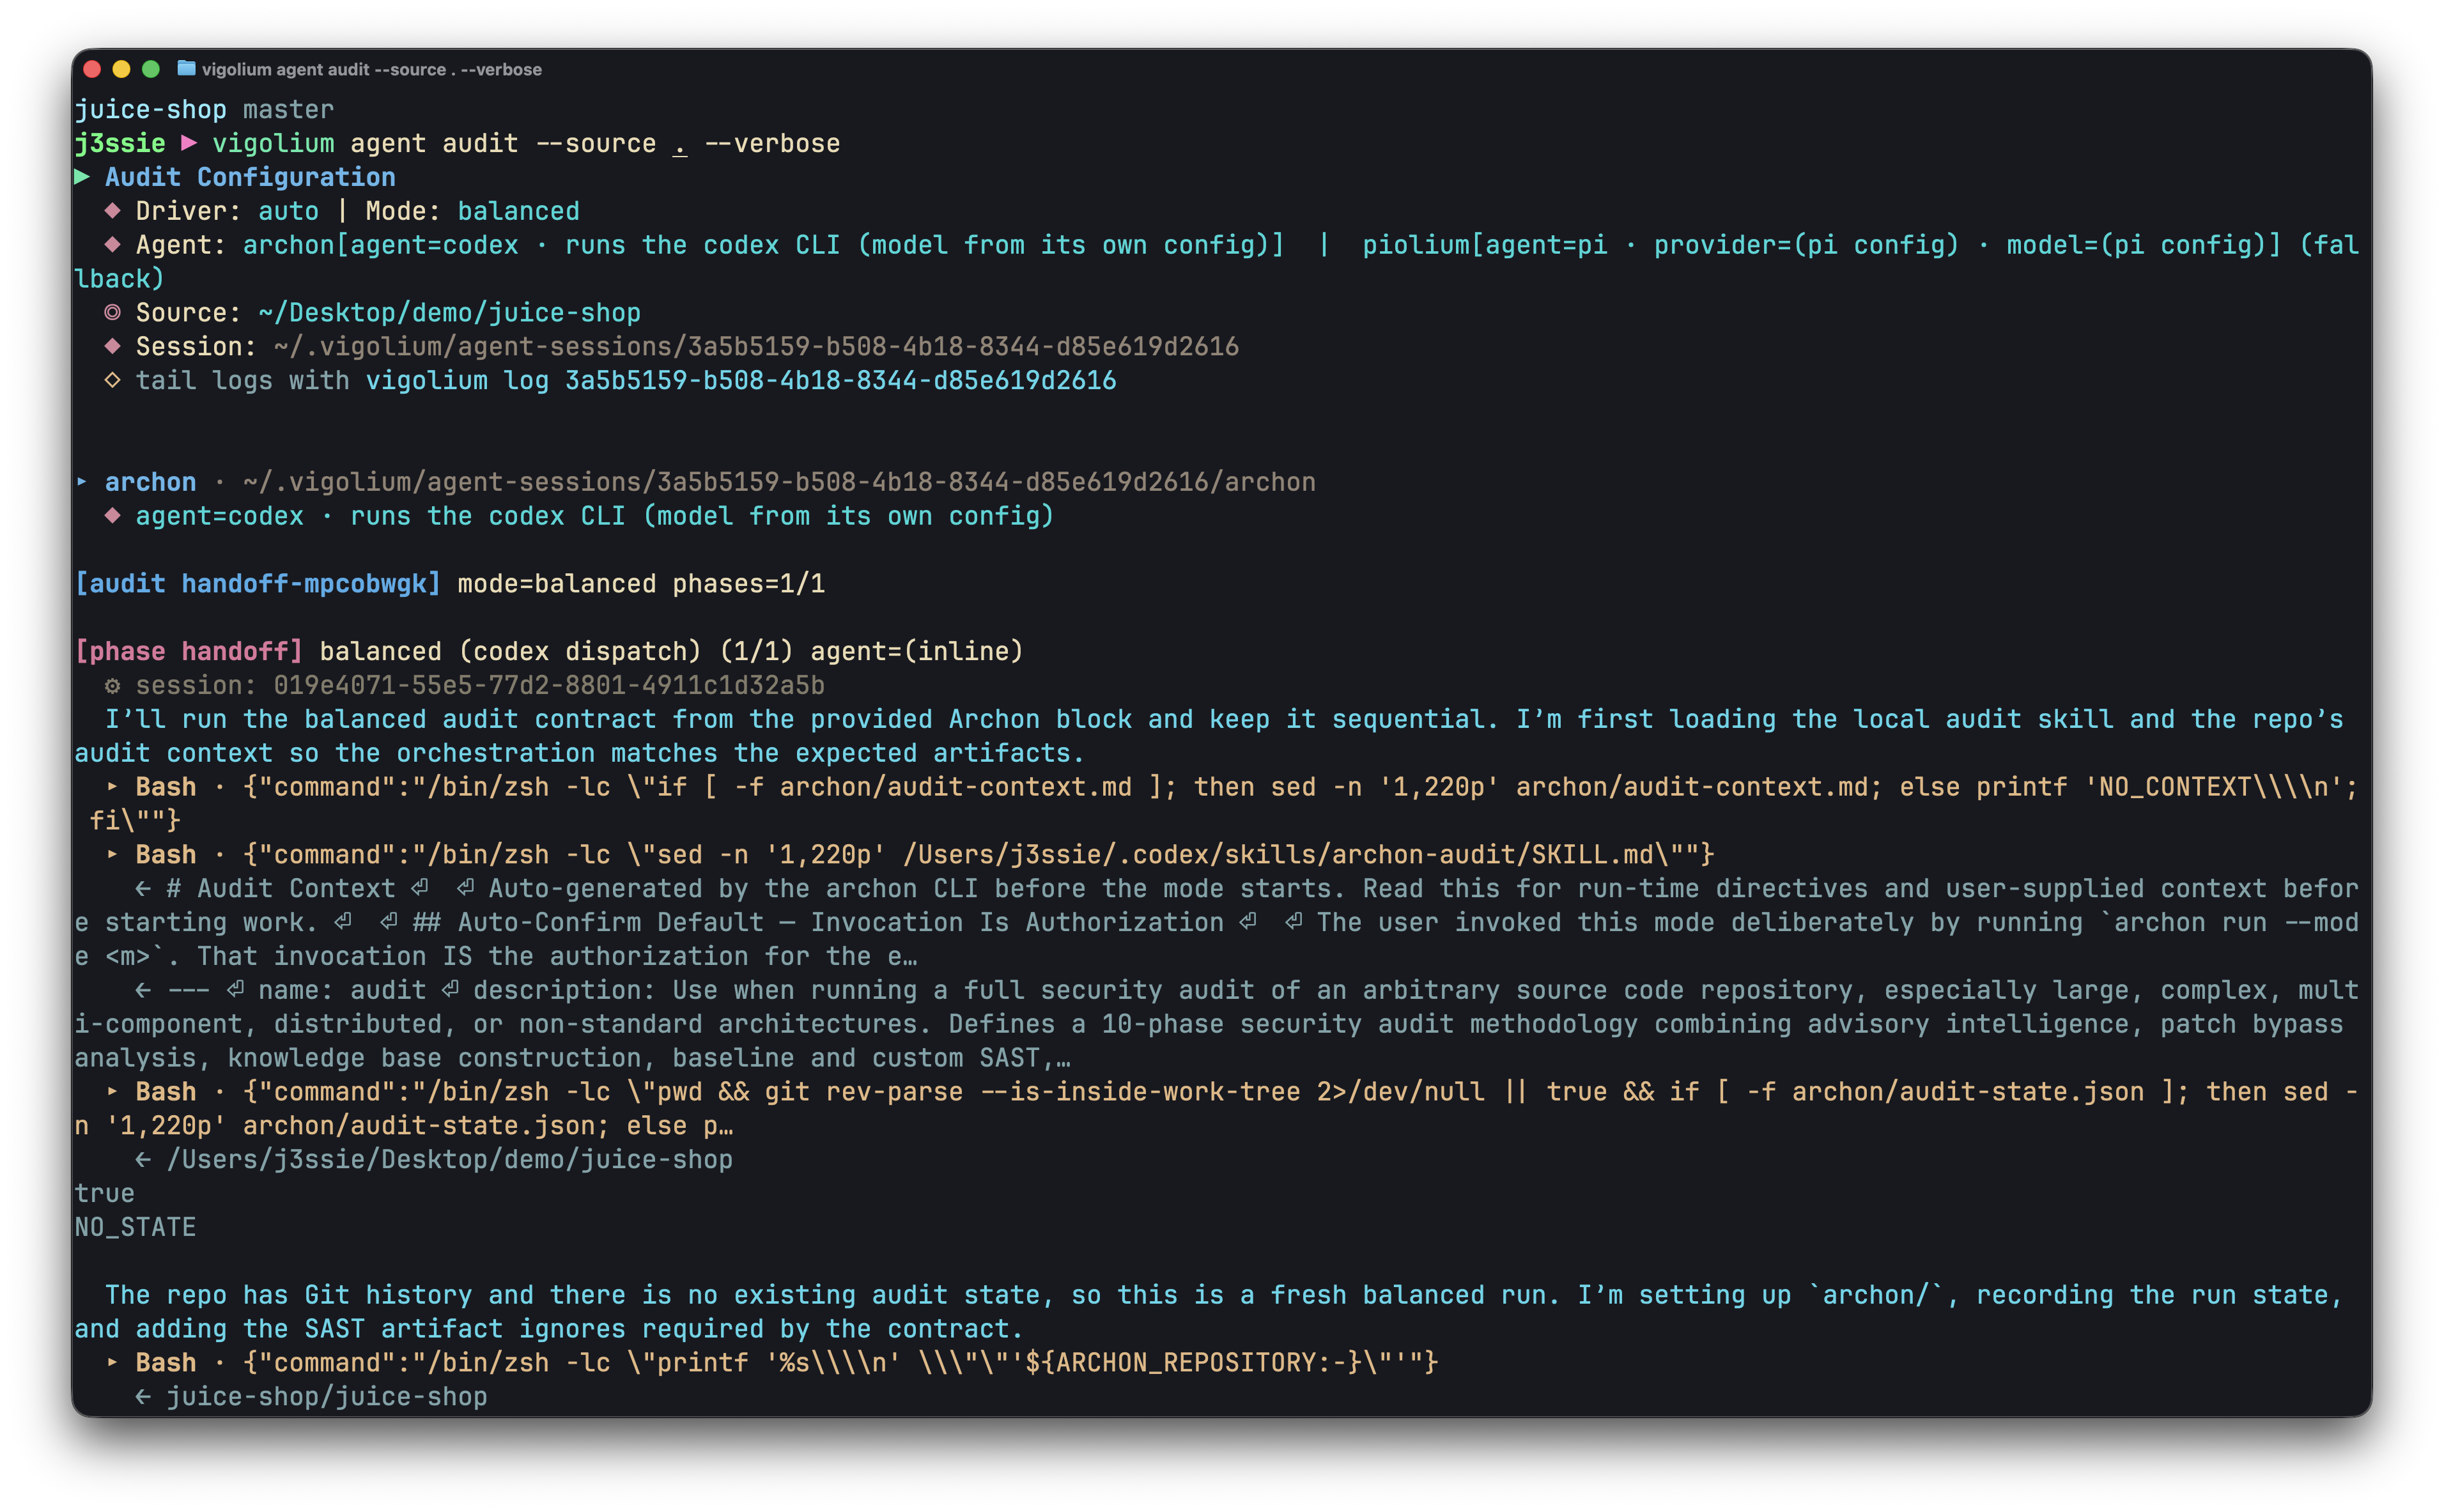 |
Patrocinador
Agradecemos à Daytona por patrocinar a infraestrutura de sandbox
Principais Recursos
Varredura Nativa
- 324 módulos de scanner: 208 ativos (fuzzing) + 117 passivos (correspondência de padrões), cobrindo o OWASP Top 10 e além
- Teste fora de banda (OAST): XSS/SSRF/injeção de comando cegos via callbacks interactsh com correlação automática de payloads
- Mutação ciente de valores: classifica parâmetros por tipo semântico (integer, UUID, JWT, email) e muta conforme a intenção
- Pipeline multifásico: coleta externa, descoberta de conteúdo (Deparos), spidering de navegador/SPA (Spitolas) e auditoria, controlado por presets de estratégia e perfis de varredura
- Entradas flexíveis: URLs, OpenAPI/Swagger, Postman, Burp Suite, cURL, Nuclei JSONL
- Autenticação multi-sessão: sessões inline, arquivos de sessão ou configurações completas de autenticação com fluxos de login, extração de tokens e testes de IDOR/BOLA
- Extensões JavaScript: módulos e hooks personalizados via motor JS embutido com APIs HTTP cientes de sessão
- Escalável e reportável: pool de workers concorrente com limitação de taxa por host, fila híbrida em memória/disco/Redis e relatórios HTML autocontidos
Varredura Agêntica
- Runtime olium em processo: todo modo de agente roda no motor nativo Go
pkg/olium: loop baseado em turnos, registro de ferramentas integrado, suporte a skills e drivers de provedor plugáveis (sem pools de SDK em subprocesso) - Autopilot: o agente descobre endpoints de forma autônoma, executa varreduras e faz triagem de achados, com pipeline multi-especialista opcional e retomada de sessão
- Swarm: o agente mestre seleciona módulos, gera extensões de ataque JS personalizadas, executa auditoria de código + SAST, executa varreduras e faz triagem dos resultados; direcionado ou de escopo completo (
--discover), com--diff/--last-commitspara execuções focadas em mudanças - Drivers de auditoria de código-fonte:
audit,pioliume o dispatcher unificadoauditexecutam auditorias de código-fonte em primeiro plano compartilhando um único esquema de achados e marcação no BD - Modo de consulta: prompts de disparo único para revisão de código, descoberta de endpoints e detecção de segredos
- Provedores plugáveis:
openai-compatible(padrão),openai-codex-oauth,openai-api-key,openai-responses,anthropic-api-key,anthropic-oauth,anthropic-cli,anthropic-compatible,anthropic-vertex,google-vertex. Os mesmos modos expostos pela API REST com streaming SSE e um endpoint de chat compatível com OpenAI
Início Rápido: Varredura Nativa
# Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com

# Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep

# Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error

# Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi

# Pipe URLs from stdin
cat urls.txt | vigolium scan

# Run a single phase directly
vigolium run discovery -t https://example.com