

scopeblind-gateway v0.13.1
Portão de políticas Cedar com falha fechada, além de recibos assinados para chamadas de ferramentas de agentes de IA. npx protect-mcp
protect-mcp
Aplicação local de políticas e recibos de decisão assinados para chamadas de ferramentas de agentes de IA.



Página do desenvolvedor · Início rápido · Configuração do agente · Pacotes de políticas · Registro de exemplo · Integrações · Documentação · Contribuir
Coloque o gateway entre um cliente MCP e o seu servidor de ferramentas, ou use os seus hooks num agente de programação. Reveja uma política Cedar, ative a aplicação e mantenha um registo assinado das decisões. A avaliação e verificação locais não requerem uma conta ScopeBlind e não enviam telemetria de decisões.
- Aplique no limite da ferramenta. O Cedar nega em caso de políticas em falta, erros do motor
ou erros de avaliação no modo fail-closed. O modo shadow é o predefinido
para o wrapper MCP: use
--enforcequando estiver pronto para bloquear. - Verifique o que foi assinado. Os recibos Ed25519 incluem a decisão e o digest da política. @veritasacta/verify verifica os bytes contra a chave pública em que confia.
- Comece com as ferramentas existentes. Use MCP stdio, o gateway HTTP ou hooks de agentes de programação. A colaboração alojada opcional tem as suas próprias permissões e fluxos de dados.
Um gateway cobre as chamadas encaminhadas através dele. Não é uma sandbox de SO, e um recibo assinado não estabelece que uma ação foi executada ou que nenhuma ação foi omitida. A política de segurança descreve o limite e o processo de reporte.
Veja o resultado
Uma execução local real: avaliar duas chamadas propostas, assinar as decisões, verificar os recibos, depois alterar uma decisão assinada e verificá-la novamente.
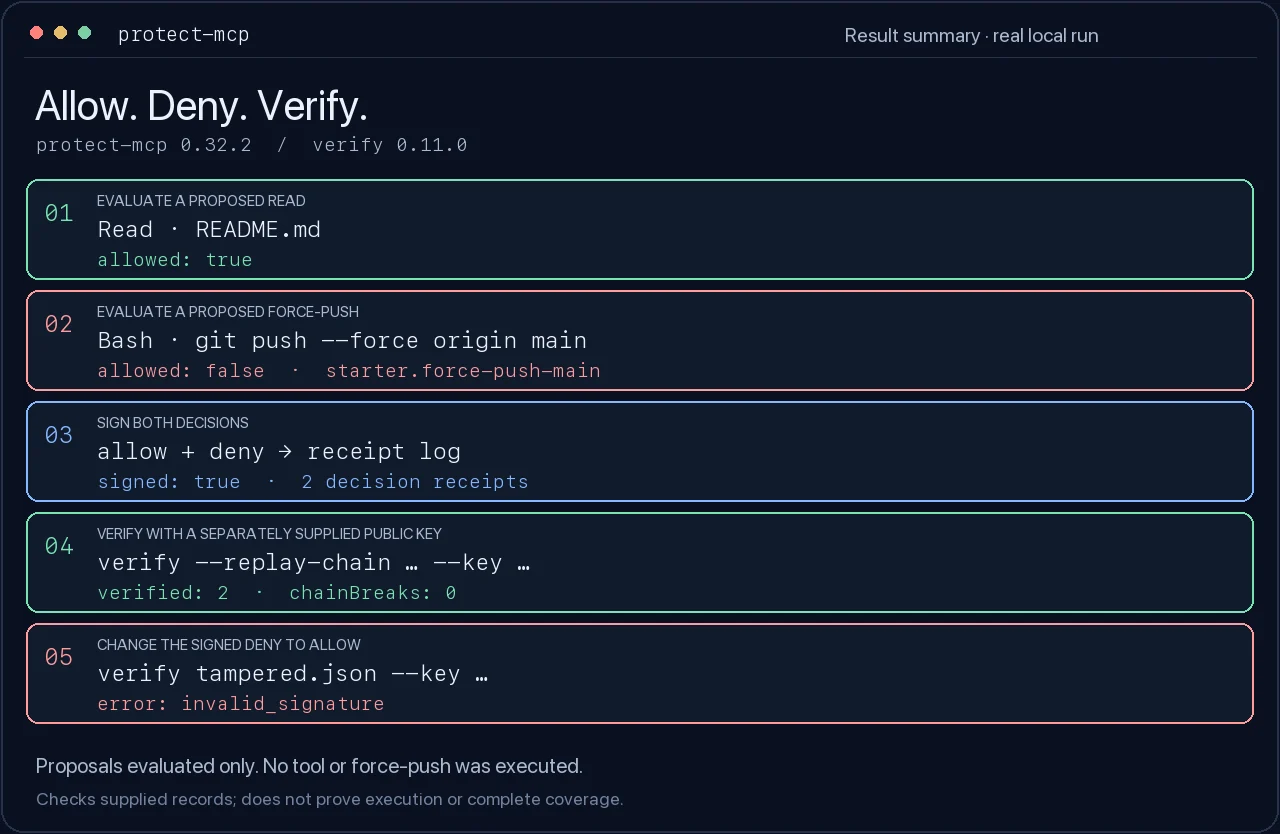
Veja o passo a passo de 14 segundos
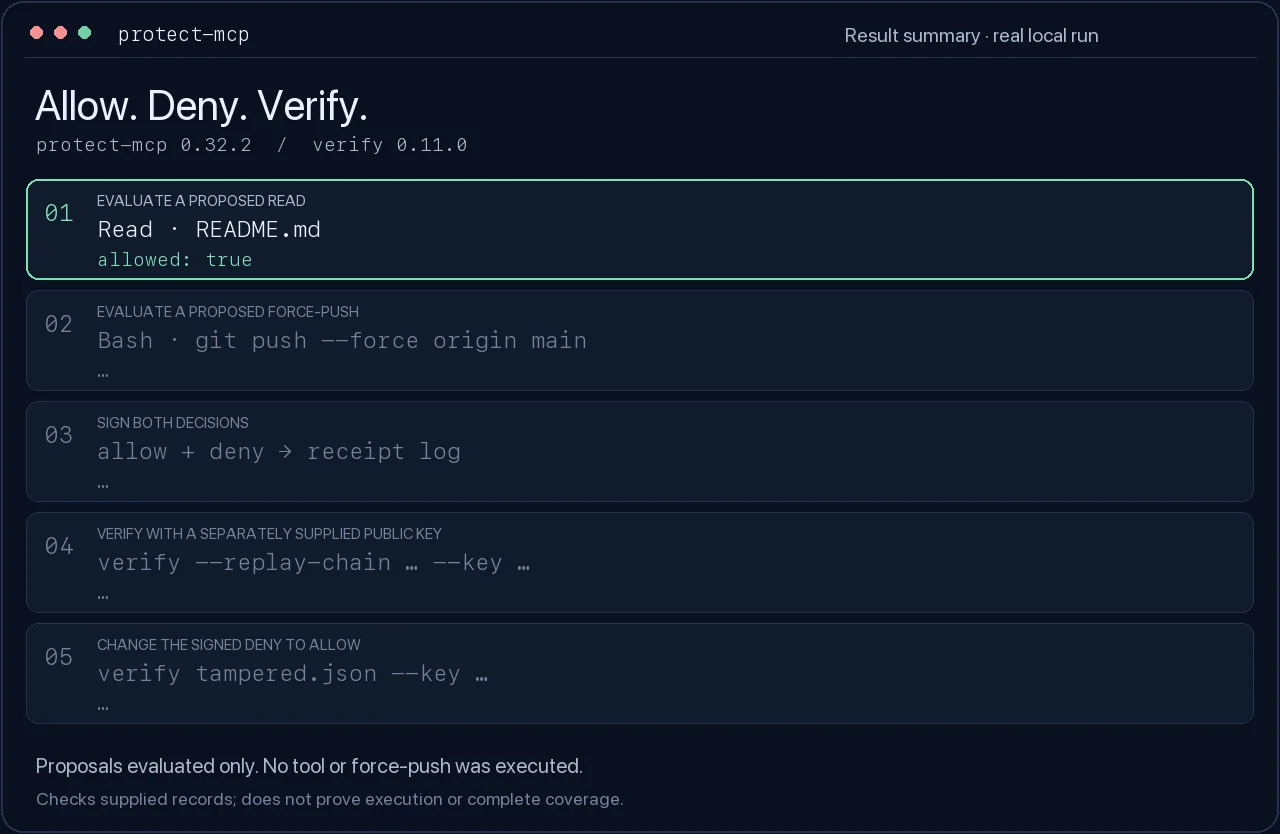
Passo a passo em texto e reprodução · Resultados capturados
Experimente sem um agente
Use Node.js 22 e npm num novo diretório. Instale o gateway e o verificador fixados:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
Este exemplo avalia duas chamadas propostas e assina as suas decisões. Não
executa nenhuma das ferramentas nem corre git push. Tudo após a instalação é local.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
Esperado: allow, depois deny; ambas as assinaturas de recibo originais e o respetivo link
verificam; o recibo modificado reporta invalid_signature. Mantenha protect-mcp.key
privado. Para verificar o registo de outra pessoa, obtenha a chave pública esperada
através de um canal de confiança independente.
Os códigos de saída do verificador são 0: válido, 1: inválido, 2: não verificado/erro. Um resultado inválido não significa necessariamente adulteração: a chave esperada errada também pode falhar a verificação. A reprodução da cadeia verifica os links fornecidos; não estabelece que recebeu todo o histórico.
O CI executa este exemplo exato contra o candidato empacotado e o verificador publicado fixado. Consulte validação e lançamentos.
Ligue o seu agente
Escolha a integração que corresponde ao seu host e à cobertura de que necessita.
Instalar skills de orientação não ativa a aplicação de políticas. O doctor verifica a configuração
local; confirme a rota selecionada com uma chamada real permitida e uma bloqueada.
Para o plugin do Claude Code, primeiro prepare e inicie o gate local, depois instale-o no seu projeto (Claude Code 2.1.295 ou posterior):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
O plugin bloqueia chamadas de ferramentas roteadas enquanto seu gate estiver indisponível. Escolha o plugin ou os hooks de projeto standalone, para que a mesma chamada não seja registrada duas vezes.