
pmg v0.26.0
O PMG protege desenvolvedores e agentes de IA contra pacotes de código aberto maliciosos usando proxy, sandbox e o feed de inteligência de ameaças da SafeDep.
Package Manager Guard (PMG)
Bloqueie pacotes npm e pip maliciosos antes que eles sejam instalados.
Defesa em profundidade para os gerenciadores de pacotes que você já usa.



Por que o PMG?
Desenvolvedores e agentes de codificação com IA instalam pacotes todos os dias. Cada npm install ou pip install executa milhares de linhas de código que ninguém revisa.
Comprometimentos recentes em ecossistemas populares:
- Mini Shai-Hulud - mais de 300 pacotes populares comprometidos
- litellm 1.82.8 - uma biblioteca de proxy de IA popular comprometida para exfiltrar credenciais
- telnyx 4.87.2 - um SDK legítimo de telecomunicações sequestrado no PyPI
- pino-sdk-v2 - um pacote typosquat disfarçado como o popular logger pino
O PMG é gratuito, de código aberto (Apache 2.0) e não requer conta nem chave de API. Ele intercepta cada instalação de pacote e a verifica na API comunitária gratuita da SafeDep em busca de malware conhecido antes que o código seja executado. Instale-o uma vez e ele cobre cada npm install, pip install e poetry add a partir de então.
Como o PMG Funciona
O PMG adota uma abordagem de defesa em profundidade. Sem configuração, funciona em Zsh, Bash e Fish, e cada instalação passa pelas camadas de proteção habilitadas antes que o código seja executado, além de um registro de auditoria depois.

Detalhes das camadas
- Interceptação Transparente - O PMG envolve
npm,pipe outros gerenciadores de pacotes. Desenvolvedores e agentes de IA usam os mesmos comandos. Nenhuma mudança no fluxo de trabalho. - Camada 1: Threat Intelligence - O PMG verifica cada pacote na threat intelligence em tempo real da SafeDep antes da instalação. Pacotes conhecidamente maliciosos são bloqueados. Sem chave, sem login.
- Camada 2: Política (Cooldown de Dependências) - O PMG bloqueia versões de pacotes publicadas dentro de uma janela de cooldown configurável, para que versões recentemente comprometidas sejam ignoradas durante essa janela.
- Camada 3: Sandbox Opcional - Quando o sandboxing está habilitado e configurado, o PMG executa instalações dentro de sandboxes nativos do sistema operacional (macOS Seatbelt, Linux Landlock por padrão, ou fallback para Bubblewrap), de modo que os scripts de instalação tenham acesso restrito ao sistema mesmo que uma ameaça passe pelas duas primeiras camadas.
- Registro de Auditoria - O PMG registra cada instalação (o quê, quando, de onde) para um registro de auditoria verificável.
Como o PMG se Compara
O PMG é o único firewall de pacotes em tempo de instalação gratuito, de código aberto, que cobre tanto desenvolvedores quanto agentes de IA e já vem com sandboxing e cooldown prontos para uso.
| Capacidade | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / construído publicamente | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sem conta ou chave de API | ✓ | ✓ | ✓ | ✗ | ✗ |
| Bloqueio de pacotes maliciosos em tempo de instalação | ✓ | ✓ | ✓ | ✗ | ✗ |
| Política de cooldown de dependências | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sandboxing em tempo de execução | ✓ | ✗ | ✗ | ✗ | ✗ |
| Protege agentes de codificação com IA de forma transparente | ✓ | ✗ | ✗ | ✗ | ✗ |
| Logs de auditoria locais | ✓ | ✗ | ✗ | ✗ | ✗ |
| PRs de correção de CVE conhecidas | ✗ | ✗ | ✗ | ✓ | ✓ |
Início Rápido
1. Instalação
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Consulte Instalação para Homebrew, npm e outros métodos de instalação.
2. Configuração
Integre o PMG ao seu shell para que ele intercepte os gerenciadores de pacotes.
pmg setup install
# Reinicie seu terminal para aplicar as alterações
Dica: Execute novamente
pmg setup installapós atualizar o PMG para adotar as novas opções de configuração.Todos os usuários / imagens golden:
sudo pmg setup install --systemno Linux, oupmg setup install --systemcomo administrador no Windows — consulte docs/system-install.md.
Valide sua instalação e verifique se a proteção está funcionando:
pmg setup doctor
Opcional: O PMG inspeciona o tráfego HTTPS com uma CA gerada em tempo real que ele injeta nos gerenciadores de pacotes a cada execução. Para persistir uma única CA entre execuções e confiá-la no repositório de confiança do seu sistema operacional (necessário para ferramentas que ignoram variáveis de ambiente de CA, como Go no macOS e Windows), instale-a uma vez:
pmg setup cert install          # escopo de usuário, sem sudo
pmg setup cert status           # verifica o estado de confiança e a expiração
Consulte Certificate Authority para escopos, rotação e remoção.
3. Uso
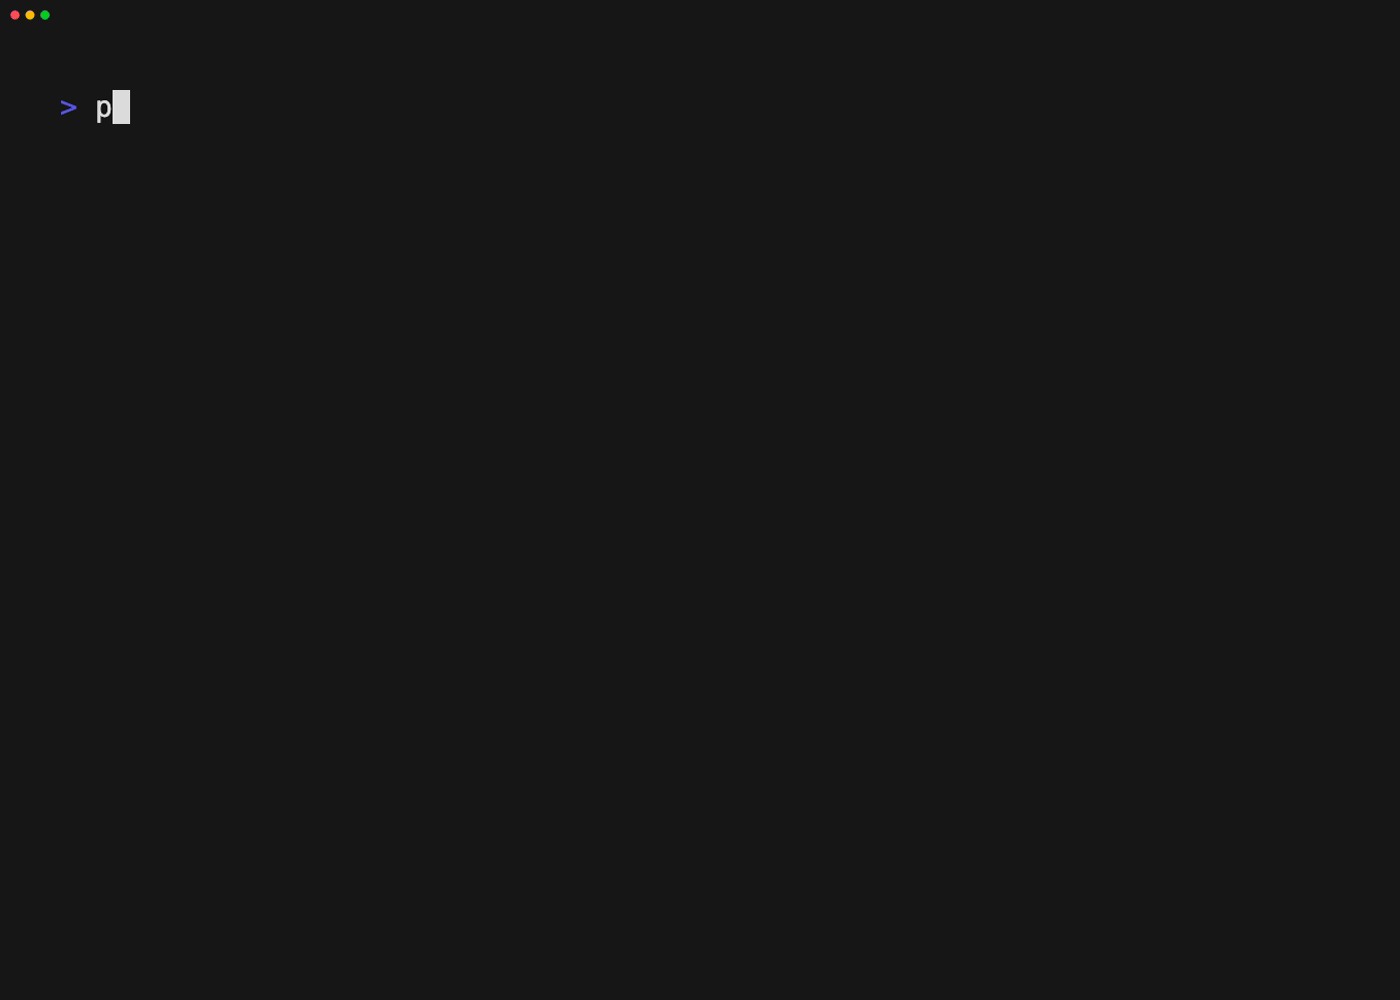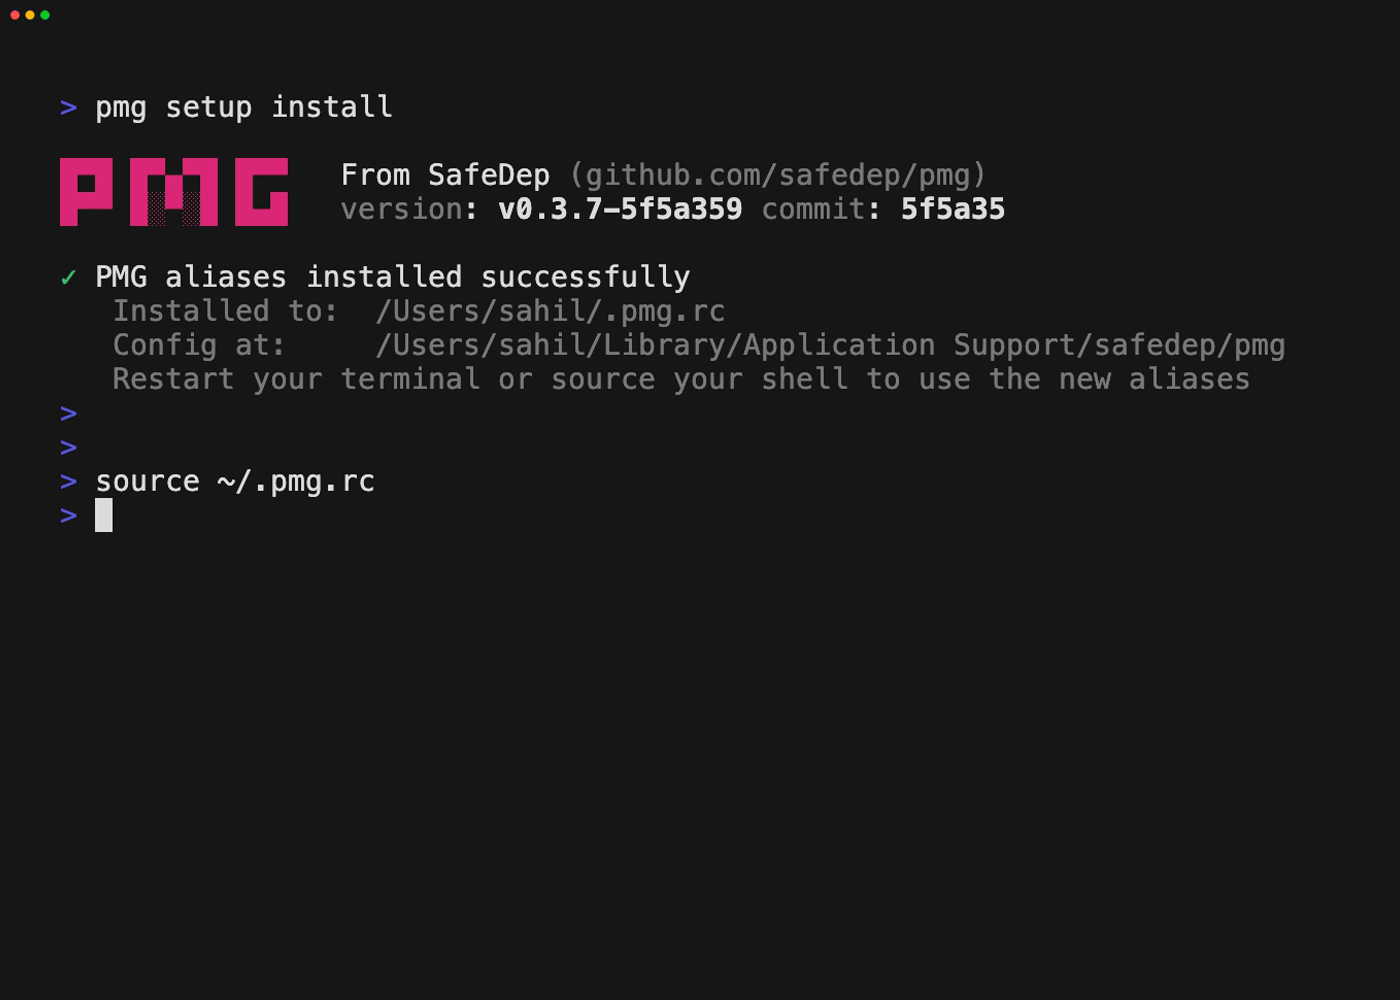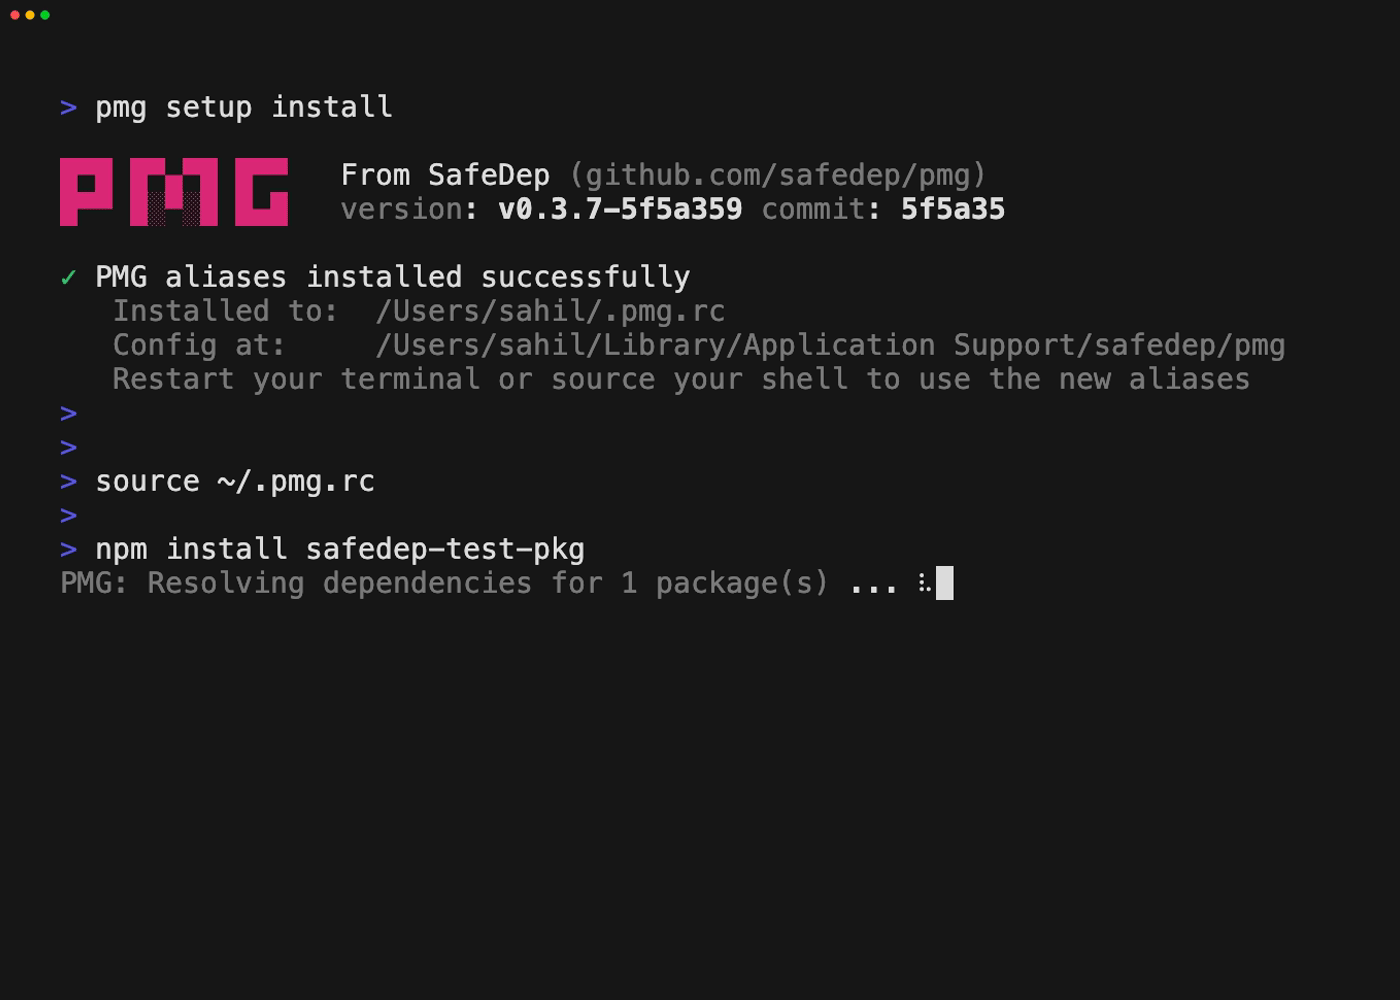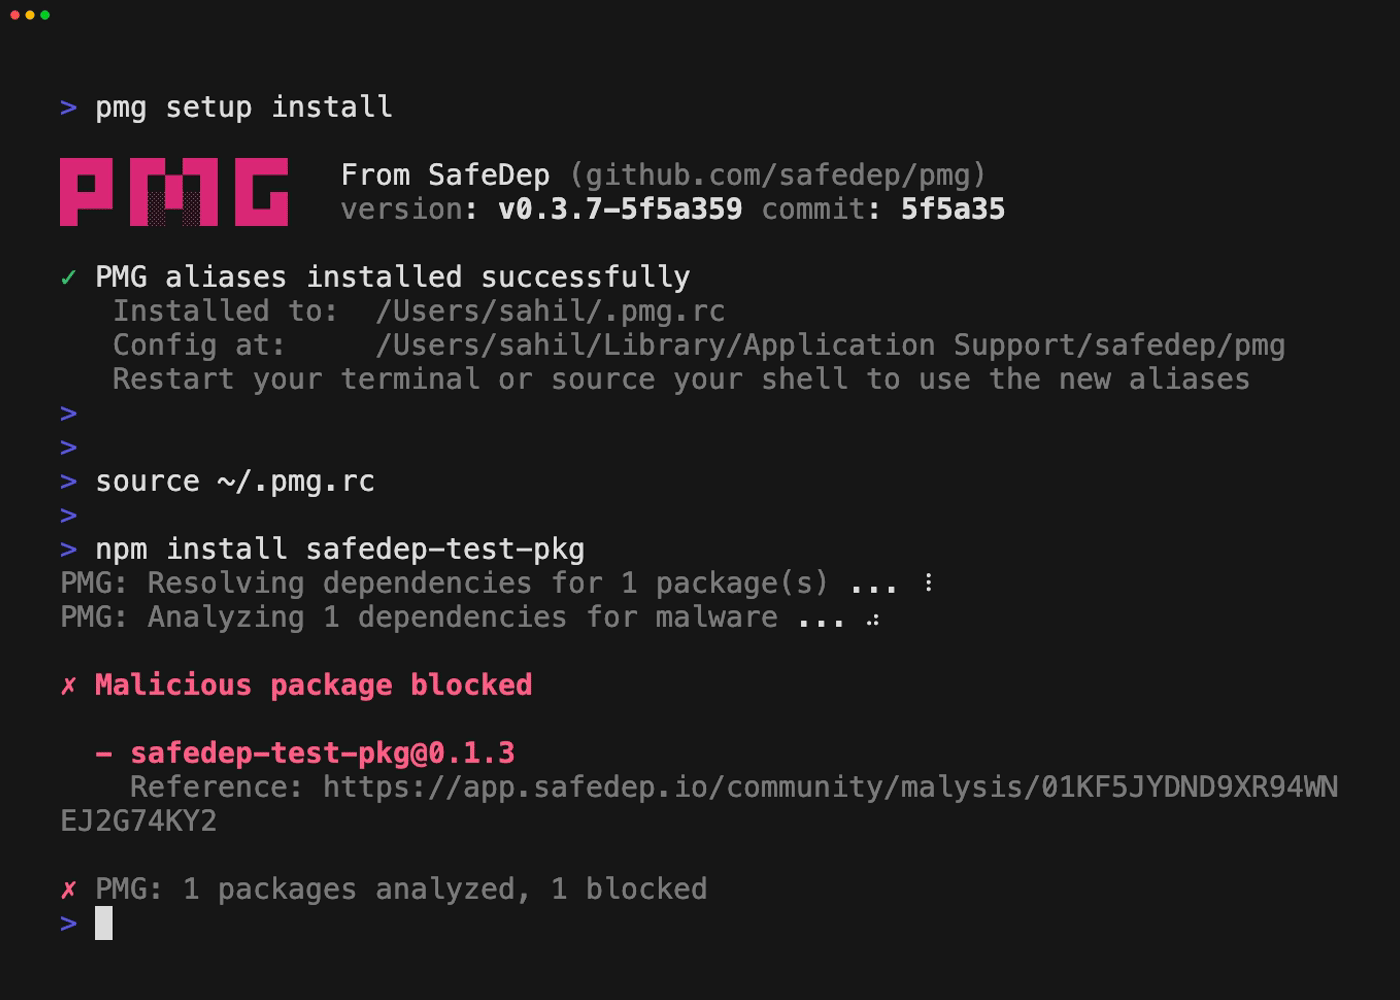
Veja o PMG bloqueando ameaças.
npm install --no-cache --prefer-online [email protected]