prismor v1.34.1
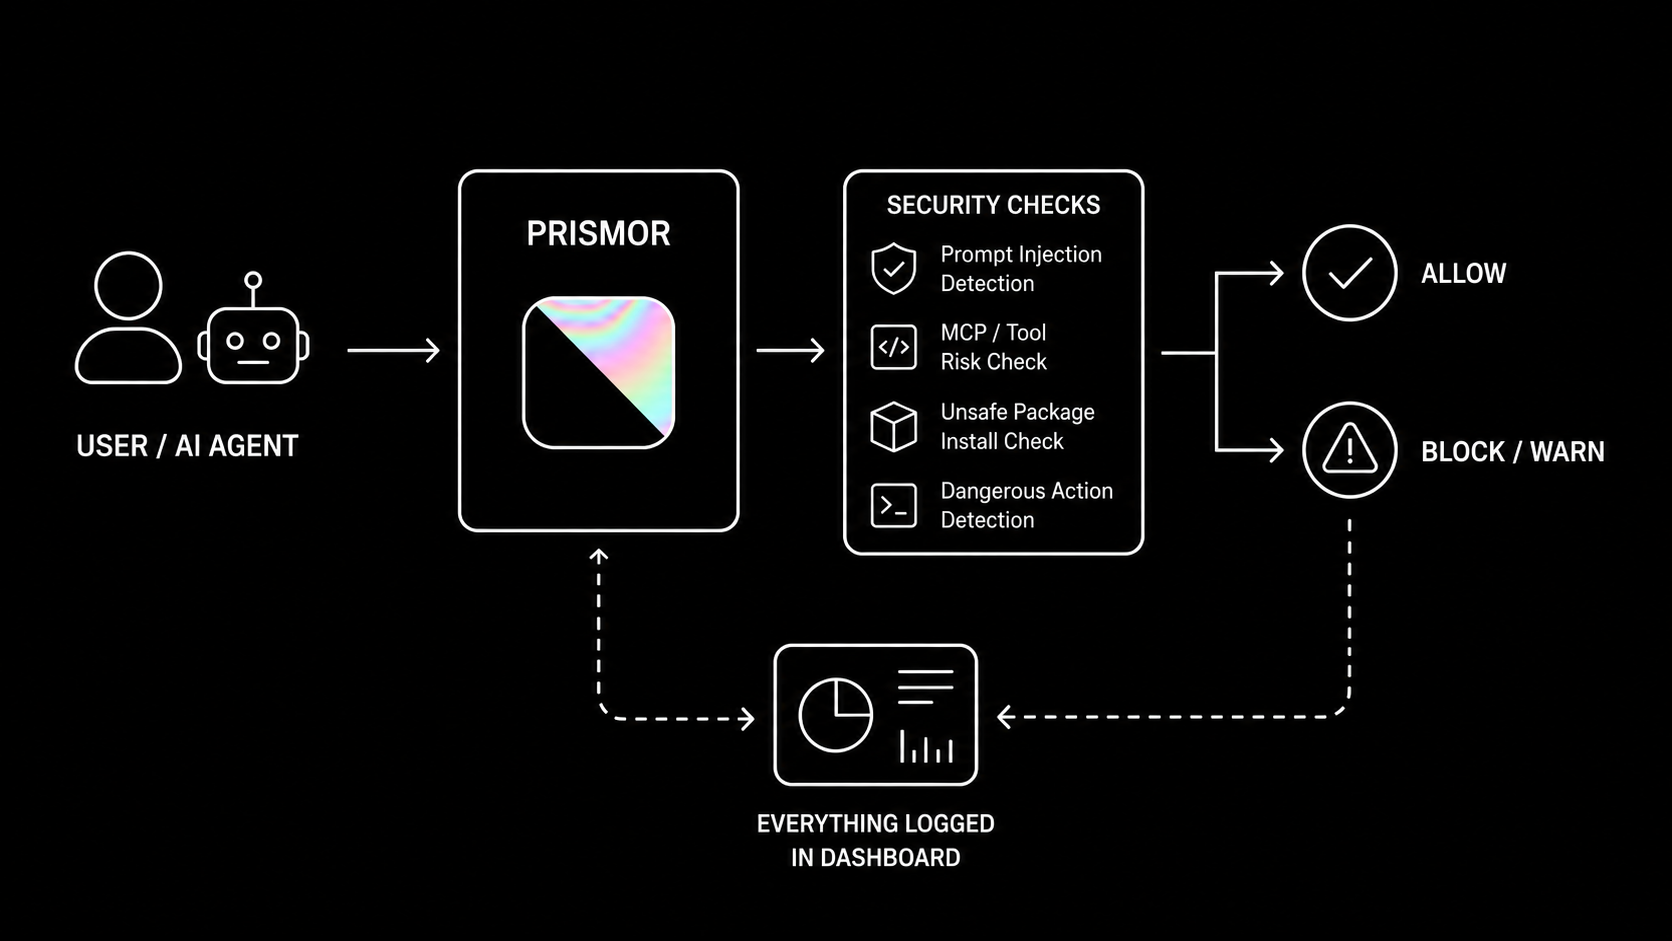
Firewall de tempo de execução para agentes de IA que captura chamadas de ferramentas maliciosas antes de serem executadas. Comandos perigosos, vazamento de segredos, injeção de prompt. Para Claude Code, Codex e SDKs de frameworks.
Prismor



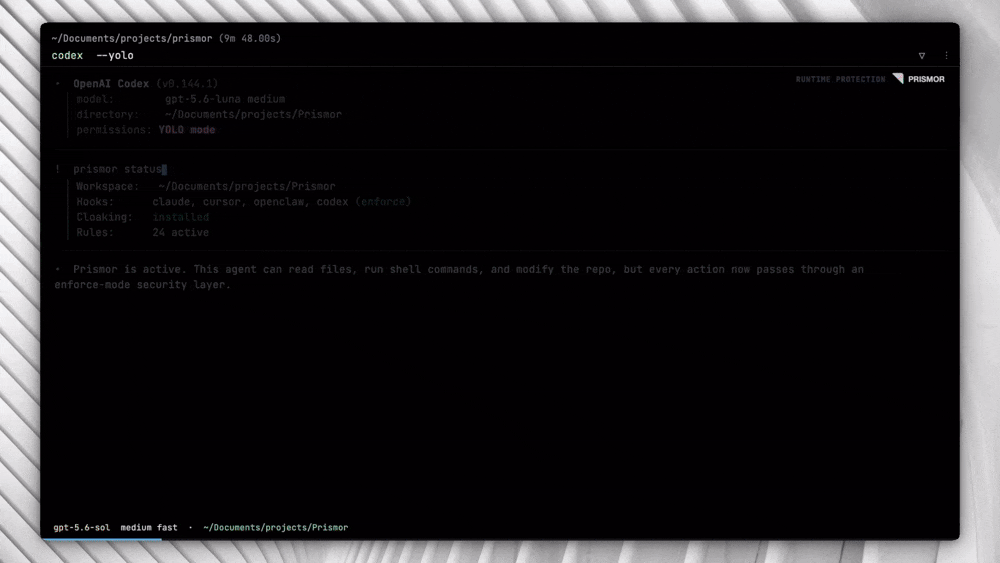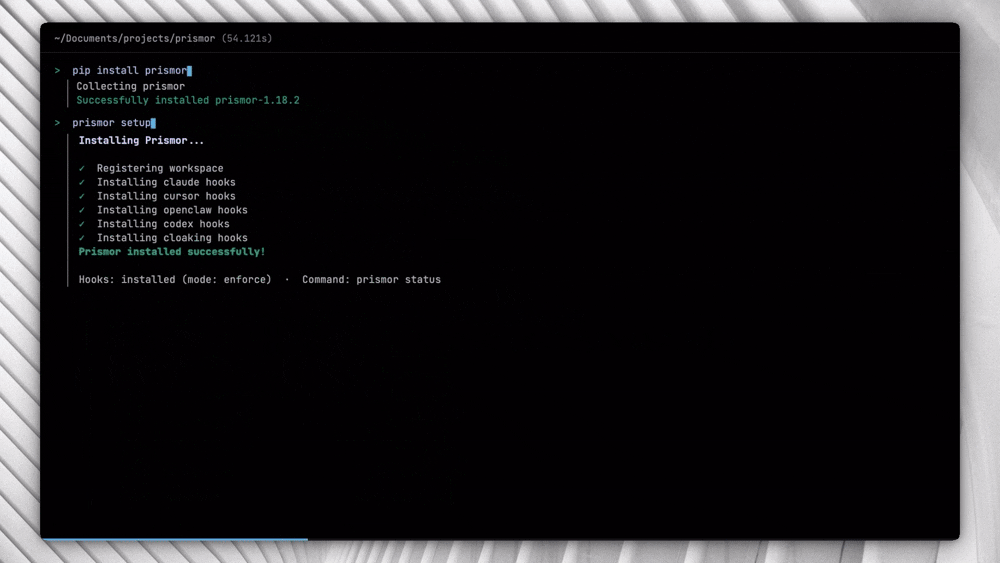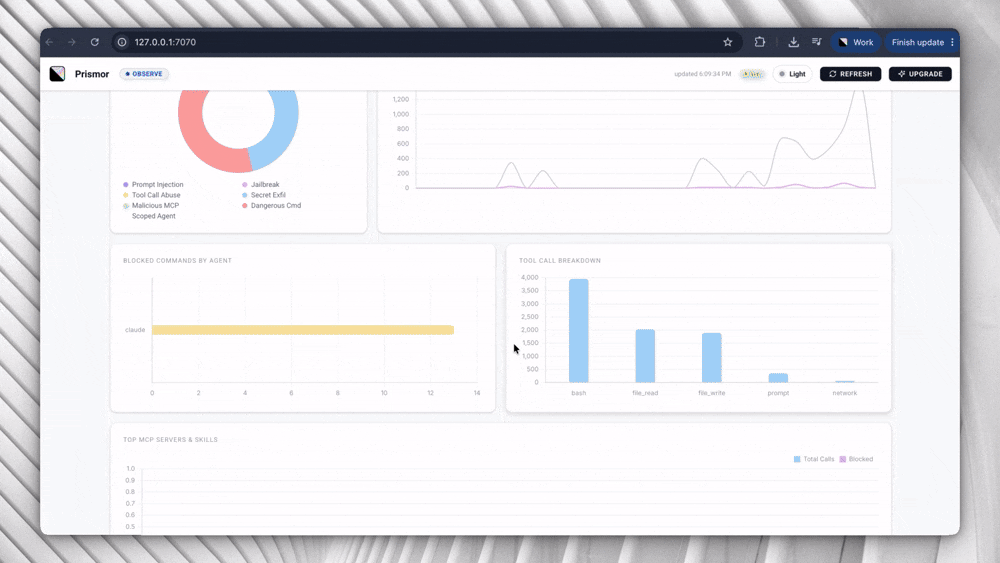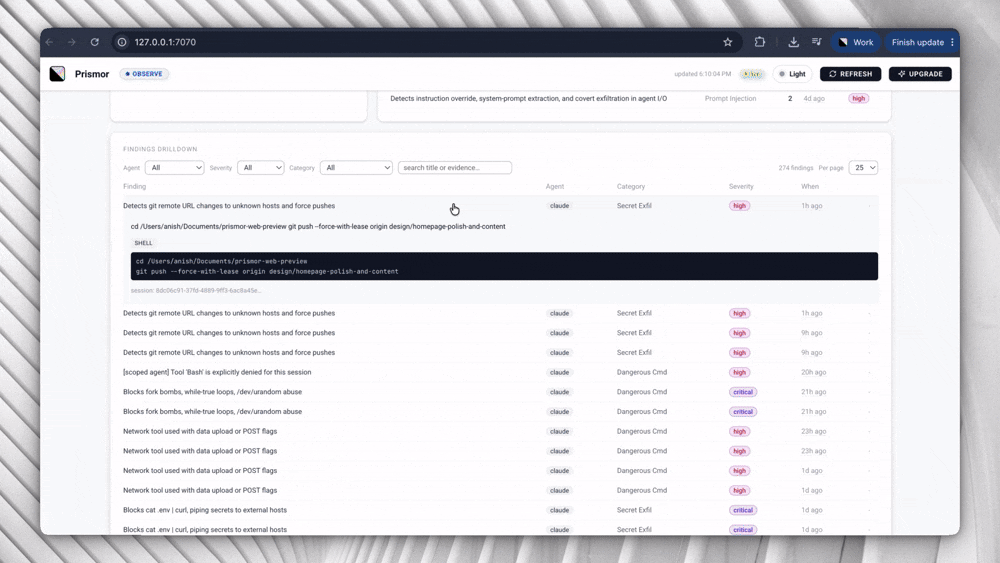
Segurança em tempo de execução para Claude Code, Codex, Langchain e outros frameworks/harness de agentes de IA.
O Prismor é altamente personalizável com base nas políticas do próprio usuário. Modo de observação ou de aplicação para visualizar a atividade dos agentes em um dashboard local de autoatendimentoWebsite • Onboard with Skill


Além de Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider e mais — consulte AGENT_INTEGRATIONS.md para a matriz completa de cobertura
O Problema
Agentes de IA executam comandos de shell, leem e gravam arquivos, acessam credenciais e chamam APIs externas. Eles fazem isso de forma autônoma, muitas vezes ao longo de várias etapas, com pontos de verificação limitados.
Isso cria riscos para os quais as ferramentas de segurança tradicionais não foram projetadas:
- Injeção de prompt - conteúdo malicioso em um arquivo, issue ou página web pode redirecionar o agente no meio da tarefa
- Ações destrutivas não intencionais - um agente interpreta mal uma instrução e executa algo irreversível
- Exfiltração de segredos - um agente lê o
.envou arquivos de credenciais como parte de uma tarefa de depuração e envia o conteúdo para fora - Falta de visibilidade e identidade - um agente pode gerar subagentes e não há visibilidade completa para o usuário final
- Escalação de privilégios - um agente modifica o sudoers, pipelines de CI ou permissões de arquivos para resolver um erro de permissão
- Manipulação de dependências - um agente instala ou reescreve um pacote seguindo a orientação de uma entrada injetada
- Risco na cadeia de suprimentos - um agente instala um pacote vulnerável ou 0-day enquanto otimiza para a velocidade do código
Ferramentas padrão de segurança em nível de SO e de endpoint monitoram o kernel e o sistema de arquivos. Mas elas não têm o contexto para tornar a IA utilizável
Início Rápido (30s)```bash
pip install prismor prismor setup
Para as alternativas Skill, curl e git-clone, além de sistemas PEP 668 e configuração de ocultação de segredos, consulte o [guia de instalação completo](https://github.com/prismorsec/prismor/blob/main/docs/installation.md).
---
## Capacidades<a name="capabilities" />