
opennhp v1.0.1
Kit de ferramentas de Confiança Zero baseado em criptografia que implementa os protocolos NHP e DHP para ocultar a infraestrutura de rede, criptografar dados e impor acesso de negação por padrão para aplicações e infraestrutura.


Torne a Internet Invisível para os Atacantes





O OpenNHP oculta seus servidores, portas e domínios da internet pública. Nada responde até que um cliente prove quem é com um único pacote criptografado, de modo que scanners, bots e atacantes movidos por IA não encontram nada para atacar.
OpenNHP é um kit de ferramentas open-source leve, movido a criptografia, que implementa segurança Zero Trust para infraestrutura, aplicações e dados. É a implementação de referência da especificação Network-infrastructure Hiding Protocol (NHP) da Cloud Security Alliance (CSA), e apresenta dois protocolos centrais:
- Network-infrastructure Hiding Protocol (NHP): Oculta portas de servidor, endereços IP e nomes de domínio para proteger aplicações e infraestrutura contra acesso não autorizado.
- Data-content Hiding Protocol (DHP): Garante a segurança e a privacidade dos dados por meio de criptografia e computação confidencial, tornando os dados "utilizáveis, mas não visíveis."
Website · Vision · Live Demo · Documentation · Discord
Por que OpenNHP
A internet moderna é uma floresta sombria. Os atacantes — cada vez mais apoiados por LLMs que escaneiam, identificam e exploram na velocidade de máquina por meio da Exploração Autônoma de Vulnerabilidades — tratam todo serviço alcançável como um alvo. Projeções da Gartner indicam que os ciberataques movidos por IA crescerão rapidamente. As defesas tradicionais autenticam os usuários depois que a rede os deixa entrar, deixando portas, IPs e domínios expostos como uma superfície de ataque permanente.
Na era da IA, VISIBILIDADE = VULNERABILIDADE.
O OpenNHP inverte esse modelo: invisível até ser confiável. Toda porta, IP e hostname fica atrás de um portão de negação por padrão. O acesso só é concedido depois que uma batida assinada criptograficamente é autenticada e autorizada fora de banda. Os atacantes não podem explorar o que não conseguem descobrir.
O protocolo de ocultação de rede de terceira geração
O NHP é o próximo passo em uma linhagem de designs que "ocultam o serviço primeiro":
| Geração | Protocolo | Limitações |
|---|---|---|
| 1 | Port Knocking | Texto simples, suscetível a replay |
| 2 | Single Packet Authorization (SPA) | Segredos compartilhados, unidirecional, normalmente oculta apenas portas, tipicamente C/C++ |
| 3 | NHP | Criptografia moderna, bidirecional com status, oculta domínio + IP + portas, sem estado e escalável horizontalmente, Go com segurança de memória |
O NHP encaixa-se ao lado dos mecanismos existentes de IAM, DNS, FIDO e políticas Zero Trust em vez de os substituir — estende a sua stack em vez de a fragmentar.
Arquitetura
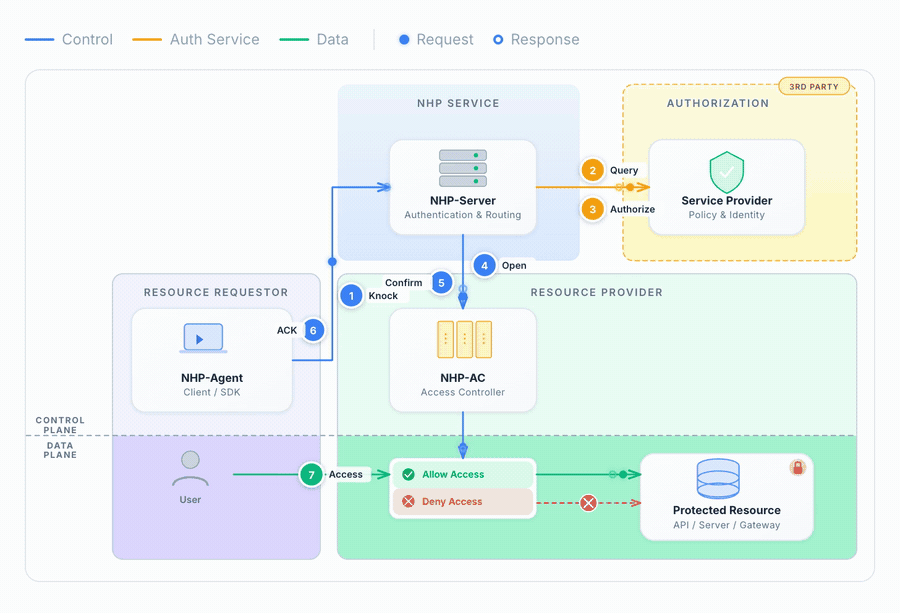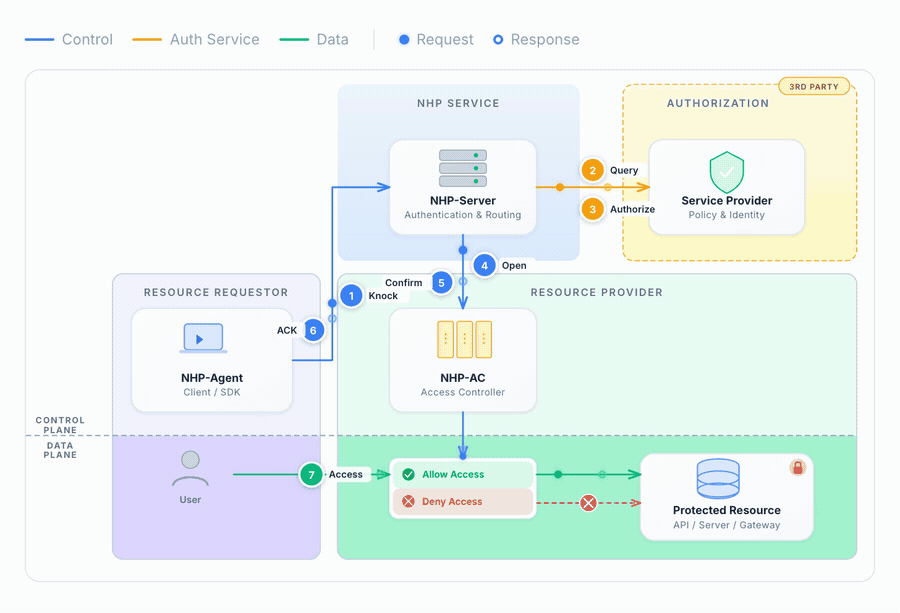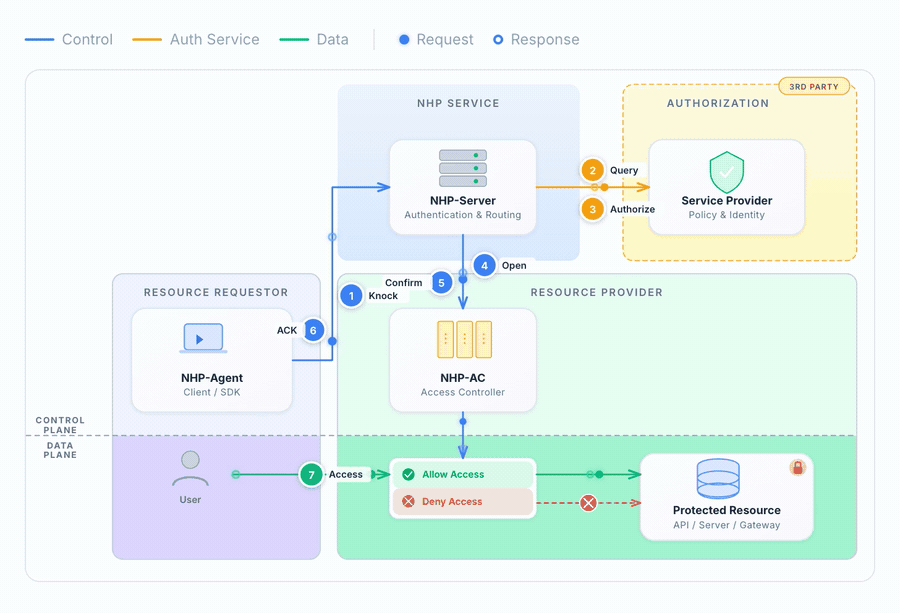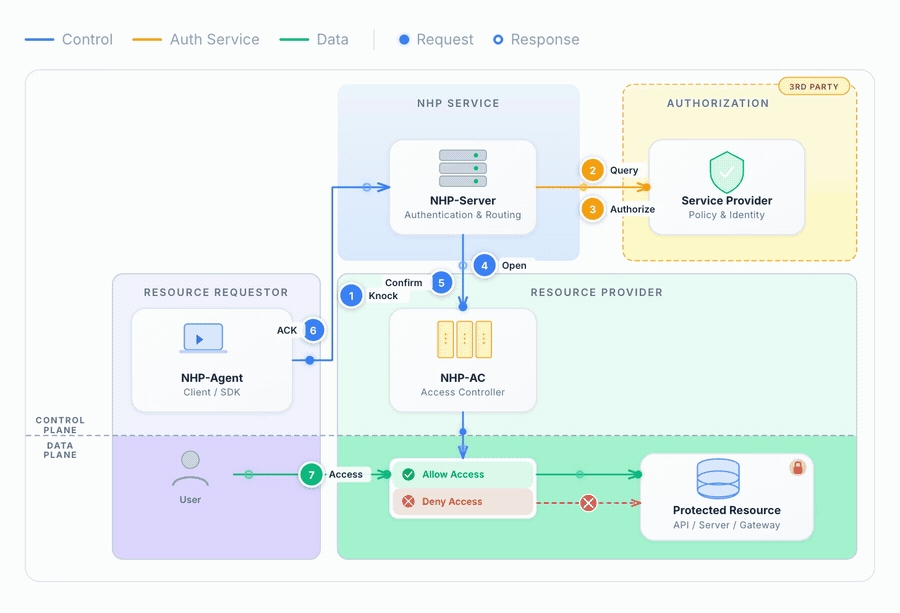
O OpenNHP segue um design modular com três componentes principais, inspirado na NIST Zero Trust Architecture:
| Componente Principal | Função |
|---|---|
| NHP-Agent | Cliente que envia pedidos de knock encriptados para obter acesso |
| NHP-Server | Autentica e autoriza pedidos; é executado separadamente e está arquiteturalmente desacoplado do host protegido |
| NHP-AC | Controlador de acesso que gere as regras de firewall no servidor protegido |
| Componente Adicional | Função |
|---|---|
| NHP-Relay | Ponte HTTP-para-UDP que permite a agentes baseados em browser enviar knocks NHP via HTTPS |
| NHP-KGC | Key Generation Center para Identity-Based Cryptography (IBC) |
Fluxo do protocolo
Registo (uma vez por dispositivo). O agente gera o seu próprio par de chaves e, em seguida, regista a chave pública:
- O agente solicita uma palavra-passe de uso único (
NHP_OTP); o plugin de autenticação do Servidor entrega-a ao utilizador (por exemplo, por email). - O agente envia a OTP e a sua chave pública (
NHP_REG); o Servidor associa a chave ao utilizador e responde (NHP_RAK).
A chave privada nunca sai do dispositivo.
Knock (em cada acesso).
- O agente envia um knock encriptado (
NHP_KNK) ao Servidor. - O Servidor valida o knock e envia um pedido de operação (
NHP_AOP) ao AC. - O AC abre a firewall e responde (
NHP_ART) ao Servidor. - O Servidor devolve uma confirmação (
NHP_ACK) com informações de acesso ao Agente. - O Agente alcança o recurso protegido através do AC.
Os agentes de browser, que não conseguem enviar UDP em bruto, alcançam o Servidor através do NHP-Relay via HTTPS; o relay reencaminha cada pacote dentro de um envelope NHP_RLY autenticado.
Criptografia
O OpenNHP inclui duas suites de cifra intercambiáveis:
CIPHER_SCHEME_CURVE— Curve25519 + AES-256-GCM + BLAKE2sCIPHER_SCHEME_GMSM— SM2 + SM4-GCM + SM3
Ambas são suportadas pelo Noise Protocol Framework. Um modo de Identity-Based Cryptography (IBC) está disponível através do Key Generation Center (KGC).
Para detalhes do protocolo, modelos de implementação e design criptográfico, consulte a documentação.