
agentic-threat-hunting-framework v0.17.0
ATHF é um framework para caça a ameaças agentivas - construindo sistemas que podem lembrar, aprender e agir com autonomia crescente.
Agentic Threat Hunting Framework (ATHF)


Quick Start • Installation • Documentation • Examples
Dê ao seu programa de threat hunting memória e agência.
O Agentic Threat Hunting Framework (ATHF) é a camada de memória e automação para o seu programa de threat hunting. Ele dá às suas hunts estrutura, persistência e contexto - tornando cada investigação passada acessível tanto para humanos quanto para IA.
O ATHF funciona com qualquer metodologia de hunting (PEAK, TaHiTI ou o seu próprio processo). Não é um substituto; é a camada que torna o seu processo existente pronto para IA.
O que é o ATHF?
O ATHF fornece estrutura e persistência para programas de threat hunting. É um framework baseado em markdown que:
- Documenta hunts usando o padrão LOCK (Learn → Observe → Check → Keep)
- Mantém um repositório pesquisável de investigações passadas
- Permite que assistentes de IA referenciem o seu ambiente e trabalho anterior
- Funciona com qualquer plataforma SIEM/EDR
- NOVO: Inclui agentes de pesquisa e geração de hipóteses com IA (v0.3.0+)
O Problema
A maioria dos programas de threat hunting perde contexto valioso assim que uma hunt termina. As notas ficam no Slack ou em tickets, as queries são escritas uma vez e esquecidas, e as lições aprendidas existem apenas na cabeça dos analistas.
Até mesmo ferramentas de IA começam do zero toda vez, sem acesso ao seu ambiente, seus dados ou suas hunts passadas.
O ATHF muda isso ao dar às suas hunts estrutura, persistência e contexto.
Leia mais: docs/why-athf.md
O Padrão LOCK
Toda threat hunt segue o mesmo ciclo básico: Learn → Observe → Check → Keep.
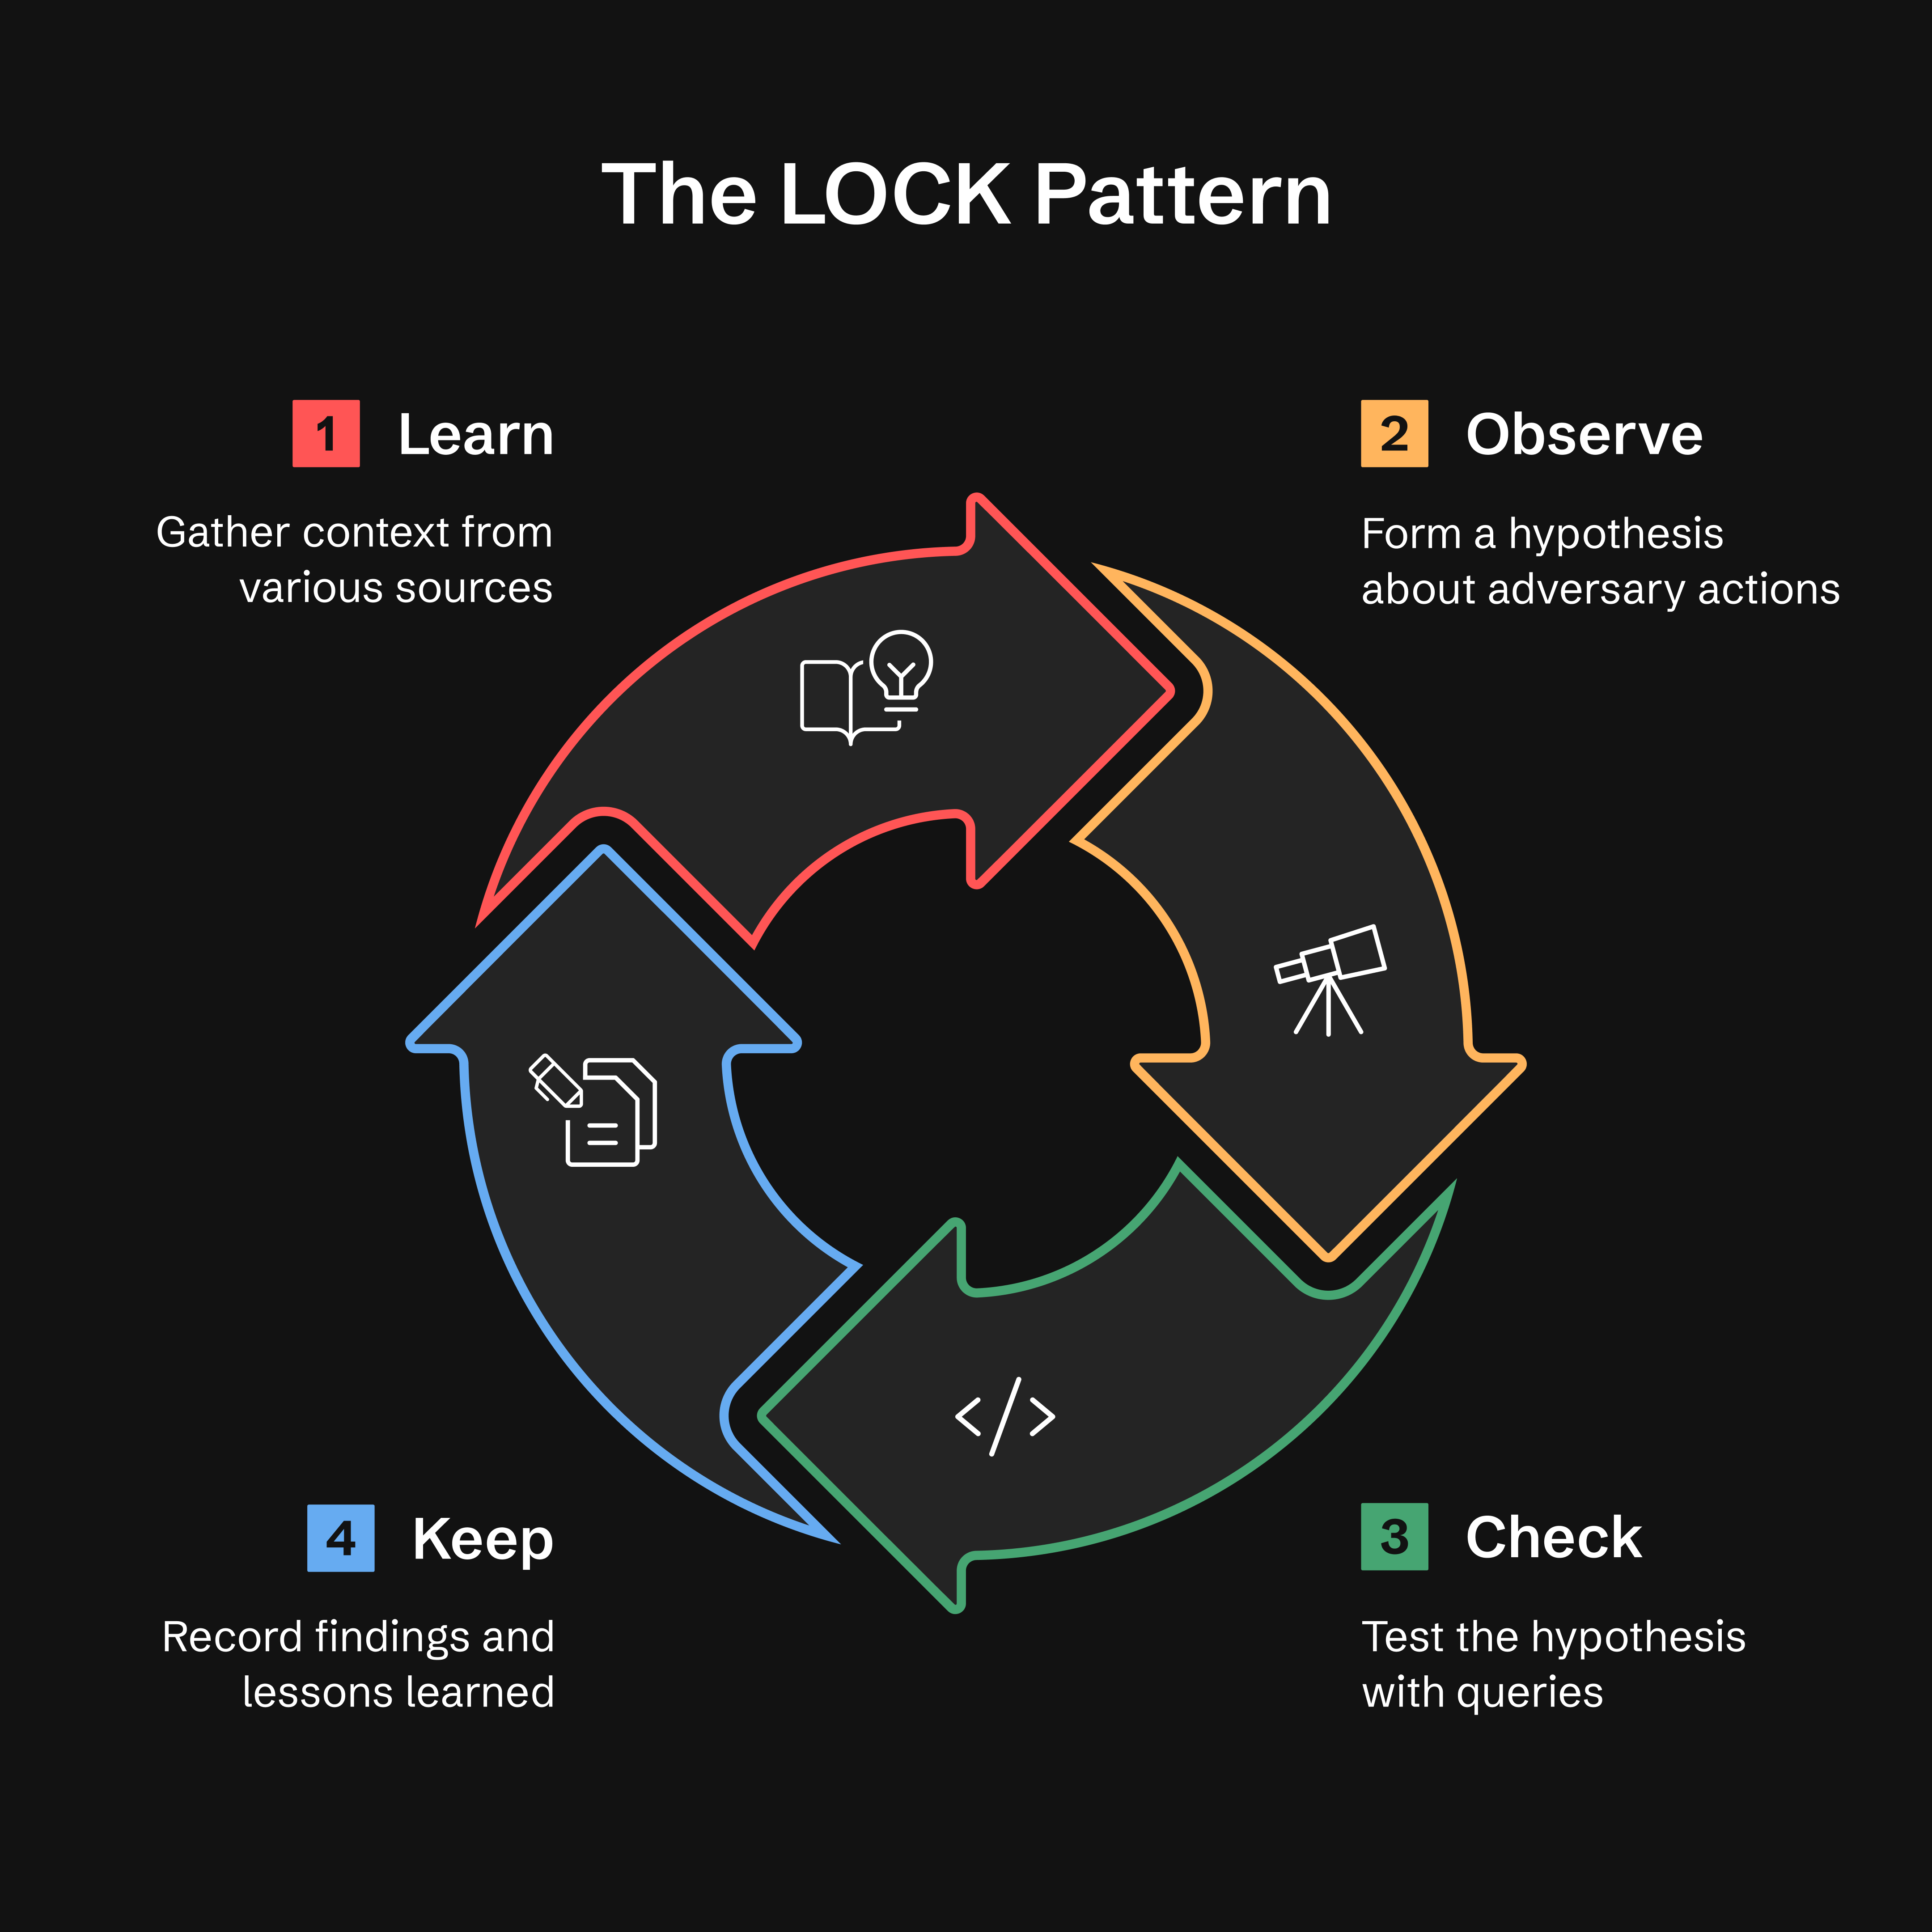
- Learn: Reúna contexto a partir de threat intel, alertas ou anomalias
- Observe: Formule uma hipótese sobre o comportamento do adversário
- Check: Teste hipóteses com queries direcionadas
- Keep: Registre descobertas e lições aprendidas
Por que LOCK? É pequeno o suficiente para ser usado e estrito o suficiente para que agentes o interpretem. Ao capturar cada hunt nesse formato, o ATHF torna possível que assistentes de IA recordem trabalho anterior e sugiram queries refinadas com base em resultados passados.
Leia mais: docs/lock-pattern.md
Os Cinco Níveis de Agentic Hunting
O ATHF define um modelo de maturidade simples. Cada nível se baseia no anterior.
A maioria das equipes viverá nos Níveis 1–2. Tudo além disso é maturidade opcional.
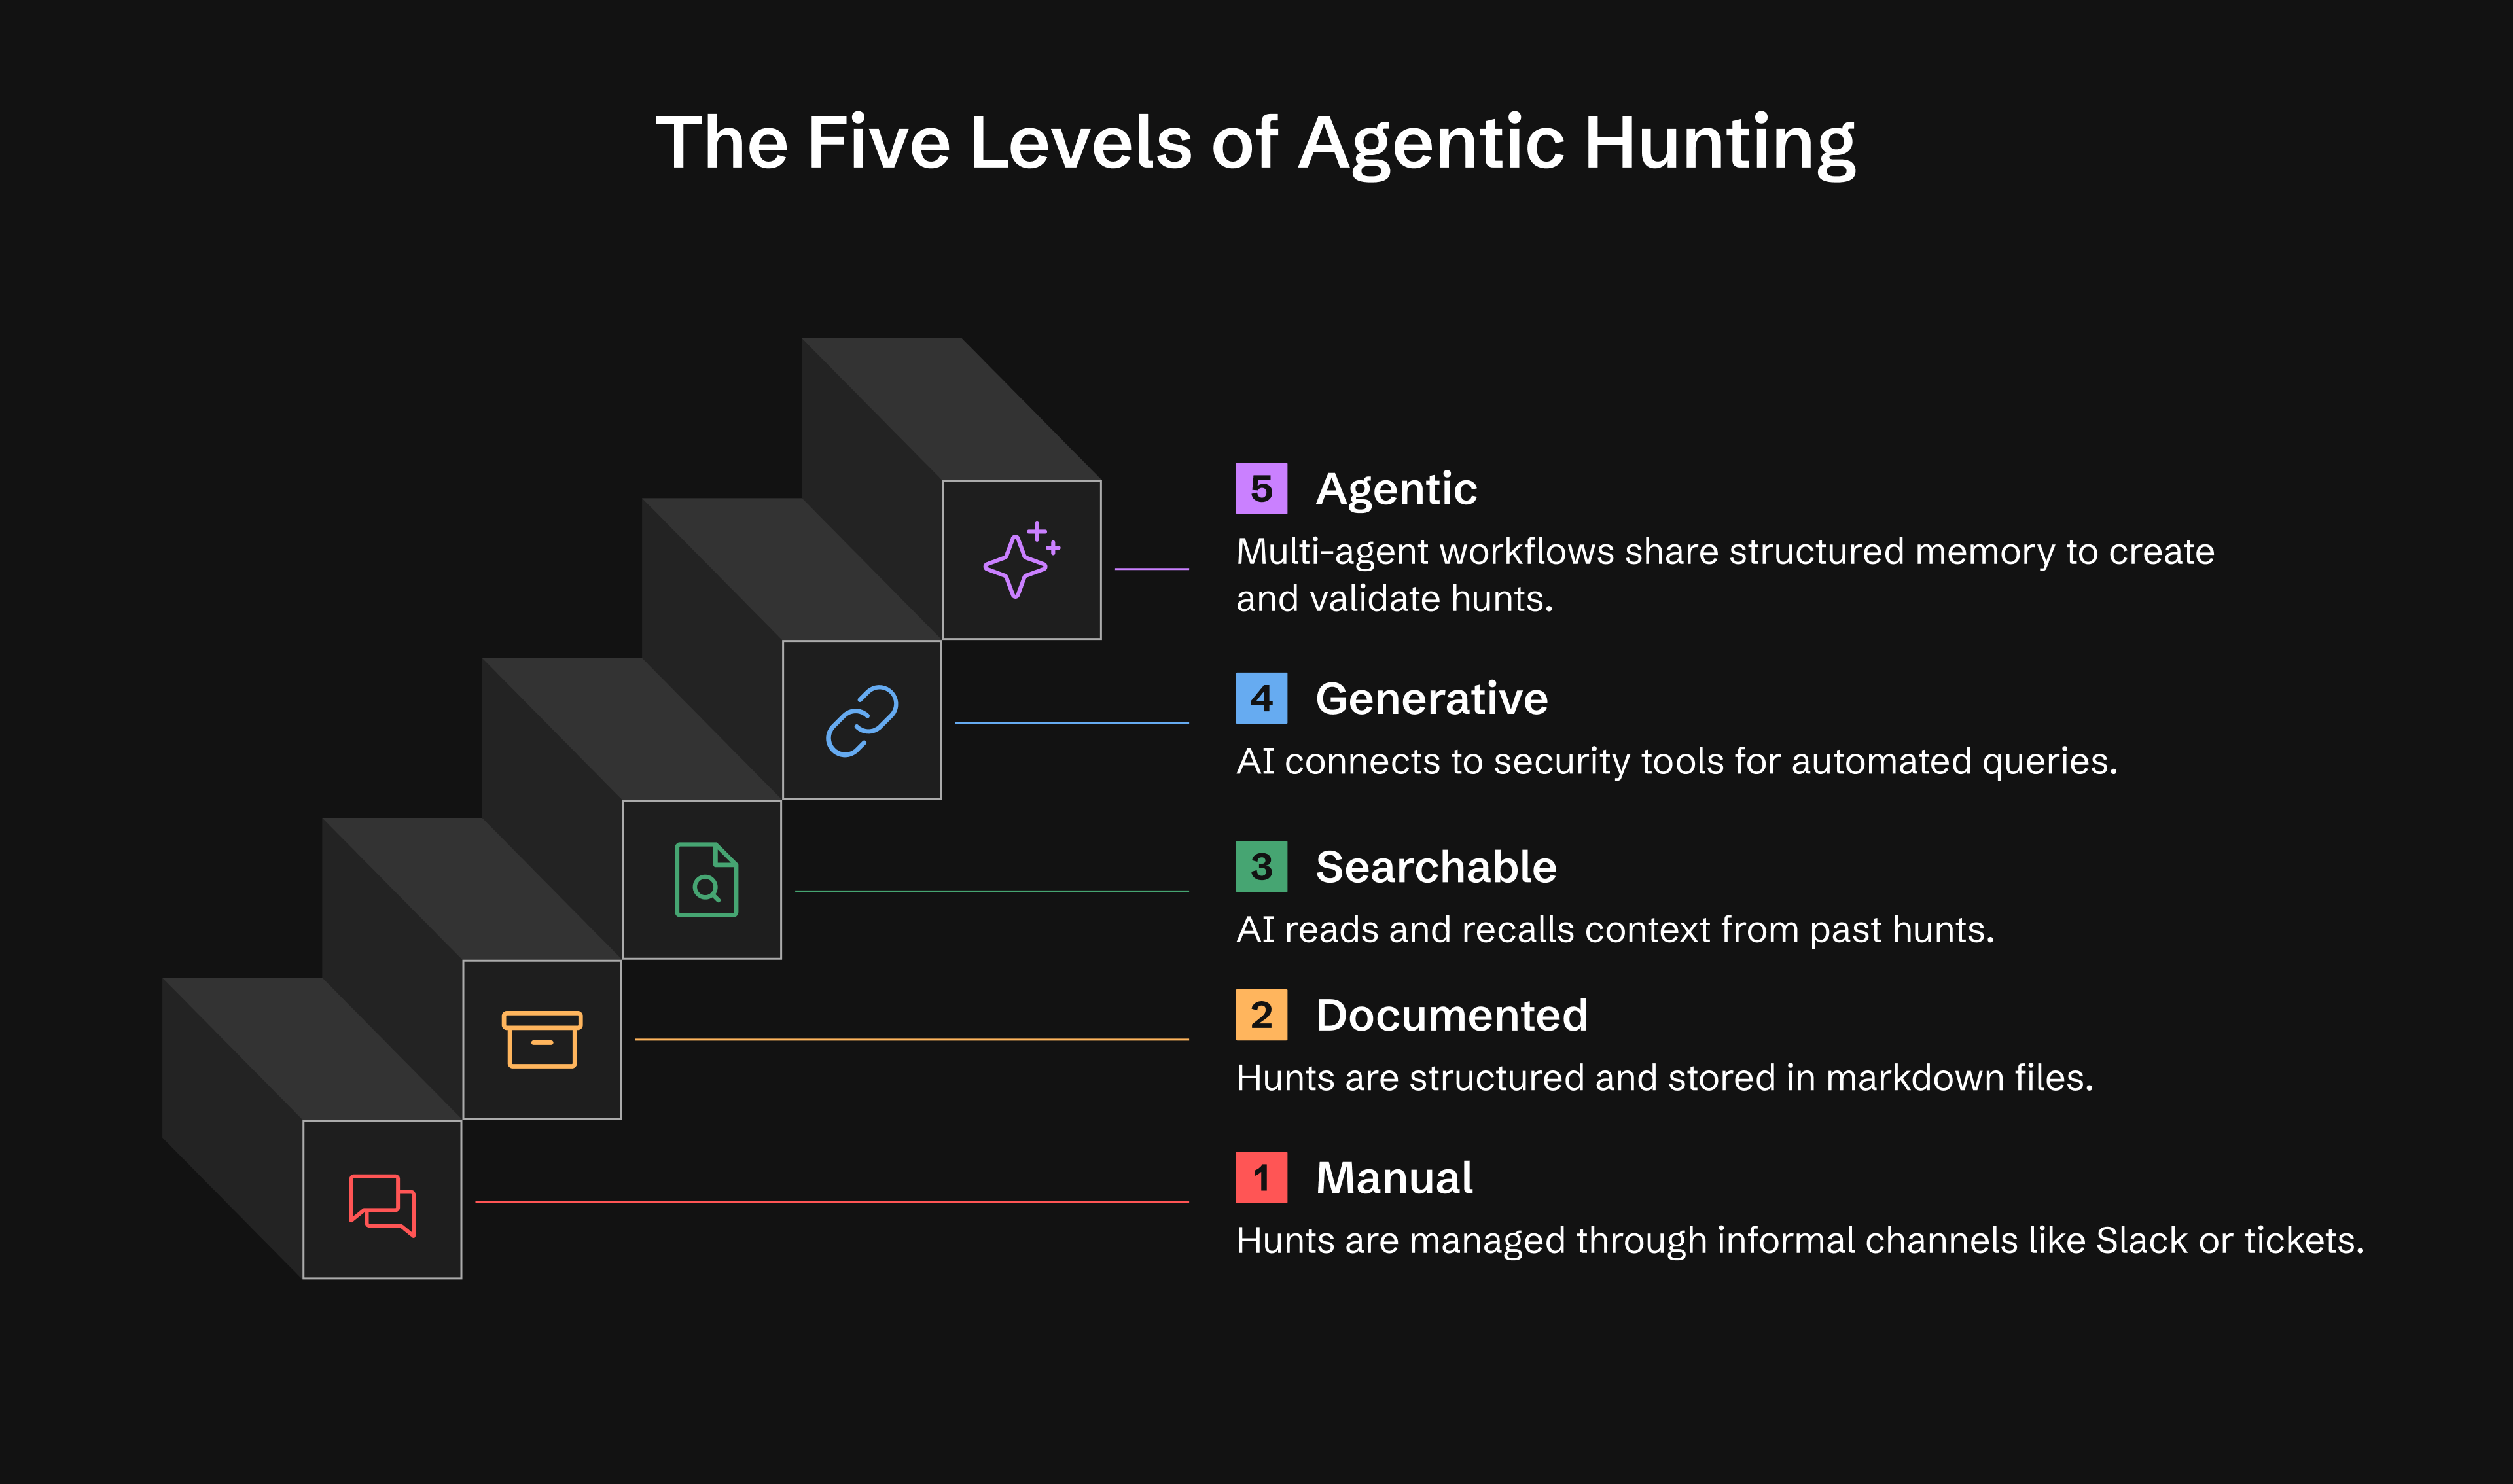
| Nível | Capacidade | O que você obtém |
|---|---|---|
| 0 | Ad-hoc | Hunts existem no Slack, tickets ou notas de analistas |
| 1 | Documentado | Registros persistentes de hunts usando LOCK |
| 2 | Pesquisável | A IA lê e recorda suas hunts |
| 3 | Generativo | A IA executa queries via ferramentas MCP, conduz pesquisa |
| 4 | Agêntico | Agentes autônomos monitoram e agem, geram hipóteses |
Nível 1: Operacional em um dia Nível 2: Operacional em uma semana Nível 3: 2-4 semanas (opcional) Nível 4: 1-3 meses (opcional)
Leia mais: docs/maturity-model.md
🚀 Quick Start
Opção 1: Instalar do PyPI (Recomendado)
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
Opção 2: Instalar do Código-Fonte (Desenvolvimento)
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
Opção 3: Markdown Puro (Sem Instalação)
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md

# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
Escolha seu assistente de IA: Claude Code, GitHub Copilot ou Cursor - qualquer ferramenta que consiga ler os arquivos do seu repositório.
Guia completo: docs/getting-started.md
🔧 Comandos CLI
O ATHF inclui uma CLI completa para gerenciar suas hunts. Aqui está uma referência rápida:
Inicializar Workspace
athf init                           # Interactive setup
athf init --non-interactive         # Use defaults
Pesquisa e Geração de Hipóteses (NOVO na v0.3.0)
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001

# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic

# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"

# List research and agents
athf research list
athf agent list
Criar Hunts
athf hunt new                       # Interactive mode
athf hunt new \
  --technique T1003.001 \
  --title "LSASS Dumping Detection" \
  --platform windows \
  --hunt-type baseline \
  --research R-0001                 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted
Listar e Pesquisar
athf hunt list                      # Show all hunts
athf hunt list --status completed   # Filter by status
athf hunt list --directory test     # Filter by environment (test/production)
athf hunt list --hunt-type baseline # Filter by hunt category
athf hunt list --output json        # JSON output
athf hunt search "kerberoasting"    # Full-text search
athf hunt search "credential" --directory production  # Search with directory filter
athf research search "credential"   # Search research docs