
KubeArmor v1.7.5-rc1
Sistema de Imposição de Segurança em Tempo de Execução. Fortalecimento/sandboxing de cargas de trabalho e implementação de políticas de privilégio mínimo facilitadas utilizando LSMs (LSM-BPF, AppArmor).





O KubeArmor é um sistema de aplicação de segurança em tempo de execução nativo da nuvem que restringe o comportamento (como execução de processos, acesso a arquivos e operações de rede) de pods, contêineres e nós (VMs) no nível do sistema.
O KubeArmor utiliza módulos de segurança do Linux (LSMs), como AppArmor, SELinux ou BPF-LSM, para aplicar as políticas especificadas pelo usuário. O KubeArmor gera alertas/eventos de telemetria ricos com identidades de contêiner/pod/namespace por meio do eBPF.
| 💪 Endurecer a Infraestrutura ⛓️ Proteja caminhos críticos, como pacotes de certificados 📋 Regras baseadas em MITRE, STIGs e CIS 🛅 Restrinja o acesso a tabelas brutas de banco de dados | 💍 Acesso Least Permissive 🚥 Lista de permissões de processos 🚥 Lista de permissões de rede 🎛️ Controle o acesso a ativos sensíveis |
| 🔭 Comportamento do Aplicativo 🧬 Execuções de processos, acessos ao sistema de arquivos 🧭 Bindings de serviços, conexões de entrada e saída 🔬 Perfilamento de chamadas de sistema sensíveis | ❄️ Modelos de Implantação ☸️ Implantação Kubernetes 🐋 Implantação conteinerizada 💻 Implantação em VM/Bare-Metal |
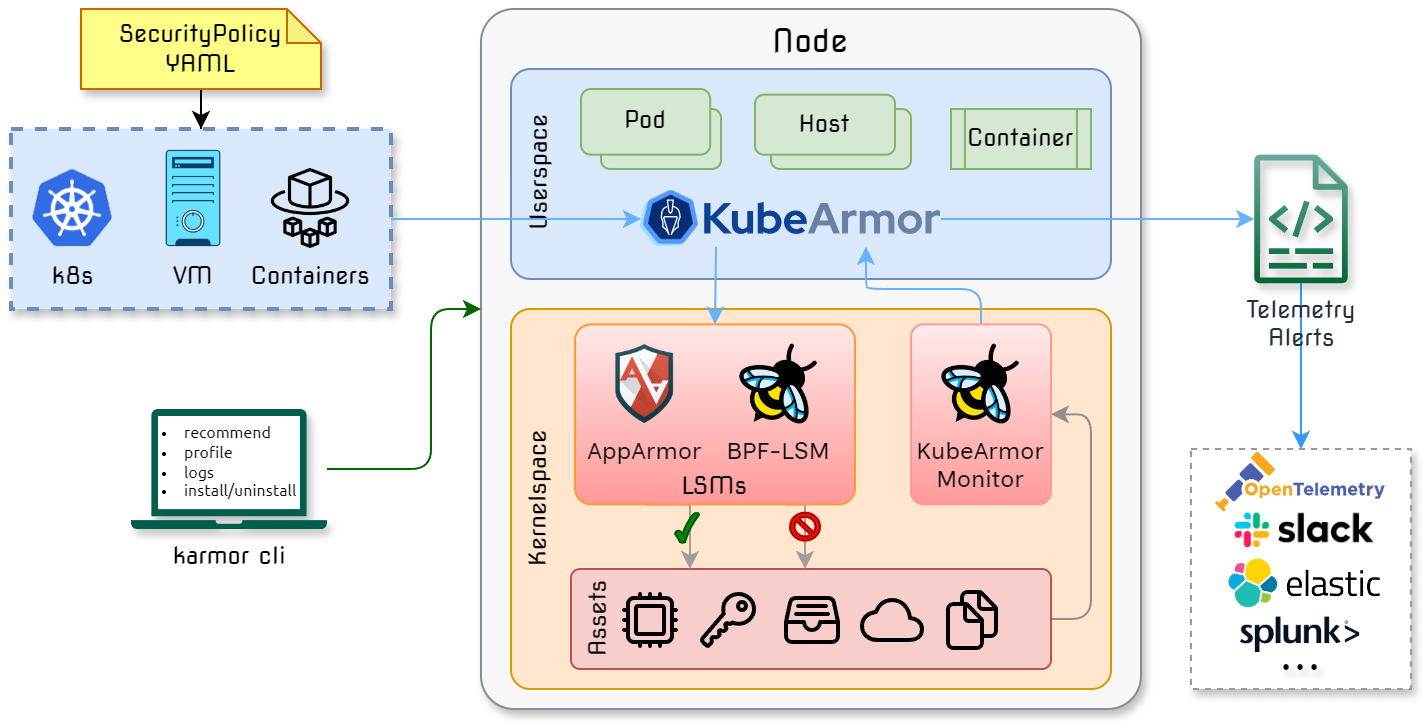
Visão Geral da Arquitetura
Documentação 📓
- 👉 Introdução
- 🎯 Casos de Uso
- ✔️ Matriz de Suporte do KubeArmor
- ♟️ Como o KubeArmor é diferente?
- 📜 Política de Segurança para Pods/Contêineres [Especificação] [Exemplos]
- 📜 Política de segurança em nível de cluster para Pods/Contêineres [Especificação] [Exemplos]
- 📜 Política de Segurança para Hosts/Nós [Especificação] [Exemplos]
- 📜 Política de Segurança de Rede para Hosts/Nós [Especificação] [Exemplos]
... documentação detalhada
Contribuidores 👥
- 📘 Guia de Contribuição
- 🧑💻 Guia de Desenvolvimento, Guia de Testes
- ✋ Junte-se ao Slack do KubeArmor
- ❓ Perguntas Frequentes
Reunião Quinzenal
- 🗣️ Link do Zoom
- 📄 Atas: Documento
- 📆 Convite de calendário: Google Calendar, Arquivo ICS
Comunidade e Governança
O KubeArmor é um projeto governado pela comunidade. Os seguintes documentos descrevem como o projeto é conduzido: