
rustinel v1.8.0-rc.1
Detecção de endpoint para Windows, Linux e macOS. Regras Sigma, YARA e IOC sobre telemetria nativa. Escrito em Rust. Não requer conta na nuvem.

Rustinel
Detecção de endpoint de código aberto. Três plataformas. Suas regras.
Execute detecções Sigma, YARA e IOC em telemetria nativa do Windows, Linux e macOS.
Escrito em Rust, com alertas locais e sem necessidade de conta na nuvem.


Traga seu conteúdo de detecção, monitore seus endpoints e envie alertas para as ferramentas que você já usa.
Download | Documentação | Pacotes de detecção | Site

Por que Rustinel?
A detecção de endpoint deve funcionar com as plataformas que você executa e as regras que você já entende.
Rustinel reúne telemetria nativa, formatos de detecção estabelecidos e um formato comum de alerta em um único motor de código aberto.
- Use regras Sigma e YARA. Detecte comportamento com Sigma, escaneie arquivos e memória de processos com YARA e corresponda a indicadores de hash, IP, domínio e caminho.
- Execute em Windows, Linux e macOS. Use um único motor com um modelo de configuração compartilhado e eventos normalizados. Sensores e cobertura de detecção variam por plataforma.
- Mantenha o controle dos seus dados. O agente ativo não faz conexões de rede de saída. Os alertas são arquivos locais que você pode inspecionar ou encaminhar por conta própria.
- Conecte suas ferramentas existentes. A saída ECS 9.4.0 NDJSON funciona com Elastic, Splunk e outros pipelines de logs.
- Teste detecções contra comportamento gravado. Capture a telemetria uma vez e reproduza-a conforme suas regras mudam, sem repetir a atividade.
- Inspecione e estenda o motor. Escrito em Rust e licenciado sob Apache 2.0.
Obtenha seu primeiro alerta
Os arquivos de release incluem um binário, configuração padrão e regras de demonstração para que você possa verificar a detecção antes de implantar um serviço.
Linux
Requer Linux 5.8+ com suporte a BTF.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
Windows
Execute em um PowerShell elevado:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel
.\rustinel.exe run
Requer o Microsoft Visual C++ Redistributable x64. Consulte Pré-requisitos do Windows.
macOS
O suporte ao macOS é experimental. Complete a configuração de assinatura e Acesso Total ao Disco antes de iniciar o sensor.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
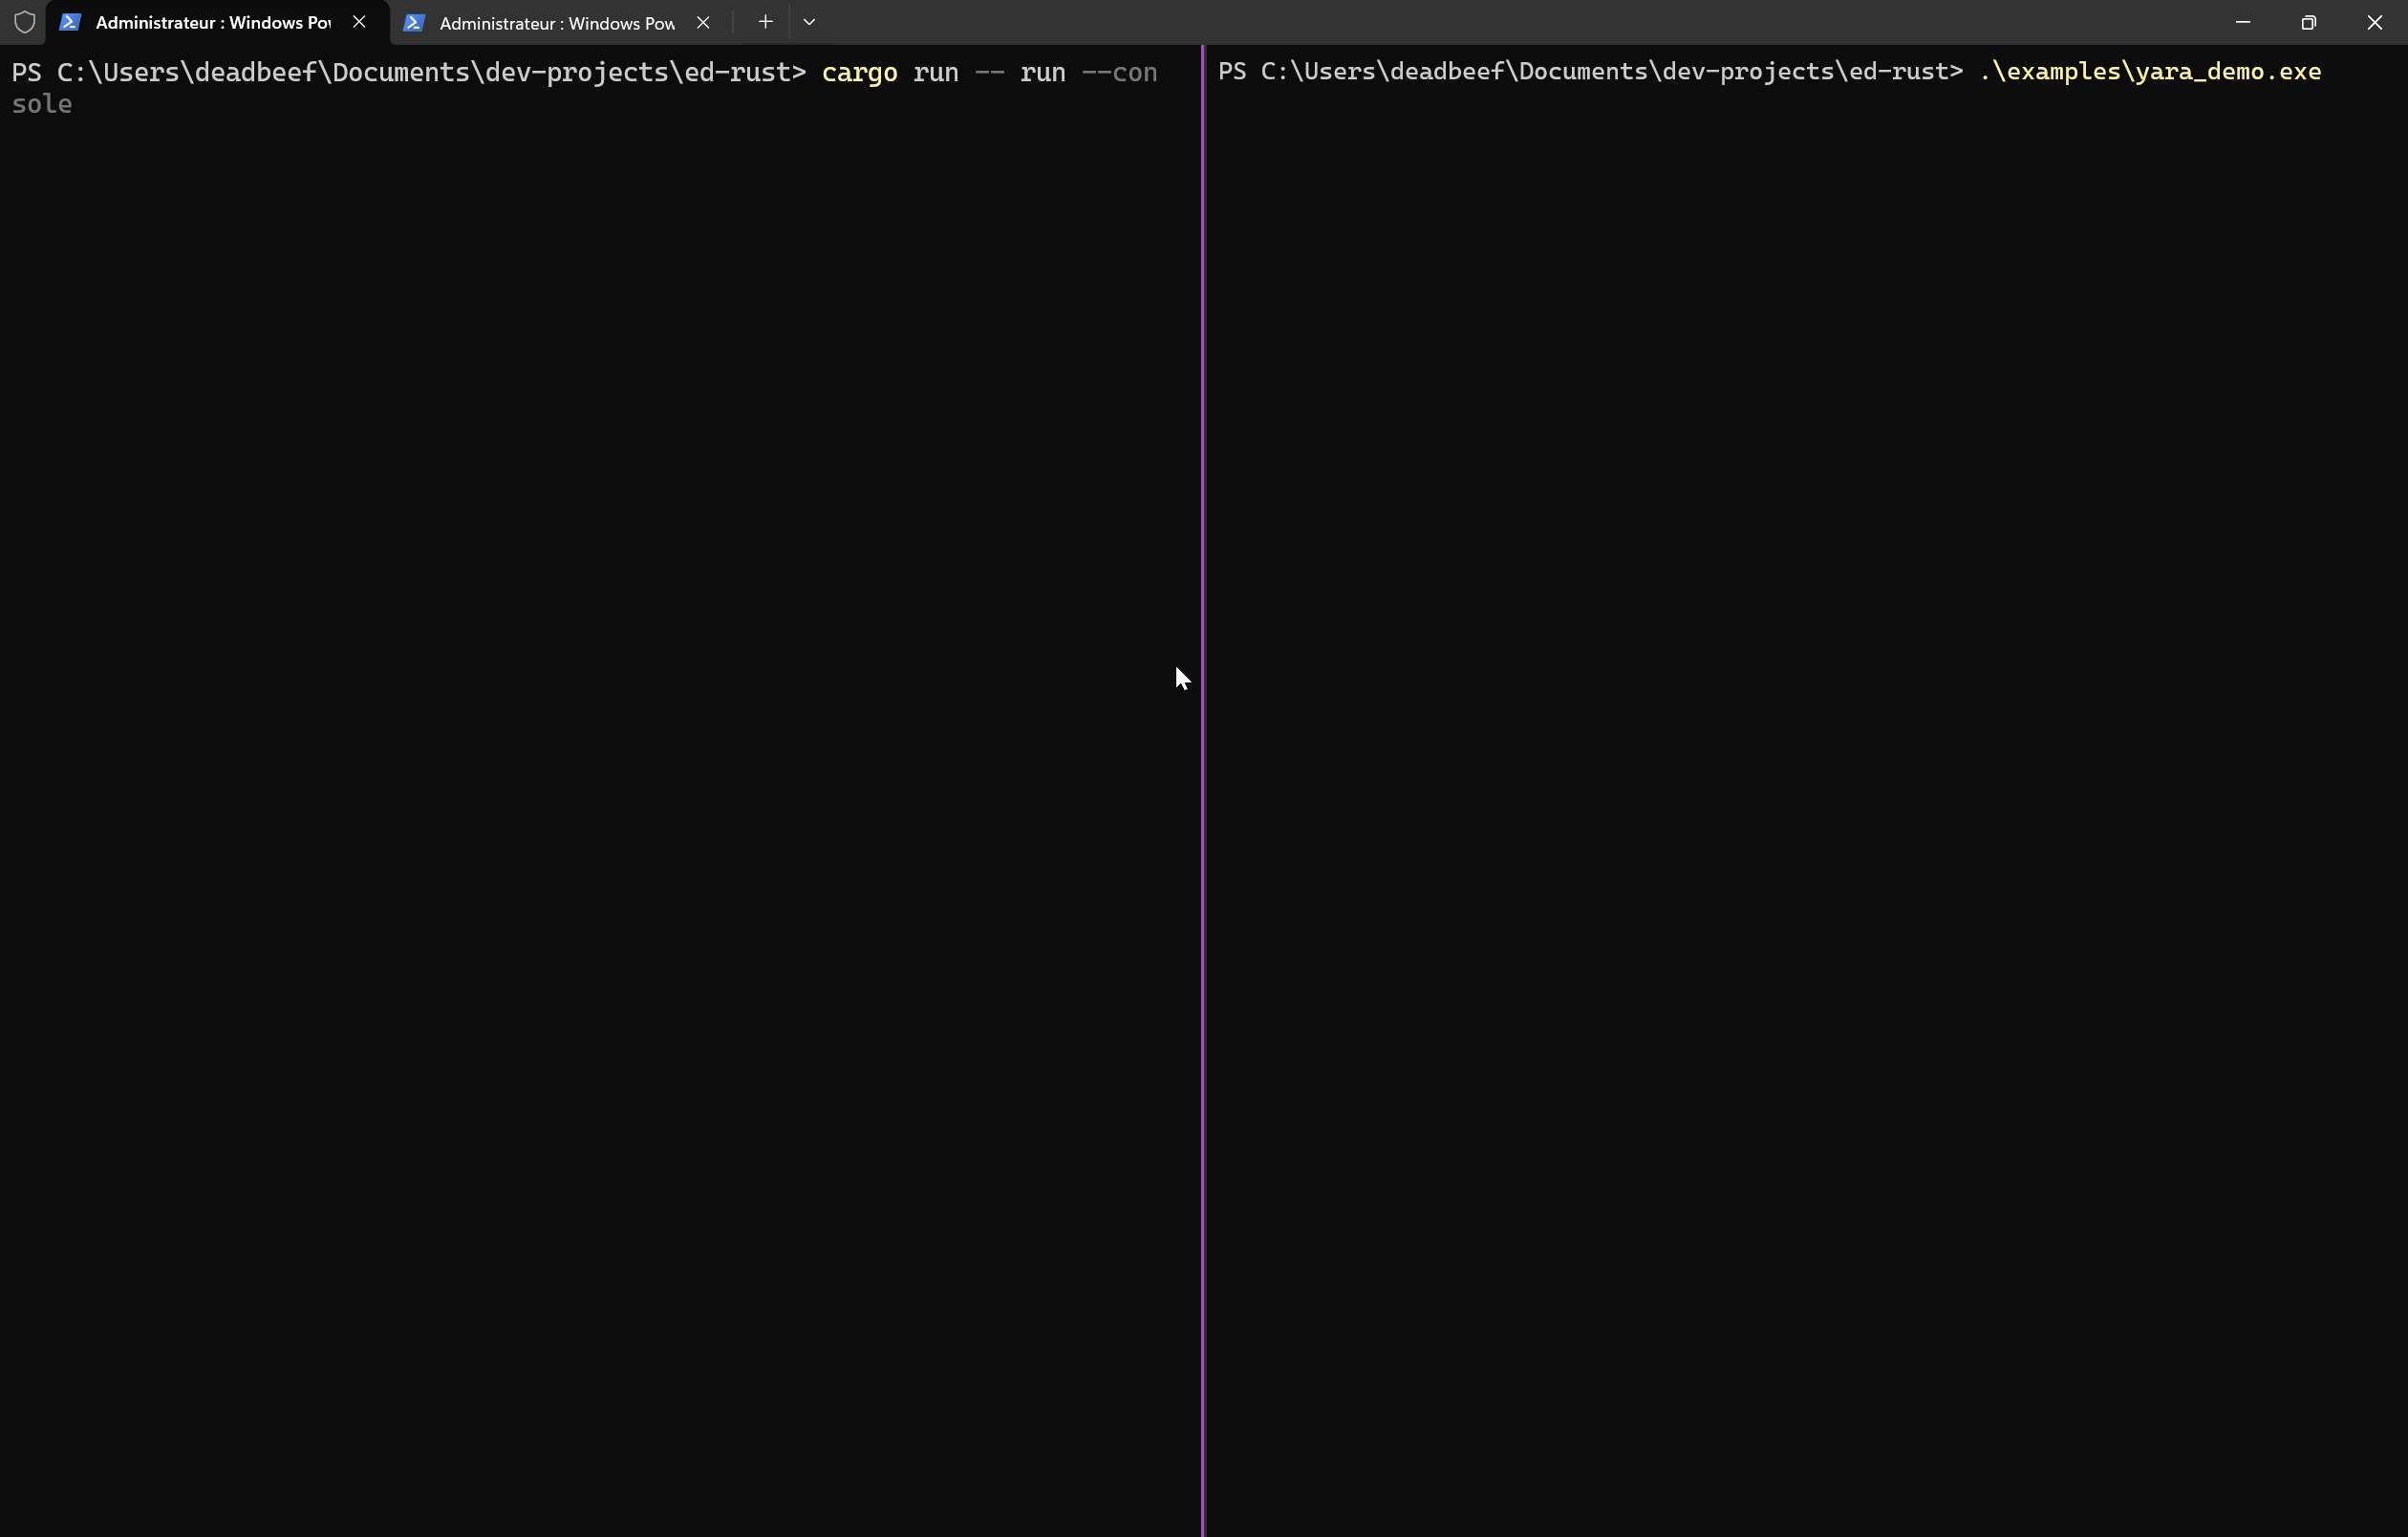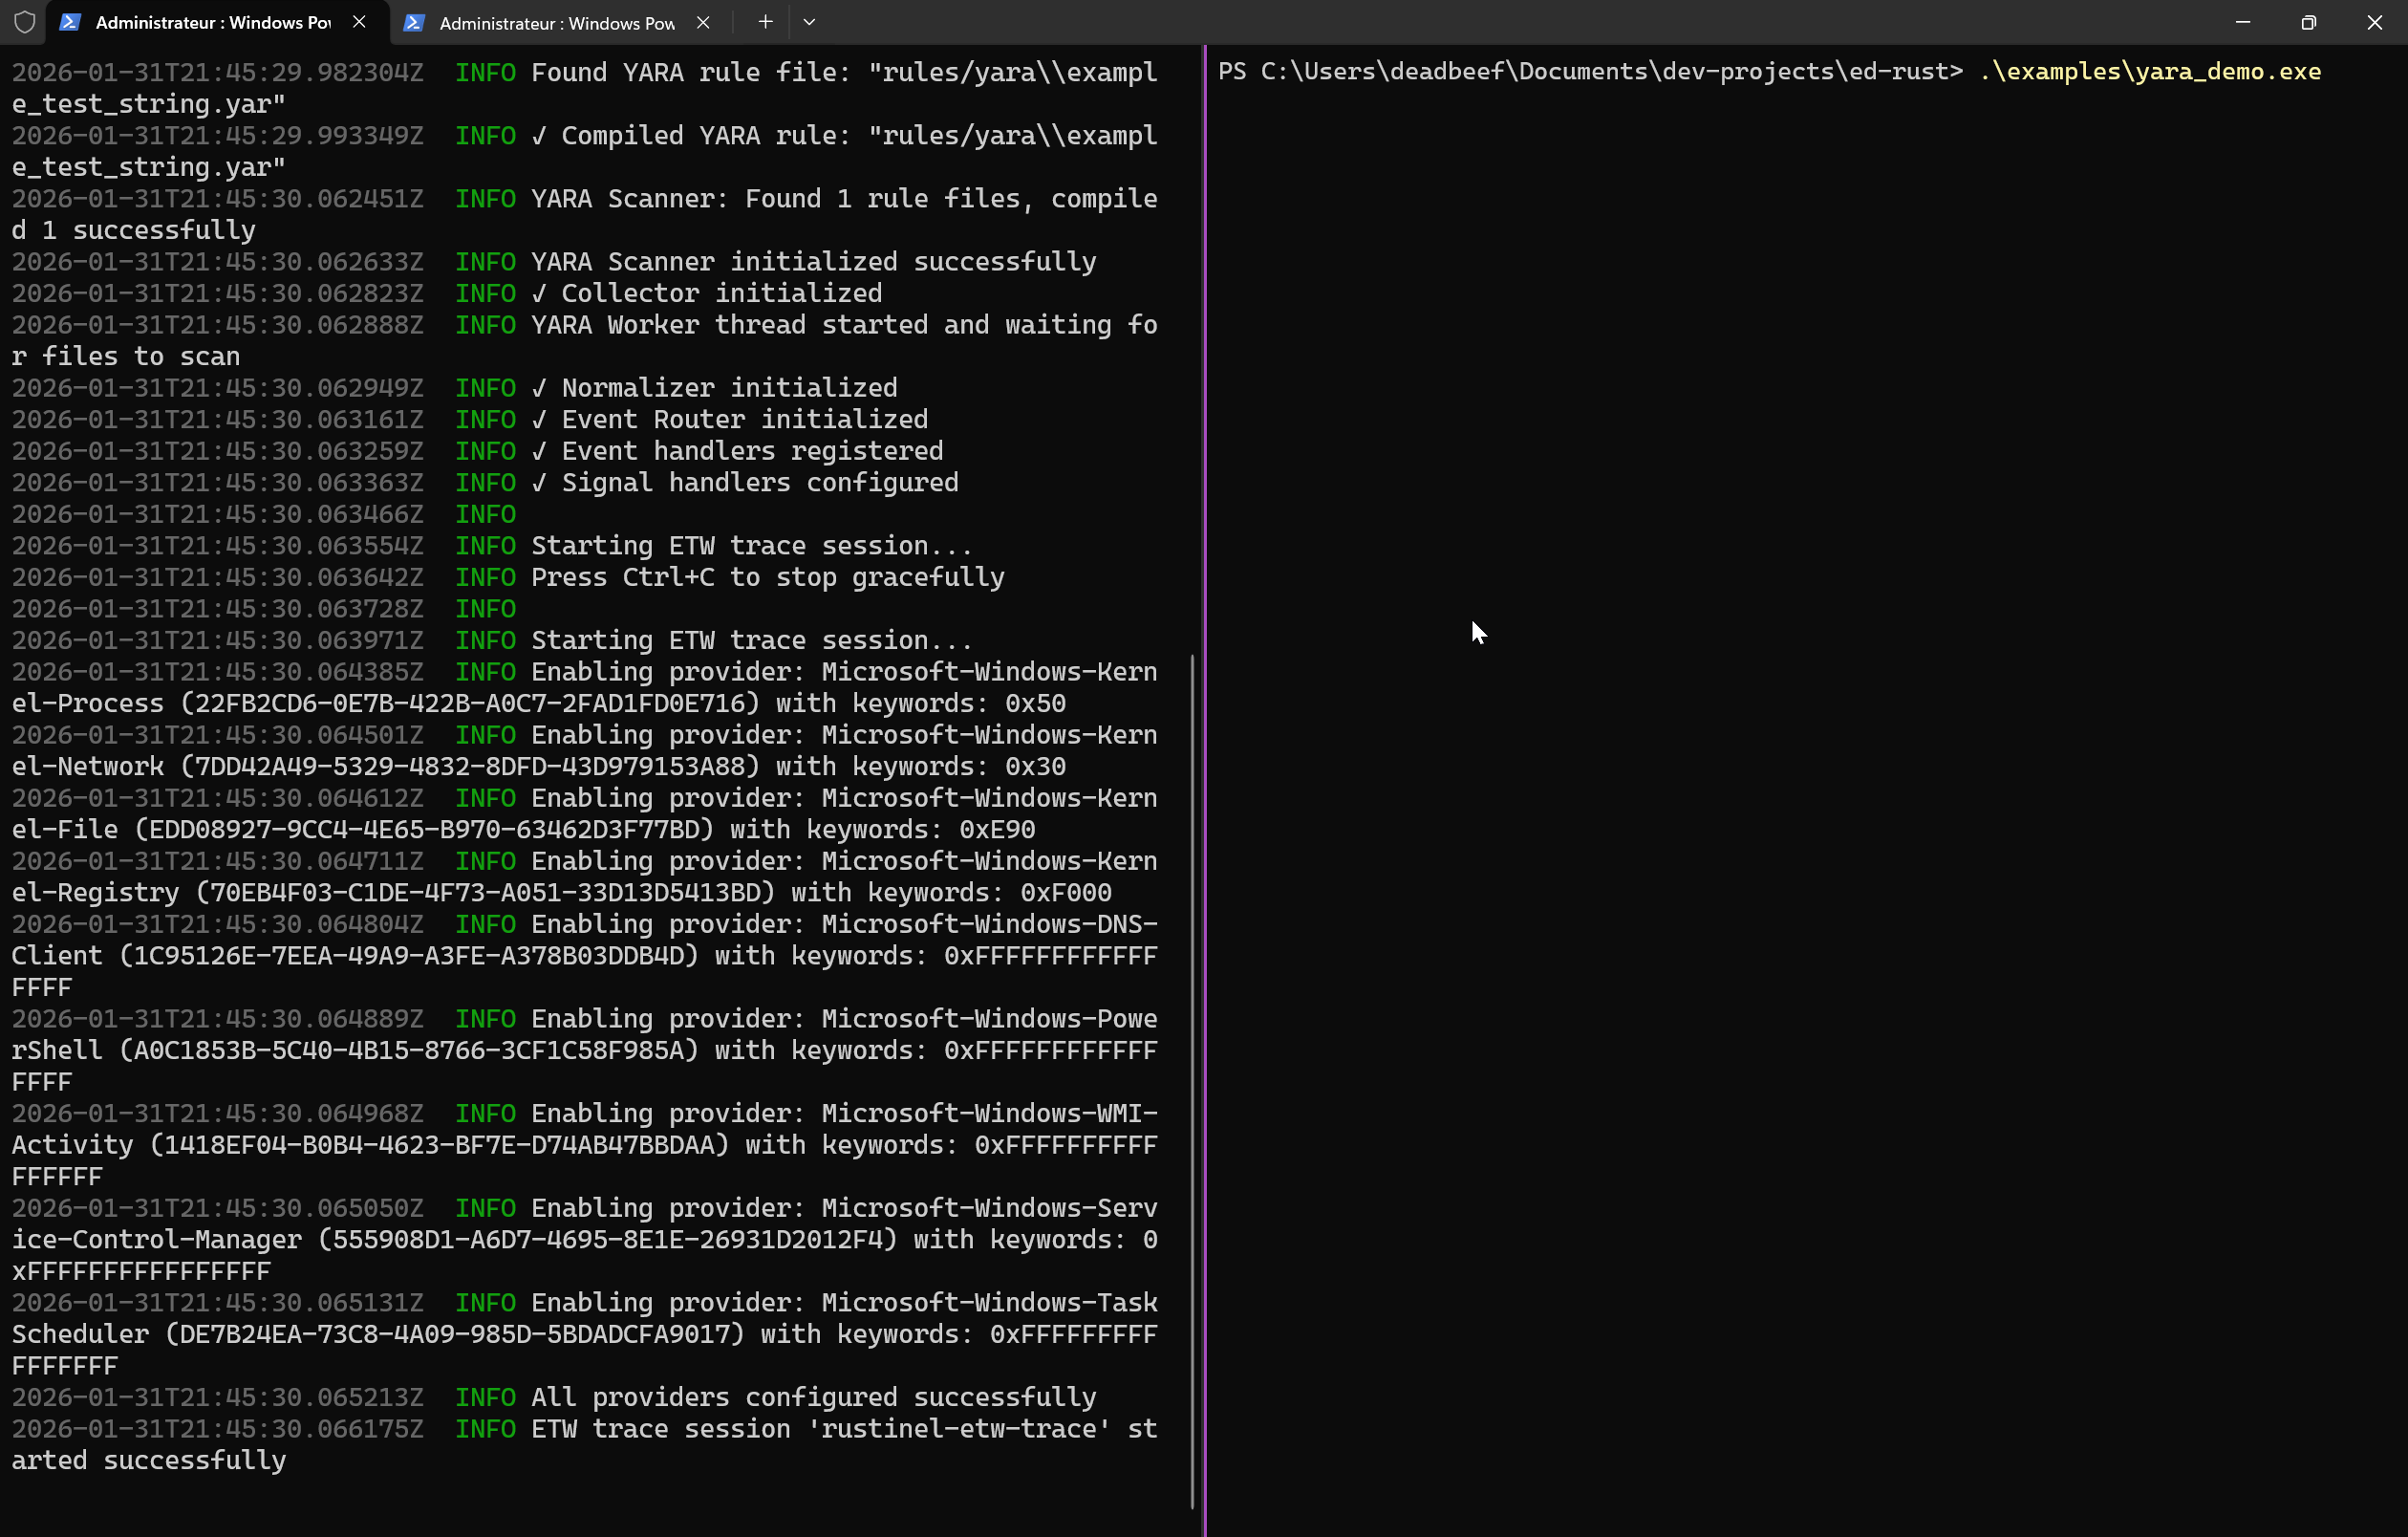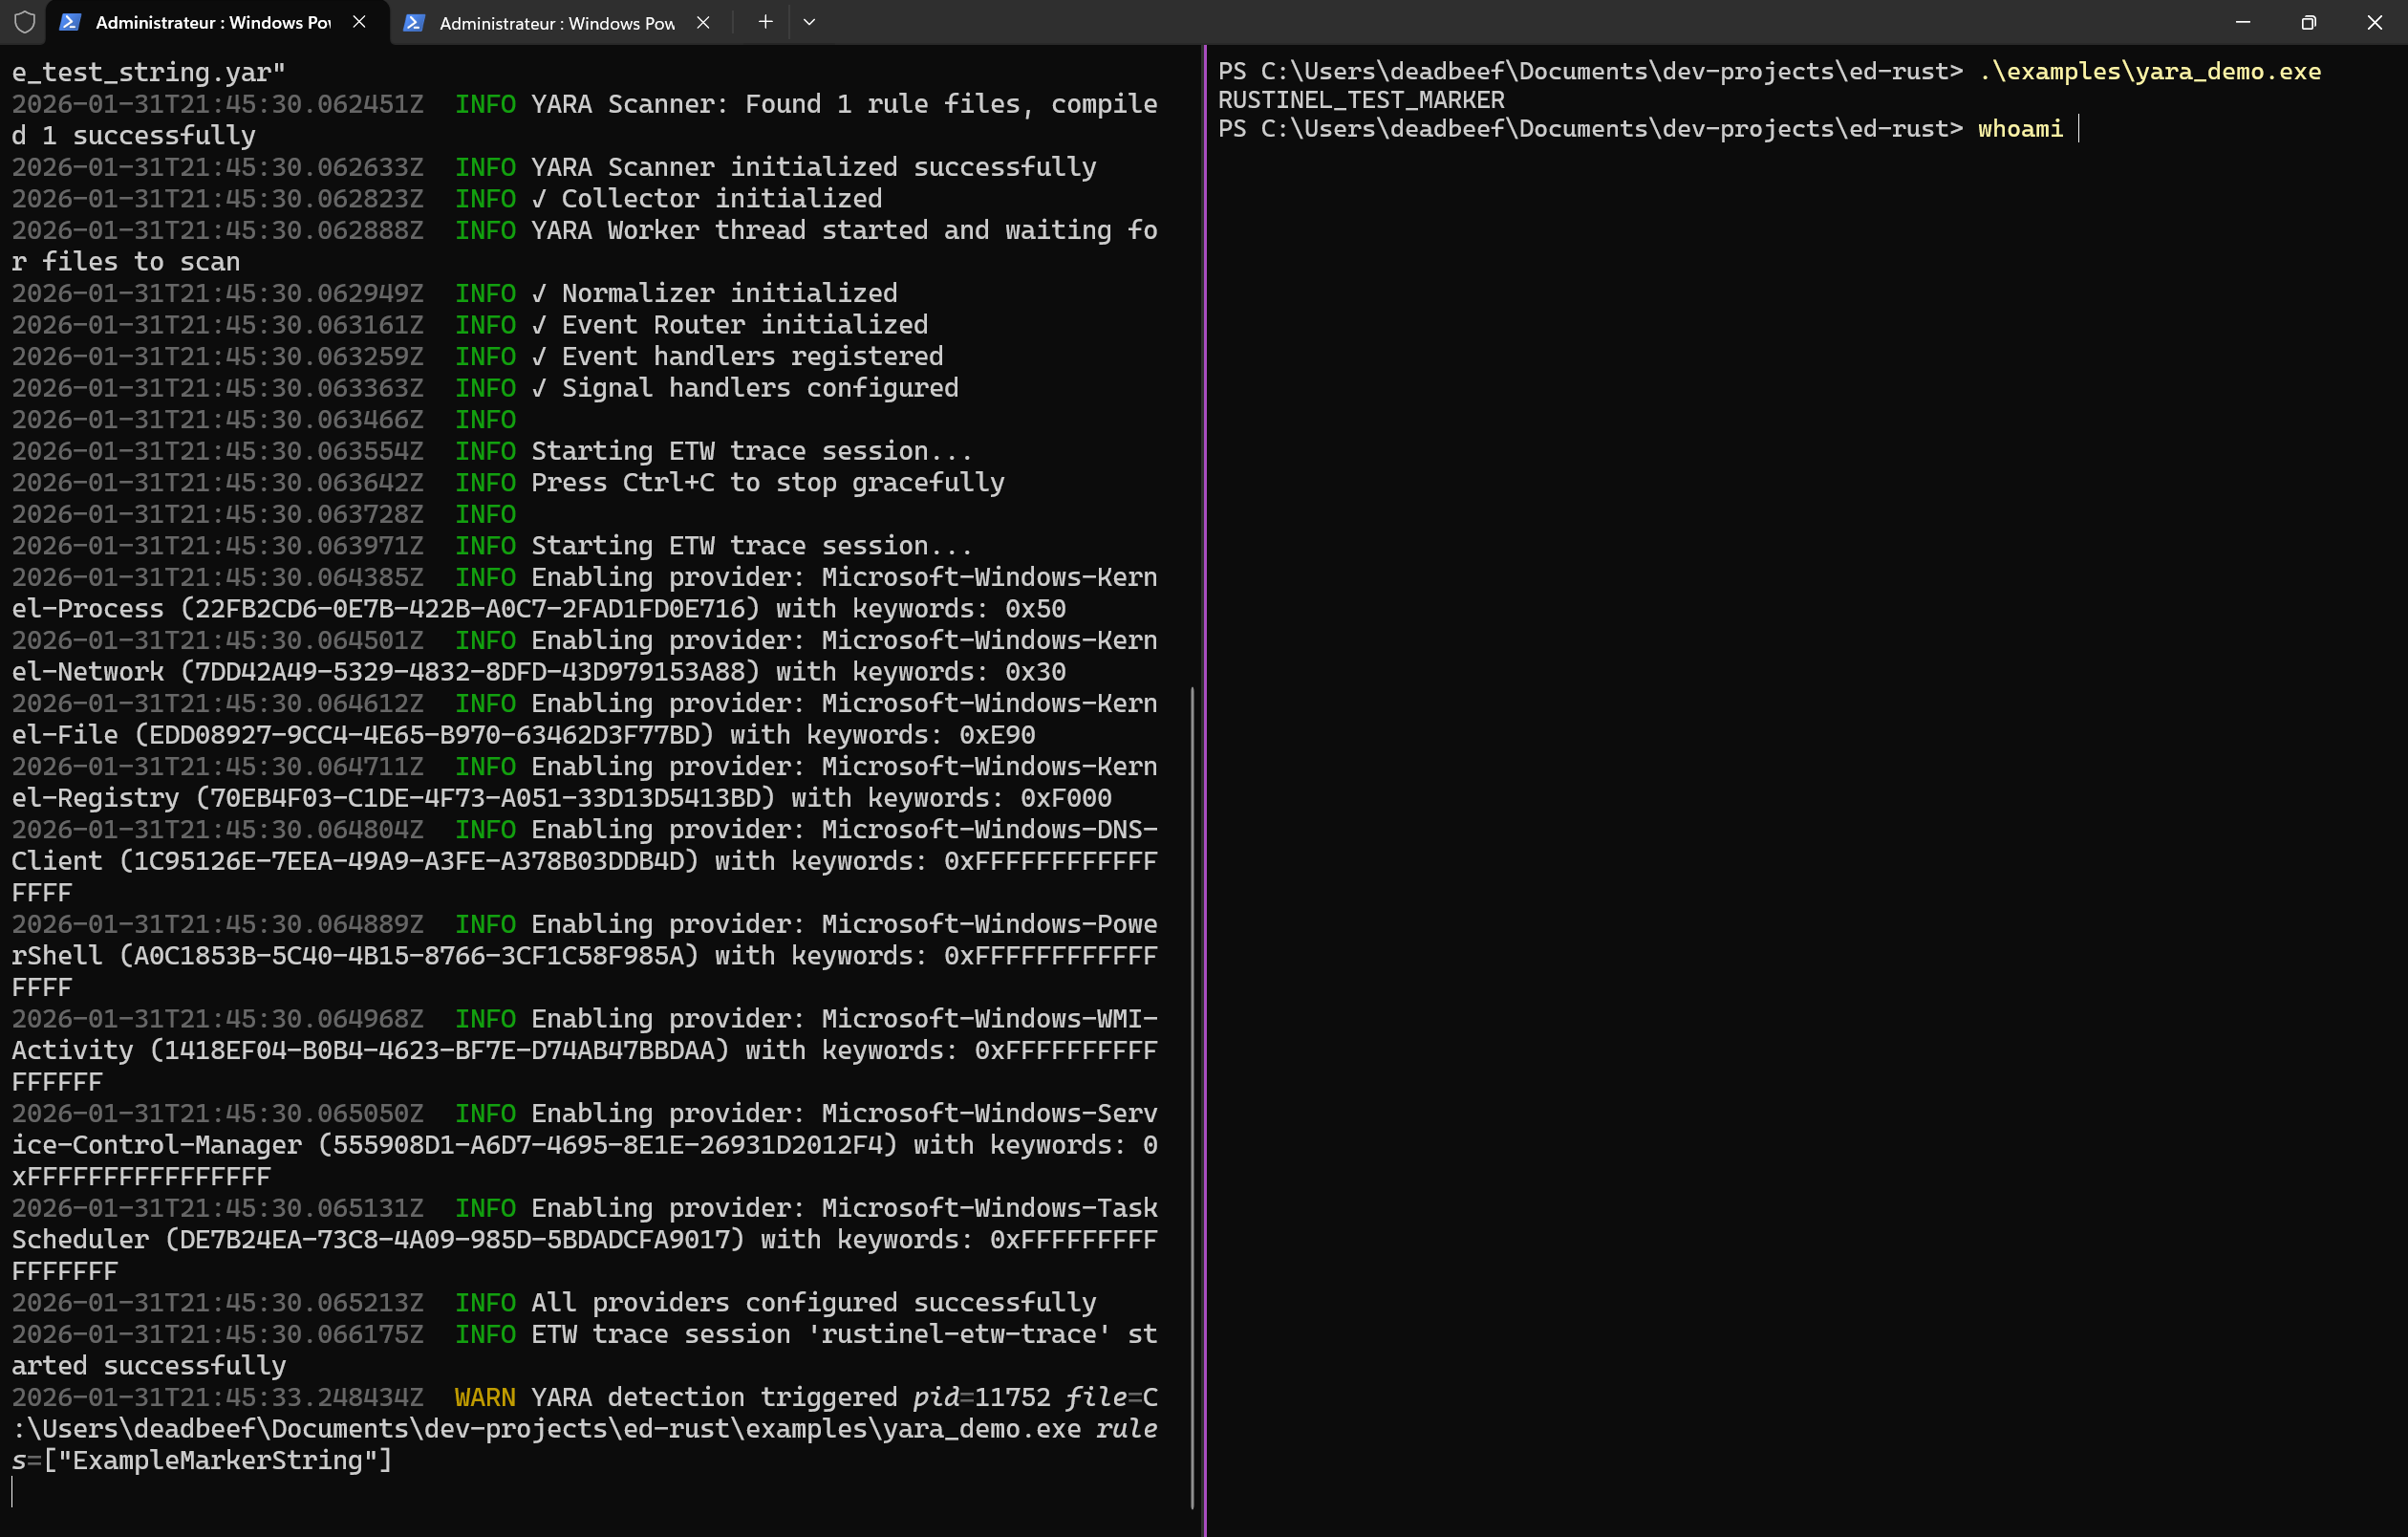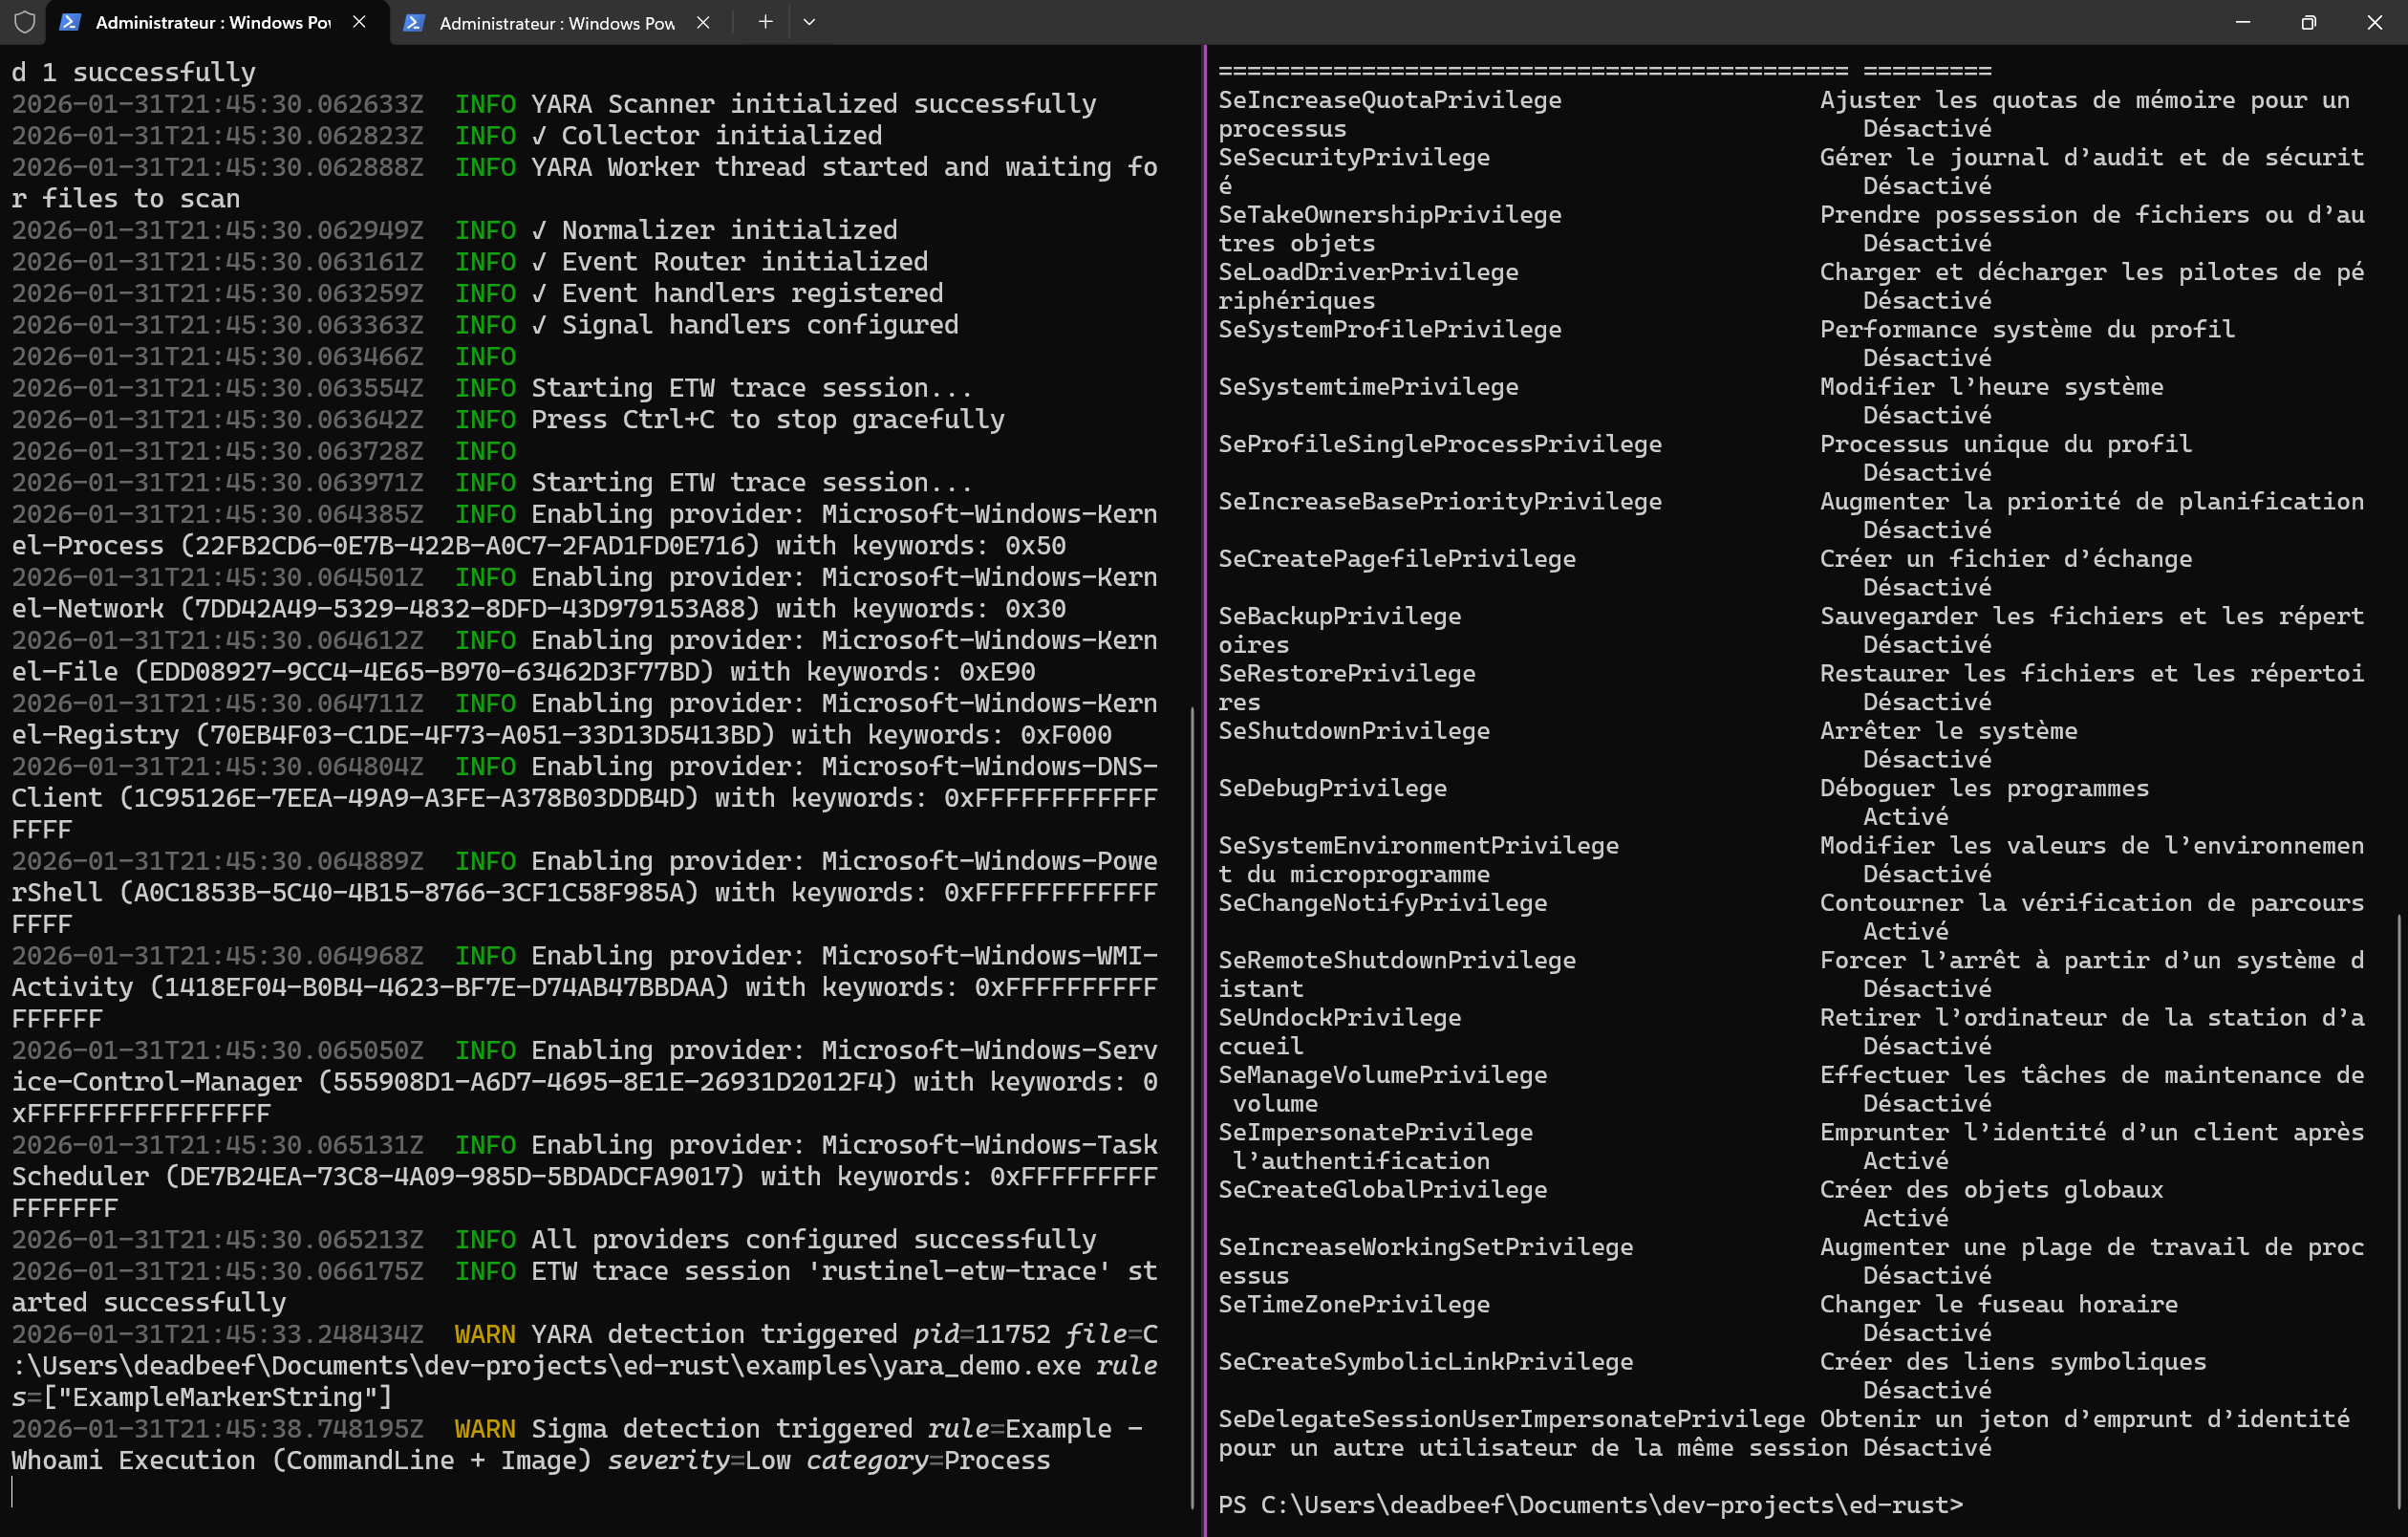
Acione a regra de demonstração
Enquanto o Rustinel estiver em execução, abra outro terminal e execute:
whoami
A regra de demonstração incluída detecta o processo. Encontre o alerta em
logs/alerts.json.<date> dentro do diretório de release extraído.
As regras de demonstração verificam que o pipeline funciona. Para uma cobertura mais ampla, instale um pacote de detecção ou adicione suas próprias regras.
Prefere uma instalação manual? Navegue pelos arquivos de release ou inspecione os scripts de instalação.
Implante para monitoramento contínuo
Pare o agente em primeiro plano com Ctrl-C e, em seguida, execute a configuração a partir do diretório de release extraído.
Linux e macOS:
sudo ./rustinel setup --yes
./rustinel doctor
Windows, em um PowerShell elevado:
.\rustinel.exe setup --yes
.\rustinel.exe doctor
A configuração grava a configuração gerenciada, instala o pacote de regras Essential, registra o serviço nativo, inicia-o e verifica sua integridade.
Use --pack advanced para o pacote maior ou --no-start para registrar o serviço
sem iniciá-lo.
| Plataforma | Gerenciador de serviços | Diretório de alertas gerenciado |
|---|---|---|
| Windows | SCM | C:\ProgramData\Rustinel\logs\ |
| Linux | systemd | /var/log/rustinel/ |
| macOS | launchd | /Library/Logs/Rustinel/ |
Regras e IOCs suportam recarga a quente. O encerramento opcional de processos está disponível e desativado por padrão.
Configuração | Operações | Exemplos de SIEM
Suas regras, com cobertura documentada
Use seu próprio conteúdo de detecção ou comece com rustinel-rules, os pacotes oficiais versionados de Sigma, YARA e IOC.
Os pacotes são baixados, verificados por SHA-256, validados e ativados atomicamente. Um download com falha mantém as regras atuais no lugar.
A compatibilidade das regras depende da telemetria e dos campos disponíveis em cada plataforma. Uma regra do Windows não se torna automaticamente uma detecção no Linux.
Publicamos medições de cobertura do Sigma contra um corpus fixo do SigmaHQ, incluindo coletores ausentes e campos indisponíveis. Elas medem se as regras têm os dados necessários para disparar, não se detectarão todos os ataques.
Autoria de regras | Catálogo de pacotes | Cobertura e lacunas
Capture uma vez. Reproduza conforme suas regras melhoram.
Registre a atividade do endpoint e, em seguida, avalie os mesmos eventos contra novas regras sem repetir a atividade ou executar sensores na sua máquina de desenvolvimento.
A partir do diretório de release no Linux ou macOS:
# Start recording, perform the activity, then press Ctrl-C.
sudo ./rustinel capture --output session.ndjson

# Evaluate the recording without elevated privileges.
./rustinel replay session.ndjson

# Compare another configuration.
./rustinel replay session.ndjson --config candidate.toml

# Export results for automated comparison.
./rustinel replay session.ndjson --output results.ndjson
No Windows, use .\rustinel.exe e um PowerShell elevado para captura.
Uma gravação do Windows pode ser reproduzida no Linux ou macOS. A reprodução usa a plataforma gravada para o roteamento do Sigma e produz resultados reproduzíveis para a mesma gravação e configuração.
Mantenha a gravação e seu arquivo complementar .manifest.json juntos. As gravações contêm
dados sensíveis do endpoint, incluindo linhas de comando, caminhos, destinos de rede
e nomes de usuário.
A reprodução avalia verificações de Sigma e IOC de IP, domínio e caminho. Verificações de YARA e hash são ignoradas porque as gravações contêm eventos em vez de conteúdos de arquivos. A resposta ativa nunca é executada durante a reprodução.
Referência de captura e reprodução
Suporte de plataforma
| Plataforma | Sensores | Telemetria | Status |
|---|---|---|---|
| Windows 10/11, Server 2016+ | ETW + Windows Event Log | Processo, carregamento de imagem, rede, arquivo, registro, DNS, PowerShell, WMI, serviço, tarefa, eventos de Segurança selecionados | Estável |
| Linux 5.8+ com BTF | eBPF | Processo, rede, arquivo, DNS | Estável |
| macOS 11+ | Endpoint Security + /dev/bpf | Processo, arquivo, rede, DNS | Experimental |
O Windows tem a cobertura mais ampla atualmente. Consulte requisitos e limitações para detalhes específicos de cada plataforma.
Operação local, downloads explícitos
O agente ativo coleta e avalia a telemetria localmente. Ele não envia telemetria para casa nem requer uma conta de fornecedor.
Os instaladores baixam releases publicados. setup, rules list e rules install
buscam o catálogo de regras; a configuração e a instalação de regras também baixam pacotes.
Os alertas permanecem no endpoint, a menos que você os encaminhe através do seu próprio pipeline.
Conheça os limites
Rustinel suporta monitoramento de endpoint, engenharia de detecção, laboratórios de segurança e validação de pipeline de SIEM.
Não é um substituto direto para um EDR comercial maduro. Ele não fornece autoproteção em nível de kernel, bloqueio pré-execução, garantias anti-adulteração ou resposta gerenciada. Um atacante com privilégios suficientes pode interferir na telemetria em modo de usuário.
Leia as limitações atuais ao avaliá-lo para o seu ambiente.
Contribua
Ajude a melhorar a cobertura de plataformas, testar detecções, relatar bugs ou facilitar a configuração.
Se você usa Rustinel, conte-nos o que você monitora, quais regras importam para você e onde você fica preso. O feedback de implantação real ajuda a orientar o projeto.
Contribuindo | Issues | Guia de desenvolvimento | Roadmap