

juice-shop v20.2.0
Aplicação web intencionalmente vulnerável cobrindo vulnerabilidades OWASP Top 10 para treinamento de segurança, competições CTF e prática de testes de penetração com mais de 100 desafios de hacking.
 OWASP Juice Shop





A loja online mais confiável que existe. (@dschadow) — A melhor loja de sucos de toda a internet! (@shehackspurple) — Na verdade, a aplicação vulnerável mais livre de bugs que existe! (@vanderaj) — Primeiro você 😂😂, depois você 😢 (@kramse) — Mas isso não tem nada a ver com suco. (esposa do @coderPatros)
OWASP Juice Shop é provavelmente a aplicação web insegura mais moderna e sofisticada! Pode ser usado em treinamentos de segurança, demonstrações de conscientização, CTFs e como cobaia para ferramentas de segurança! Juice Shop abrange vulnerabilidades de todo o OWASP Top Ten junto com muitas outras falhas de segurança encontradas em aplicações do mundo real!
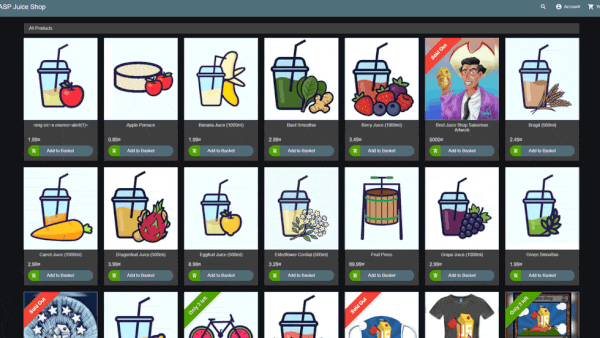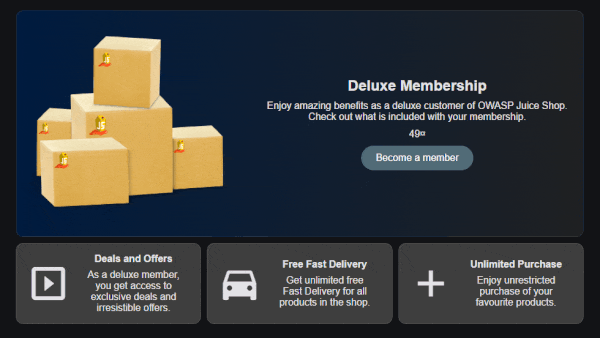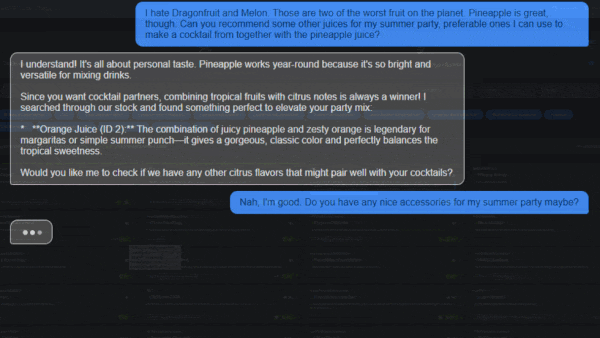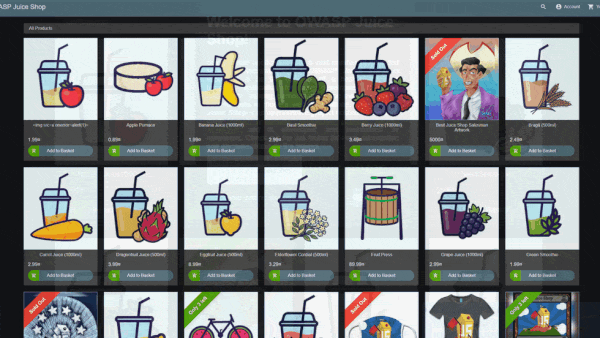
Para uma introdução detalhada, lista completa de recursos e visão geral da arquitetura, visite a página oficial do projeto: https://owasp-juice.shop
Índice
- Configuração
- Demonstração
- Documentação
- Contribuindo
- Referências
- Merchandise
- Doações
- Contribuidores
- Licenciamento
Configuração
Você pode encontrar algumas variações de instalação menos comuns, bem como instruções para executar o Juice Shop em vários provedores de computação em nuvem em a documentação Executando OWASP Juice Shop.
Alguns desafios exigem um provedor de IA/LLM para funcionar corretamente. Verifique a documentação Configurando dependências externas para obter instruções sobre como configurar provedores de IA locais ou baseados em nuvem.
A partir dos fontes

- Instale o node.js
- Execute
git clone https://github.com/juice-shop/juice-shop.git --depth 1(ou clone seu próprio fork do repositório) - Entre na pasta clonada com
cd juice-shop - Execute
npm install(só precisa ser feito antes da primeira execução ou quando você alterar o código-fonte) - Execute
npm start - Navegue para http://localhost:3000
Distribuições empacotadas


- Instale um node.js 64 bits em sua máquina Windows, MacOS ou Linux
- Baixe
juice-shop-<version>_<node-version>_<os>_x64.zip(ou.tgz) anexado ao último lançamento - Descompacte e
cdpara a pasta descompactada - Execute
npm start - Navegue para http://localhost:3000
Cada distribuição empacotada inclui alguns binários para
sqlite3elibxmljs2vinculados ao sistema operacional e à versão do node.js na qualnpm installfoi executado.
Contêiner Docker


- Instale o Docker
- Execute
docker pull bkimminich/juice-shop - Execute
docker run --rm -p 127.0.0.1:3000:3000 bkimminich/juice-shop - Navegue para http://localhost:3000 (no macOS e Windows, navegue para http://192.168.99.100:3000 se você estiver usando docker-machine em vez da instalação nativa do docker)
Vagrant
- Instale o Vagrant e Virtualbox
- Execute
git clone https://github.com/juice-shop/juice-shop.git(ou clone seu próprio fork do repositório) - Execute
cd vagrant && vagrant up - Navegue para 192.168.56.110
Demonstração
Sinta-se à vontade para dar uma olhada na versão mais recente do OWASP Juice Shop: http://demo.owasp-juice.shop
Esta é apenas uma instância de teste de implantação e prévia! Você não deve usar esta instância para seus próprios esforços de hacking! Não há garantia de disponibilidade! Olhares severos garantidos se você quebrá-la!