
easywall v2.14.0
Interface web para o firewall nftables no Linux, escrita em Go. A aplicação é desfeita após 120 segundos, a menos que você a confirme — você não consegue se bloquear. Instalação via Debian e Docker.

easywall
Seu firewall. Suas regras. Sem surpresas.




Demonstração ao vivo · Documentação · Registo de alterações
nftables através de uma interface web que não te pode bloquear: cada aplicação reverte-se a si mesma a menos que a confirmes.
A ideia
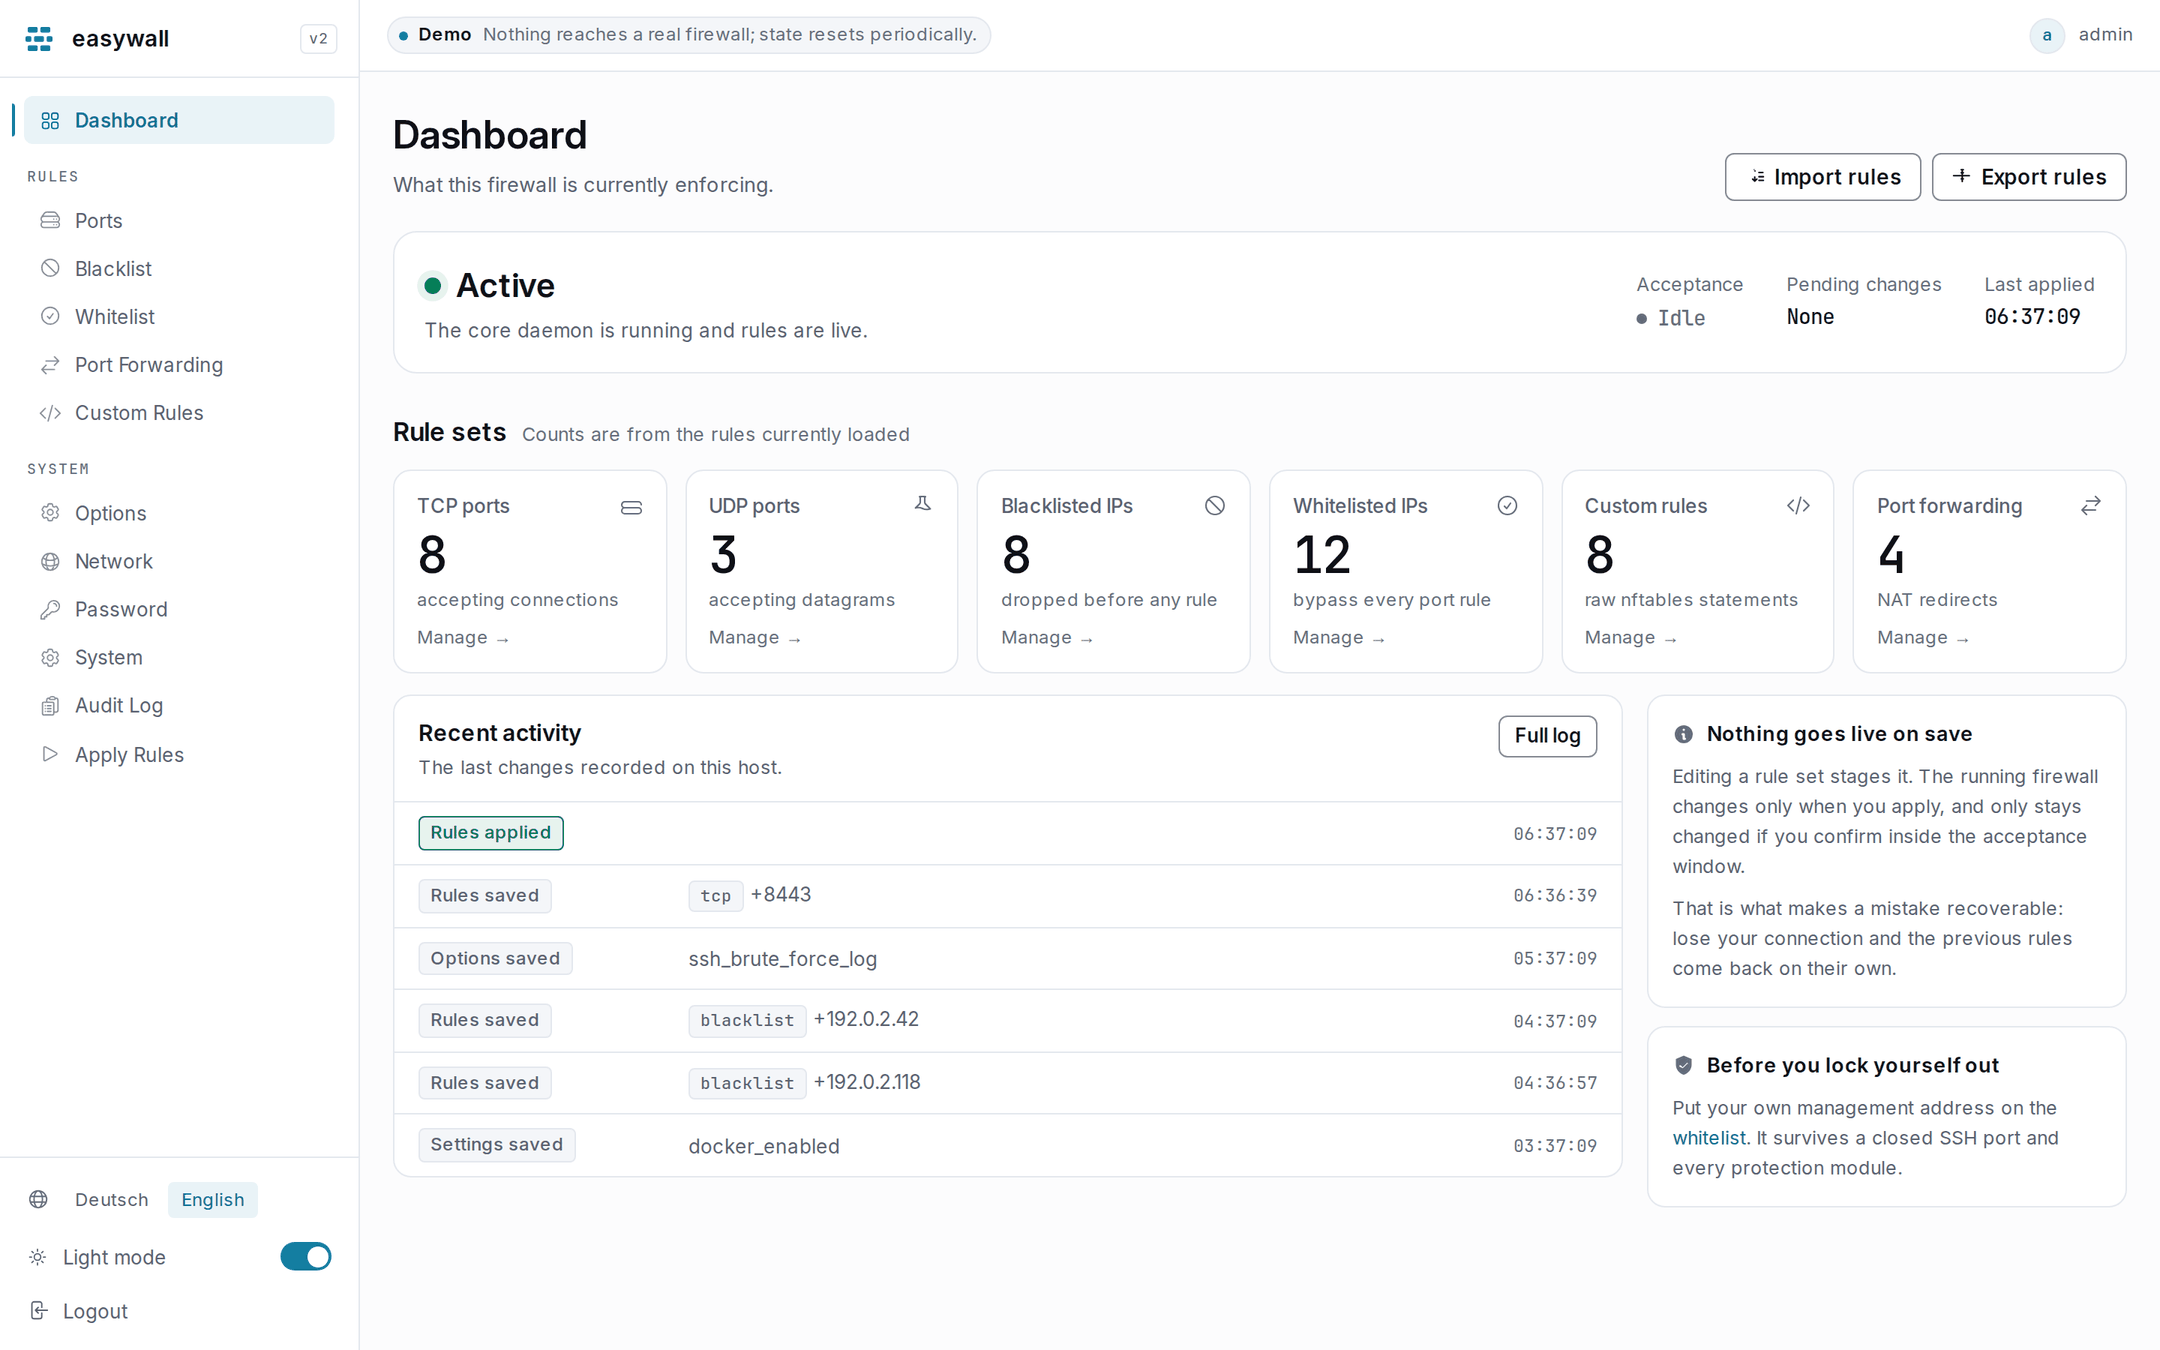
Editar uma regra não altera nada. Aplicá-la altera tudo — durante 120 segundos. Se as novas regras cortarem a tua ligação não podes clicar em Confirmar, e não confirmar é o que faz voltar as regras antigas.

Arquitetura
Dois processos. O que está exposto à rede não tem nenhum privilégio que valha a pena roubar.

Uma reescrita completa do easywall original — Python, Flask, iptables via
subprocess — que foi arquivado em 2022 após uma CVE. Ambas as causas raiz desapareceram:
os privilégios residem num processo diferente, e o caminho de aplicação constrói structs
Go em vez de uma linha de comandos. Como funciona →
Instalação

# Debian / Ubuntu — amd64 and arm64
ARCH=$(dpkg --print-architecture)
wget https://github.com/jp1337/easywall/releases/latest/download/easywall_$ARCH.deb
sudo dpkg -i easywall_$ARCH.deb && sudo apt-get install -f

# Docker
git clone https://github.com/jp1337/easywall.git && cd easywall && docker compose up -d

# From source — Go 1.27+, nftables
git clone https://github.com/jp1337/easywall.git && cd easywall
make build && sudo make install
sudo systemctl enable --now easywall-core easywall-web
Em seguida, abra https://localhost:12227. A primeira visita
configura a conta e prepara as primeiras regras.
O que você obtém
| Portas | TCP e UDP, única ou intervalo, com roteamento de força bruta SSH por regra |
| Blocklist e allowlist | IPv4, IPv6 e CIDR, avaliadas antes de qualquer regra de porta |
| Módulos de proteção | Doze, cinco ativados por padrão — floods, scans, bogons, fragmentos, broadcast/multicast/anycast |
| Encaminhamento de portas | Redirecionamentos NAT com seleção de protocolo |
| Regras personalizadas | nftables bruto, com verificação de sintaxe antes de ser aplicado |
| Exportar / importar | Todo o conjunto de regras como JSON |
| Log de auditoria | O que mudou e quando, um objeto JSON por linha |
| Coexistência com Docker | Possui table inet easywall, não toca em mais nada |
| English, Deutsch, Français | Alternável na interface, inclusive antes do login. Um idioma pode estar parcial: o que falta é exibido em inglês, e a lacuna é reportada em vez de ocultada |
| Claro e escuro | Segue o SO, com alternância manual; ambos com contraste verificado |
Construído com
| Go 1.27, binário único | go-chi/chi · html/template |
nftables via google/nftables | netlink para regras tipadas; nft apenas para regras personalizadas |
| Argon2id | golang.org/x/crypto, salt de 16 bytes por senha |
| CSRF | net/http.CrossOriginProtection, nativo do Go 1.25 |
| Sistema de design | DESIGN.md + Tailwind v4 — sem biblioteca de UI de terceiros |
| Fontes | Inter + JetBrains Mono, auto-hospedadas, ~145 KB — funciona em ambiente isolado |
| CI | govulncheck, gosec, CodeQL, -race, e uma suíte de integração contra um kernel real |