

infisical v0.162.24
Infisical é a plataforma open-source para gerenciamento de segredos, certificados e acesso privilegiado.

A plataforma open-source de gestão de segredos: sincronize segredos/configurações em toda a sua equipa/infraestrutura e evite fugas de segredos.
Slack | Infisical Cloud | Self-Hosting | Docs | Website | Twitter | Contratação (Remoto/SF)


Introdução
Infisical é a plataforma open-source de infraestrutura de segurança que as equipas utilizam para gestão de segredos, certificados e acesso privilegiado.
Estamos numa missão para tornar as ferramentas de segurança mais acessíveis a todos, não apenas às equipas de segurança, o que significa redesenhar toda a experiência de desenvolvimento a partir do zero.
Funcionalidades
Gestão de Segredos:
Centralize os segredos e a configuração das suas aplicações em todos os ambientes, com versionamento, rotação e prevenção de fugas incorporados.
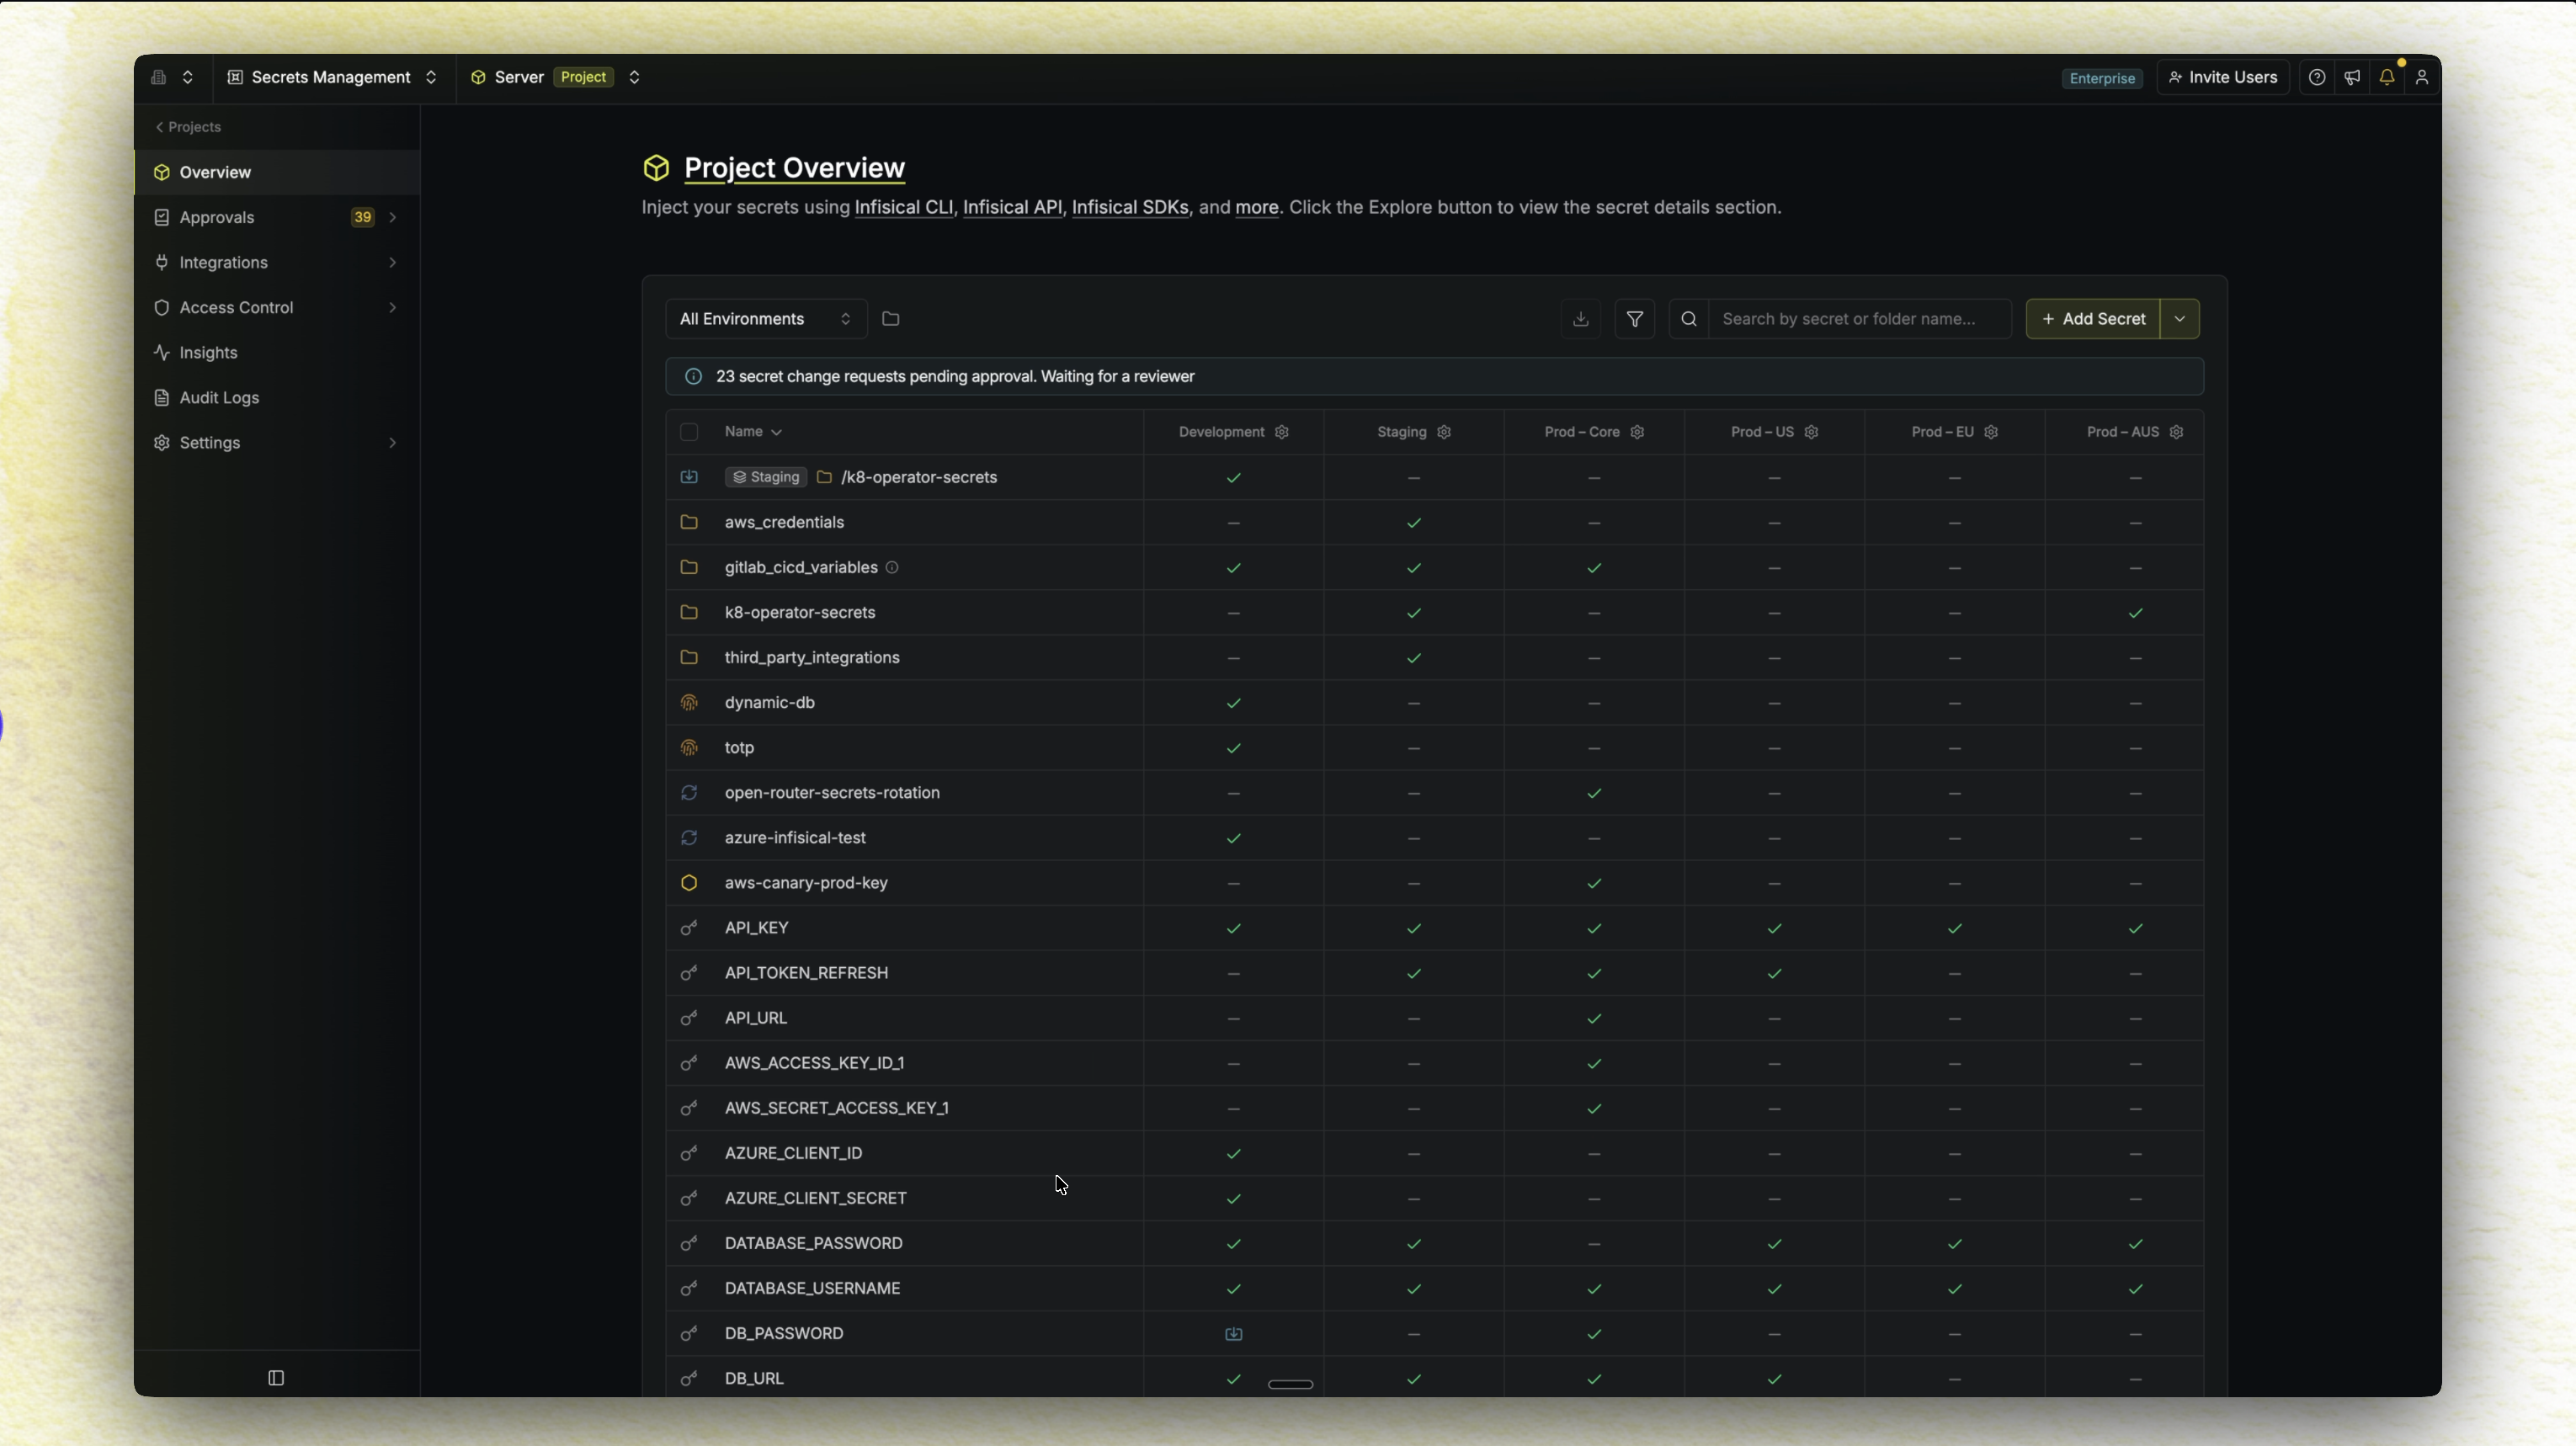
- Dashboard: Gira segredos em projetos e ambientes (ex.: desenvolvimento, produção, etc.) através de uma interface fácil de usar.
- Sincronização de Segredos: Sincronize segredos para plataformas como GitHub, Vercel, AWS, e utilize ferramentas como Terraform, Ansible, e mais.
- Versionamento de segredos e Recuperação Point-in-Time: Acompanhe o estado de cada segredo e projeto; reverta quando necessário.
- Rotação de Segredos: Rode segredos em intervalos regulares para serviços como PostgreSQL, MySQL, AWS IAM, e mais.
- Segredos Dinâmicos: Gere segredos efémeros a pedido para serviços como PostgreSQL, MySQL, RabbitMQ, e mais.
- Digitalização e Prevenção de Fugas de Segredos: Evite que segredos vazem para o git.
- Infisical Kubernetes Operator: Entregue segredos às suas cargas de trabalho Kubernetes e recarregue deployments automaticamente.
- Infisical Agent: Injete segredos em aplicações sem modificar qualquer lógica de código.
- Honey Tokens: Plante credenciais isca juntamente com os seus segredos reais que funcionam como alarmes, alertando instantaneamente a sua equipa no momento em que um atacante tenta usá-las.
- Agent Vault: Faça a intermediação do acesso de agentes de IA a APIs externas para que os agentes nunca detenham credenciais reais. Os pedidos de saída são encaminhados através de um proxy que injeta segredos antes do reencaminhamento, eliminando o risco de exfiltração de credenciais por injeção de prompts.
Gestão de Certificados
Execute uma PKI privada completa: emita, gira e monitorize certificados X.509 a partir de uma plataforma centralizada.
- CA Interna: Crie e gira uma hierarquia de CA privada diretamente dentro do Infisical.
- CA Externa: Integre com autoridades de certificação de terceiros como Let’s Encrypt, DigiCert, Microsoft AD CS, e mais para aproveitar a infraestrutura PKI existente ou emitir certificados de confiança pública.
- Gestão do Ciclo de Vida de Certificados: Crie perfis e políticas de certificados para controlar como os certificados são emitidos, incluindo métodos de inscrição como API, ACME ou EST. Gira todo o ciclo de vida, desde a emissão até à renovação e revogação, com acompanhamento de CRL e inventário.
- Sincronização de Certificados: Sincronize certificados para plataformas externas como AWS Certificate Manager e Azure Key Vault.
- Alertas: Configure alertas para certificados CA e de entidade final a expirar.
- Assinatura de Código: Assine artefactos de software como contentores, instaladores e pacotes com certificados de assinatura de código geridos, aprovação central e um registo de auditoria completo.
Infisical Key Management System (KMS):
Gira chaves criptográficas centralmente e utilize-as para encriptar e desencriptar dados nos seus projetos.
- Chaves Criptográficas: Gira chaves centralmente em projetos através de uma interface fácil de usar ou via API.
- Encriptar e Desencriptar Dados: Utilize chaves simétricas para encriptar e desencriptar dados.
Gestão de Acesso Privilegiado (PAM)
Gira e proteja o acesso a infraestruturas críticas como bases de dados e servidores com controlos baseados em políticas, aprovações e visibilidade total das sessões.
- Gestão de Acesso Privilegiado: Desacople a identidade do utilizador das credenciais de infraestrutura. Os utilizadores autenticam-se com a sua identidade SSO enquanto o Infisical faz a intermediação do acesso just-in-time a recursos como PostgreSQL, servidores SSH, Kubernetes, Active Directory, e mais.
- Gravação de Sessões: Capture e reproduza sessões privilegiadas para auditoria e conformidade, com insights de sessão por IA para evidenciar atividade de risco.
- Rotação de Credenciais: Rode automaticamente as credenciais subjacentes dos recursos geridos para que segredos estáticos nunca saiam do Infisical.
- Acesso Web: Ligue-se a recursos SSH, PostgreSQL, Redis e Windows RDP diretamente a partir do navegador.
Plataforma Geral:
Capacidades que abrangem todos os produtos Infisical.
- Métodos de Autenticação: Autentique identidades de máquina com o Infisical usando um método de autenticação cloud-native ou agnóstico de plataforma (Kubernetes Auth, GCP Auth, Azure Auth, AWS Auth, OIDC Auth, Universal Auth).
- Controlos de Acesso: Defina controlos de autorização avançados para utilizadores e identidades de máquina com RBAC, privilégios adicionais, acesso temporário, pedidos de acesso, fluxos de aprovação, e mais.
- Registos de auditoria: Acompanhe todas as ações realizadas na plataforma, com streaming opcional de registos de auditoria para fornecedores externos de registos.
- Gateway: Alcance recursos de redes privadas de forma segura a partir do Infisical sem abrir ligações de entrada para o seu ambiente.
- Self-hosting: Implemente o Infisical on-premise ou na cloud com facilidade; mantenha os dados na sua própria infraestrutura.
- Infisical SDK: Interaja com o Infisical via SDKs de cliente (Node, Python, Go, Ruby, Java, .NET)
- Infisical CLI: Interaja com o Infisical via CLI; útil para injetar segredos no desenvolvimento local e em pipelines de CI/CD.
- Infisical API: Interaja com o Infisical via API.
Começar
Consulte os Guias de Início Rápido
| Use o Infisical Cloud | Implemente o Infisical on-premise |
|---|---|
| A forma mais rápida e fiável de começar com o Infisical é registar-se gratuitamente no Infisical Cloud. | Veja todas as opções de implementação Já faz self-hosting? Planeie atualizações de versão com a Infisical Upgrade Tool. |
Execute o Infisical localmente
Para configurar e executar o Infisical localmente, certifique-se de que tem Git e Docker instalados no seu sistema.
Linux/macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows (Command Prompt):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
Depois de executar, crie uma conta em http://localhost:80.
Quer contribuir? Consulte o nosso guia para saber como começar.
Digitalize e previna fugas de segredos
Além de gerir segredos com o Infisical, também pode digitalizar mais de 140+ tipos de segredos nos seus ficheiros, diretórios e repositórios git.
Para digitalizar todo o histórico do seu git, execute:
infisical scan --verbose
Instale o hook de pre-commit para digitalizar cada commit antes de fazer push para o seu repositório
infisical scan install --pre-commit-hook
Saiba mais sobre a funcionalidade de digitalização de código do Infisical aqui
Open-source vs. pago
Este repositório está disponível sob a licença MIT expat, com exceção do diretório ee que conterá funcionalidades empresariais premium que requerem uma licença Infisical.
Se estiver interessado no Infisical Cloud gerido ou na oferta Enterprise self-hosted, consulte o nosso website ou marque uma reunião connosco.
Segurança
Por favor, não abra issues no GitHub nem publique no nosso fórum público vulnerabilidades de segurança, pois são públicos!
O Infisical leva muito a sério as questões de segurança. Se tiver alguma preocupação sobre o Infisical ou acreditar que descobriu uma vulnerabilidade, por favor reporte-a de forma privada através da nossa política de divulgação de vulnerabilidades em https://infisical.com/vulnerability-disclosure. O âmbito, a proteção legal e os termos de divulgação estão todos definidos aí. Consulte também SECURITY.md.
Por favor, reporte quaisquer problemas de segurança antes de os divulgar publicamente. Para documentação de conformidade e questionários de segurança, utilize [email protected].
Contribuir
Seja grande ou pequeno, adoramos contribuições. Consulte o nosso guia para saber como começar.
Não sabe por onde começar? Pode:
- Junte-se ao nosso Slack e faça-nos qualquer pergunta aí.
Estamos a contratar!
Se está a ler isto, há uma forte probabilidade de gostar dos produtos que criámos.
Também pode ser uma excelente adição à nossa equipa. Estamos a crescer rapidamente e adoraríamos que se juntasse a nós.