

infisical v0.162.21
Infisical é a plataforma open-source para gerenciamento de segredos, certificados e acesso privilegiado.


A plataforma open-source de gestão de segredos: sincronize segredos/configurações em toda a sua equipa/infraestrutura e evite fugas de segredos.
Slack | Infisical Cloud | Self-Hosting | Docs | Website | Twitter | Contratação (Remoto/SF)


Introdução
Infisical é a plataforma open-source de infraestrutura de segurança que as equipas utilizam para gestão de segredos, certificados e acesso privilegiado.
Estamos numa missão para tornar as ferramentas de segurança mais acessíveis a todos, não apenas às equipas de segurança, o que significa redesenhar toda a experiência de desenvolvimento a partir do zero.
Funcionalidades
Gestão de Segredos:
Centralize os segredos e a configuração das suas aplicações em todos os ambientes, com versionamento, rotação e prevenção de fugas incorporados.
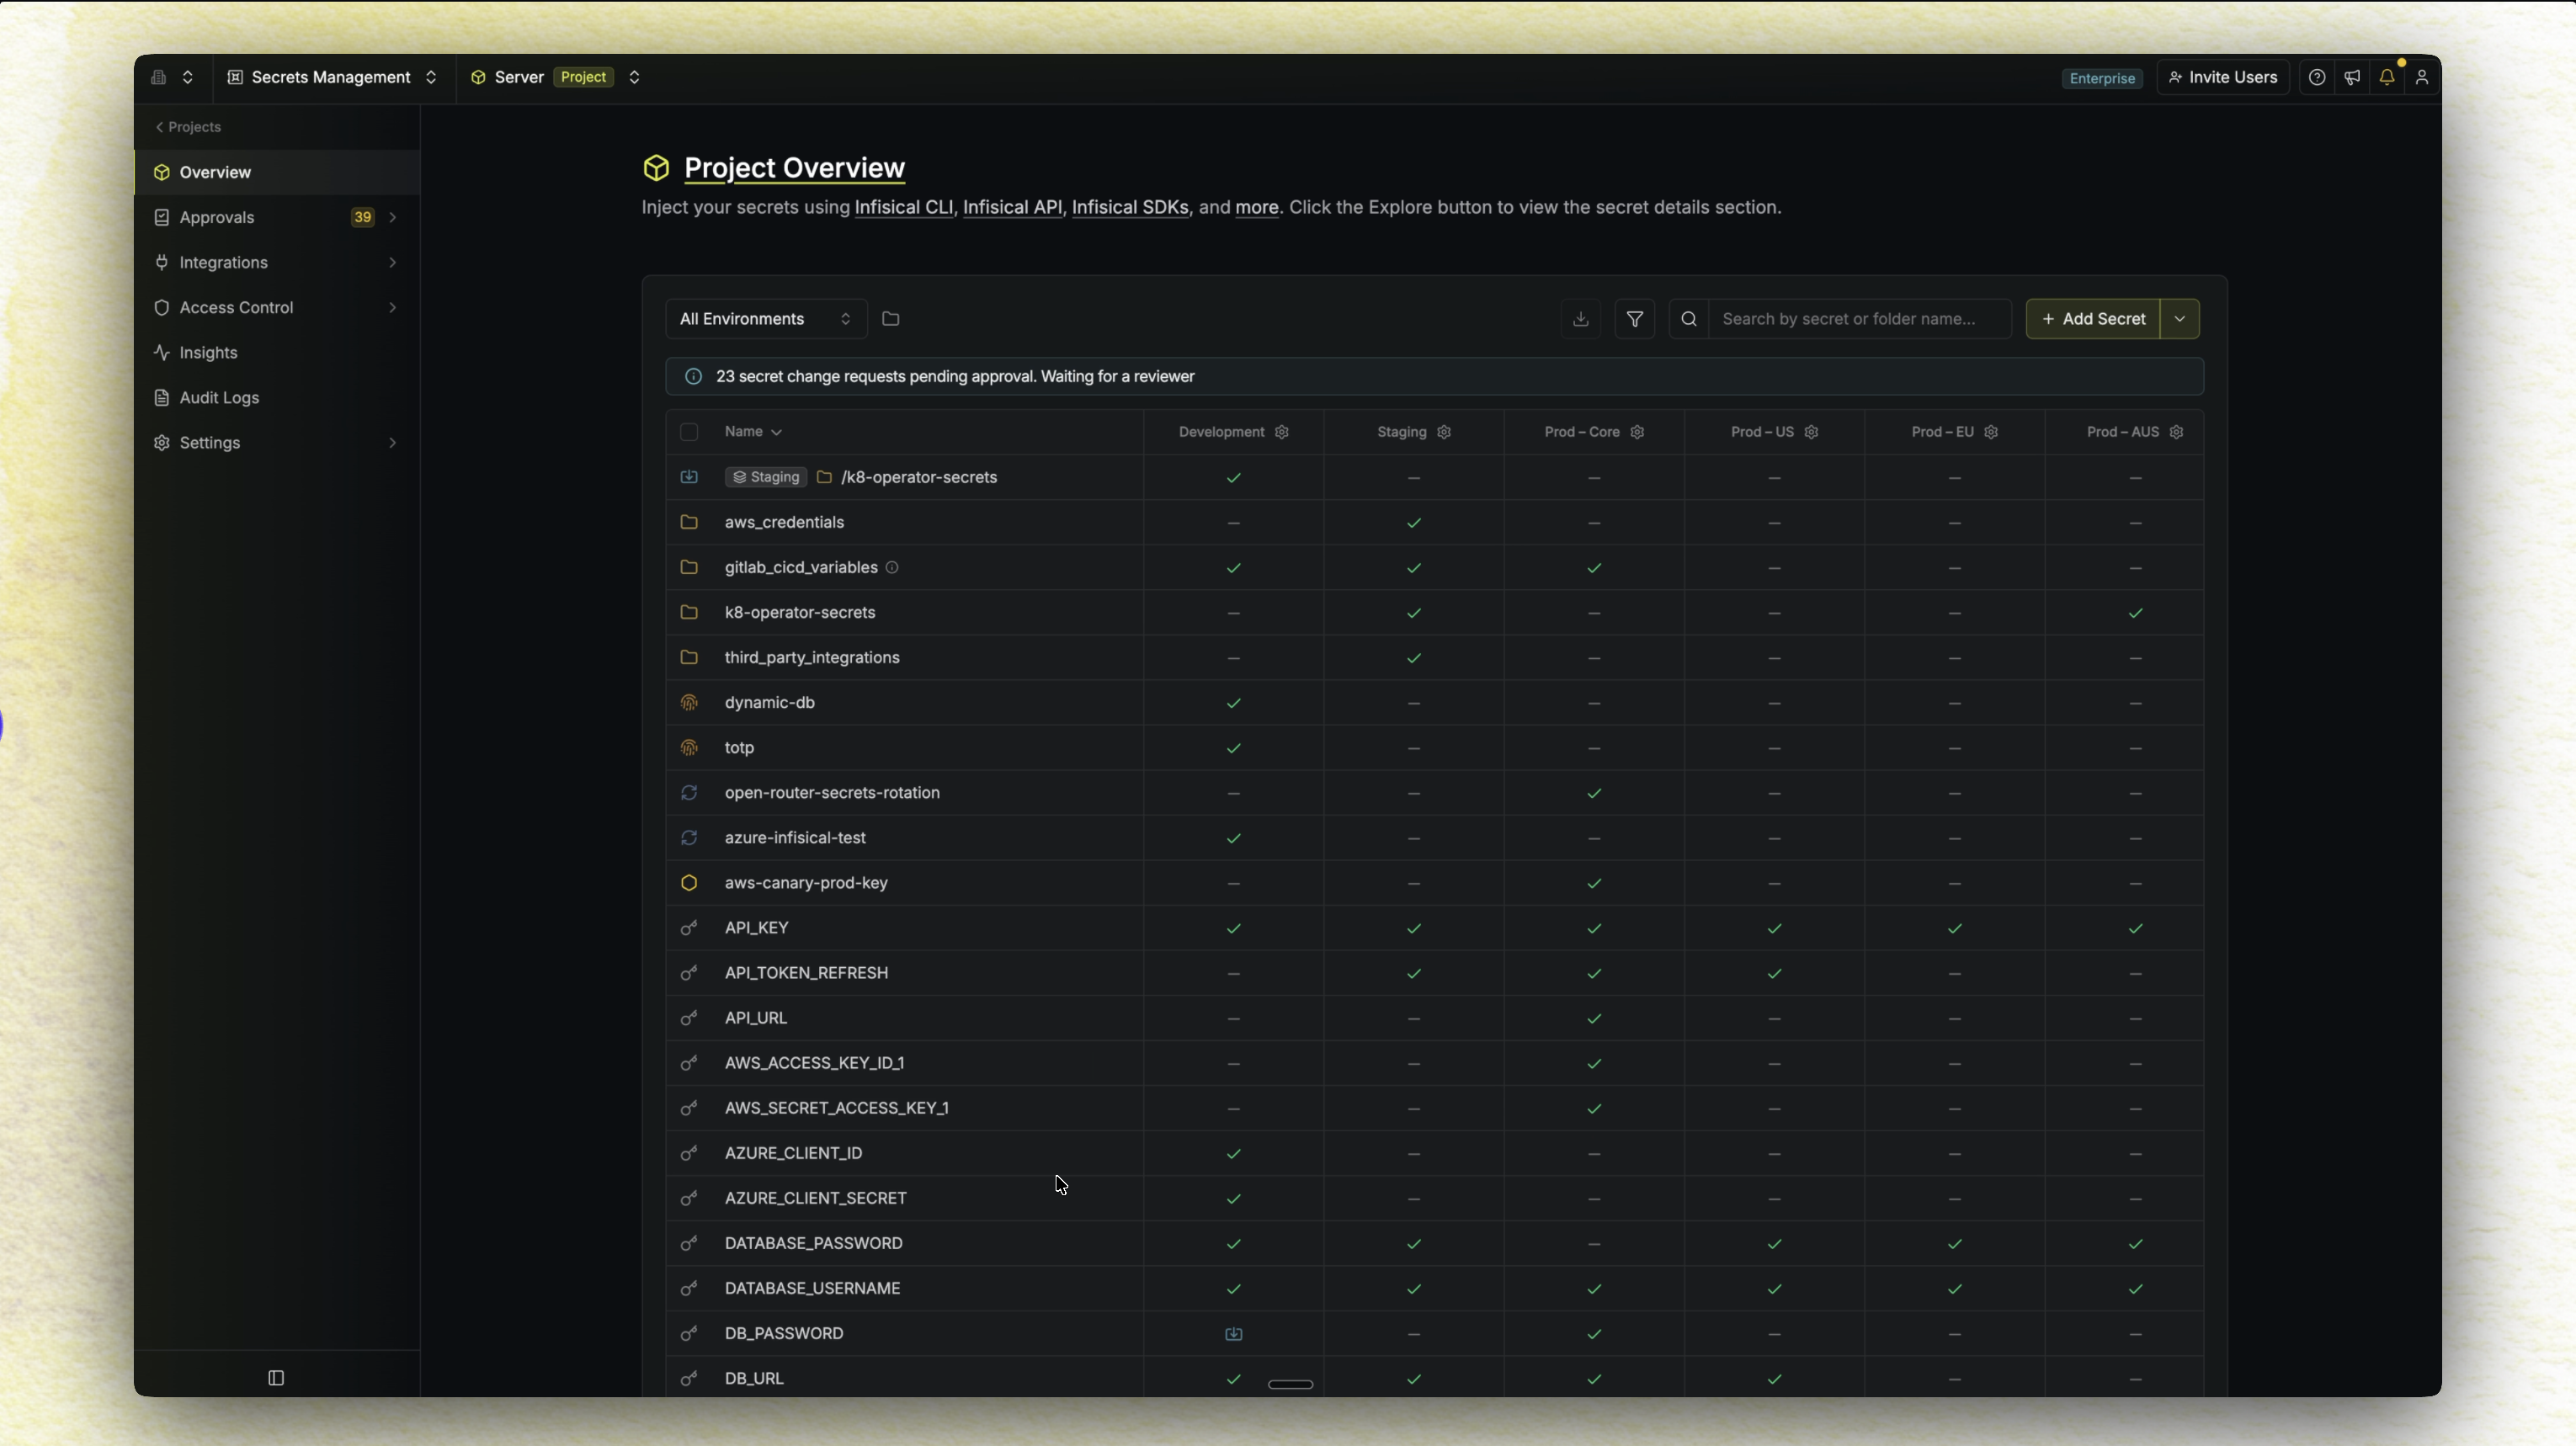
- Dashboard: Gira segredos em projetos e ambientes (ex.: desenvolvimento, produção, etc.) através de uma interface fácil de usar.
- Sincronização de Segredos: Sincronize segredos para plataformas como GitHub, Vercel, AWS, e utilize ferramentas como Terraform, Ansible, e mais.
- Versionamento de segredos e Recuperação Point-in-Time: Acompanhe o estado de cada segredo e projeto; reverta quando necessário.
- Rotação de Segredos: Rode segredos em intervalos regulares para serviços como PostgreSQL, MySQL, AWS IAM, e mais.
- Segredos Dinâmicos: Gere segredos efémeros a pedido para serviços como PostgreSQL, MySQL, RabbitMQ, e mais.
- Digitalização e Prevenção de Fugas de Segredos: Evite que segredos vazem para o git.
- Infisical Kubernetes Operator: Entregue segredos às suas cargas de trabalho Kubernetes e recarregue deployments automaticamente.
- Infisical Agent: Injete segredos em aplicações sem modificar qualquer lógica de código.
- Honey Tokens: Plante credenciais isca juntamente com os seus segredos reais que funcionam como alarmes, alertando instantaneamente a sua equipa no momento em que um atacante tenta usá-las.
- Agent Vault: Faça a intermediação do acesso de agentes de IA a APIs externas para que os agentes nunca detenham credenciais reais. Os pedidos de saída são encaminhados através de um proxy que injeta segredos antes do reencaminhamento, eliminando o risco de exfiltração de credenciais por injeção de prompts.
Gestão de Certificados
Execute uma PKI privada completa: emita, gira e monitorize certificados X.509 a partir de uma plataforma centralizada.
- CA Interna: Crie e gira uma hierarquia de CA privada diretamente dentro do Infisical.
- CA Externa: Integre com autoridades de certificação de terceiros como Let’s Encrypt, DigiCert, Microsoft AD CS, e mais para aproveitar a infraestrutura PKI existente ou emitir certificados de confiança pública.
- Gestão do Ciclo de Vida de Certificados: Crie perfis e políticas de certificados para controlar como os certificados são emitidos, incluindo métodos de inscrição como API, ACME ou EST. Gira todo o ciclo de vida, desde a emissão até à renovação e revogação, com acompanhamento de CRL e inventário.
- Sincronização de Certificados: Sincronize certificados para plataformas externas como AWS Certificate Manager e Azure Key Vault.
- Alertas: Configure alertas para certificados CA e de entidade final a expirar.
- Assinatura de Código: Assine artefactos de software como contentores, instaladores e pacotes com certificados de assinatura de código geridos, aprovação central e um registo de auditoria completo.
Infisical Key Management System (KMS):
Gira chaves criptográficas centralmente e utilize-as para encriptar e desencriptar dados nos seus projetos.