

agent-vault v0.39.1
Um proxy e cofre de credenciais HTTP para agentes de IA como Claude Code, OpenClaw, Hermes, agentes personalizados + harnesses, e mais.
Proxy de credenciais HTTP e cofre
Um intermediário de credenciais de código aberto da Infisical que fica entre seus agentes e as APIs que eles chamam.
Agentes não devem possuir credenciais. O Agent Vault elimina o risco de exfiltração de credenciais com acesso intermediado.
Novo por aqui? O post de lançamento conta a história completa por trás do Agent Vault.
Documentação | Instalação | Tutorial | Vídeo de Demonstração | Slack
Por que Agent Vault
O gerenciamento tradicional de segredos envolve devolver credenciais às suas aplicações e serviços. Isso se quebra com agentes de IA que podem ser enganados via injeção de prompt a vazar segredos. Este é o problema da exfiltração de credenciais.
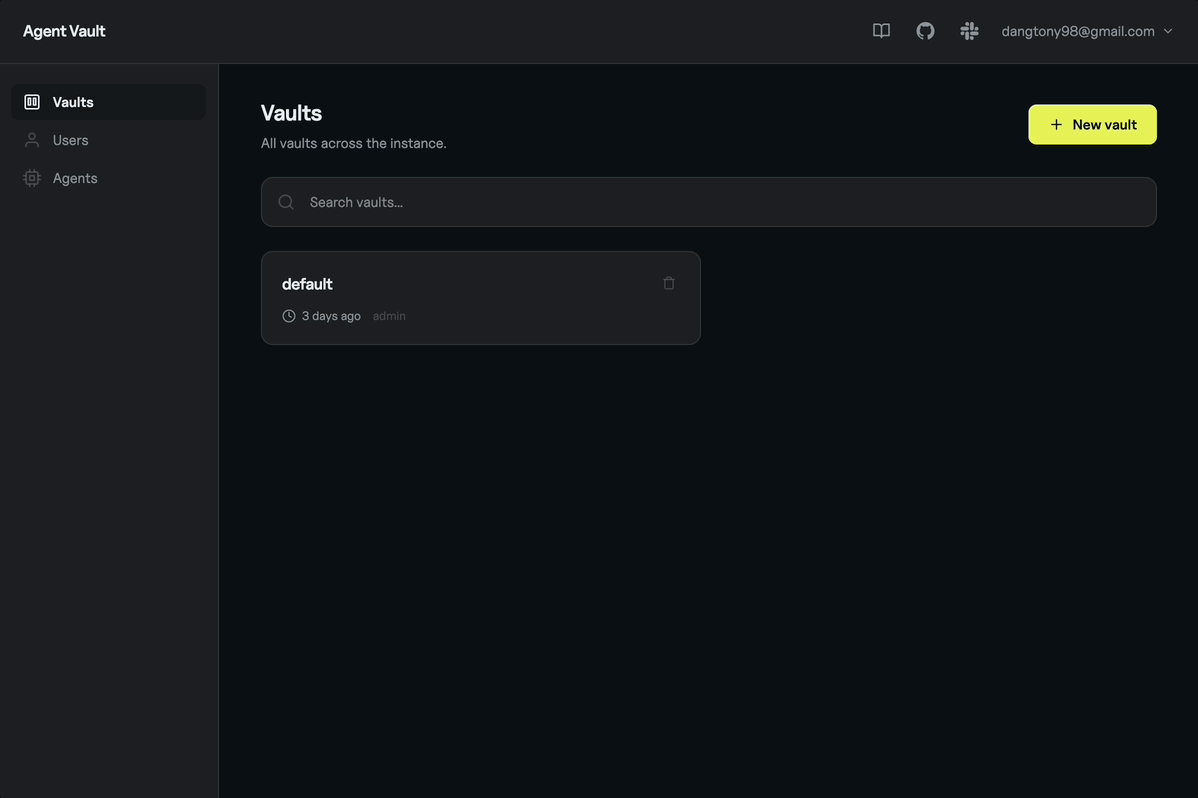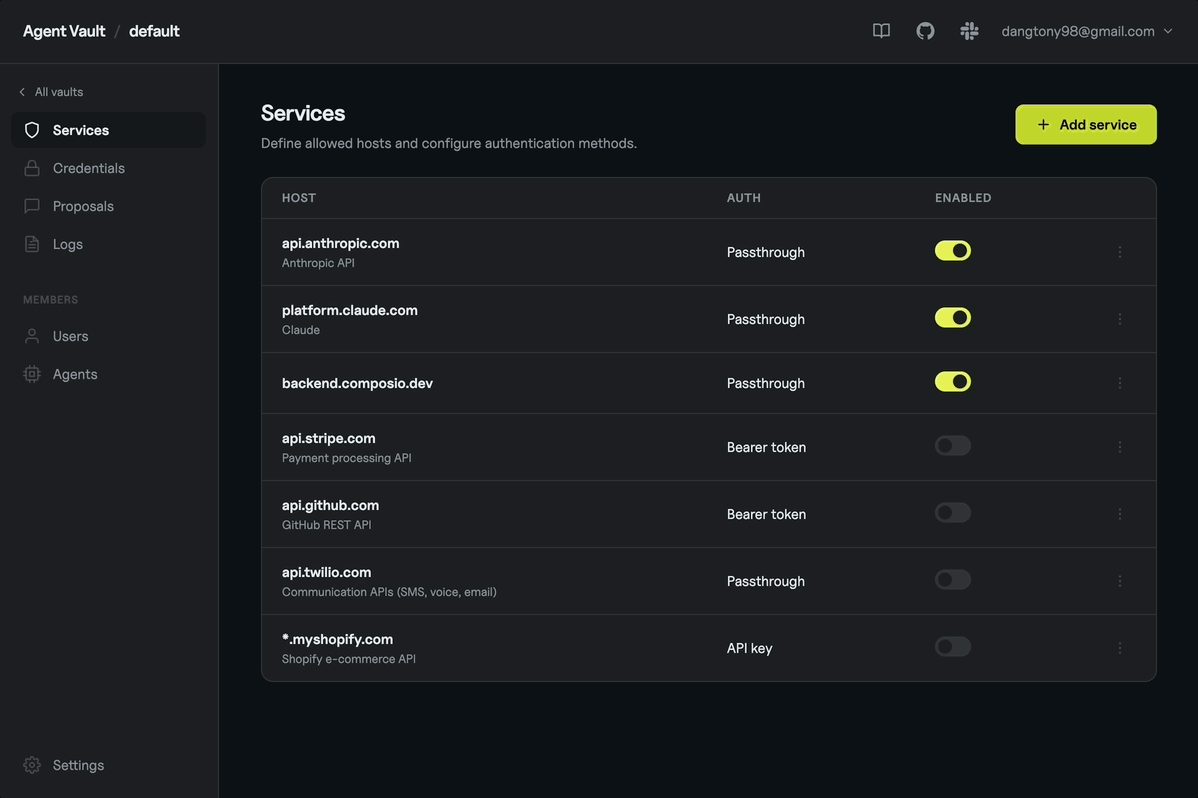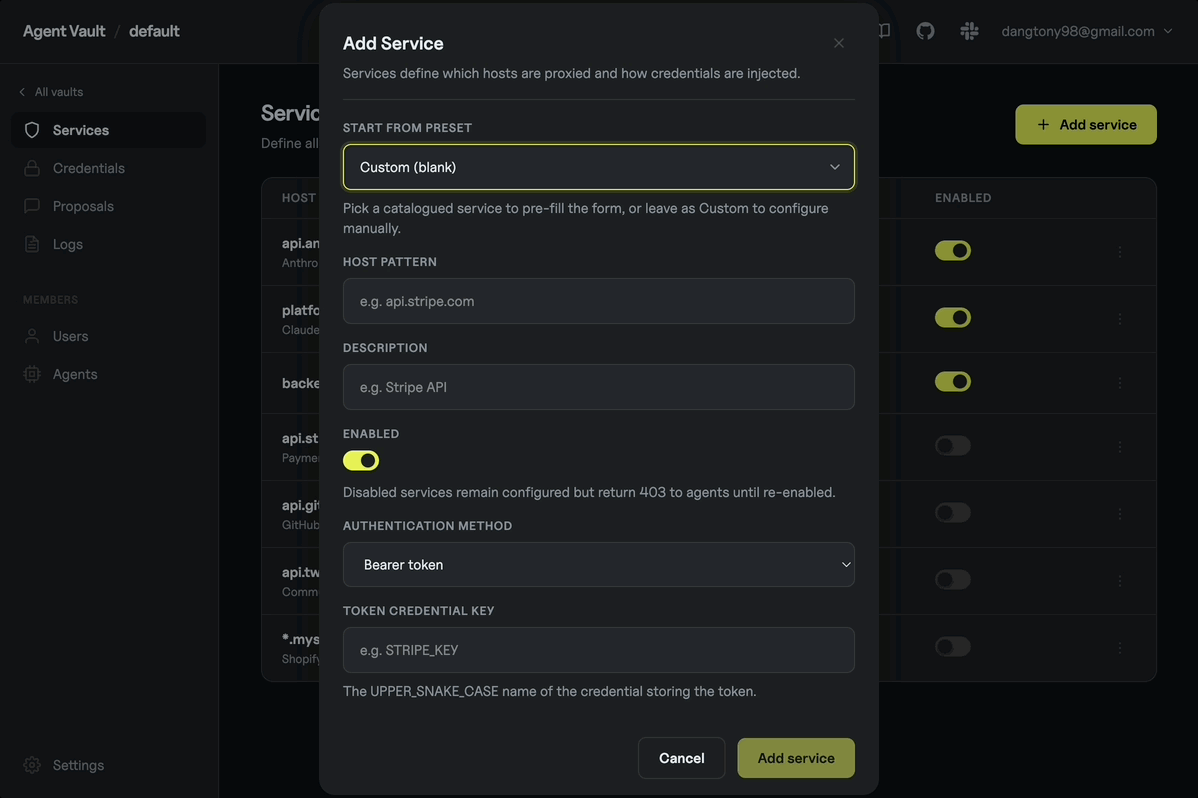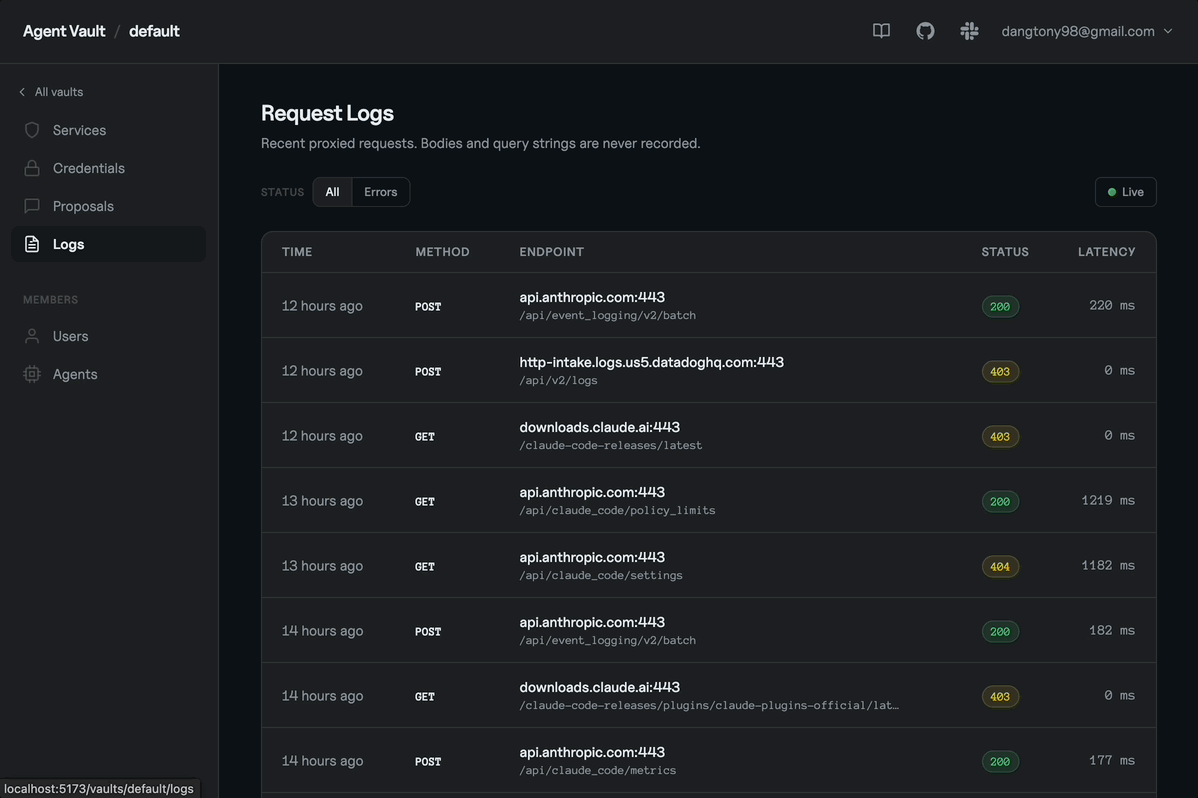
O Agent Vault foi criado para resolver a exfiltração de credenciais para todos os agentes de IA. Em vez de fornecer credenciais diretamente aos agentes de IA, você as armazena no Agent Vault (por exemplo, ANTHROPIC_API_KEY, GITHUB_PAT, etc.) e força seus agentes a rotear requisições HTTP através dele. O Agent Vault intercepta cada requisição e anexa credenciais a ela antes de encaminhar a requisição para a API de saída destino.
Funcionalidades:
- Intermediação de Credenciais: Intermedeie o acesso de agentes de IA a serviços de destino como provedores de LLM e GitHub sem que eles possuam credenciais reais. O Agent Vault consegue intermediar esse acesso substituindo valores fictícios em cabeçalhos como
__anthropic_api_key__por credenciais reais ou substituindo cabeçalhos de autenticação completamente em requisições de saída através dele. - Armazenamentos de Credenciais Plugáveis: Apoie um cofre com um armazenamento externo de segredos como o Infisical em vez do armazenamento criptografado local. Isso estende as capacidades do Agent Vault para incluir recursos como segredos dinâmicos do Infisical.
- Integração Transparente: Permita que agentes de IA usem ferramentas existentes como MCP, CLI, SDK, API com todas as requisições subjacentes automaticamente roteadas através do Agent Vault. O Agent Vault adota uma abordagem agnóstica de interface e não invasiva para intermediação de credenciais ao inicializar o ambiente dos seus agentes para usar
HTTPS_PROXYe ser compatível com a arquitetura MITM do Agent Vault. - Design Proposital: Proxies diretos existentes como
mitmproxyousquidrequerem modificação para realizar intermediação de credenciais e se integrar bem com agentes. O Agent Vault é projetado propositalmente para funcionar com a ergonomia de todos os tipos de casos de uso de agentes, com uma CLI dedicada, multi-inquilino e um roteiro específico para agentes apoiado pela Infisical. - Filtragem de Egresso: Controle quais agentes devem ter acesso a quais serviços e endpoints de API neles, já que requisições autenticadas fluem através do Agent Vault.
- Registro de Requisições: Inspecione o tráfego autenticado para monitorar e diagnosticar o comportamento do agente.
Por padrão, requisições que não correspondem a nenhum serviço são encaminhadas como tráfego proxy simples; altere um cofre para modo de negação estrita (unmatched_host_policy=deny) para rejeitá-las com 403 em vez disso.
Leia a história completa por trás do Agent Vault aqui.
Casos de Uso
O Agent Vault funciona com todos os tipos de casos de uso de Agentes de IA, incluindo agentes de codificação remota seguros, agentes de propósito geral, agentes personalizados + harnesses, sandboxes efêmeros seguros e mais.
- Agentes de codificação remota seguros: Você pode executar uma sessão remota do Claude Code e configurá-la para fazer proxy de requisições através do Agent Vault. Como parte desta configuração, você pode definir uma
ANTHROPIC_API_KEYe umGITHUB_PATno Agent Vault, permitindo que o Claude Code interaja com a API do Anthropic e do GitHub para codificar, criar PRs e mais. O mesmo princípio se aplica a outros agentes de codificação. - Agentes de propósito geral seguros: Você pode configurar OpenClaw, Hermes e outros agentes de propósito geral para fazer proxy de requisições de saída através do Agent Vault.
- Agentes personalizados seguros: Você pode construir seus próprios agentes de IA com harnesses personalizados e configurá-los para fazer proxy de requisições de saída através do Agent Vault.
- Sandboxes efêmeros seguros: Você pode configurar um orquestrador (ex.: backend) para cunhar um token temporário a ser passado para um sandbox de agente para usar para fazer proxy de requisições através do Agent Vault. Você pode até fazer com que o agente no sandbox faça um loop de requisição de volta para o mesmo backend que o criou.
Uso Básico
O Agent Vault é tanto um cofre quanto um serviço de proxy e vem como um único binário que atua como servidor e cliente CLI. Ele armazena credenciais e as intermedia para seus agentes de IA usando uma arquitetura de proxy MITM. Por design, o Agent Vault deve ser implantado em uma máquina separada de seus agentes de IA para fornecer a garantia de segurança necessária para que seus agentes de IA não possam acessar diretamente as credenciais dentro do Agent Vault.
┌─────────────────────────────────────────────────────────────────┐
│ Public internet                                                 │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ outbound HTTPS, Agent Vault
                               │ injects credentials on the way out
┌──────────────────────────────┼──────────────────────────────────┐
│ Private network              │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ AI agent           │  │
│  │ :14321  management UI / API    │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  MITM proxy             │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ operator access: keep private, or front
                    │ with TLS + auth (SSO reverse proxy, IP
                    │ allowlist, or VPN) if you need remote admin
                    │
                Operator