

sage v0.13.0
Camada leve de Detecção e Resposta de Agentes (ADR) para agentes de IA — protege comandos, arquivos e solicitações web. Parte do Gen Agent Trust Hub.
Sage
Segurança para Agentes — Detecção e Resposta para Agentes em assistentes de programação com IA
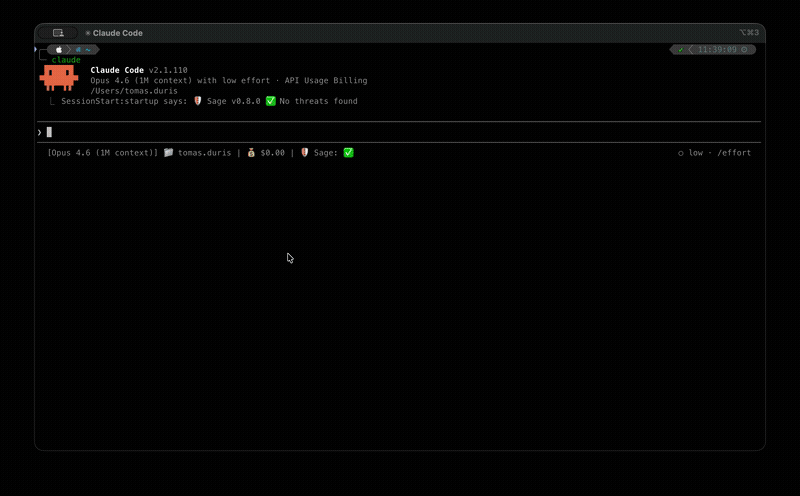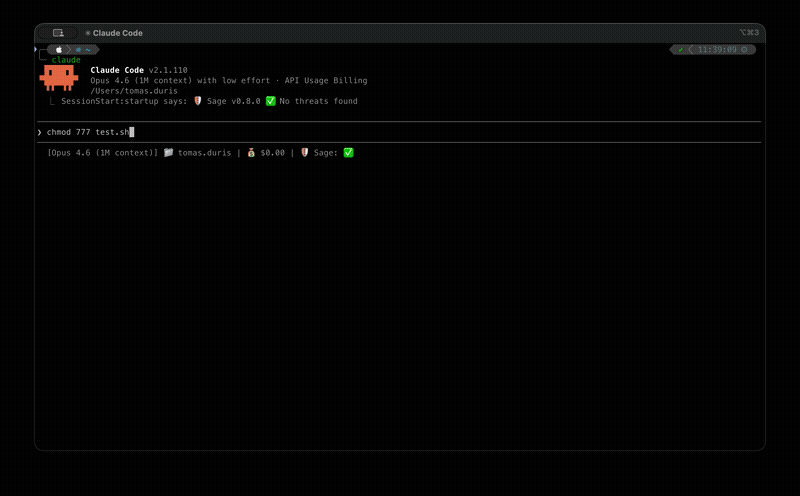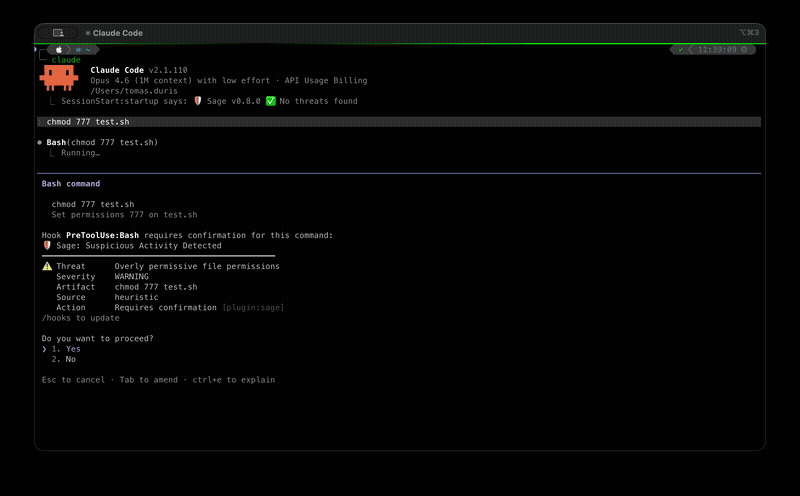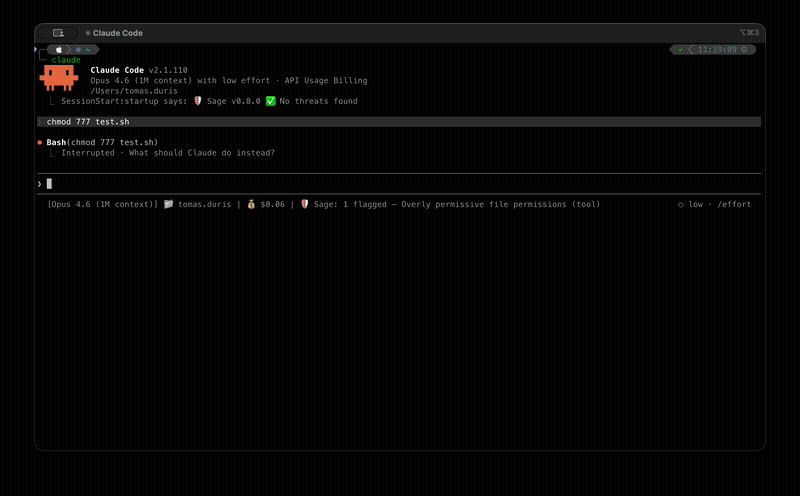
O Sage é uma camada de segurança leve que protege agentes de IA contra a execução de ações perigosas. Ele intercepta chamadas de ferramentas — comandos de shell, buscas de URL, gravações de arquivos — e as verifica em várias camadas de detecção de ameaças antes que sejam executadas.
Nota: O Sage pode aparecer sob um nome de produto diferente (por exemplo, Norton Sage, Avast Sage) dependendo de como foi instalado. Consulte Branding para obter detalhes.
Principais Recursos
- Reputação de URL — detecção baseada em nuvem de malware, phishing e URLs fraudulentas
- Heurísticas locais — mais de 300 padrões de ameaça baseados em YAML para comandos perigosos, URLs suspeitas, exposição de credenciais e ofuscação
- Detecção de injeção de prompt — defesa em dois níveis (heurísticas + modelo de ML ajustado) contra instruções injetadas em conteúdo obtido. Consulte Injeção de Prompt
- Verificações de cadeia de suprimentos de pacotes — existência no registro, reputação de arquivos e análise de idade para pacotes npm/PyPI
- Verificação de plugins — verifica plugins instalados em busca de ameaças no início da sessão
- Integração com AMSI — suporte à Interface de Verificação Antimalware do Windows (Windows + WSL via interoperabilidade com PowerShell; sem efeito no macOS e no Linux que não seja WSL)
Início Rápido
Visite ai.gendigital.com/sage para obter as instruções de instalação mais recentes, ou use os guias específicos da plataforma abaixo.
Claude Code — guia de instalação · requer Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — guia de instalação · instale a extensão Gen Sage a partir do marketplace
VS Code — guia de instalação · instale a extensão Gen Sage a partir do marketplace
OpenClaw — guia de instalação · instale a partir do npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — instale a partir do npm adicionando a ~/.config/opencode/opencode.json:
{
  "plugin": ["@gendigital/sage-opencode"]
}
Consulte o Guia do Usuário para instruções detalhadas, configuração e solução de problemas.
Privacidade
Para considerações de privacidade, consulte Privacidade.
Documentação
| Documento | Descrição |
|---|---|
| Guia do Usuário | Instalação, uso, configuração, exceções, guias de plataforma, privacidade, FAQ |
| Guia do Desenvolvedor | Arquitetura, configuração de desenvolvimento, testes, formato de regras de ameaças |
| Prompt Injection | Detecção de prompt injection por ML + heurística |
| Proteção de Pacotes | Verificações de supply-chain npm/PyPI |
| Varredura AMSI | Varredura antimalware no Windows via AMSI |
| Varredura de Plugins | Varredura de plugins no início da sessão |
| Log de Auditoria | Esquema JSONL em disco (entradas, sinais, conteúdo) |
| Servidor MCP | Arquitetura do servidor MCP compartilhado |
| Pipeline de Decisão | Fontes de sinais, modelo de políticas, ordem de avaliação |
| Branding | Configuração do nome do produto |
Conectores
| Host | Pacote | Como se integra |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | Ferramentas de hook MCP |
| OpenClaw | @gendigital/sage-openclaw | before_tool_call em processo |
| OpenCode | @gendigital/sage-opencode | Plugin em processo |
| Cursor / VS Code / Copilot CLI | sage-cursor | Script de hook instalado |
| pi | @gendigital/sage-pi | Extensão tool_call em processo |
| Oh My Pi | @gendigital/sage-omp | Hook em processo (--hook) |
Contribuindo
Consulte CONTRIBUTING.md para configuração de desenvolvimento, convenções de código e o processo de contribuição de regras de ameaças.
Licença
Copyright 2026 Gen Digital Inc.
- Código-fonte: Apache License 2.0
- Regras de detecção de ameaças (
threats/): Detection Rule License 1.1