
AutoPWN-Suite v2.4.5
AutoPWN Suite é um projeto para escanear vulnerabilidades e explorar sistemas automaticamente.
AutoPWN Suite
AutoPWN Suite é um projeto para escanear vulnerabilidades e explorar sistemas automaticamente.


Recursos
CLI
- Escaneamento e exploração totalmente automáticos
- Detecta faixa de IP de rede sem nenhuma entrada do usuário
- Detecção de vulnerabilidades baseada em versões de serviços
- Teste de vulnerabilidades em aplicações web (LFI, XSS, SQLI)
- Busca de diretórios em aplicações web
- Obtenha informações sobre vulnerabilidades diretamente do seu terminal
- Baixa automaticamente exploits relacionados às vulnerabilidades descobertas
- Modo ruído para criar tráfego na rede
- Modo evasão para escaneamento furtivo
- Seleciona automaticamente tipos de escaneamento com base no nível de privilégio
- Saída fácil de ler com formatação rica
- Especifica argumentos usando um arquivo de configuração
- Envia resultados de escaneamento via webhook ou email
- Funciona no Windows, macOS e Linux
- Use como um módulo
- Use como um daemon para escanear a rede periodicamente
Web UI
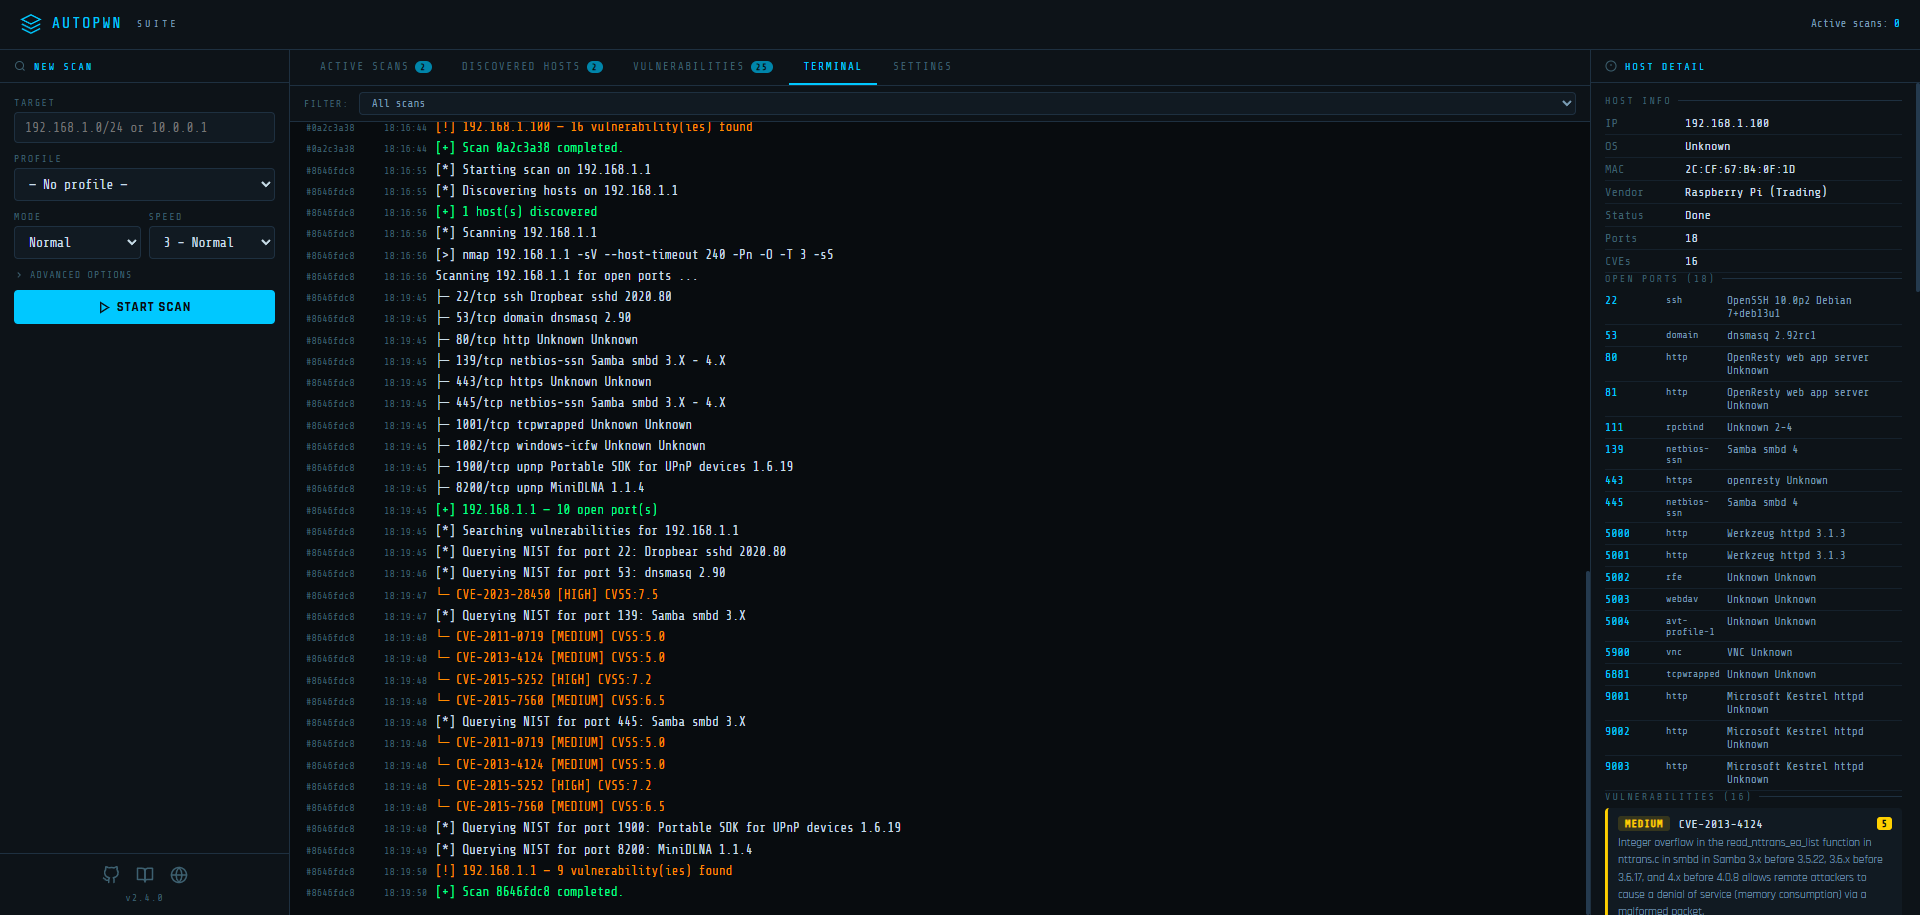
O AutoPWN Suite inclui um painel web integrado para gerenciar escaneamentos a partir do seu navegador.
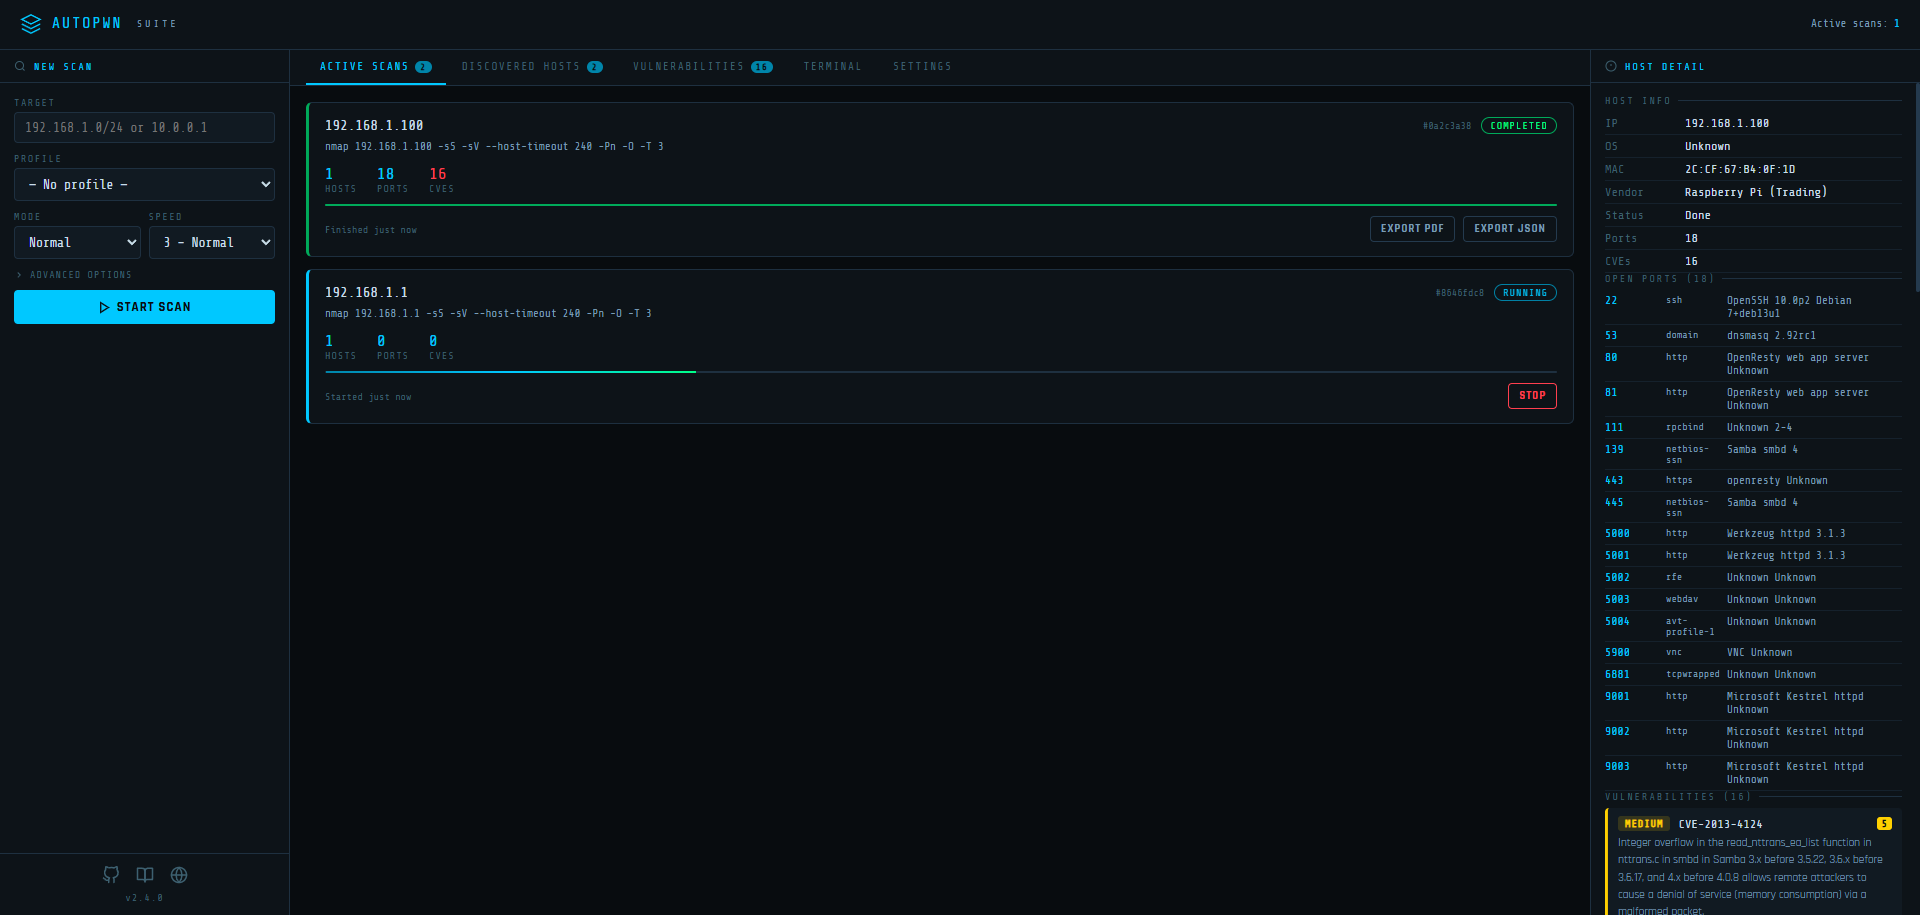
- Vários escaneamentos simultâneos - Inicie e monitore vários escaneamentos ao mesmo tempo
- Saída do terminal ao vivo - Veja comandos nmap e resultados em tempo real via SSE
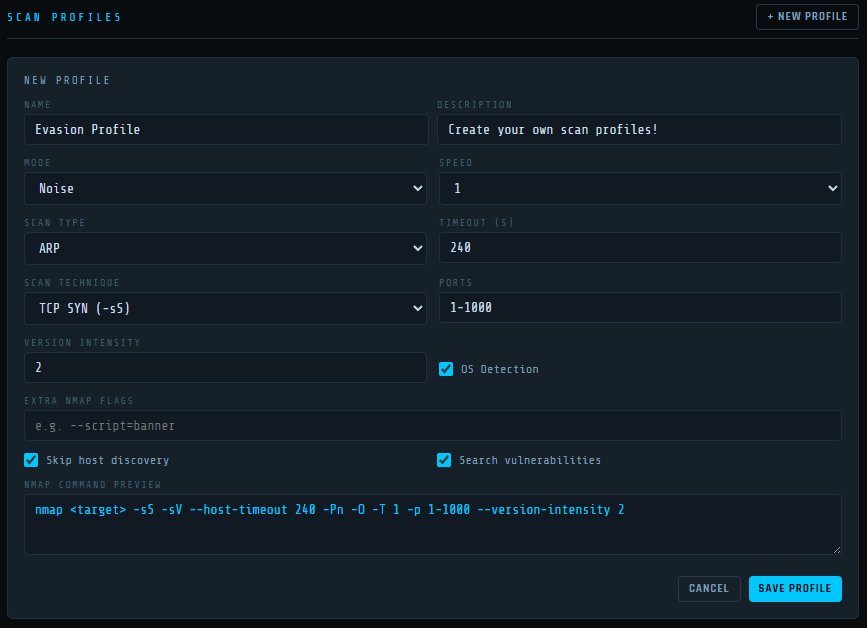
- Perfis de escaneamento - Salve e reutilize configurações de escaneamento (técnica, velocidade, timeout, portas, evasão, flags personalizadas)
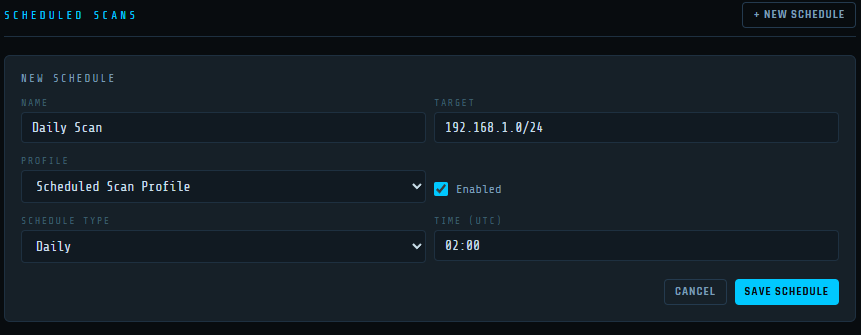
- Escaneamentos agendados - Configure escaneamentos recorrentes em uma agenda cron com carregamento automático de perfil
- Técnicas de escaneamento - Escolha entre TCP SYN, TCP Connect, UDP, Window, ACK, FIN, Xmas, Null, Maimon e SCTP
- Modo evasão - Pacotes fragmentados, porta de origem falsificada e comprimento de dados preenchido
- Notificações por email - Seja notificado ao final do escaneamento com resumos inline dos resultados
- Notificações por webhook - Envie resultados de escaneamento para qualquer endpoint webhook
- Configurações persistentes - Todas as configurações, perfis e agendamentos são salvos em disco
- Configurável via variáveis de ambiente - Defina host, porta e diretório de dados sem tocar no código
Como Funciona?
O AutoPWN Suite usa o escaneamento TCP-SYN do nmap para enumerar o host e detectar a versão do software em execução. Após coletar informações suficientes sobre o host, o AutoPWN Suite gera automaticamente uma lista de palavras-chave para pesquisar o banco de dados de vulnerabilidades da NIST.
Demonstração
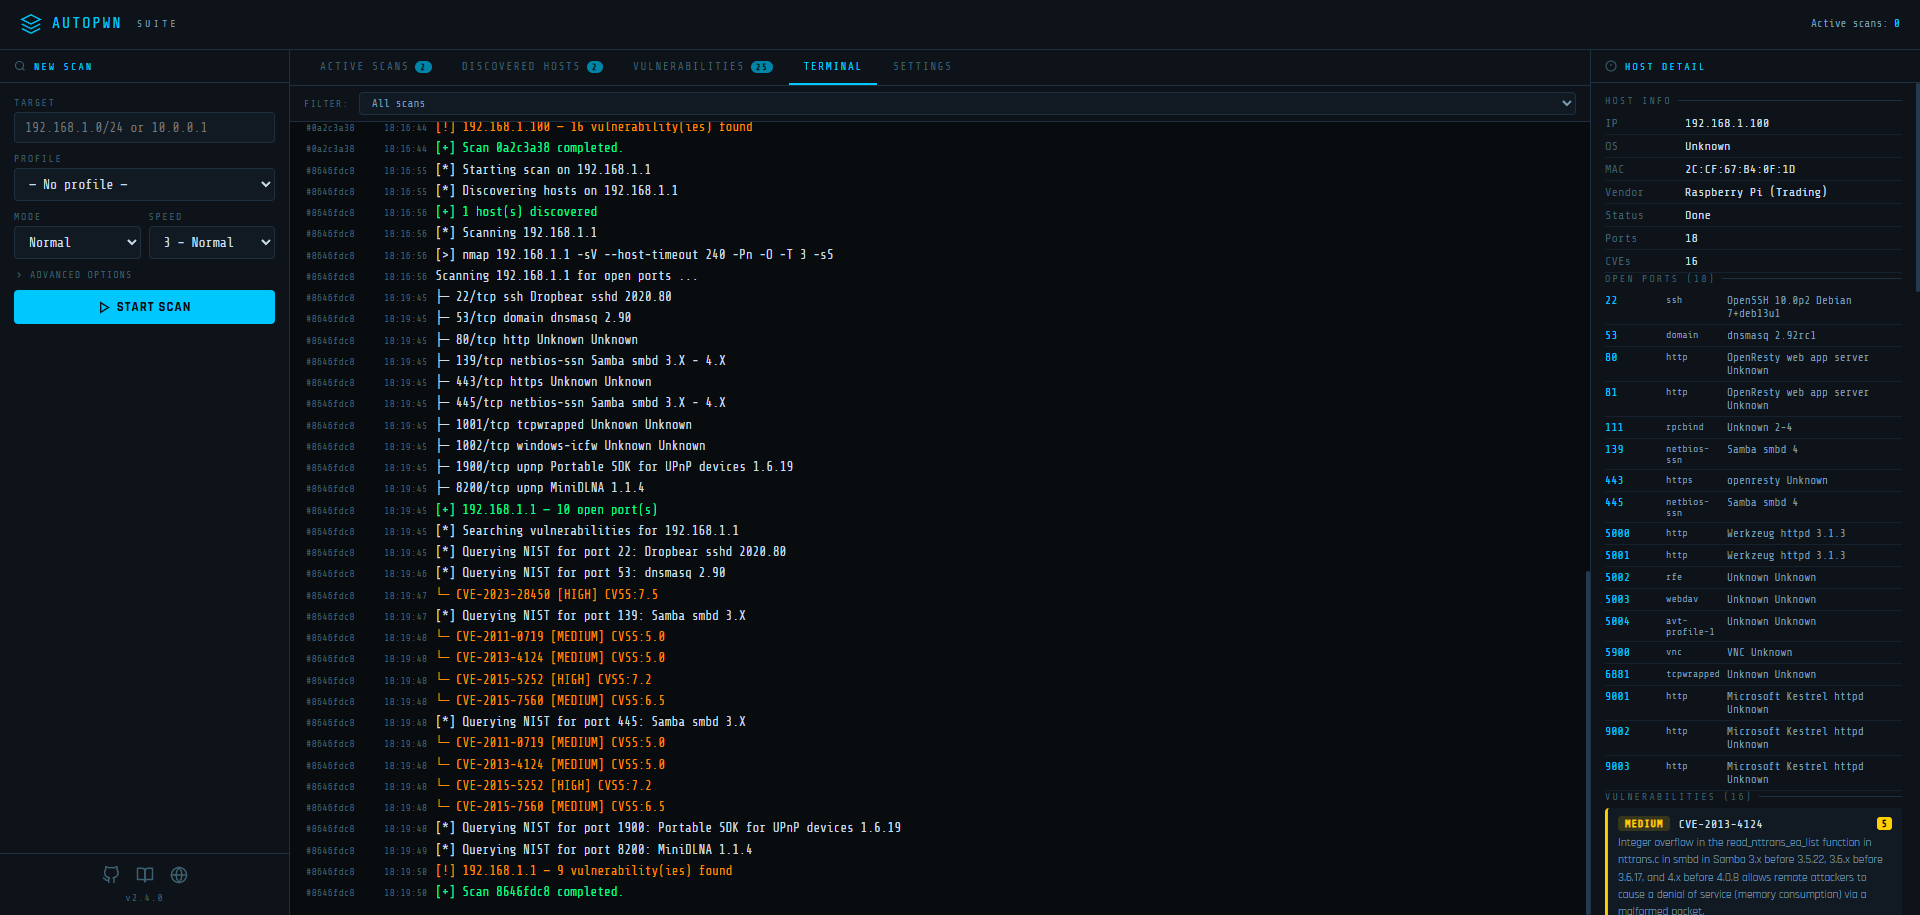
O AutoPWN Suite tem uma saída muito amigável e fácil de ler.

Instalação
Windows
git clone https://github.com/GamehunterKaan/AutoPWN-Suite.git
cd AutoPWN-Suite
pip install -r requirements.txt
Linux
Para uma instalação em todo o sistema no Linux (que requer privilégios de root), use o script de instalação fornecido. (Recomendado)
# Instalar como root
sudo bash install.sh
# Desinstalar
sudo bash uninstall.sh
Você pode clonar o repositório e criar um ambiente virtual. Este método de instalação pode ser usado para instalação sem root no Linux.
git clone https://github.com/GamehunterKaan/AutoPWN-Suite.git
cd AutoPWN-Suite
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
Docker
A maneira mais rápida de colocar a interface web em funcionamento. Baixe o arquivo docker-compose.yml e execute:
docker compose up -d
A interface web estará disponível em http://localhost:8080.
Configuração
Edite docker-compose.yml para alterar host, porta ou diretório de dados:
environment:
  - AUTOPWN_DATA_DIR=/data        # Onde as configurações/perfis/agendamentos são armazenados
  - AUTOPWN_WEB_HOST=0.0.0.0     # Endereço de escuta
  - AUTOPWN_WEB_PORT=8080        # Porta de escuta
Nota: A rede do host (
network_mode: host) é necessária para que o nmap descubra e escaneie dispositivos em sua rede local.
Você também pode executar a CLI via Docker:
docker run -it --net=host gamehunterkaan/autopwn-suite -t 192.168.1.0/24 -y
Nuvem
Você pode usar o Google Cloud Shell.

Uso
Executar com privilégios de root (sudo) é sempre recomendado.
CLI
Modo Automático
autopwn-suite -y
Escanear um Alvo Específico
autopwn-suite -t <endereço ip do alvo>
Alterar a Velocidade do Escaneamento
autopwn-suite -s <1, 2, 3, 4, 5>
Alterar o Modo de Escaneamento
autopwn-suite -m <evade, noise, normal>
Para mais detalhes sobre o uso e flags, use a flag -h.
Instalação do Daemon
autopwn-suite --daemon-install
Web UI
Inicie o painel web:
autopwn-suite --web
Com host e porta personalizados:
autopwn-suite --web --web-host 0.0.0.0 --web-port 3000
API REST
A interface web expõe uma API REST completa:
| Método | Endpoint | Descrição |
|---|---|---|
GET | /api/scans | Lista todos os trabalhos de escaneamento |
POST | /api/scan/start | Inicia um novo escaneamento |
POST | /api/scan/stop | Para um escaneamento em execução |
GET | /api/hosts | Todos os hosts descobertos (mesclados) |
GET | /api/log | Histórico de logs |
GET | /api/events | Stream de eventos SSE |
GET | /api/settings | Obtém todas as configurações |
PUT | /api/settings | Atualiza configurações |
GET | /api/profiles | Lista perfis de escaneamento |
POST | /api/profiles | Cria um perfil |
PUT | /api/profiles/<id> | Atualiza um perfil |
DELETE | /api/profiles/<id> | Exclui um perfil |
GET | /api/schedules | Lista escaneamentos agendados |
POST | /api/schedules | Cria um agendamento |
PUT | /api/schedules/<id> | Atualiza um agendamento |
DELETE | /api/schedules/<id> | Exclui um agendamento |
Uso como Módulo
from autopwn_suite.api import AutoScanner