

cynative v1.6.0
Agente de IA somente leitura que consulta sua nuvem, código e infraestrutura de runtime para revelar configurações incorretas, segredos vazados e caminhos de escalonamento de privilégios com descobertas verificadas e apoiadas por evidências.
Crie seus próprios agentes de segurança
Framework de código aberto para agentes de segurança com acesso ao vivo e somente leitura à sua infraestrutura.


Início rápido · Agentes integrados · Seu primeiro agente · Documentação
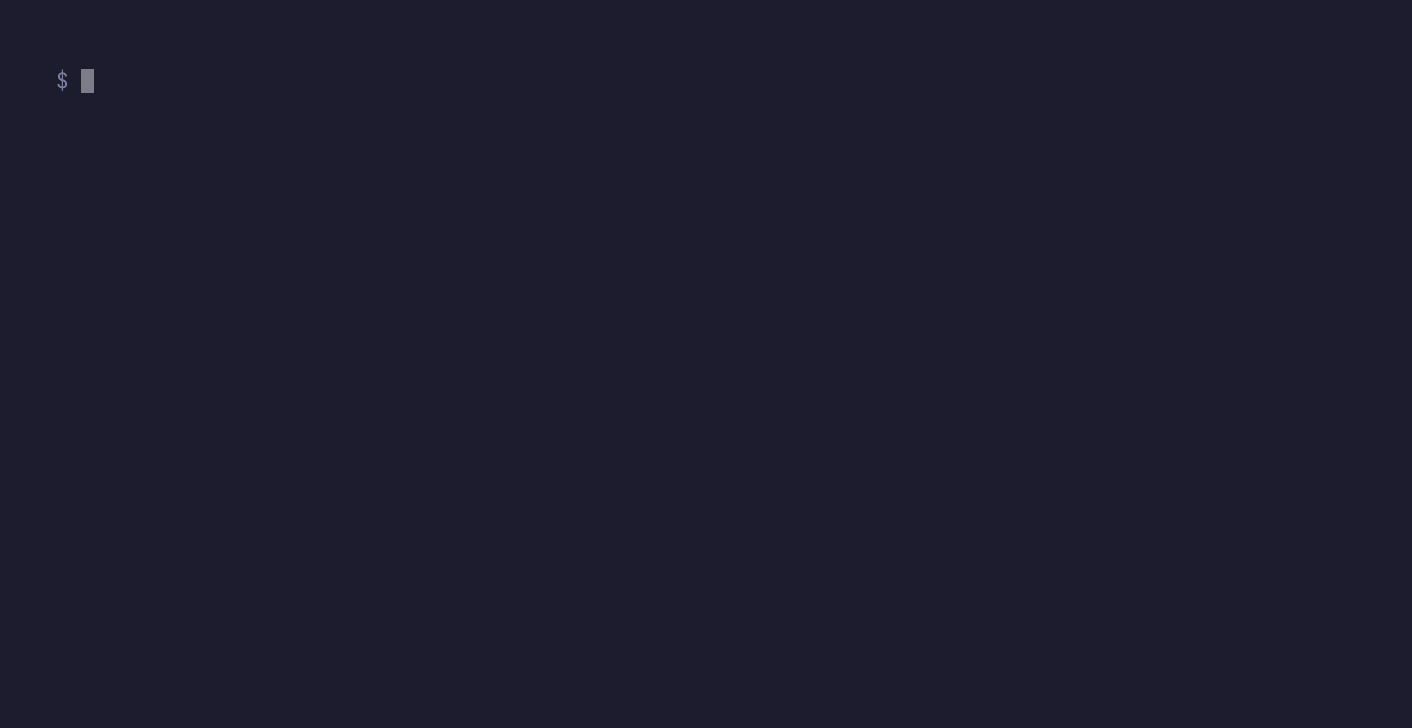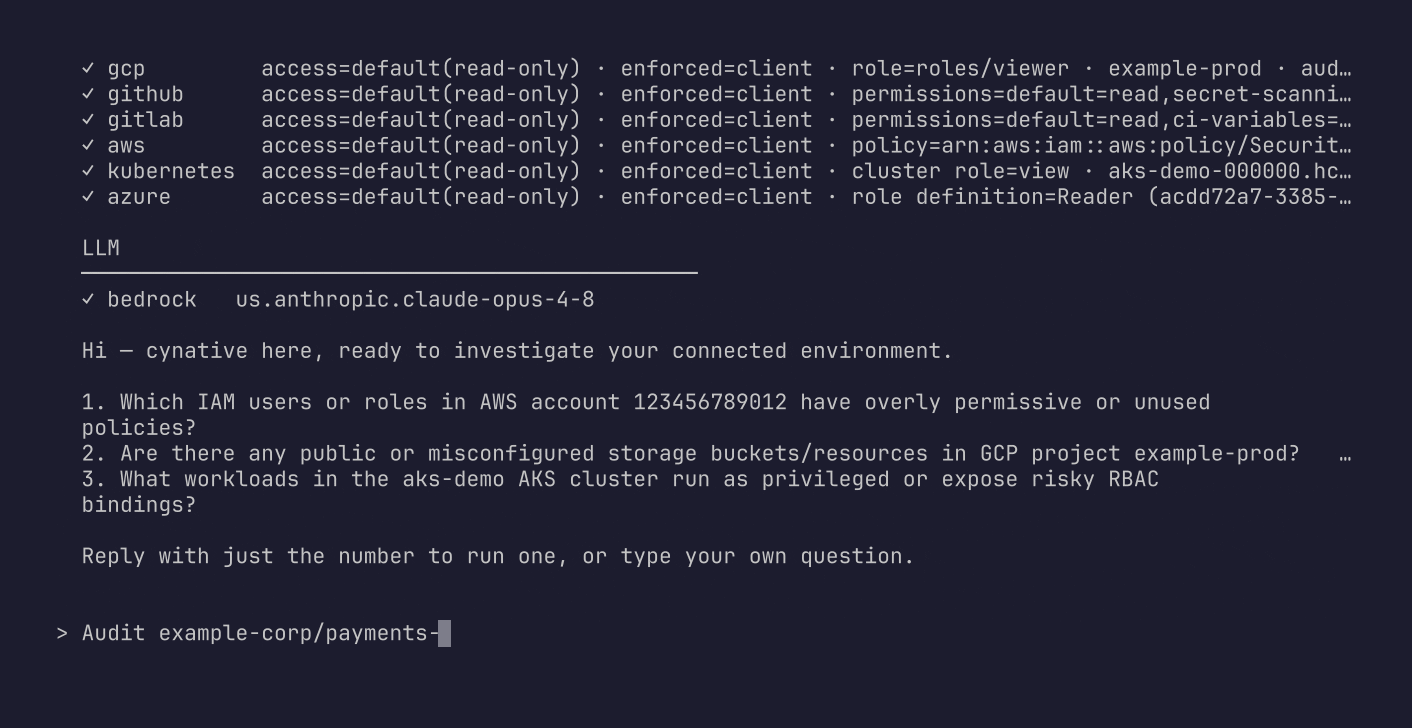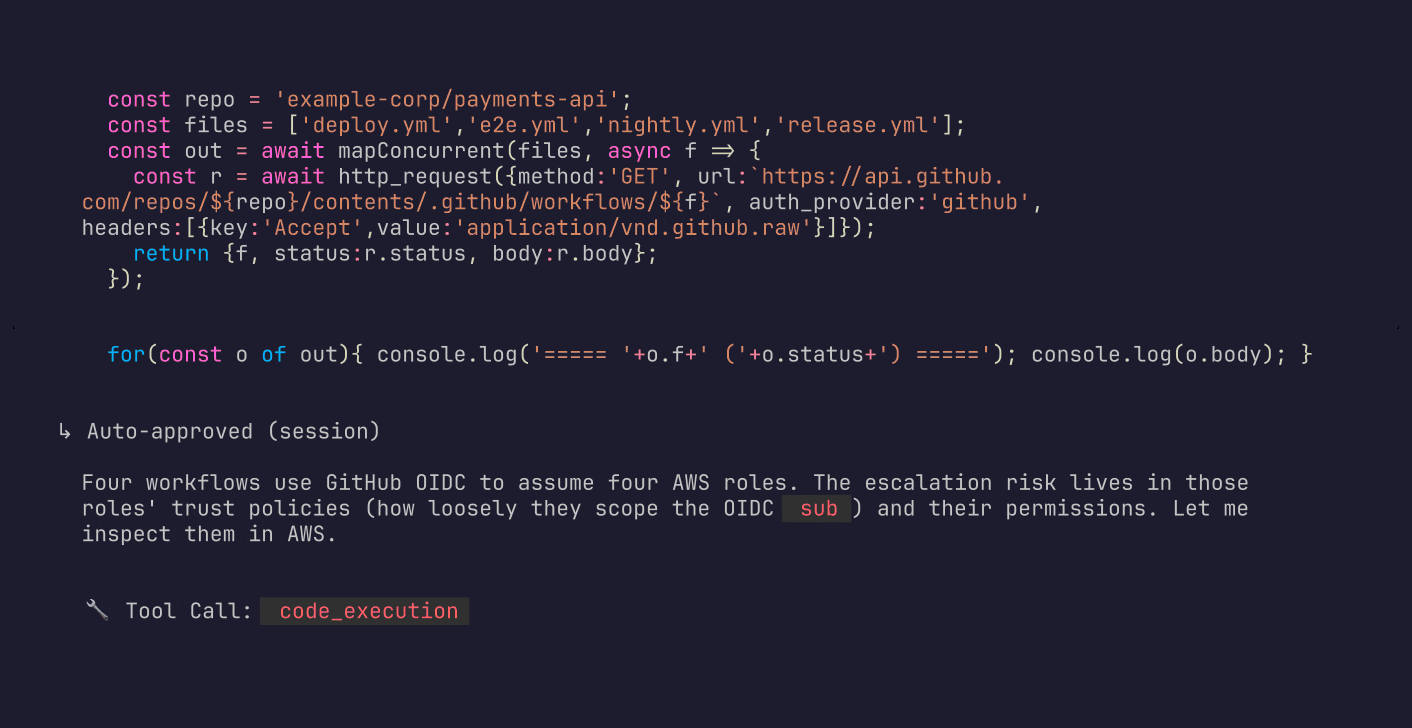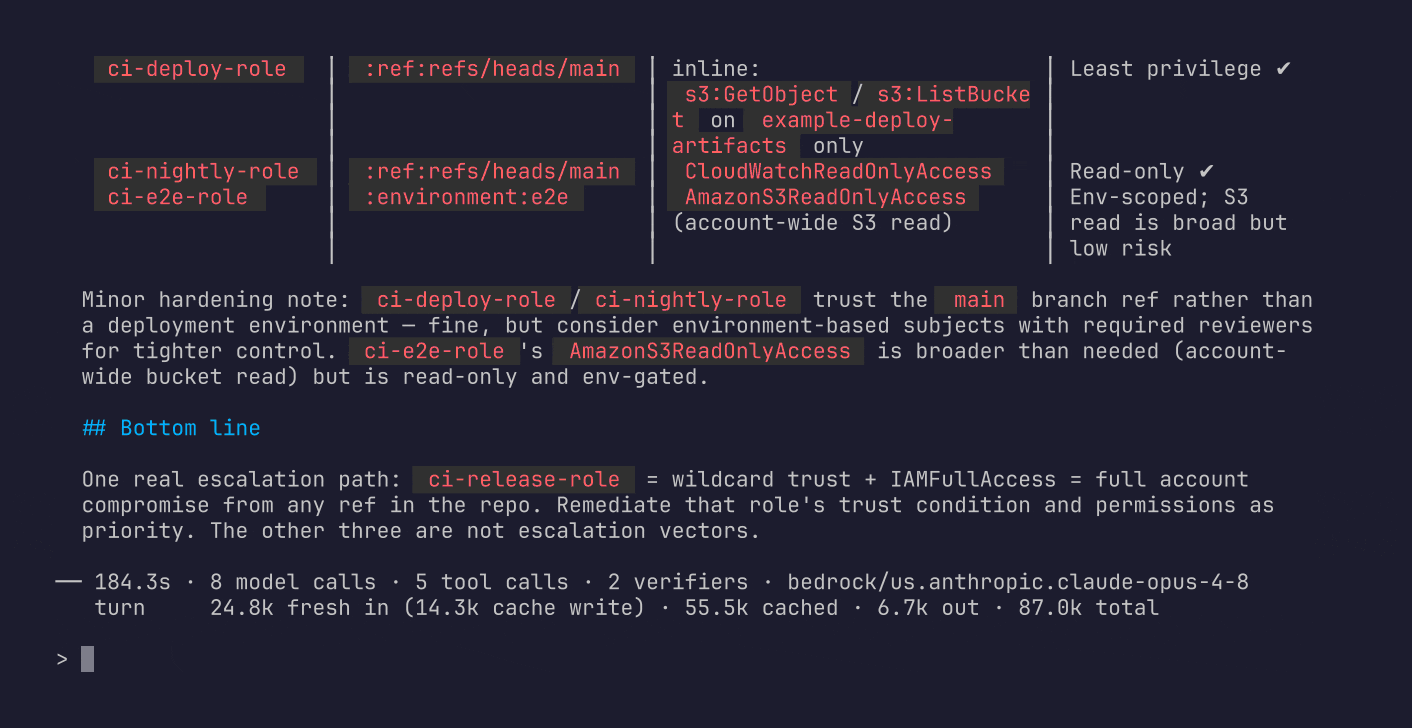
Pergunte qualquer coisa à sua infraestrutura. O Cynative executa modelos de ponta sobre seu código, nuvem e runtime - raciocinando através de GitHub, GitLab, AWS, GCP, Azure e Kubernetes como um único sistema - e retorna com respostas verificadas.
cynative "what in my cloud is publicly exposed that shouldn't be?"
45 agentes integrados para AWS, GCP, Azure, GitHub e Kubernetes - escalonamento de privilégios, exposição pública, cadeia de suprimentos, cobertura de deteção e muito mais - ou escreva o seu próprio num único ficheiro markdown.
Uma pergunta propaga-se por toda a sua stack: a Cynative escreve e executa código num sandbox efémero, consultando as suas APIs em paralelo. Cada descoberta é verificada de forma cruzada e rastreada até à sua origem.
Ao contrário dos agentes de programação e dos servidores MCP, é read-only por construção: cada chamada é filtrada e autorizada antes de uma credencial ser anexada - aponte-o para produção com confiança.
O que os seus agentes obtêm
- Code-to-runtime: Raciocina sobre AWS, GCP, Azure, qualquer K8s, GitHub e GitLab
- Sandbox: Gera e executa código para investigar em escala, sem acesso próprio à rede ou ao host
- Action-gate: Resolve cada chamada para as ações IAM necessárias e aplica uma política read-only antes de uma credencial ser anexada
- Evidence-backed: Verifica de forma cruzada para validar cada descoberta
- Sovereign: Um único binário, o seu modelo, os seus dados permanecem seus
Quickstart
Instale e configure um LLM:
brew install cynative/tap/cynative

export CYNATIVE_LLM_PROVIDER=anthropic
export CYNATIVE_LLM_MODEL=claude-opus-5
export ANTHROPIC_API_KEY=...
Ele utiliza as credenciais já presentes no seu shell. Execute um agente integrado:
cynative -p --agent aws-network-exposure
Ou pergunte qualquer coisa a ele:
cynative -p "which IAM roles can escalate to admin?"
cynative -p "high-risk cloud permissions, trace each to the PR where it was granted"
cynative -p "cloud credentials leaked in source code and their current blast radius"
cynative "live cloud resources absent from IaC - drift" # starts an interactive session
cat findings.json | cynative -p "triage these findings by exploitability"
Agentes integrados
45 agentes estão incorporados no binário. Cada um é um prompt revisado para uma pergunta específica.
| Agentes | Por exemplo | |
|---|---|---|
| AWS | 20 | aws-privilege-escalation, aws-public-storage, aws-unpatched-workloads, aws-supply-chain |
| Azure | 11 | azure-keyvault-exposure, azure-storage-exposure, azure-privilege-escalation |
| GCP | 5 | gcp-public-bindings, gcp-static-credentials, gcp-inference-exposure |
| GitHub | 4 | github-workflow-trust, github-unpatched-dependencies, github-branch-protection |
| Kubernetes | 5 | k8s-pod-privilege, k8s-self-managed-apiserver-access |
cynative agents list            # every agent, with its description
cynative agents show <name>     # the exact prompt that would run
O catálogo completo com uma descrição de uma linha de cada agente está em docs/agents-catalog.md.
Seu primeiro agente
cynative agents show <name> exibe o arquivo exato que um agente executaria. Para criar sua própria versão, copie-o para o seu diretório de agentes com um novo nome e edite-o:
mkdir -p ~/.cynative/agents

cynative agents show aws-public-datastores > ~/.cynative/agents/my-aws-public-datastores.md
# edit ~/.cynative/agents/my-aws-public-datastores.md, then:
cynative -p --agent my-aws-public-datastores
Um agente é um arquivo markdown: frontmatter YAML estrito cuja única chave é
description, seguido do corpo do prompt. O nome do arquivo é o nome. Um arquivo em
~/.cynative/agents/ tem precedência sobre um integrado de mesmo nome, então dê à sua cópia um
nome distinto para manter ambos. Consulte docs/agents.md para o formato.
Executando agentes
cynative -p --agent aws-public-datastores "AWS account 128149835728 only"   # with a task
cynative -p --agent aws-public-datastores                    # without
cynative --agent aws-public-datastores                       # seeds an interactive session
--agent combina com -p, --auto-approve, --config e stdin via pipe, então o mesmo arquivo roda interativamente enquanto você o desenvolve e de forma não interativa quando ele se estabiliza.
Os agentes são lidos de ~/.cynative/agents/ e do conjunto embutido no binário; um arquivo do usuário tem precedência sobre um embutido de mesmo nome. cynative agents list mostra todos os agentes com sua origem e marca as cópias sobrepostas, e cynative agents show <name> imprime o arquivo exato que seria executado.
Um agente de programação com MCPs não consegue fazer isso?
| Agente de programação + MCPs | Cynative | |
|---|---|---|
| Throughput | Uma ação por chamada | Escreve código em sandbox que distribui chamadas concorrentemente - menos tokens, respostas mais rápidas |
| Achados | Saída não verificada | O verificador confere cada achado contra evidências ao vivo |
| Somente leitura | Filtro de leitura opcional | Ativado por padrão, falha fechado - ações IAM necessárias verificadas contra uma política de auditoria de segurança. secretsmanager:GetSecretValue é um Read do IAM: um filtro o permite, SecurityAudit o bloqueia |
| Credenciais | Ambiente, inalteradas | Sessão STS com escopo somente leitura - a AWS também impõe o limite |
| Raio de impacto | Seu shell, qualquer rede | O código de pesquisa roda em um sandbox sem acesso ao host, rede fixada aos seus serviços mapeados |
| Segredos | Enviados ao modelo como estão | Redigidos da saída das ferramentas antes de serem enviados ao modelo |
| Cadeia de suprimentos | MCPs e skills de terceiros rodando com suas credenciais | Um único binário open-source, conectores embutidos |
| Trilha de auditoria | Logs de sessão dispersos, melhor esforço | Log JSONL à prova de falhas de cada chamada de ferramenta - se não conseguir registrar, ele aborta |
Um binário, seu endpoint de modelo, sua conta. Execute-o em uma instância na nuvem que ele audita, por meio da inferência gerenciada dessa nuvem, e nada sai do seu ambiente: segurança na sua infraestrutura, de dentro da sua infraestrutura.