
aws-security-assessment-solution v3.0.0
Uma ferramenta AWS para ajudar você a criar uma avaliação pontual da sua conta AWS usando o Prowler.
Soluções de Avaliação de Segurança Self-Service (v2.0)
A cibersegurança continua a ser um tópico muito importante e um ponto de preocupação para muitos CIOs, CISOs e os seus clientes. Para responder a estas preocupações importantes, a AWS desenvolveu um conjunto principal de serviços que os clientes devem utilizar para ajudar a proteger as suas contas. As revisões do Amazon GuardDuty, AWS Security Hub, AWS Config e AWS Well-Architected ajudam os clientes a manter uma postura de segurança forte nas suas contas AWS. À medida que mais organizações implementam na cloud, especialmente se o fazem rapidamente, e ainda não implementaram os serviços AWS recomendados, pode haver a necessidade de conduzir uma avaliação de segurança rápida do ambiente cloud.
Desenvolvemos uma solução económica, fácil de implementar, segura e rápida para fornecer aos nossos clientes um relatório de avaliação de segurança. Estes relatórios são gerados utilizando o projeto open source Prowler. O Prowler realiza uma avaliação de segurança pontual com base nas melhores práticas da AWS e pode ajudar a identificar rapidamente quaisquer áreas de risco potenciais no ambiente implementado de um cliente. Se estiver interessado em conduzir estas avaliações de forma contínua, a AWS recomenda ativar o padrão Foundational Security Best Practices do Security Hub. Se estiver interessado em integrar os resultados da sua avaliação Prowler com o Security Hub, pode seguir as instruções na Documentação do Prowler.
Nota: O Prowler não é uma solução propriedade da AWS. Os clientes devem rever independentemente o Prowler antes de executar esta solução. Quaisquer dependências associadas ao Prowler devem ser mantidas atualizadas. Esta solução instala uma versão fixa do Prowler (atualmente 5.41.0) a partir do instalador de pacotes pip, para que uma alteração no formato de saída do Prowler não possa quebrar uma análise sem aviso. Para migrar para uma versão mais recente, edite a linha
pip3 install prowler==em2-sat2-codebuild-prowler.yaml.
📕 Para instruções passo a passo mais detalhadas, visite o módulo 2 no SHIP Workshop.
Índice
- Visão geral
- Parâmetros
- Implementação
- Análise de conta única
- Análise multi-conta
- Rever os resultados
- Tipos de análise
- Notificações
- Resumo de Relatórios
- Perguntas Frequentes (FAQ)
- Limpeza
- Segurança
- Licença
Visão geral
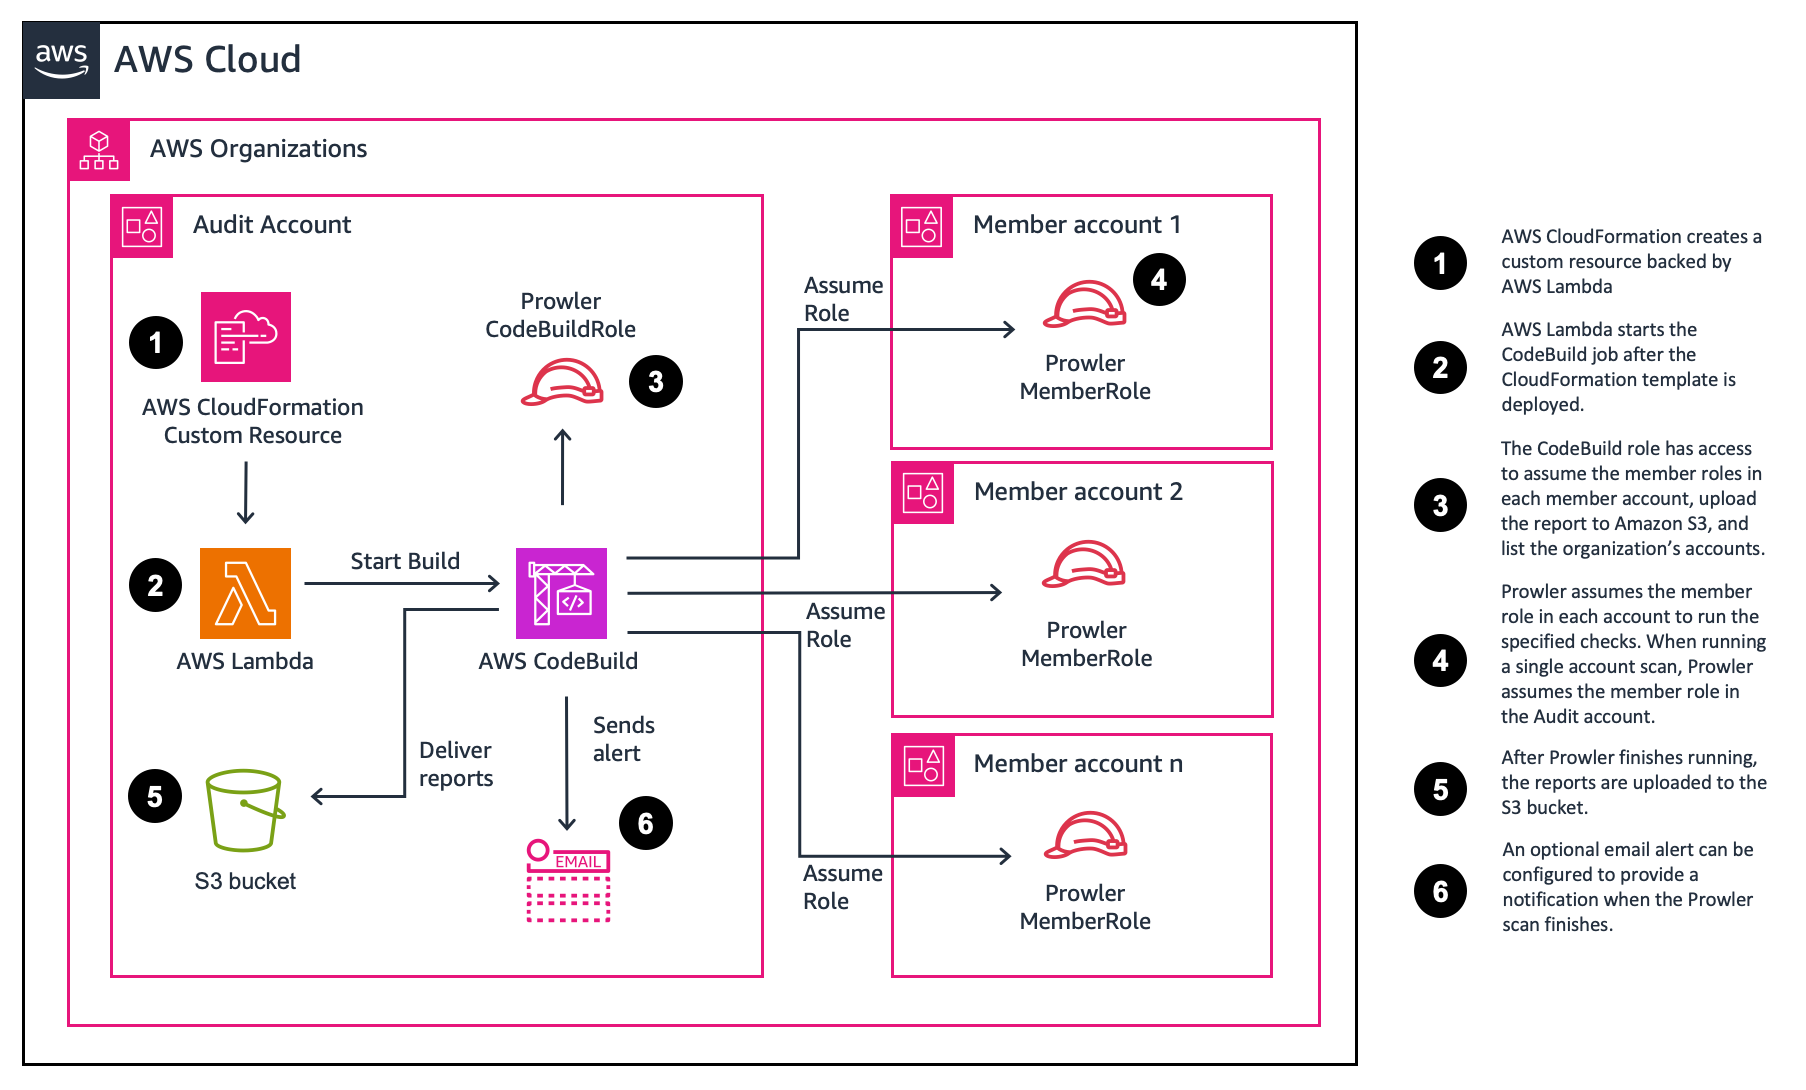
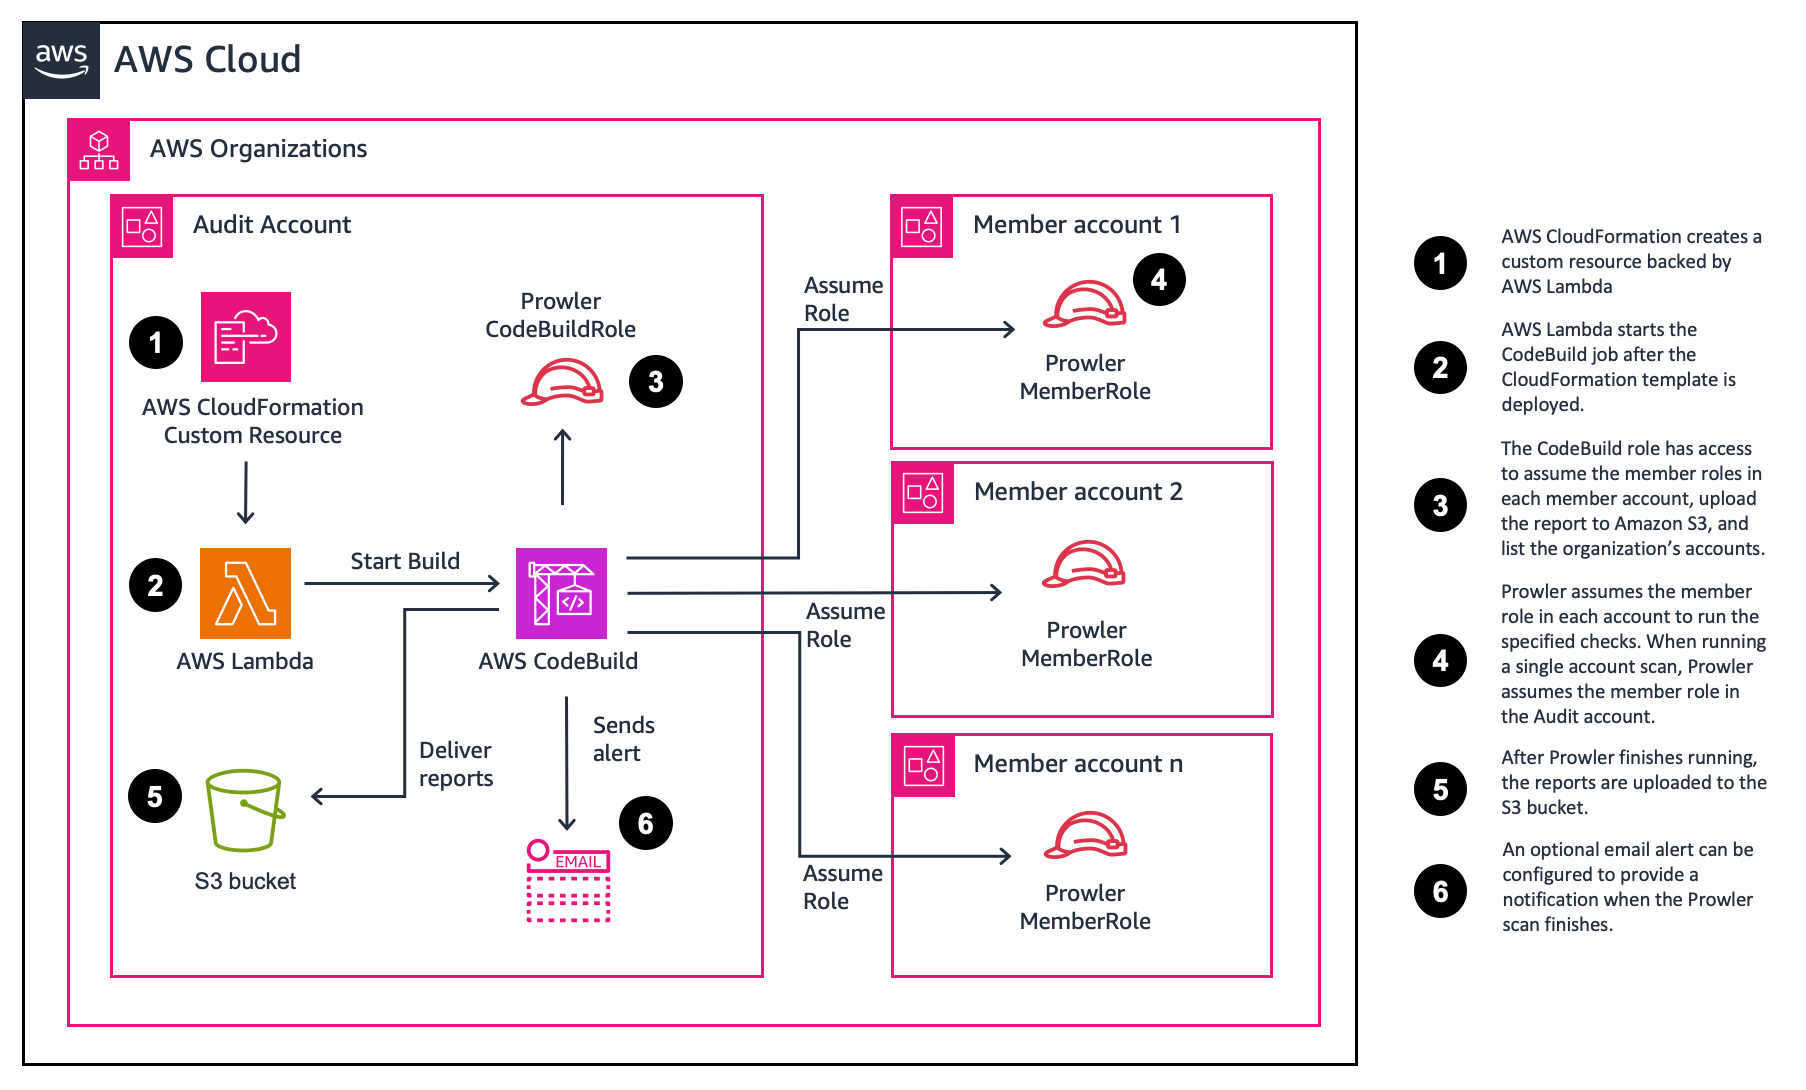
A solução é implementada com AWS CloudFormation. Quando implementada, são criados um projeto AWS CodeBuild e um bucket Amazon S3 para armazenar os relatórios gerados pelo Prowler. É então utilizada uma função AWS Lambda para iniciar o projeto AWS CodeBuild.
Os valores predefinidos dos parâmetros (entrada do utilizador) executam uma análise básica numa única conta. No entanto, pode escolher parâmetros diferentes para executar análises mais extensas ou para analisar múltiplas contas. O processo de implementação demora menos de 5 minutos a concluir. Os templates AWS CloudFormation da solução são fornecidos para revisão neste repositório Github.
Assim que o template for implementado, o projeto CodeBuild será executado. A avaliação predefinida demora cerca de 5 minutos a concluir. O tempo para concluir uma avaliação de segurança varia consoante o número de recursos e as opções de análise selecionadas. No final das avaliações, os relatórios são entregues no bucket S3 criado.
Parâmetros
O SATv2 pode ser personalizado atualizando os parâmetros do CloudFormation. Esta secção resume as opções disponíveis e fornece uma ligação para a secção com mais informações.