
 #1
Ferramentas para testar a segurança de redes Wi-Fi, quebrar senhas e analisar protocolos.
Recomendado pelo Kitploit

 0xsamy/sweet-pineapple-builder
Crie seu próprio firmware personalizado WiFi Pineapple Tetra adaptado para qualquer roteador baseado na arquitetura MIPS 24Kc. (WiFi Pineapple Tetra…
 may215/awesome-termux-hacking
⚡️Uma lista incrível das melhores ferramentas de hacking do Termux
 wiglenet/wigle-wifi-wardriving
Cliente Nethugging para Android, do wigle.net
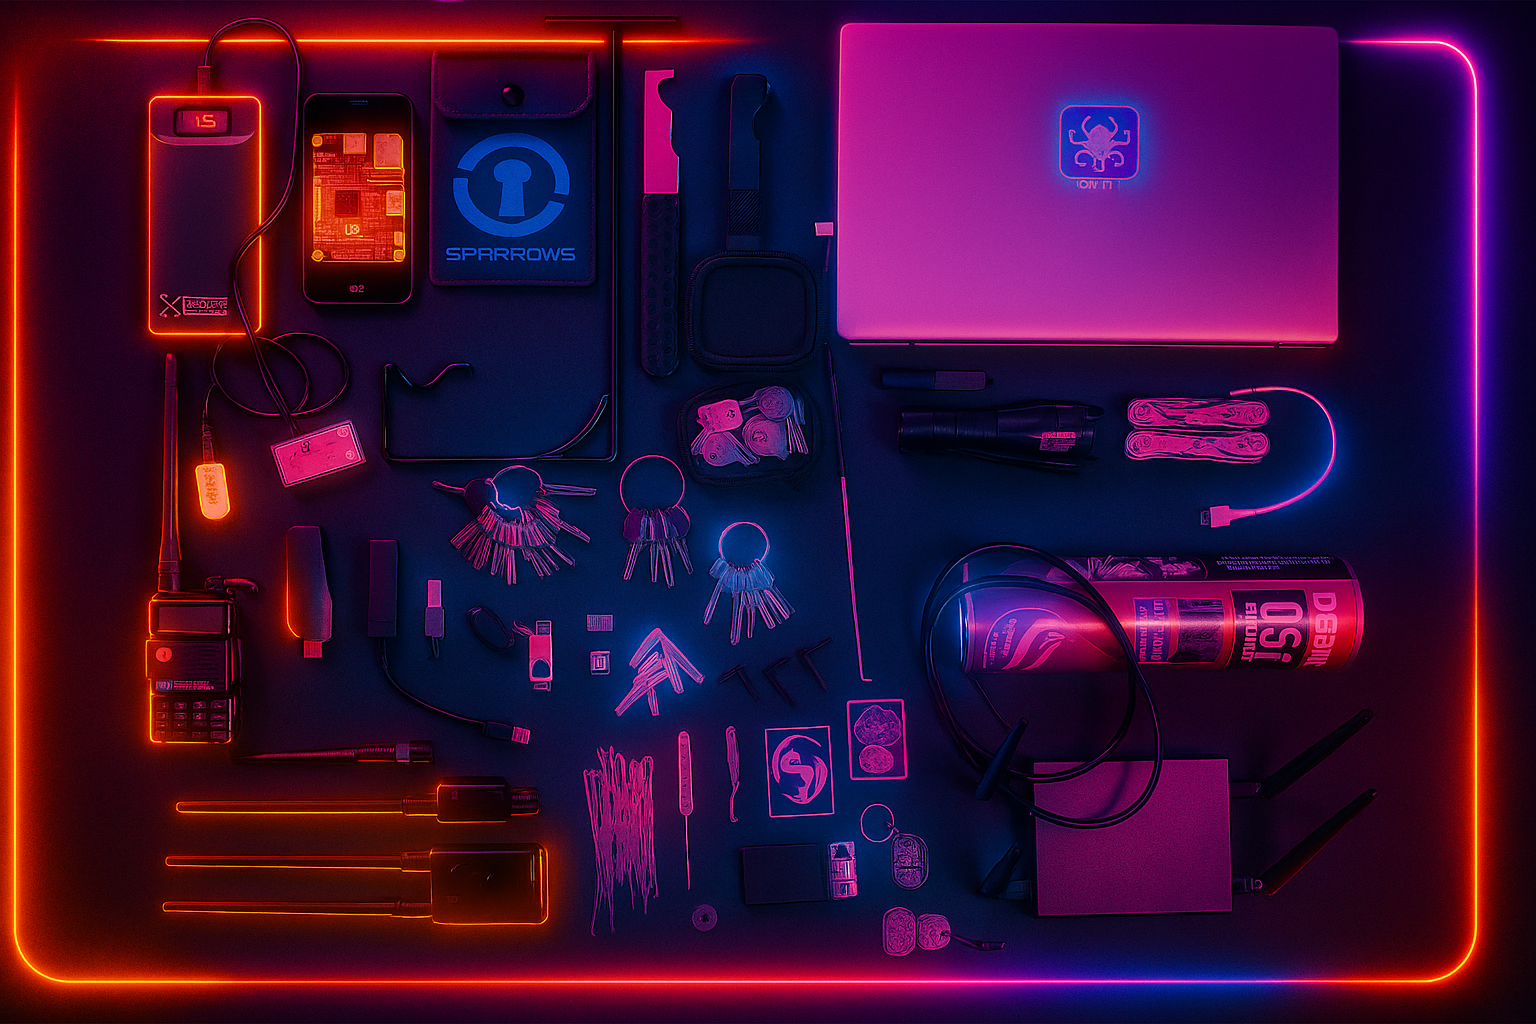 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 yslxotwod/wifisting
Kit de ferramentas de segurança sem fio GTK4 com 57 módulos shell autônomos para ataques de Wi-Fi, Bluetooth, RF, Zigbee, NFC e do lado do roteador,…
 zerbea/hcxdumptool
Pequena ferramenta para capturar pacotes de dispositivos wlan.
 zerbea/hcxtools
Um pequeno conjunto de ferramentas para converter pacotes de arquivos de captura em arquivos de hash para uso com Hashcat ou John the Ripper.
 spr-networks/super
Uma senha de Wi-Fi por dispositivo. Bloqueio de anúncios e listas de bloqueio de privacidade. Acesso à rede baseado em políticas.
 vanhoefm/krackattacks-scripts
Scripts para verificar clientes WPA2 e APs quanto a vulnerabilidades de reinstalação de chave KRACK usando hostapd modificado e replay de quadros em…
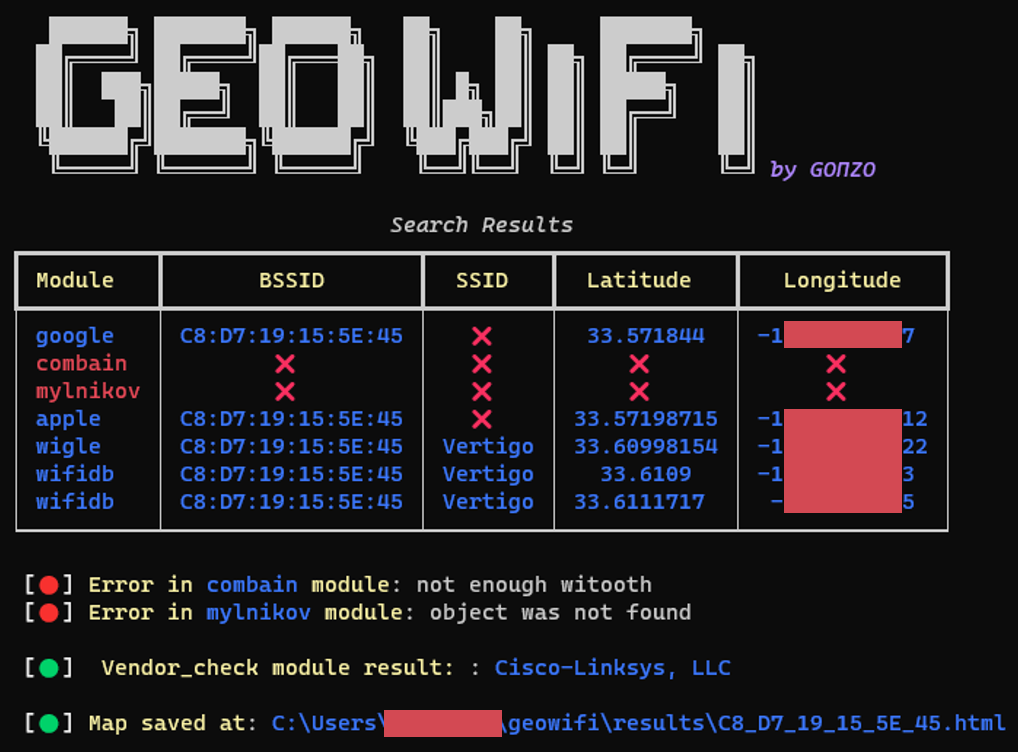 gonzosint/geowifi
Pesquise dados de geolocalização WiFi por BSSID e SSID em diferentes bases de dados públicas.
 vanhoefm/fragattacks
Testador automatizado de vulnerabilidades para clientes Wi-Fi e pontos de acesso, que detecta falhas de fragmentação/agregação FragAttacks por meio…
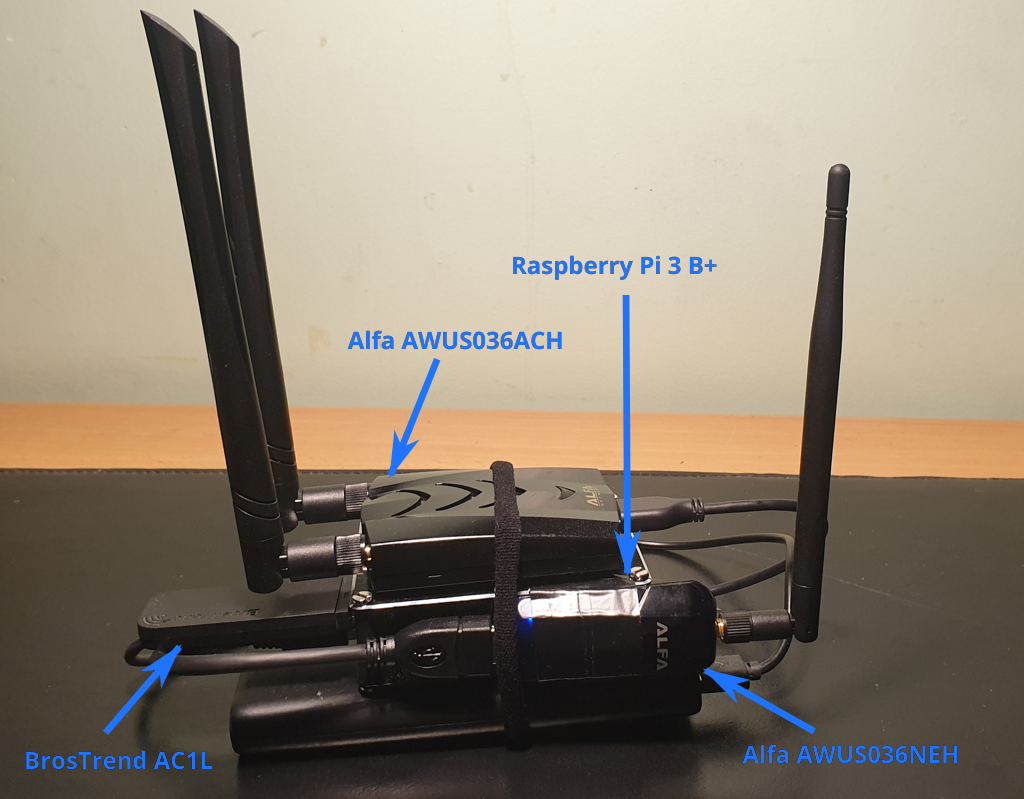 koutto/pi-pwnbox-rogueap
Pwnbox Caseira :rocket: / Rogue AP :satellite: baseado em Raspberry Pi — Cheatsheets de Hacking WiFi + MindMap :bulb:
 ricardojoserf/wifi-pentesting-guide
Guia de Testes de Penetração WiFi
 blackhillsinfosec/wififorge
Ambiente de laboratório automatizado para hacking WiFi usando mininet-wifi para simular vetores de ataque sem fio para treinamento de pentesters,…
 efchatz/wpaxfuzz
Um fuzzer Wi-Fi completo e de código aberto
 antisurveillanceagency/shadownet
ShadowNet é um protocolo de roteamento anônimo que força todas as conexões (em todo o sistema) a passarem pelo Tor enquanto implementa técnicas…
 priyankvadaliya/hack-captive-portal
Este script ajuda a passar pelos portais cativos em redes Wi-Fi públicas. Ele sequestra o IP e MAC de alguém que já está conectado e autorizado no…




