
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
 bastillion-io/bastillion
Bastillion gives you a clean, browser-based way to manage SSH access across all your systems—like a bastion host with a friendly dashboard.
 1n3/intruderpayloads
Uma coleção de payloads do Burpsuite Intruder, payloads do BurpBounty, listas de fuzzing, uploads de arquivos maliciosos e metodologias e checklists…
 masterking32/masterhttprelayvpn
Proxy de túnel HTTP/SOCKS5 com fronting de domínio, roteando tráfego através do Google Apps Script, com interceptação TLS MITM, multiplexação…
 sooryathejas/metatron
Assistente de testes de penetração com tecnologia de IA usando LLM local no Linux (Parrot OS)
 squid-cache/squid
Squid Web Proxy Cache - Código Fonte
 divinelabio/argus
O Kit Definitivo de Coleta de Informações
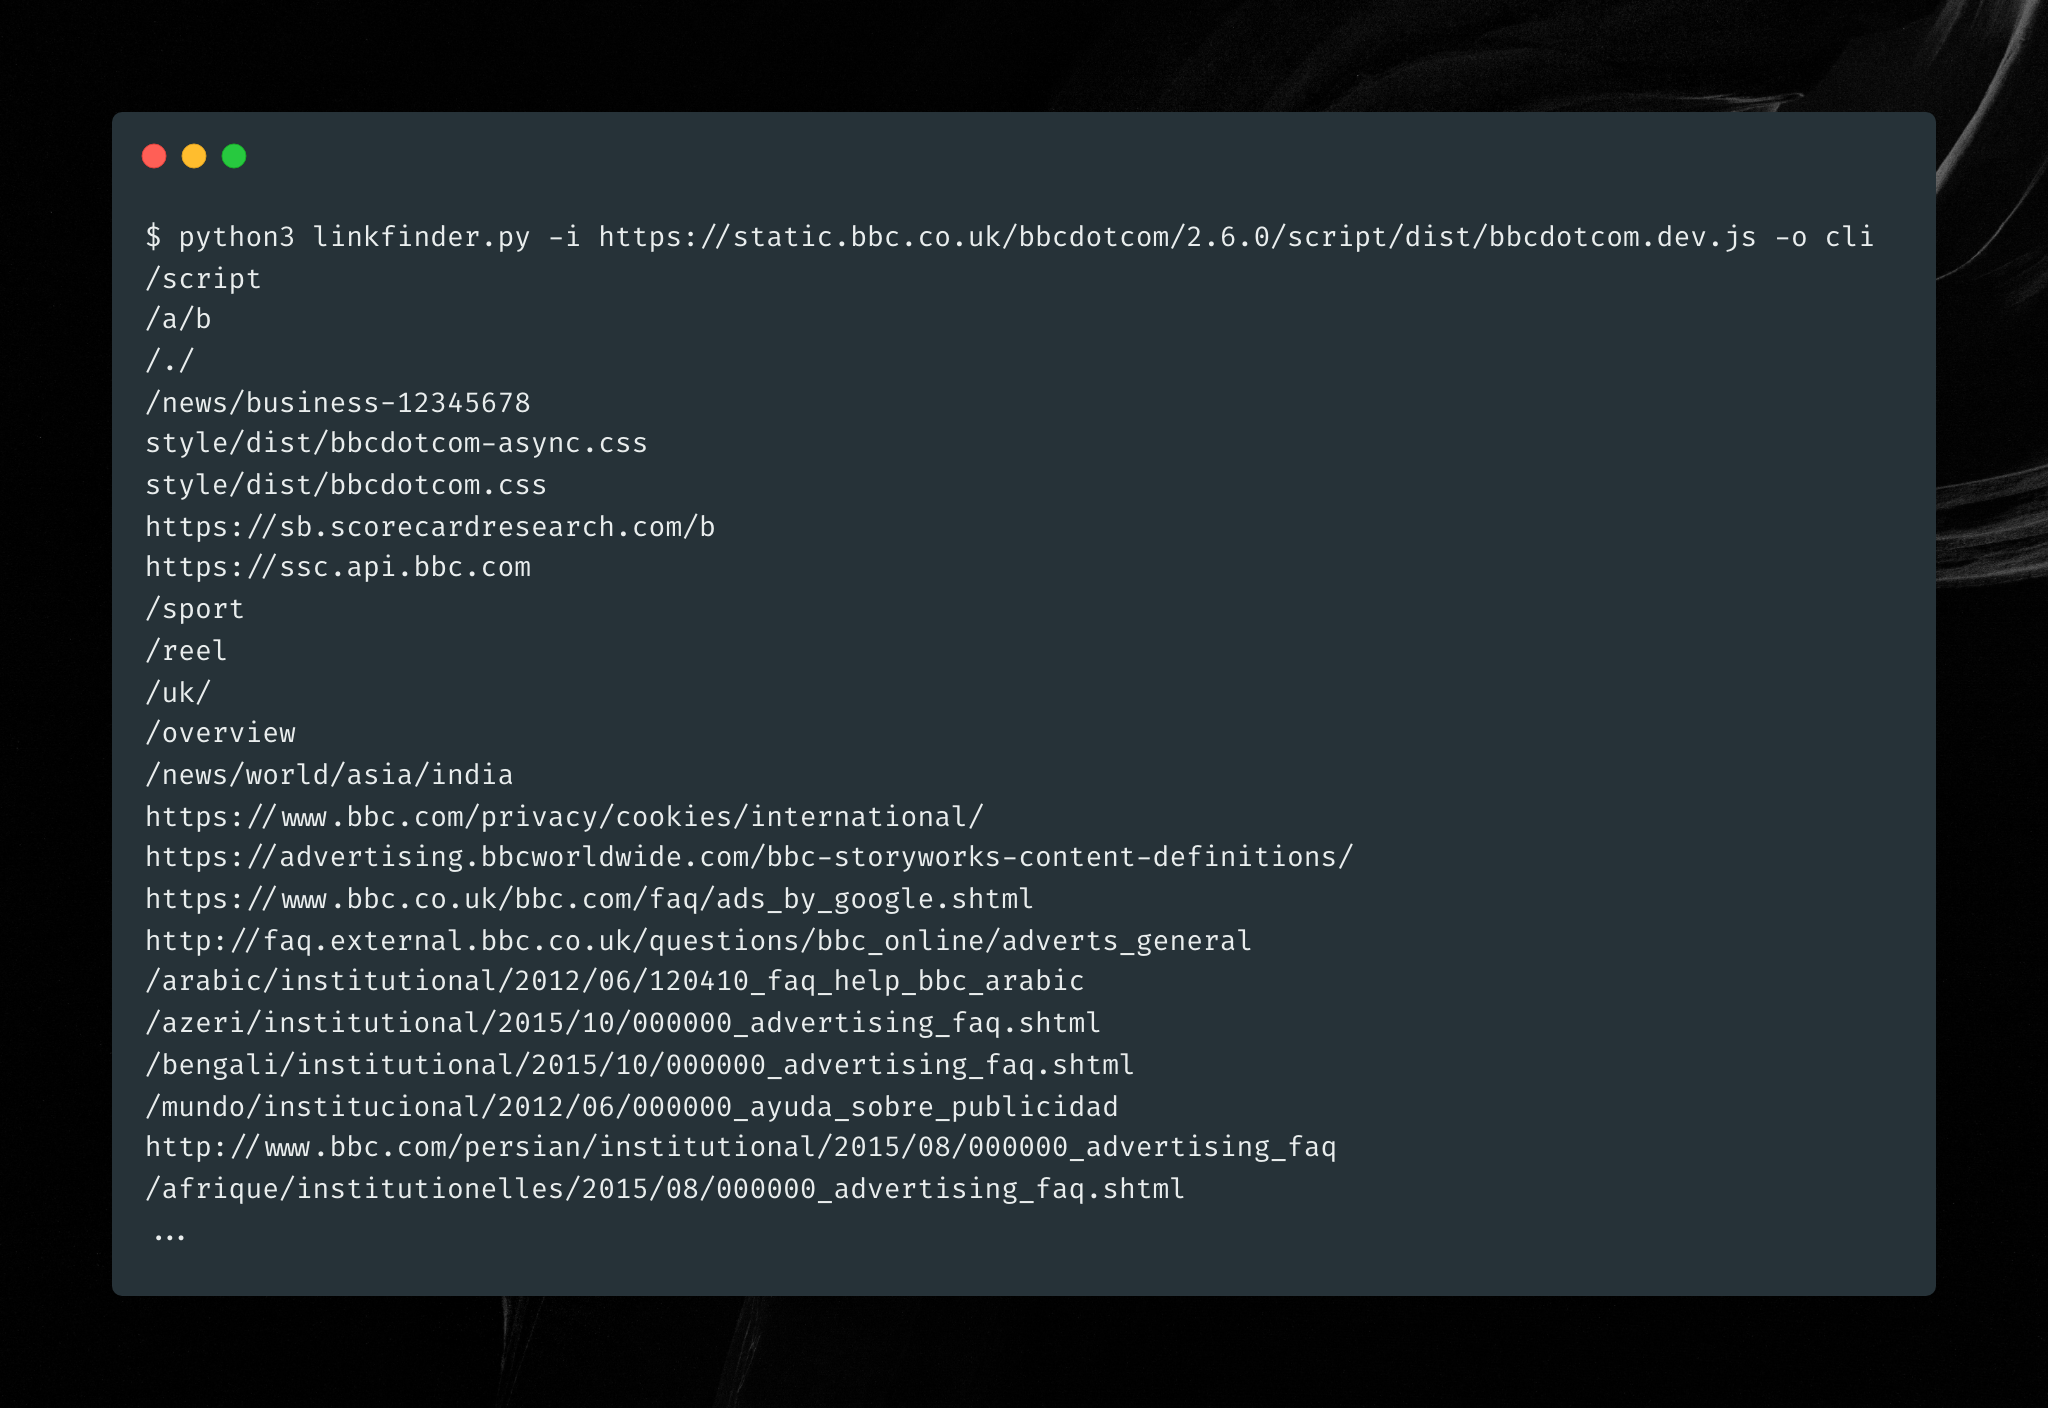 gerbenjavado/linkfinder
Um script Python que encontra endpoints em arquivos JavaScript
 corazawaf/coraza
Biblioteca de Firewall de Aplicação Web baseada em Go, compatível com regras ModSecurity SecLang e OWASP Core Rule Set v4, fornecendo inspeção de…
 coreruleset/coreruleset
Conjunto genérico de regras de detecção de ataques para firewalls de aplicações web, protegendo contra OWASP Top Ten e vulnerabilidades comuns com…
 gwen001/pentest-tools
Uma coleção de ferramentas de segurança personalizadas para necessidades rápidas.
 jasonxtn/argus
O Kit Definitivo para Coleta de Informações
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 retirejs/retire.js
scanner que detecta o uso de bibliotecas JavaScript com vulnerabilidades conhecidas. Também pode gerar um SBOM das bibliotecas que encontra.
 urbanadventurer/whatweb
Scanner web de próxima geração
 undeadsec/socialfish
Kit de phishing dinâmico moderno para exercícios autorizados de red team. Clona páginas de login, captura credenciais, cookies e códigos 2FA com um…
 antoniomika/sish
Túneis HTTP(S)/WS(S)/TCP para localhost usando apenas SSH.
 opsdisk/pagodo
pagodo (Passive Google Dork) - Automatiza a raspagem e busca no Google Hacking Database
 pentestmonkey/php-reverse-shell
Script PHP que estabelece uma shell reversa do servidor alvo para a máquina do atacante, permitindo execução remota de comandos e acesso…








