
 #1
Ferramentas de propósito geral, frameworks e ambientes que suportam vários fluxos de trabalho e tarefas de cibersegurança.
Recomendado pelo Kitploit

 rpranshu/autopwn
Uma ferramenta simples de automação do Metasploit baseada em bash!
 kingsabri/sqlmap-tamper-api
API tamper do SQLMap para aceitar scripts tamper de todas as linguagens
 rench321/sklad
Armazém seguro de trechos de código de nível industrial para a bandeja do sistema. 📦 Construído com Rust (Tauri v2) & React. Offline-first,…
 abdsec/cve-2016-0801
Exploit de prova de conceito em C para CVE-2016-0801, demonstrando uma vulnerabilidade específica em componentes Android para pesquisa e testes de…
 arthastang/router-exploit-shovel
Geração Automatizada de Aplicações para Tipos de Estouro de Pilha em Roteadores sem Fio
 pandaadir05/snoop
Um rastreador moderno de chamadas de sistema construído sobre eBPF. Pense no strace, mas com uma TUI real, filtros inteligentes, descriptografia TLS…
 epsilon537/boxlambda
Sandbox de microcomputador baseado em FPGA para experimentação de software e RTL
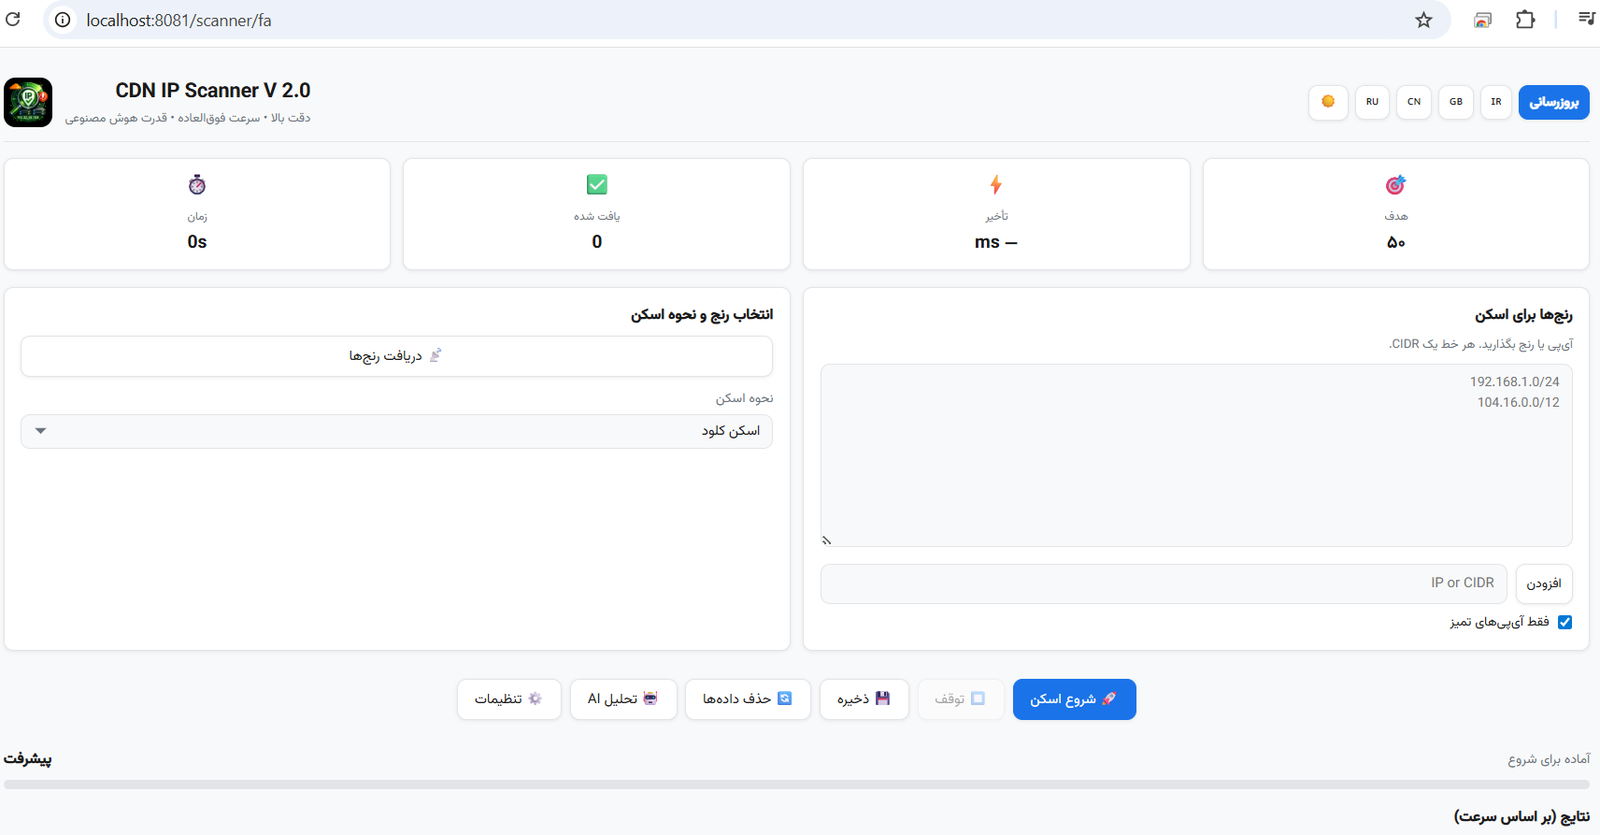 shahinst/cdn-ip-scanner
Scanner baseado na web que descobre endereços IP de CDN rápidos e de baixa latência da Cloudflare, Fastly e outros provedores, utilizando verificação…
 hikari-systems/slater
Graphdb de baixo consumo de memória com suporte a Bolt+tls, criptografia em repouso e vetores, projetado para casos de uso de grafos de réplica local.
 oscarsantanaarias/ida-ghidra-bridge
Servidores de ponte JSON TCP para IDA Pro e Ghidra, expondo descompilação, referências cruzadas, símbolos, vtables, RTTI e patch de memória para…
 bytebutcher/decoder-plus-plus
Uma aplicação extensível para testadores de penetração e desenvolvedores de software para decodificar/codificar dados em vários formatos.
 codextf2/customc2channeltemplate
modelo para desenvolver canais C2 personalizados para o Cobalt Strike usando hooks de IAT aplicados por um carregador refletivo.
 utkonos/lst2x64dbg
Extrair rótulos de arquivos do IDA, Ghidra, Binary Ninja e Relyze e exportar banco de dados x64dbg. Incluindo endereço principal do radare2.
 taxiiproject/libtaxii
Uma biblioteca Python para lidar com Mensagens TAXII que invocam Serviços TAXII.
 rew-sploit/rew-sploit
Emular e dissecar ataques do MSF e *outros*
 joelgmsec/kitsune
Framework C2 polimórfico com interface gráfica, reconexão automática, geração de payloads e ferramentas de hacking integradas para operações de red…
 lucthienphong1120/full-60-ddos-tools
Coleção de 60 ferramentas de ataque DDoS baseadas em Python para teste de estresse de rede e avaliação de segurança, com scripts automatizados de…
 cobalt-strike/eden
Um UDRL de PoC para Cobalt Strike construído com Crystal Palace que combina a técnica de streaming de página de Raphael Mudge com um portão de…








