
 #1
Ferramentas de propósito geral, frameworks e ambientes que suportam vários fluxos de trabalho e tarefas de cibersegurança.
Recomendado pelo Kitploit

 volatilityfoundation/dwarf2json
converter informações de símbolos e tipos ELF/DWARF no JSON intermediário do vol3
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) adaptação do exploit
 daem0nc0re/sharpwnfsuite
Utilitários em C# para o Recurso de Notificação do Windows
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
 assafmo/xioc
Extrair indicadores de compromisso de texto, incluindo os "escapados".
 ibm-security/ibmsecurity
Funções idempotentes para APIs REST do IBM Security Appliance. Atualmente cobrindo Appliances ISAM e ISDS.
 not-matthias/amd_hypervisor
Estrutura de hipervisor AMD SVM em Rust com manipuladores vmexit personalizáveis (MSR, CPUID, RDTSC) e hooking NPT para monitoramento e pesquisa em…
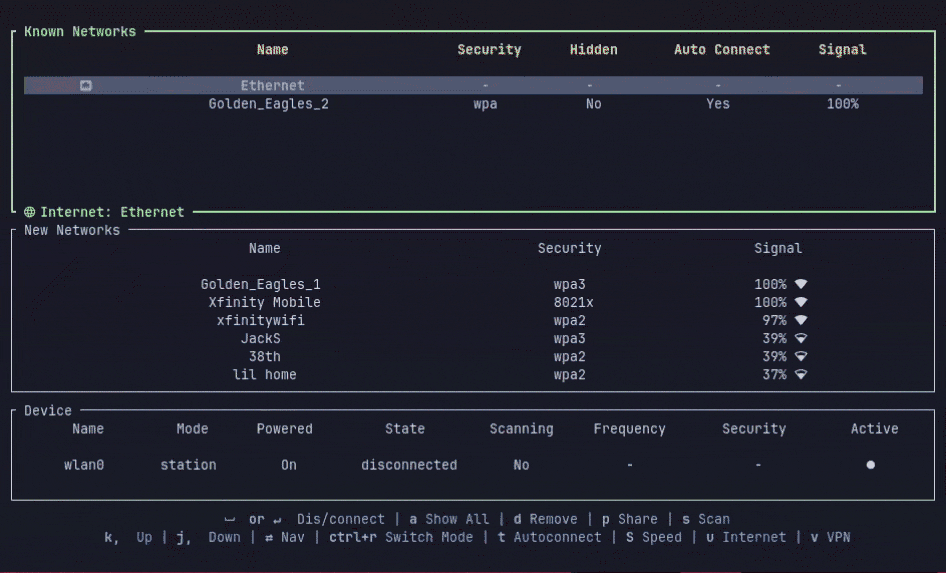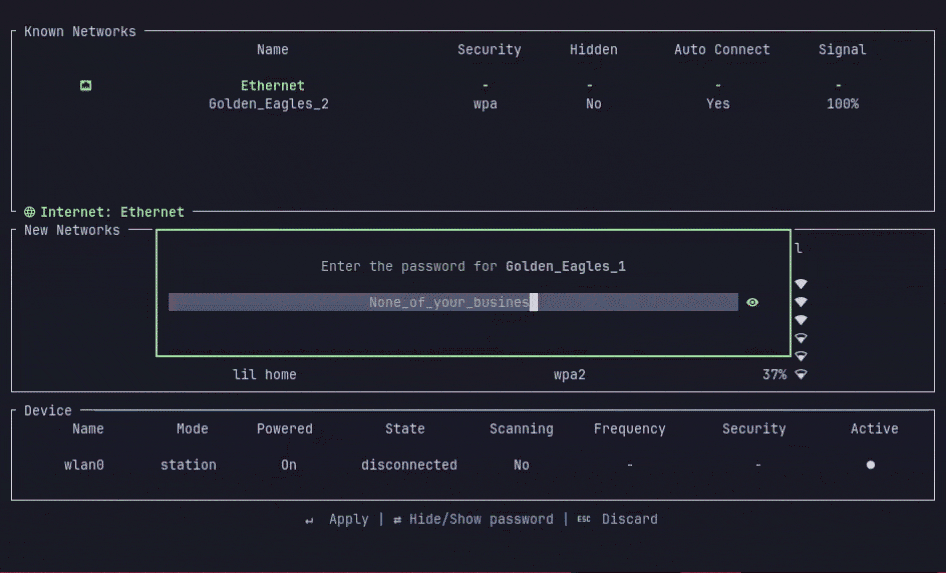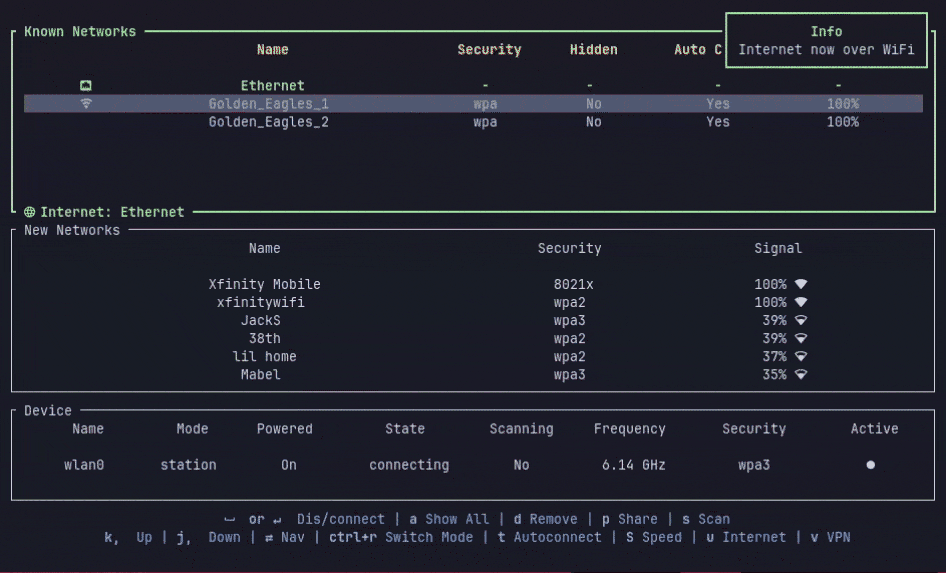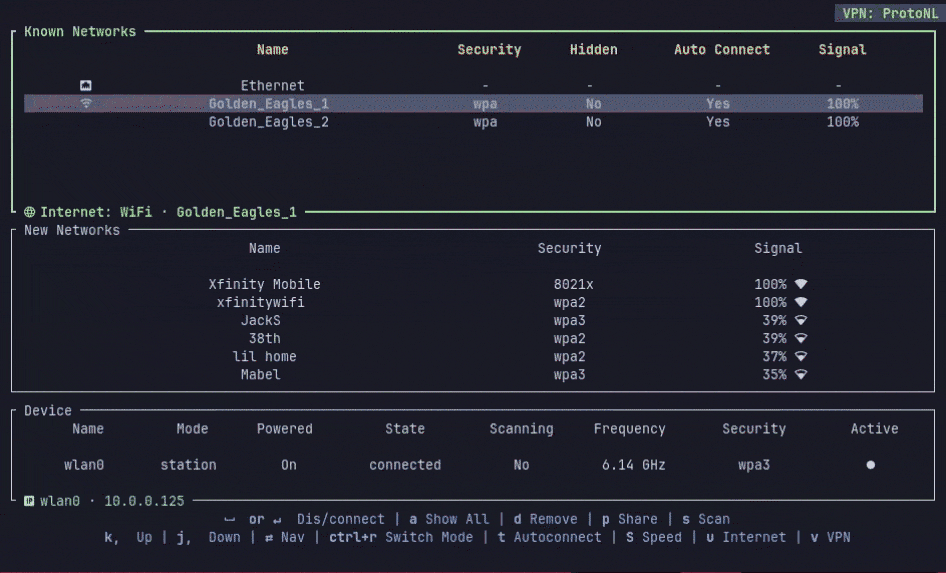 aashish-thapa/wlctl
🛜 TUI para gerenciar wifi/ethernet/vpn no Linux com Network Manager
 iodn/tap-ducky
Transforma qualquer telefone com root no lendário USB Rubber Ducky. Injetor de Teclas por HID USB Android.
 oalabs/frida-wshook
Ferramenta de análise de scripts baseada em Frida.re
 hasherezade/masm_shc
Um utilitário auxiliar para criar shellcodes. Limpa o arquivo MASM gerado pelo MSVC, fornece dicas de refatoração.
 timbo05sec/autocrack
Wrapper do Hashcat para ajudar a automatizar o processo de cracking.
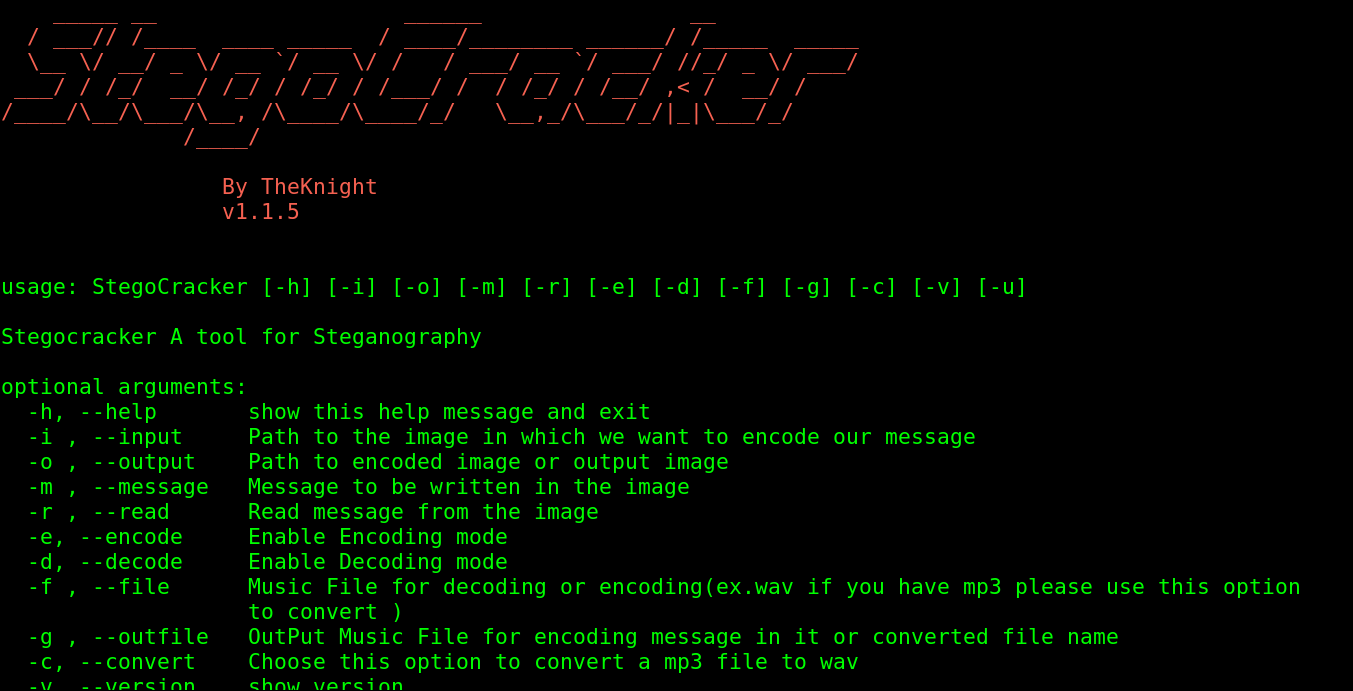 w1ldn16h7/stegocracker
Stego é uma ferramenta de esteganografia gratuita e de código aberto que permite ocultar sua mensagem secreta em uma imagem ou arquivo de áudio. Você…
 jm00nj/phantom-evasion-loader
Motor de injeção em Assembly x64 usando SROP e Injeção de Cópia Zero para bypassar EDR/XDR e monitores de kernel. Entrega payloads criptografados com…
 synacktiv/bip
API Python orientada a objetos para simplificar a interação com o IDA para engenharia reversa, permitindo o desenvolvimento de plugins e a automação…
 n1ckdunn/exploitivator
Automatize a varredura e exploração do Metasploit
 evyatarmeged/stegextract
Script Bash que extrai dados anexados ao final, arquivos embutidos e strings ocultas de imagens PNG, JPG e GIF usando números mágicos e análise com…
 codextf2/cobaltstrike_bofloader
port/reimplementação de código aberto do Cobalt Strike BOF Loader como está








