
 #1
Ferramentas de propósito geral, frameworks e ambientes que suportam vários fluxos de trabalho e tarefas de cibersegurança.
Recomendado pelo Kitploit

 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 outflanknl/wdtoggle
Um Beacon Object File (BOF) para Cobalt Strike que utiliza chamadas diretas ao sistema para habilitar o cache de credenciais WDigest.
 jakehildreth/locksmith2
Um kit de ferramentas AD CS para administradores de AD, profissionais de segurança defensiva e Red Teamers imundos
 prime-radiant-inc/superpowers-evals
Laboratório de avaliação comportamental (Quorum) para o projeto superpowers que orienta CLIs reais de agentes de codificação (Claude, Codex, Gemini,…
 snovvcrash/divideandscan
Divida os resultados completos da varredura de portas e use-os para execuções direcionadas do Nmap.
 penberg/chimera
Sandbox para código não confiável com acesso seguro ao host.
 trustedsec/the_shelf
Capacidades aposentadas da TrustedSec
 joshuakasa/van-gonography
Esconda 🕵️♂️ seus arquivos de qualquer tipo dentro de uma imagem de sua escolha usando esteganografia
 jack-new-project/zeebsploit
Framework modular de exploração para testes de penetração, com geração automatizada de payloads, módulos de reconhecimento e capacidades de…
 hpfeeds/hpfeeds
Protocolo genérico de datafeed autenticado do Honeynet Project
 besser82/libxcrypt
Biblioteca crypt estendida para descrypt, md5crypt, bcrypt e outros
 ch0pin/rdx
Um descompilador nativo de APK e DEX escrito em Rust
 allevon412/teamsimplant
Implantação furtiva de DLL proxy para o Microsoft Teams que injeta shellcode criptografado com AES por meio de técnicas de unhooking, fornecendo…
 usbarmory/gotee
Ambiente de Execução Confiável (TEE) em Go
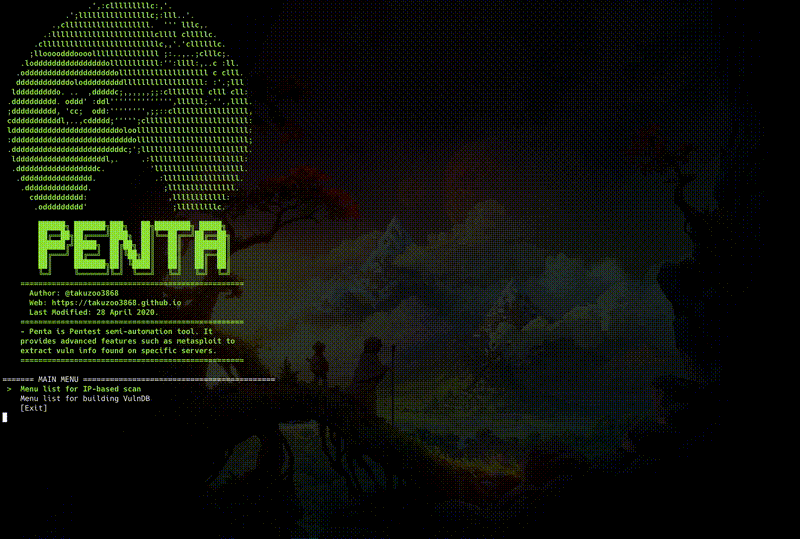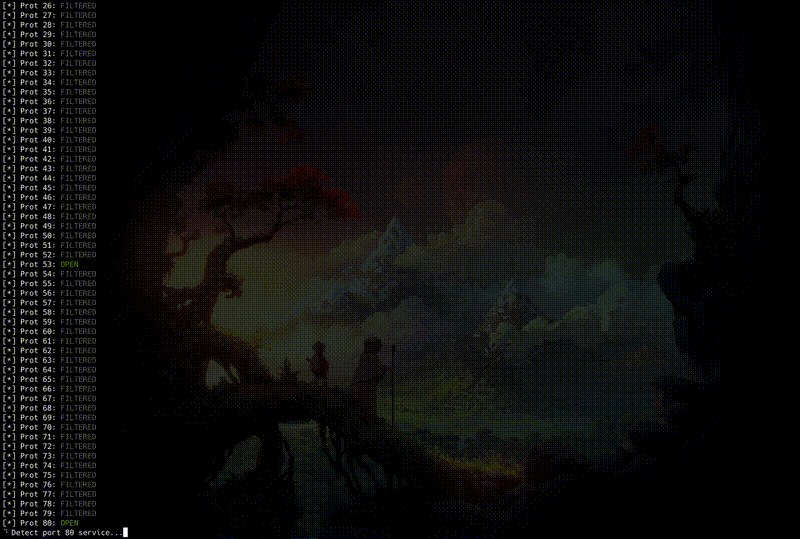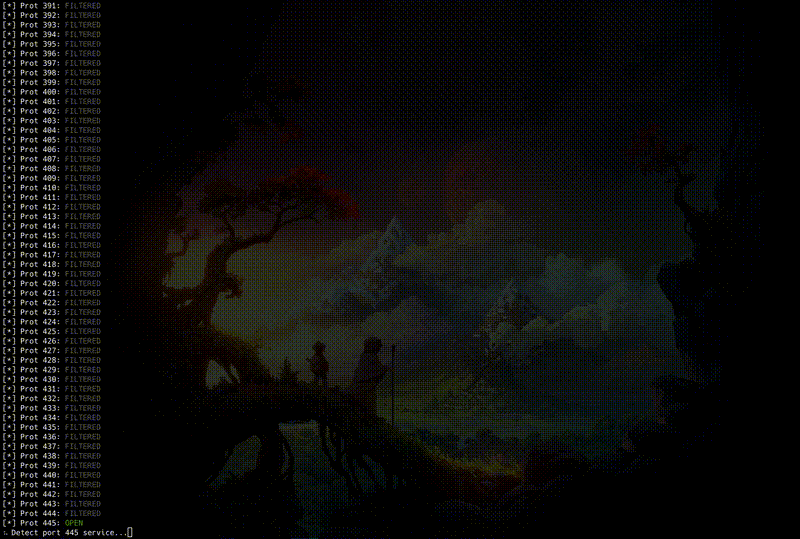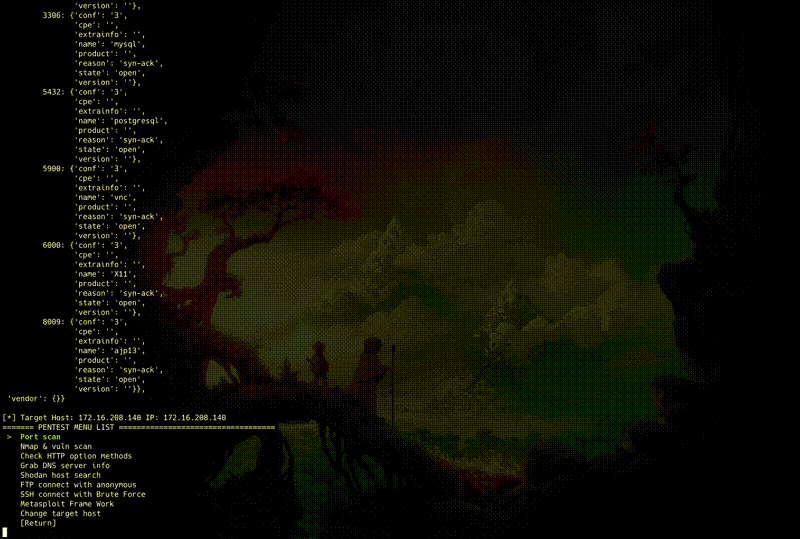 takuzoo3868/penta
Ferramenta CLI tudo-em-um de código aberto para semi-automatizar testes de penetração.
 portswigger/burp-extensions-montoya-api-examples
Extensões de exemplo do Burp Suite que demonstram a API Montoya, abrangendo manipuladores HTTP e de proxy, verificações de varredura personalizadas,…

 justmao945/mallory
Proxy HTTP/HTTPS sobre SSH








