
 #1
Ferramentas de propósito geral, frameworks e ambientes que suportam vários fluxos de trabalho e tarefas de cibersegurança.
Recomendado pelo Kitploit

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/secure-headers-project
Base de conhecimento e validador OWASP para cabeçalhos de segurança HTTP de resposta, fornecendo recomendações, estatísticas e verificações…
 stevemcilwain/quiver
Quiver é a ferramenta para gerenciar todas as suas ferramentas para caça a bugs e testes de penetração.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 pompelmi/pompelmi
Escaneamento antivírus ClamAV para Node.js — escaneie uploads de arquivos com uma única chamada de função. Zero dependências. Verdictos tipados com…
 rand0m1ze/ezsploit
Automação de script bash em Linux para metasploit
 b4rtik/redpeanut
RedPeanut é um pequeno RAT desenvolvido em .Net Core 2 e seu agente em .Net 3.5 / 4.0.
 nccgroup/idahunt
idahunt é um framework para analisar binários com o IDA Pro e caçar coisas no IDA Pro
 portswigger/active-scan-plus-plus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de código e CVEs…
 richlegrand/bitbang-cli
Estabeleça acesso remoto seguro a uma máquina com shell interativo, transferência de arquivos e proxy web sobre WebRTC peer-to-peer criptografado de…
 syhunt/sandcat
Um navegador web de código aberto, orientado para pentest e desenvolvedor, utilizando o poder do Lua.
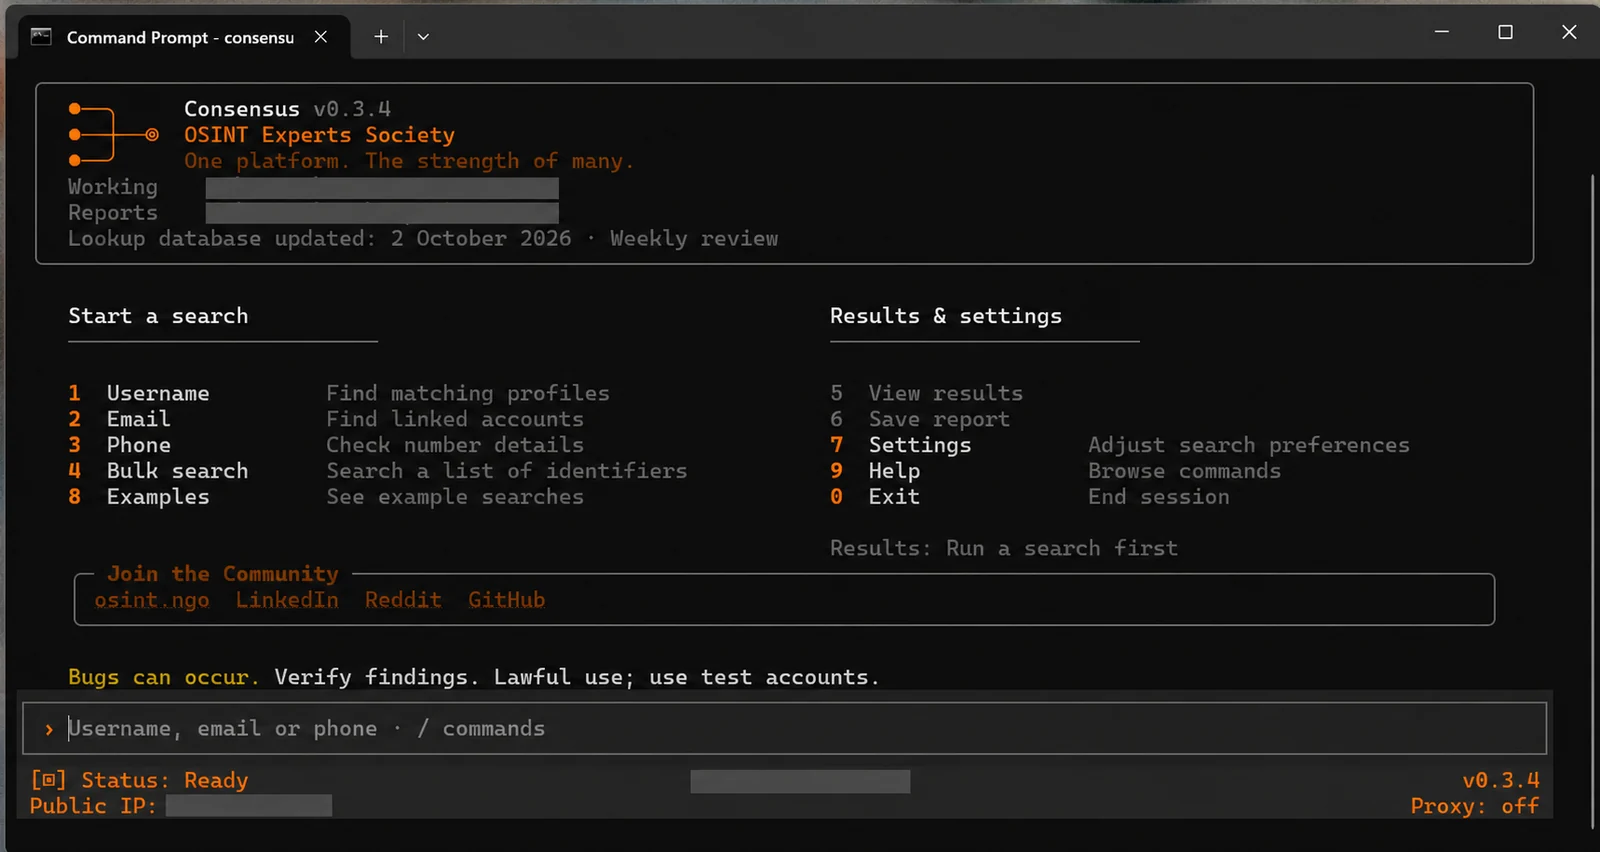 osint-experts-society/consensus-osint
🔎 OSINT de nome de usuário, e-mail e telefone — mais de 9.700 verificações de consulta de 19 projetos, com enriquecimento de perfis, buscas em…
 daniel-cues/nmapgui
Interface Gráfica Avançada para NMap
 joelgmsec/cloudtopolis
Quebra de Senhas Sem Infraestrutura
 jarryshaw/darc
Rastreador da dark web que usa workers de requests e Selenium para buscar páginas, capturar cabeçalhos e cookies, extrair links e salvar capturas de…
 hydrabus/hydrafw
Firmware de código aberto para HydraBus, uma ferramenta múltipla para depuração de hardware embarcado, hacking e testes de penetração, com suporte a…
 kerlenton/mcpsnoop
Wireshark para MCP. Um proxy transparente entre seu cliente de IA e o servidor MCP. Acompanhe cada chamada ao vivo no seu terminal, faça o CI falhar…
 awslabs/snapchange
Fuzzing leve de um snapshot de memória usando KVM








