#1
Ferramentas de propósito geral, frameworks e ambientes que suportam vários fluxos de trabalho e tarefas de cibersegurança.
Recomendado pelo Kitploit

 ionescu007/simplevisor
Hipervisor mínimo Intel VT-x para Windows e UEFI que virtualiza um host ativo para introspecção, com suporte a hyperjacking dinâmico, unhyperjacking,…
 star-sg/random-scripts
Coleção de scripts Python de DFIR e OSINT para analisar amostras maliciosas de LNK, extrair objetos OLE de MHTML e gerar hashes de favicons para…
 gmh5225/ida-claude-code-plugins
Plugins que integram o Claude Code ao IDA Pro para auxiliar fluxos de trabalho de engenharia reversa e análise de binários por meio de desmontagem e…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 pwnvader/cve-2026-87902-poc-pwnvader
PoC em Shell para CVE-2026-87902, um LFI não autenticado no núcleo do WordPress via resolução de page-template que encadeia para RCE através do…
 nxploited/cve-2026-14894
Explorador massivo multi-thread que encadeia falhas de upload de arquivos não autenticadas no WordPress em Super Forms e Elementor Pro para implantar…
 gmh5225/deluded-openssl-3.2.0
Ferramenta open-source robusta que implementa os protocolos TLS, DTLS e QUIC com uma biblioteca criptográfica de força total, ferramenta de linha de…
 abdgalaxy36-code/rmgp-complete-handoff
Complete RMGP (CVE-2026-43499) workspace + experiment-state handoff for SM-A376B/A376BXXU1AZB7
 xn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe
# Reescrita educacional do PoC Copy Fail (CVE-2026-31431) — LPE no kernel Linux via crypto in-place algif_aead + escrita em page-cache com splice()
 g1nt0n1x/copy-fail-cve-2026-31431-shell
PoC shell exploit para CVE-2026-31431 (copy_fail) — LPE no Linux via AF_ALG + sobrescritura de page-cache com splice. Disparo único, sem condição de…
 bryanvine/copy-fail-fix
Scripts de mitigação por distribuição para o CVE-2026-31431 ("Copy Fail") LPE do kernel Linux.
 themursalin/cve-2026-31431
Exploit em Python para CVE-2026-31431, uma LPE no kernel Linux via desreferência de ponteiro nulo em AF_ALG que leva a escrita fora dos limites no…
 onedemobird/copy-fail-cve-2026-31431-pythonlower3.10
Python 3.10-compatible implementation of the CVE-2026-31431 exploit, providing a workaround for missing os.splice in older Python versions.
 emmmmllll/copy-fail-zig
Implementação em Zig do LPE Copy Fail do Linux (CVE-2026-31431), fornecendo um binário autônomo para explorar a vulnerabilidade para pesquisa de…
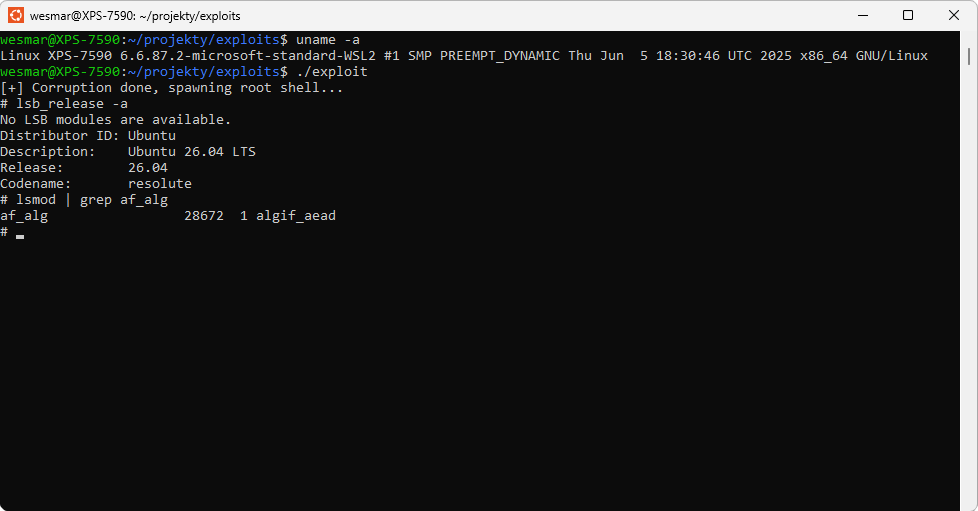 wesmar/cve-2026-31431
Prova de conceito funcional de exploit para CVE-2026-31431, uma escalada local de privilégios no kernel Linux por meio de corrupção do cache de…
 kaleth4/cve-2026-4747-
Exploração remota de kernel para FreeBSD CVE-2026-4747, aproveitando um estouro de buffer na pilha em kgssapi.ko para obter RCE com um shell reverso.…
 jbaines-r7/blankspace
Prova de Conceito para Upload Arbitrário de Arquivos via EFSRPC (CVE-2021-43893)
 foxtrot/cve-2021-1965
Prova de conceito de exploit para CVE-2021-1965, uma vulnerabilidade de Wi-Fi, utilizando libwifi para análise de pacotes e criada para fins…