
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
 24owais/threat-intel-cve-2024-3094
Relatório de inteligência de ameaças analisando a vulnerabilidade de backdoor do xz-utils (CVE-2024-3094)
 felipecruz91/node-ip-vex
Projeto de exemplo que usa VEX para suprimir CVE-2024-29415.
 dannyendortest/node-prompt-here
Alvo de demonstração Node.js deliberadamente vulnerável para CVE-2020-7602, usado para mostrar detecção automatizada de vulnerabilidades de…
 dannyendortest/ollama-consumer
Consumidor de demonstração para ollama v0.5.0 (faixa vulnerável para CVE-2024-12886) — alvo de varredura do endorctl
 pvharmo2/gha-lab-2f775f277c
Reprodução laboratorial autorizada do CVE-2025-47928 (exfiltração de segredos em pull_request_target do spotipy-dev/spotipy) — instantâneo no commit…
 soliantconsulting/cve-2025-46295-fix-fms
Conjunto automatizado de scripts para detectar e corrigir o CVE-2025-46295 substituindo JARs vulneráveis do Apache Commons em instalações do…
 sassoftware/jackson
Este repositório fornece uma remediação abrangente de segurança para vulnerabilidades de negação de serviço e alocação de recursos sem limites ou…
 berkley4/icu-74-debian
Arquivos de compilação do Debian para icu 74.2 com um patch para corrigir a CVE-2025-5222
 knqyf263/aqua-checksums
Monitora a integridade criptográfica de imagens de contêineres, releases e tags Git para a segurança da cadeia de suprimentos, verificando…
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 é uma vulnerabilidade de travessia de caminho (path traversal) de alta gravidade na biblioteca setuptools, especificamente na versão…
 rohitberiwala/nodejs-tar-symlink-exploit-cve-2026-29786
Análise técnica e Prova de Conceito (PoC) para uma vulnerabilidade crítica de Path Traversal via manipulação de Symlink no pacote 'tar' do Node.js…
 jvr2022/cve-2026-29786
Prova de conceito demonstrando uma travessia de caminho por hardlink no pacote npm tar, permitindo a sobrescrita de arquivos fora do diretório de…
 alielkhatteb/cve-2025-47273-poc
CVE-2025-47273 — PoC de path traversal no setuptools
 renat0z3r0/notepadpp-supply-chain-iocs
IoCs e regras de detecção para o ataque à cadeia de suprimentos do Notepad++ (CVE-2025-15556) — Lotus Blossom APT, junho–dezembro de 2025. Inclui…
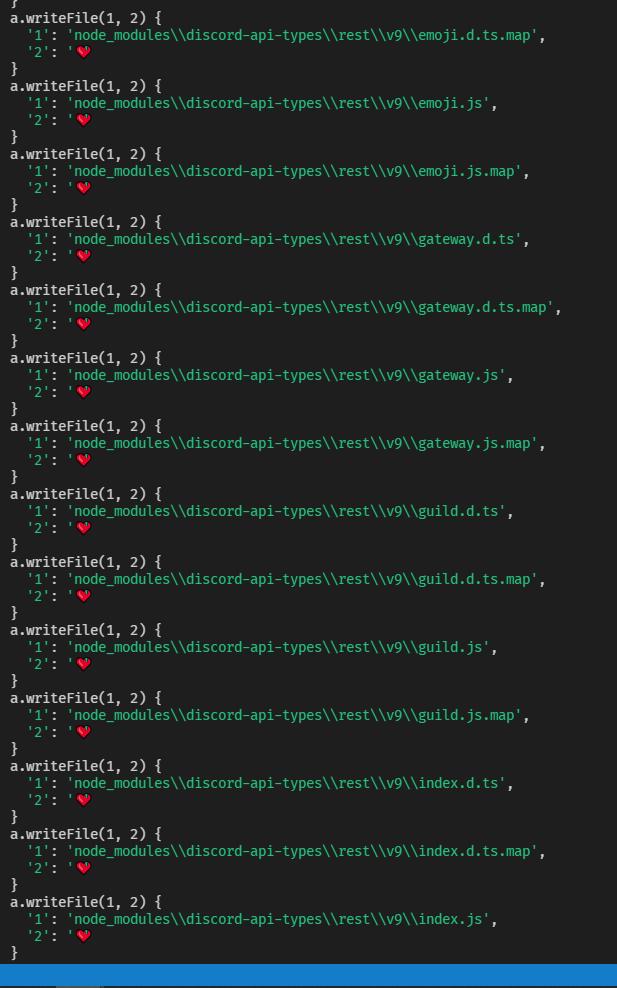 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc é malware / protestware!
 gouldnicholas/cve-2026-4660-poc
PoC para CVE-2026-4660: leitura arbitrária de arquivos via git checkout no hashicorp/go-getter
 bhimsekhar/vulnerable-java-app
Spring Boot aplicação com log4j 2.14.1 (CVE-2021-44228) — alvo de teste do agente VulnFix
 reefspek/cocoapods-rce_cve-2024-38366
Vulnerabilidade RCE no CocoaPods CVE-2024-38366








