
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
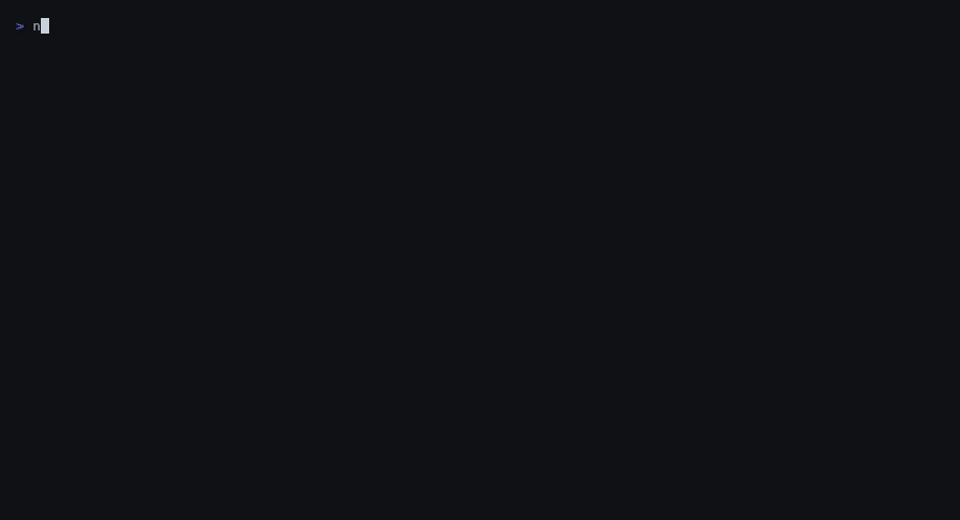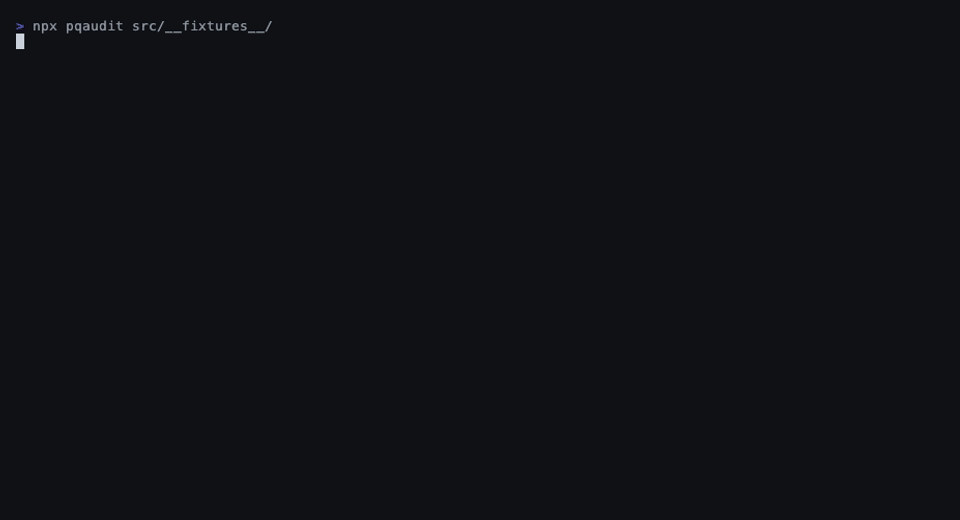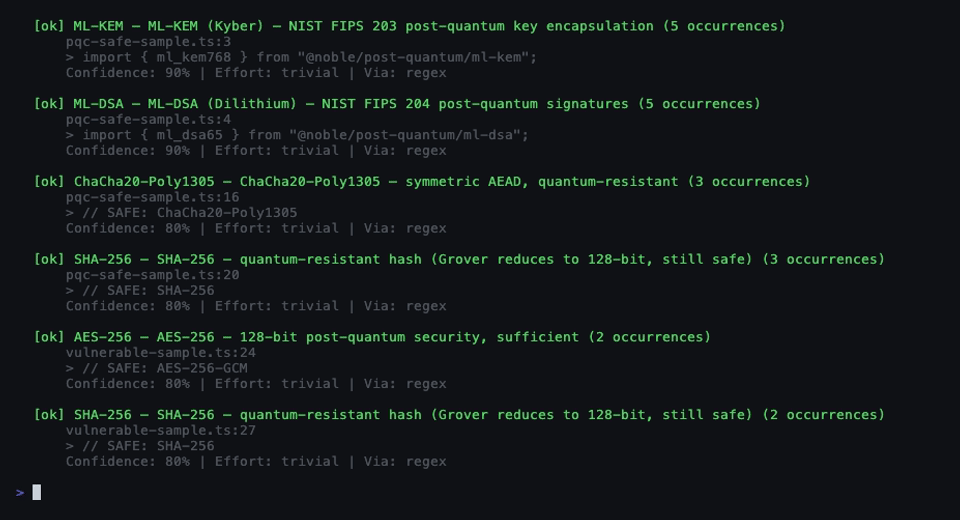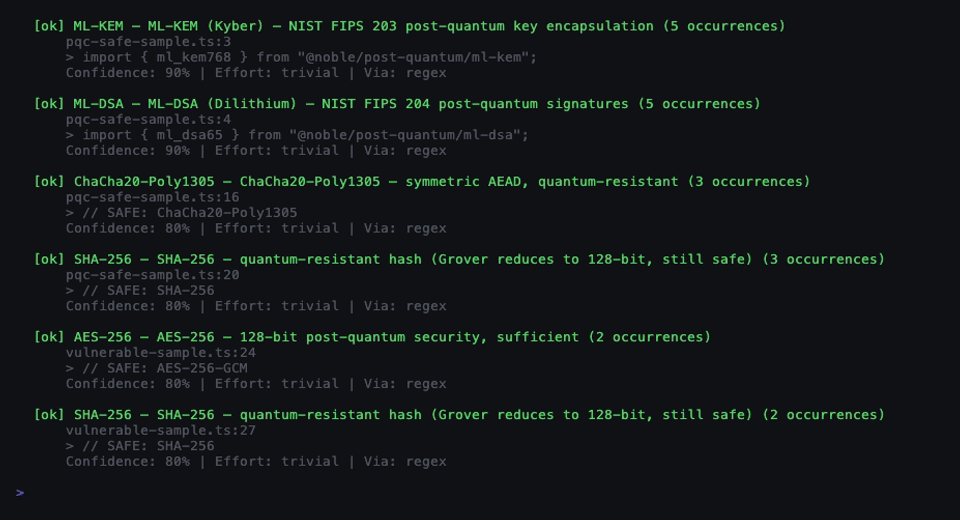
 pqcworld/pqaudit
Examine bases de código em busca de criptografia vulnerável a quantum. Detecte RSA, ECDSA, Ed25519, ECDH antes do Q-Day. Saída CycloneDX CBOM + SARIF.
 grassplatypus/cve-2026-45033-class
CVE-2026-45033 PoC para Claude Code, não Github Copilot. Funcionou para Haiku 4.5.
 squeeze440/terrapod-poc
PoC — autorização ausente no armazenamento de âncoras de confiança GPG de toda a plataforma no Terrapod (GHSA-6qrc-597p-mrp9, CVE-2026-87006, CVSS…
 eris-ths/supply-chain-guard
Detecte, avalie e responda a ataques à cadeia de suprimentos em npm/yarn e Python (pip/poetry/uv). Habilidade do Claude Code + scripts autônomos.…
 saku0512/cve-2026-71557-poc
Prova de conceito local para CVE-2026-71557 demonstrando travessia de caminho no armazenamento de referências do sistema de arquivos do go-git,…
 pvharmo2/gha-lab-83342297e0
# Laboratório de pesquisa de segurança autorizado reproduzindo CVE-2024-41127 (GHSA-wcjf-5464-4wq9): execução de pipeline envenenado via injeção de…
 vorburger/log4j_cve-2021-44228
Hub de recursos selecionados para Log4j CVE-2021-44228, cobrindo estratégias de detecção, mitigação, exploração e gerenciamento de dependências para…
 pvharmo2/gha-lab-232af4821f
Laboratório de pesquisa em segurança reproduzindo CVE-2021-4281 (GHSA-3796-3f93-cfvx): injeção de comandos de shell via nome do branch head do PR em…
 pathakabhi24/llm-mcp-security-field-guide
O guia de segurança mais abrangente para LLM + MCP, i.e., alinhado com OWASP, CVEs reais, listas de verificação acionáveis
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub onde a exposição de uma Shared Access Key em nível de proprietário permite execução remota de código (RCE) não autenticada contra…
 george0papasotiriou/cve-2026-8888-printer-firmware-unsigned-update-via-http
Demonstra o CVE-2026-8888, uma atualização de firmware de impressora não assinada via HTTP, incluindo um servidor de atualização malicioso e um…
 sourcegraph/log4j-cve-code-search-resources
Usando pesquisa de código para ajudar a corrigir/mitigar log4j CVE-2021-44228
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
Demonstra como um pacote Python malicioso executa comandos arbitrários durante o pip install via setup.py, destacando os riscos de cadeia de…
 pvharmo2/gha-lab-00d54c717d
Laboratório de pesquisa em segurança: CVE-2026-47172 (solicitação pwn de workflow_run em deploy.yaml) — snapshot achatado de…
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# Pacote de Runbook de Endurecimento e Correção de Emergência para JetBrains TeamCity On-Premises CVE-2026-63077
 pvharmo2/gha-lab-5bce203f66
Laboratório de pesquisa em segurança: reprodução do CVE-2026-41249 (GHSA-q58j-g3f4-h26h) — solicitação pwn de pull_request_target em…
 perryflynn/find-log4j
Encontre log4j para CVE-2021-44228 em alguns lugares * Log4Shell
 appsec-forge/appsec-forge
Base de conhecimento de segurança estruturada com casos inspirados em produção: análise de vulnerabilidades, explicação de exploits, remediação e…








