
 #1
Ferramentas de descoberta de subdomínios, DNS brute-force, transparência de certificados e enumeração de ativos.
Recomendado pelo Kitploit
 paulsec/api-dnsdumpster.com
Cliente Python para dnsdumpster.com para recuperar registros DNS, subdomínios e mapas de rede para reconhecimento e pesquisa de segurança.
 sec-dan/wp2shell-scanner
CLI somente leitura para verificar se um site WordPress está exposto ao WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 yashas-13/pentx-vapt-skill
Agente de VAPT de pentest em 5 fases com IA de código aberto — recon/scan/vuln/exploit/report com PoC
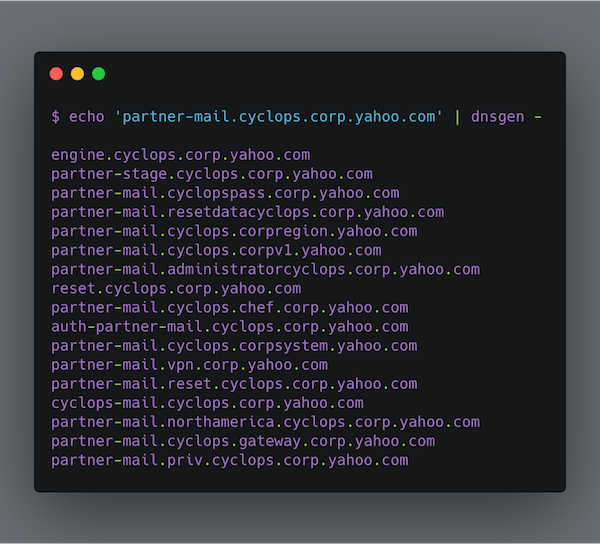 alephnullsk/dnsgen
Gera permutações de nomes de domínio para enumeração de subdomínios e reconhecimento, suportando wordlists personalizadas, padrões de nuvem e modo…
 hakluke/hakrevdns
Ferramenta pequena e rápida para realizar consultas DNS reversas em massa.
 randomrobbiebf/subdomain-tko
Detecta vulnerabilidades de subdomain takeover analisando registros DNS e respostas HTTP. Identifica automaticamente subdomínios propensos a takeover…
 wattocyber/vegadns
Ferramenta de enumeração de DNS e descoberta de subdomínios baseada em Rust para reconhecimento e avaliações de segurança em testes de penetração.
 dozermx/argus
Scanner de reconhecimento e superfície de ataque em múltiplas fases que mapeia domínios, IPs, ASNs, ativos de nuvem e CVEs em um grafo de…
 wattocyber/bug-bounty-library
Biblioteca curada de metodologias de bug bounty com runbooks, playbooks de recon/fuzz, checklists e utilitários de CLI para escopo de alvos,…
 azmisyahrul/prismsec
Servidor MCP seguro e modular que encapsula nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap para pentest com IA.
 cybertix-pvt-ltd/one-liner-collections
Este repositório contém uma lista de One Liners com descrições e requisitos de instalação.
 gmh5225/aisa-scanner
AISA-Scanner é um scanner de vulnerabilidades autônomo com tecnologia de IA que mapeia CVEs para exploits do Metasploit, MITRE, CEH e SANS,…
 daffainfo/oneliner-bugbounty
Uma coleção de scripts oneliner para bug bounty
 trickest/resolvers
A lista mais abrangente de resolvedores DNS confiáveis.
 trickest/wordlists
Listas de palavras reais de segurança da informação, atualizadas regularmente
 pry0cc/proteus
Um bot de monitoramento de superfície de ataque orientado por projectdiscovery e alimentado por axiom.
 ya551n3/bug-bounty-wordlists
Coleção curada de wordlists para caça a bug bounty, cobrindo diretórios, subdomínios, parâmetros, nomes de usuário, senhas e payloads de fuzzing web.
 tomnomnom/httprobe
Pegue uma lista de domínios e teste quais servidores HTTP e HTTPS estão funcionando.








