#1
Ferramentas para simular ataques baseados em humanos (phishing, pretexting, isca) e testar fatores humanos na segurança.
Recomendado pelo Kitploit

 toxy4ny/bl00dym4ry
Simulador de trojan educacional para treinamento de cibersegurança, simulando ataques de phishing com engenharia social, reconhecimento de sistema,…
 omarmahmoud1024/tryhackme-monikerlink-writeup
Passo a passo do TryHackMe Moniker Link (CVE-2024-21413): bypass da Protected View do Outlook que leva à captura do hash NTLMv2 por meio de um link…
 sakurasamuraii/cve-2021-43032
XSS armazenado pós-autenticação no XenForo versões ≤ 2.2.7
 furqankhan1/cve-2019-13496
Prova de conceito de exploit demonstrando bypass de OTP no One Identity Cloud Access Manager 8.1.3 via MITM/SSL-strip, replay de resposta SAML e…
 catatonicprime/cve-2020-3580
Exploits adicionais para XSS em dispositivos Cisco ASA descobertos pela PTSwarm
 yfelipecruvinel/tryhackme-moniker-link
Documentação do meu laboratório prático Moniker Link (CVE-2024-21413) concluído no TryHackMe.
 atn1ght/fakeauth
Cria um prompt de autenticação falso para capturar senhas em texto simples dos usuários.
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
Injeção XSS, WonderCMS 3.2.0 -3.4.2
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 é uma vulnerabilidade crítica (CVSS 9.8) no PDF.js, que permite a execução arbitrária de código JavaScript devido a verificações de…
 chrxstxqn/cve-2025-6218-winrar-rce-poc
Análise abrangente e prova de conceito para CVE-2025-6218 - vulnerabilidade de path traversal RCE no WinRAR afetando versões 7.11 e anteriores
 gmh5225/definitelynotphishing
Contém phislets do evilginx, templates do gophish, extensões do burp suite, etc.
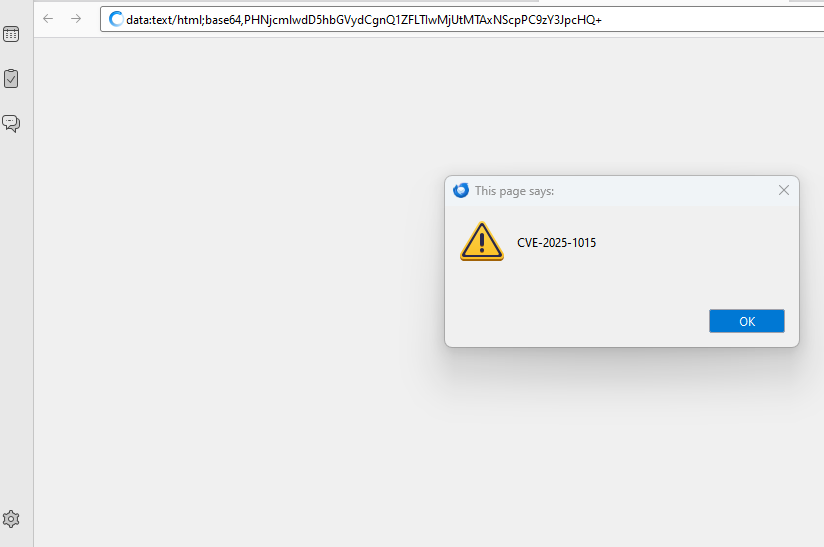 r3m0t3nu11/cve-2025-1015
um atacante criar e exportar um catálogo de endereços contendo uma carga maliciosa em um campo. Por exemplo, no campo "Outro" da seção Mensagens…
 the-girl-who-lived/cve-2020-25498
# XSS Armazenado via CSRF no Roteador Beetel 777VR1
 untouchable17/cve-2025-24054
Divulgação de Hash NTLMv2-SSP com Zero Clique no Windows File Explorer
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Prova de conceito para CVE-2026-22005 demonstrando phishing de código de dispositivo OAuth 2.0 por meio de intervalo de polling muito curto, com…
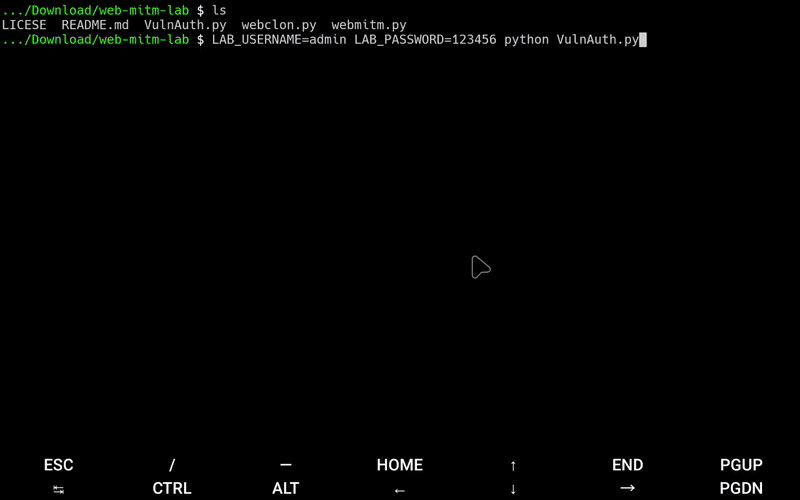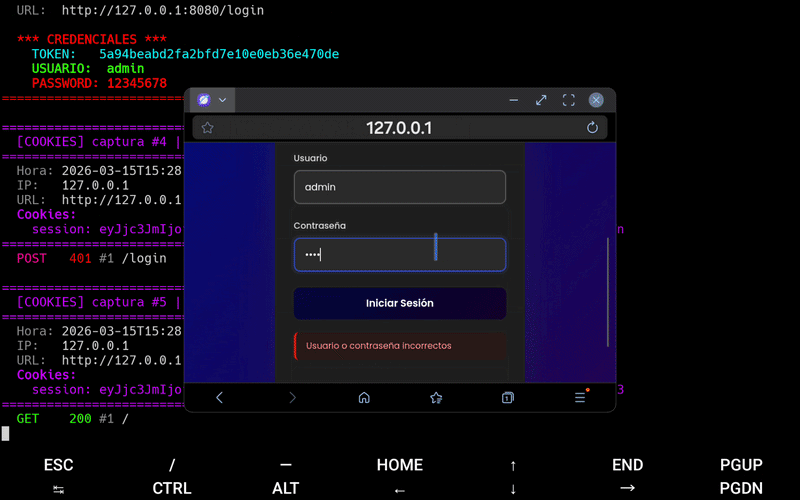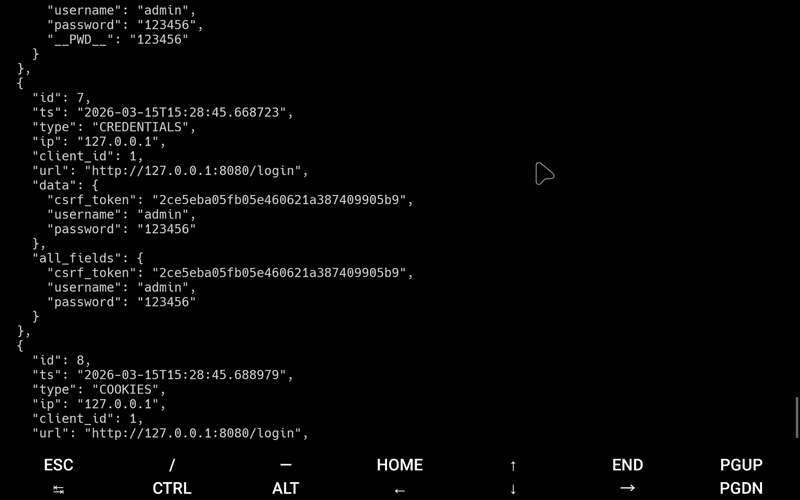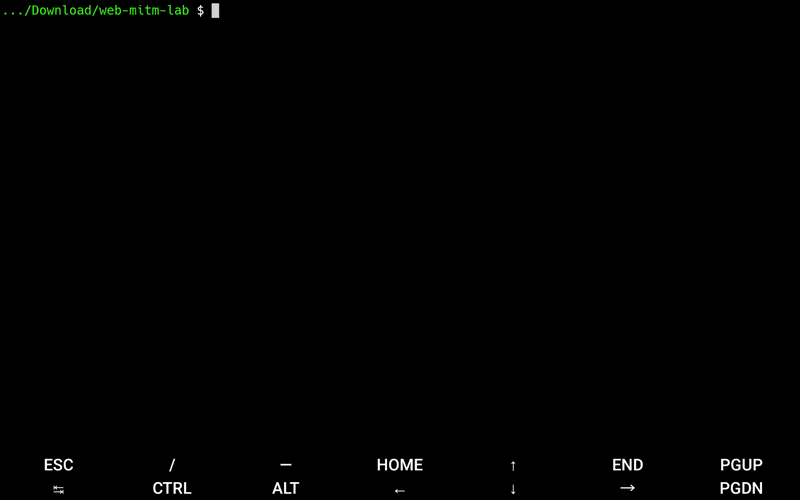 dereeqw/web-mitm-lab
Ferramenta de simulação de interceptação de tráfego web para pesquisa em segurança cibernética e aprendizado defensivo em ambientes de laboratório…
 daddy-bit/discorape
Um selfbot para discord feito usando Discord.py. Ele vem com mais de 70 comandos e recursos de nuking de servidor.