
 #1
Ferramentas para simular ataques baseados em humanos (phishing, pretexting, isca) e testar fatores humanos na segurança.
Recomendado pelo Kitploit
 0pts/cve-2023-0214
Secure Web Gateway 10.2.11 - Scripting entre Sites (XSS)
 keepwannabe/whatsrce
Isto é um Payload de Geração Automatizada para CVE-2019-11932 (Execução Remota de Código no WhatsApp)
 stmcyber/boobsnail
Gere macros XLM do Excel 4.0 ofuscadas para operações de equipe vermelha e análise de equipe azul, com suporte para múltiplas técnicas de infecção,…
 xepor/xepor
Framework de roteamento semelhante ao Flask para mitmproxy, permitindo interceptar, modificar e falsificar requisições/respostas HTTP. Possibilita o…
 j00sean/cve-2022-44666
Escrita técnica e prova de conceito para CVE-2022-44666, uma vulnerabilidade de escape do atributo href do controle syslink do Windows Contacts que…
 jasmoon99/embedded-pdf
Este vídeo de demonstração mostra como podemos controlar o dispositivo da vítima enviando o arquivo PDF de aparência inofensiva para o alvo, que na…
 xorond/sudo-snooper
Script em Python que se comporta como o binário sudo original para enganar usuários e fazê-los digitar suas senhas
 0xaj2k/cve-2020-11022-cve-2020-11023
Pequena coisa montada rapidamente para demonstrar esta CVE
 reverseclabs/cve-2021-25374_samsung-account-access
Este script pode ser usado para obter acesso à Conta Samsung de uma vítima se ela tiver uma versão específica do Samsung Members instalada em seu…
 bibi1959/cve-2019-15514
bug do telegram que revela o número de telefone oculto do usuário (ainda sem correção) (exploit incluído)
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Vulnerabilidade de Divulgação de Informações do Microsoft Edge (baseado em Chromium)
 649/cve-2017-5415
Spoofing da barra de endereço através de blob URL (navegador Firefox). Um ataque pode usar uma blob URL e script para falsificar uma URL arbitrária…
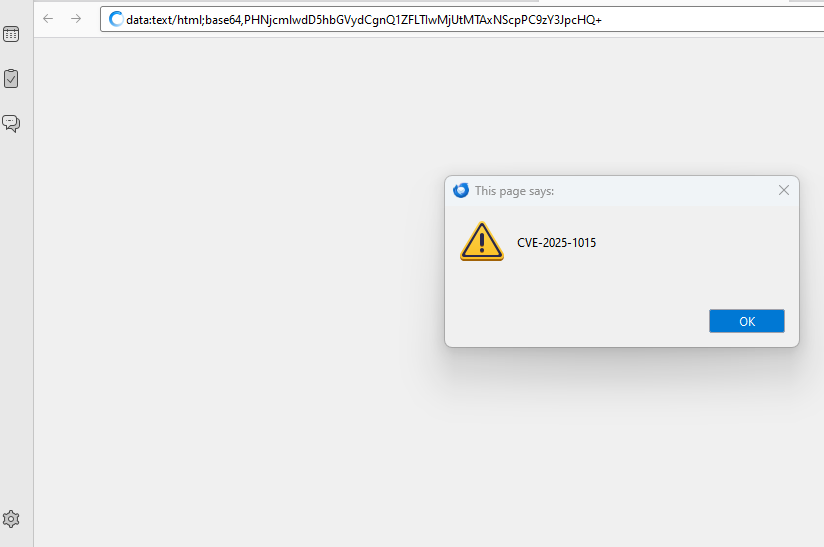 r3m0t3nu11/cve-2025-1015
um atacante criar e exportar um catálogo de endereços contendo uma carga maliciosa em um campo. Por exemplo, no campo "Outro" da seção Mensagens…
 afine-com/cve-2018-25031
.json e .yaml usados para explorar CVE-2018-25031
 raffli-dev/cve-2023-41425
Exploit para Wonder CMS XSS para RCE (CVE-2023-41425) com upload de tema e payloads de reverse shell.
 daddy-bit/discorape
Um selfbot para discord feito usando Discord.py. Ele vem com mais de 70 comandos e recursos de nuking de servidor.
 kaihaochen04/monikerlinktest
cve-2024-21413
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Uma ferramenta de pesquisa em segurança para simular campanhas de phishing direcionadas usando CVE-2024-21413 (Moniker Link).








