
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit

 0dayctf/reverse-shell-generator
Gerador de Reverse Shell hospedado com muita funcionalidade. -- (Ótimo para CTFs)
 jm00nj/phantom-evasion-loader
Motor de injeção em Assembly x64 usando SROP e Injeção de Cópia Zero para bypassar EDR/XDR e monitores de kernel. Entrega payloads criptografados com…
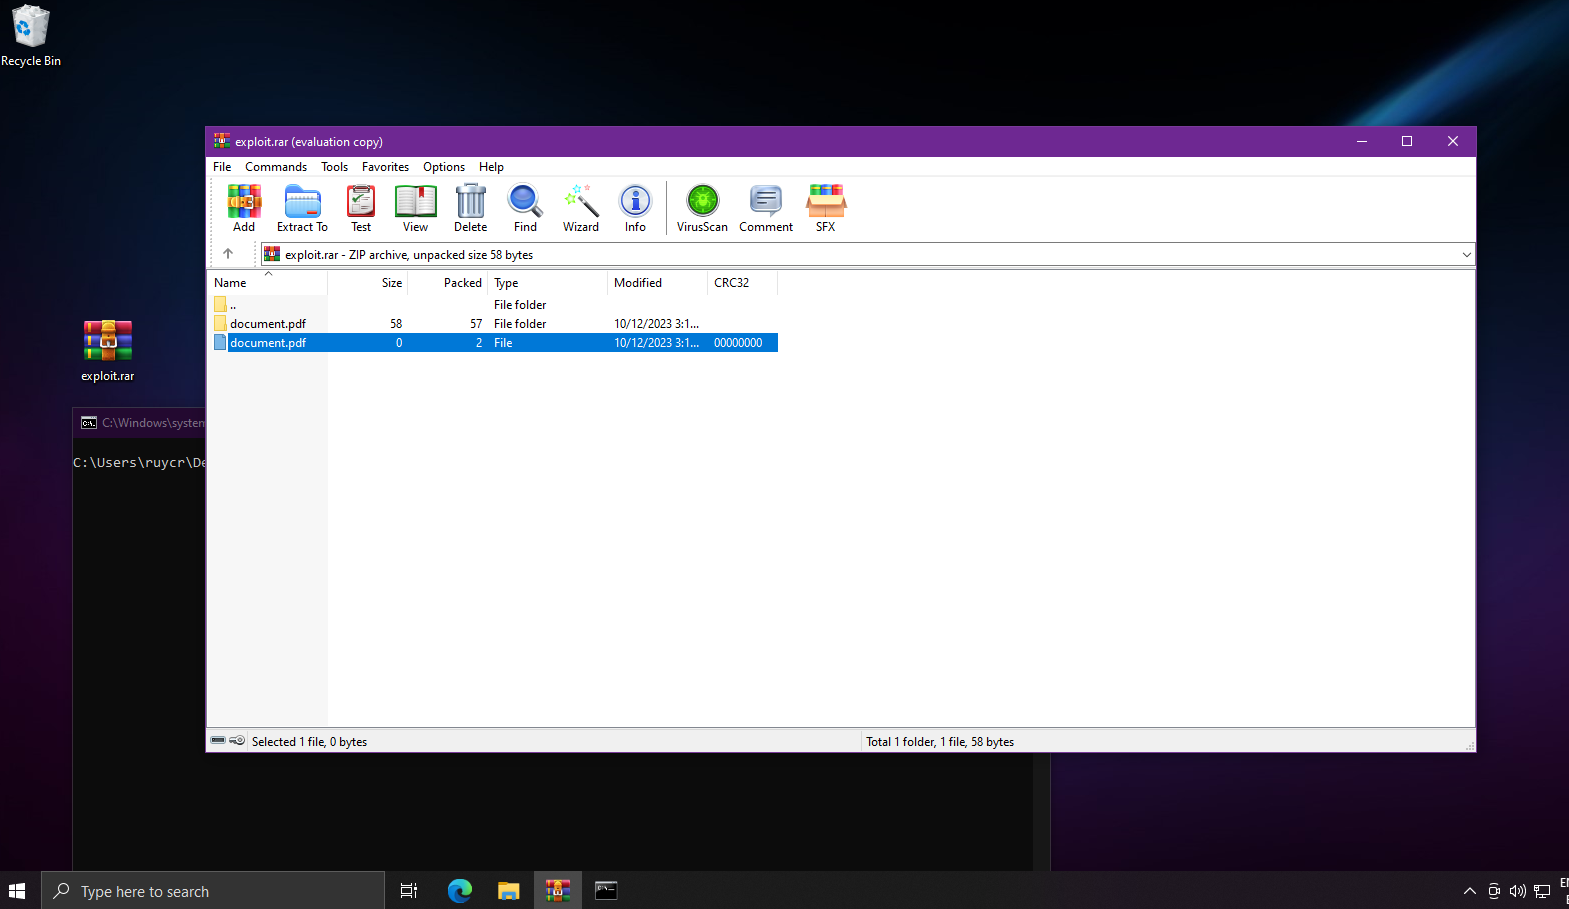 ruycr4ft/cve-2023-38831
Exploit de prova de conceito para CVE-2023-38831 visando versões vulneráveis, entregando um reverse shell via exploração automatizada.
 zardus/ctf-tools
Alguns scripts de configuração para ferramentas de pesquisa em segurança.
 klezvirus/syswhispers3
SysWhispers turbinado - evasão de AV/EDR via chamadas diretas ao sistema.
 chaelsoo/hollow
Um gerador de carregadores de shellcode com suporte para múltiplas técnicas de injeção, construído para engajamentos de red team.

 nodauf/girsh
Gere automaticamente uma shell reversa totalmente interativa para vítima Linux ou Windows.
 bhassani/eternalbluec
EternalBlue suíte refeita em C/C++ que inclui: Exploit MS17-010, detector de vulnerabilidade EternalBlue, detector DoublePulsar e carregador de…
 sk4r4b/ntdll-reconstruction
Uma técnica que mistura NTDLL unhooking e variantes de gate do hellsgate
 ekultek/graffiti
Uma ferramenta para gerar one-liners ofuscados para auxiliar em testes de penetração.
 rurixis/msrkit
Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…
 trickster0/offensiverust
Weaponização em Rust para Engajamentos de Red Team.
 umpolungfish/byvalver
pega bytes ruins de shellcode e os bane, retornando shellcode limpo com funcionalidades preservadas
 reyammer/shellnoob
Um kit de ferramentas para escrita de shellcode
 t1ckprivate/cve-2026-43284-dirty-frag
Exploit pré-compilado para CVE-2026-43284 (Dirty Frag) com suporte multi-arquitetura (x86_64, i386, aarch64, armv7, riscv64, ppc64le, s390x). Inclui…
 s0lst1c3/dropengine
DropEngine fornece uma estrutura maleável para criar runners de shellcode, permitindo que operadores escolham entre uma seleção de componentes e os…
 x-3306/project-onyx
Evasião Avançada de EDR via Spoofing de Telemetria de IA e Sandboxing WASM. O Project Onyx é um pipeline PoC de Red Team projetado para demonstrar…







