
 #1
Ferramentas para criar e gerenciar ambientes isolados (VMs, contêineres) para testes de segurança e análise de malware.
Recomendado pelo Kitploit
 pauldechassey/cve-2026-21636
Prova de conceito demonstrando uma bypass do modelo de permissões do Node.js (CVE-2026-21636) que permite acesso à rede via undici/fetch para…
 phalanx-ccs/copy-fail
Ferramenta de diagnóstico passiva que verifica se um sistema Linux é vulnerável ao CVE-2026-31431 testando a acessibilidade do socket AF_ALG,…
 linux-zs/cve-2026-31431-mitigation
Mitigação baseada em Seccomp para CVE-2026-31431, uma LPE do kernel Linux. Bloqueia o socket AF_ALG via módulo PAM e wrapper autônomo, com detecção…
 vatson112/deny-af-alg-bpf
eBPF LSM program que bloqueia a criação de sockets AF_ALG para mitigar o CVE-2026-31431, com daemon em userspace registrando tentativas negadas via…
 siyad01/agentbox
Runtime de código aberto em sandbox para agentes de IA — isolamento gVisor/Docker, cofre de credenciais, log de auditoria imutável. Construído após o…
 db-ol/cuaharm
Benchmark para avaliar riscos de segurança de agentes que usam computadores, com 104 cenários realistas de uso indevido em sete categorias…
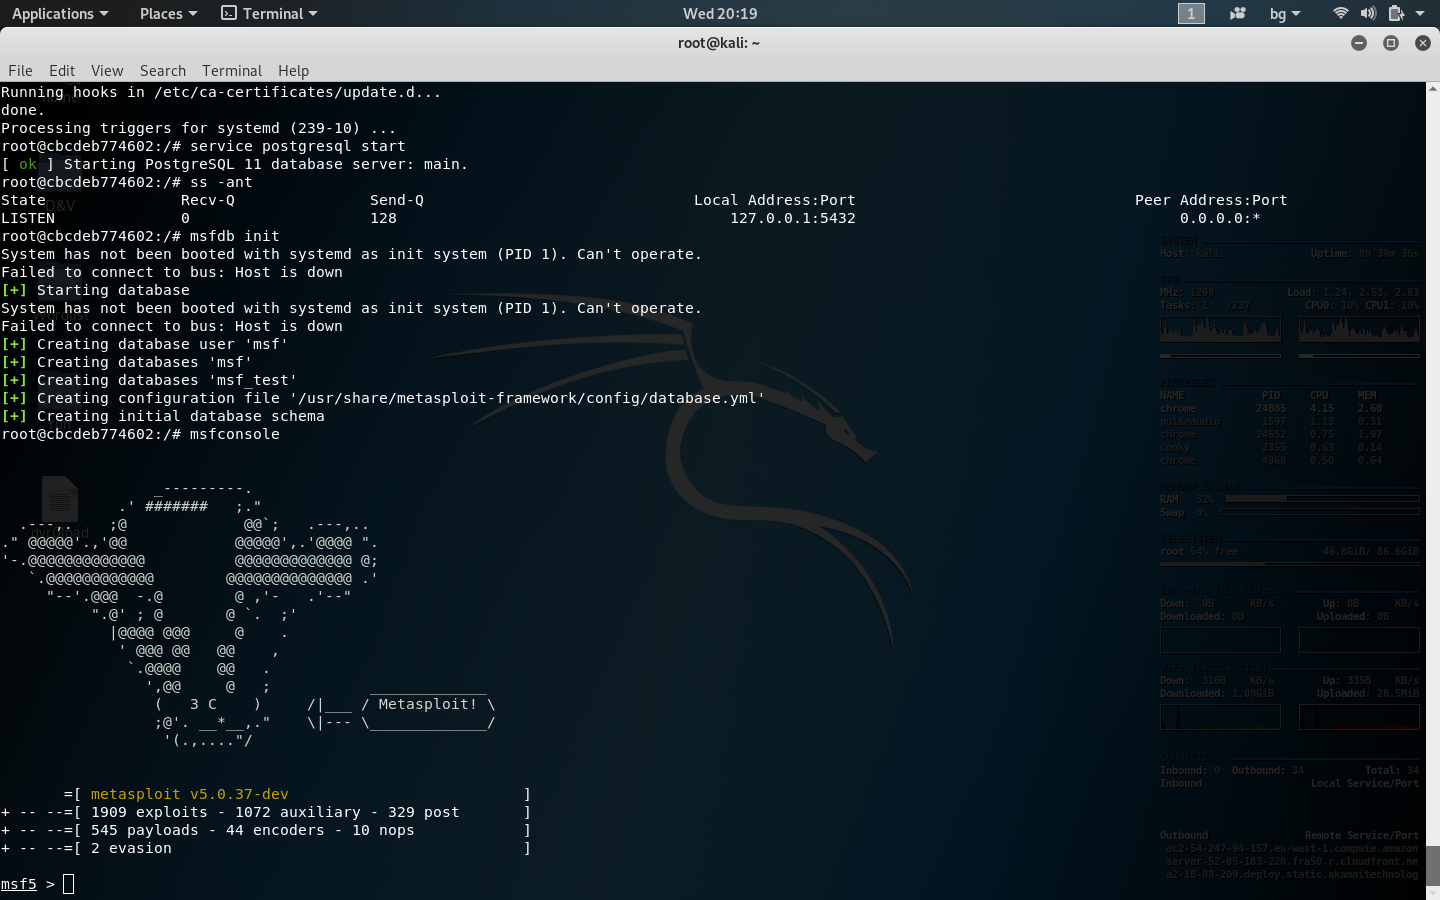 nu11secur1ty/kali-linux-docker
kali-linux-docker
 mingqizhang7710/cve-2022-0847-poc-dockerimage
Imagem Docker empacotando um exploit de prova de conceito para CVE-2022-0847 (Dirty Pipe), uma vulnerabilidade de escalonamento de privilégios no…
 atiilla/cve-2026-2441_poc
Prova de conceito de exploit para CVE-2026-2441, demonstrando a vulnerabilidade e fornecendo um exploit funcional para testes e validação de…
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
Biblioteca de capacidades POSIX.1e para Android 10, abordando CVE-2023-2603 com ferramentas para definir e obter capacidades de processo para…
 shoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2
Plataforma de gerenciamento de logs de código aberto para agregação centralizada de logs, análise em tempo real e monitoramento de eventos de…
 gregaskew/speculativeexecutionassessment
Avalia um sistema para as vulnerabilidades de "execução especulativa" descritas em CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 ayub0x7/cve-2024-32019-poc
Verifica a exposição à escalada de privilégios do SUID PATH do Netdata ndsudo para CVE-2024-32019 e valida patches sem exploração weaponizada.
 yym8538/cve-2026-21858
Ambiente PoC baseado em Docker e script de exploit para CVE-2026-21858, uma falha de leitura arbitrária de arquivos e RCE no n8n 1.120.4, fornecendo…
 abraxas/cve-2026-22599
PoC em Python e laboratório Docker para CVE-2026-22599, uma injeção SQL autenticada na API de escrita do Content-Type Builder do Strapi via defaultTo…
 yym8538/cve-2026-34220
Prova de conceito e laboratório Docker que reproduz o CVE-2026-43220, uma injeção SQL no MikroORM por meio de propriedades __raw não validadas em…
 ungabunga-ctf/cve-2026-34990
Prova de conceito em Python para CVE-2026-34990 no OpenPrinting CUPS, forçando o cupsd a vazar um token de autenticação Local e sobrescrever arquivos…








