
 #1
Ferramentas de varredura de chaves API, detecção de vazamento de credenciais e gerenciamento de segredos.
Recomendado pelo Kitploit

 snyk/cli
Snyk CLI verifica e monitora seus projetos em busca de vulnerabilidades de segurança.
 devsecops/awesome-devsecops
Uma lista autoritativa de ferramentas devsecops incríveis com a ajuda de experimentos e contribuições da comunidade.
 awslabs/git-secrets
Impede você de commitar segredos e credenciais em repositórios git
 awarexone/agentic-bug-hunter
Kit de caça a programas de bug bounty com tecnologia de IA que funciona com ou sem assinatura.
 bee-san/pywhat
🐸 Identifique qualquer coisa. pyWhat permite identificar facilmente e-mails, endereços IP e mais. Alimente-o com um arquivo .pcap ou algum texto e…
 zizmorcore/zizmor
Ferramenta de análise estática para sistemas de CI/CD que detecta e corrige problemas de segurança em configurações do GitHub Actions, Dependabot e…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 agwa/git-crypt
Criptografia transparente de arquivos no git
 99designs/aws-vault
Um cofre para armazenar e acessar credenciais da AWS com segurança em ambientes de desenvolvimento
 deepfence/threatmapper
Plataforma de Proteção de Aplicações Nativas da Nuvem de Código Aberto (CNAPP)
 checkmarx/kics
Scanner de análise estática para infraestrutura como código que detecta vulnerabilidades de segurança, violações de conformidade e configurações…
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
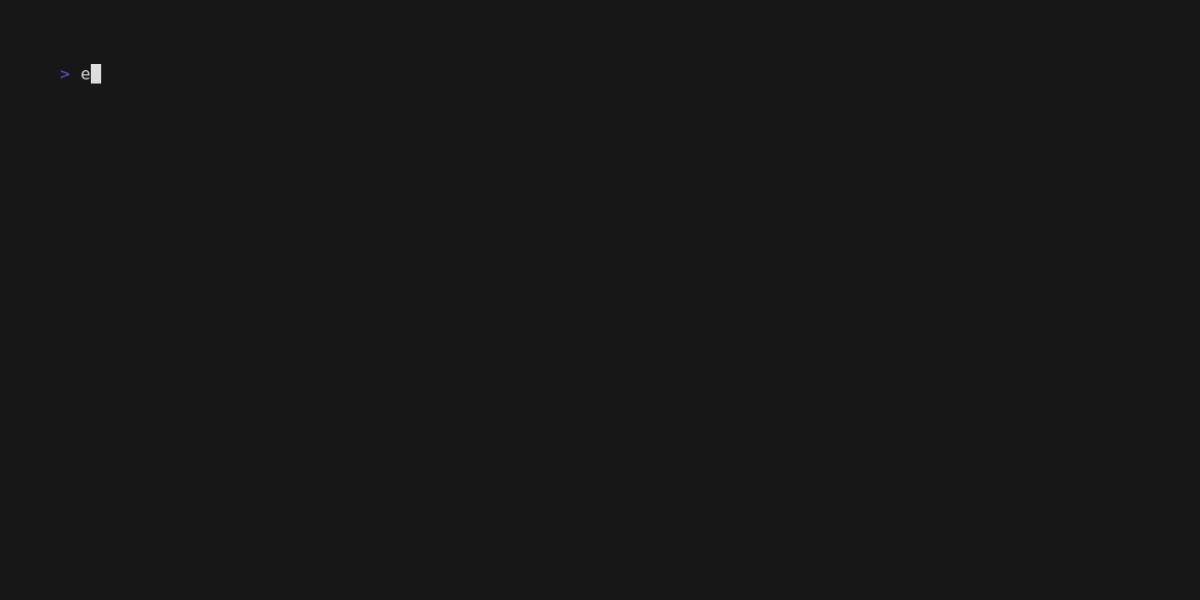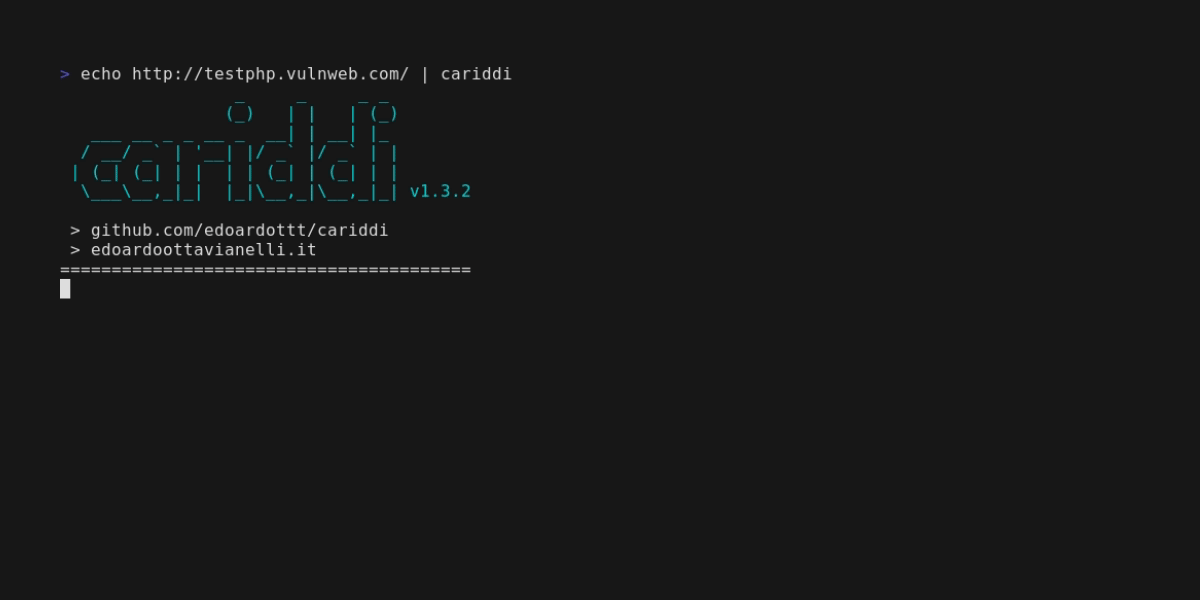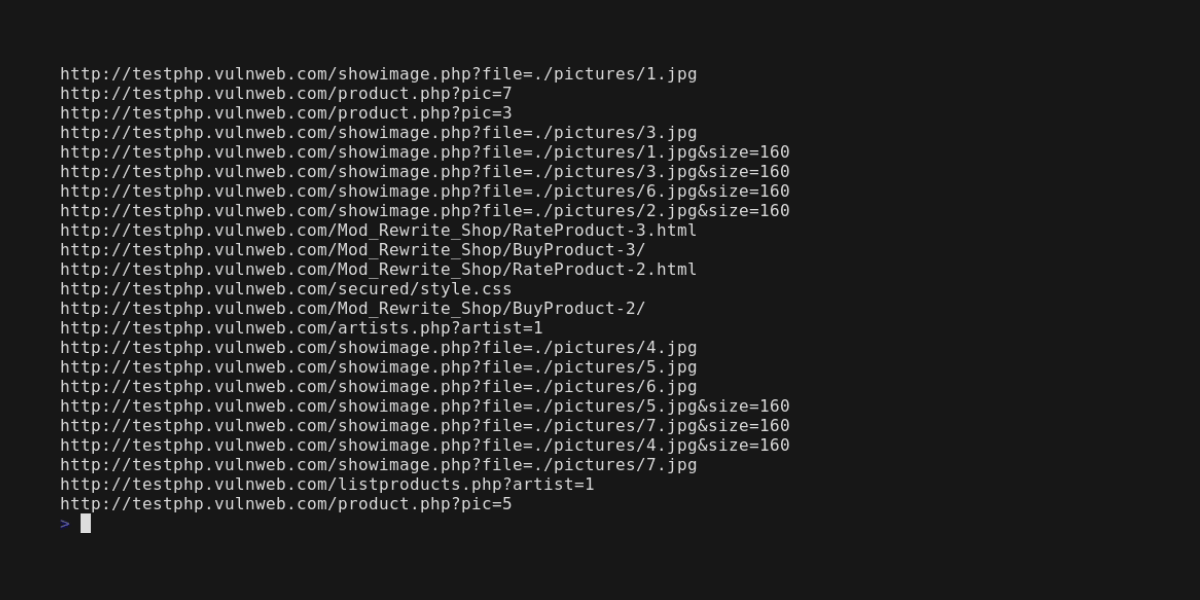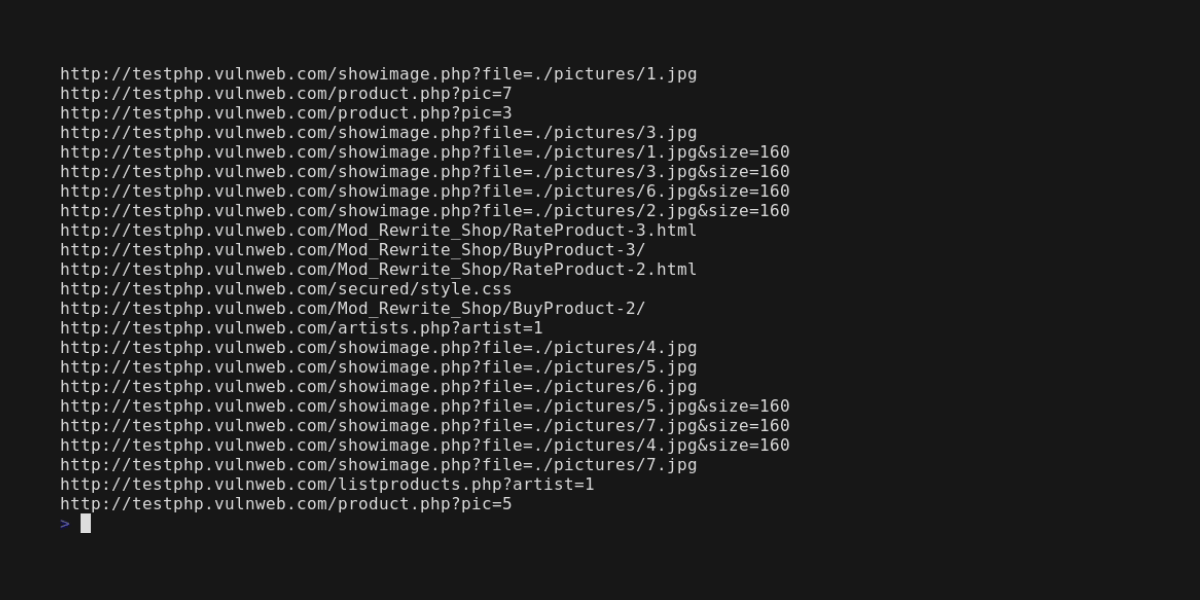 edoardottt/cariddi
Pegue uma lista de domínios, faça crawl de urls e escaneie por endpoints, segredos, chaves de API, extensões de arquivo, tokens e mais.
 moltis-org/moltis
Um servidor de agente pessoal persistente e seguro em Rust. Um único binário, execução em sandbox, LLMs multi-provedor, voz, memória, Telegram,…
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 techgaun/github-dorks
Encontre segredos vazados via pesquisa no GitHub
 dwisiswant0/apkleaks
Escaneando arquivo APK em busca de URIs, endpoints e segredos.
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty







