#1
Ferramentas de varredura de chaves API, detecção de vazamento de credenciais e gerenciamento de segredos.
Recomendado pelo Kitploit
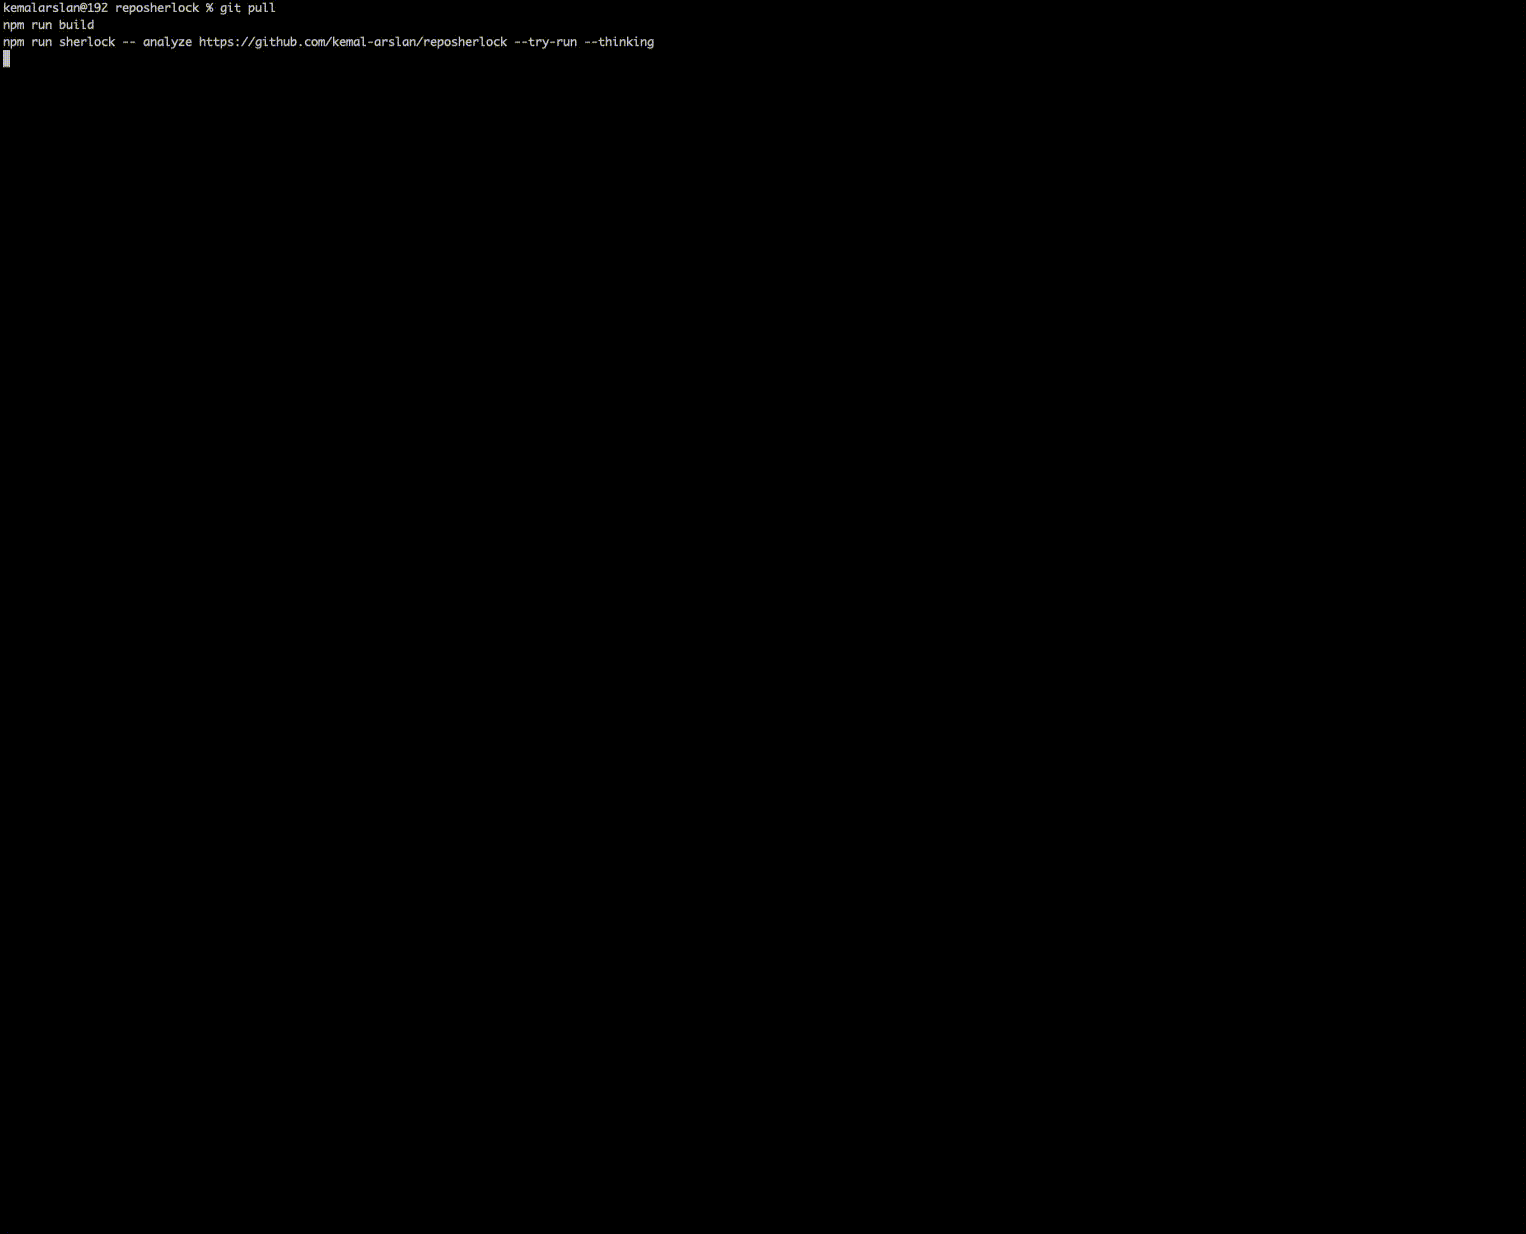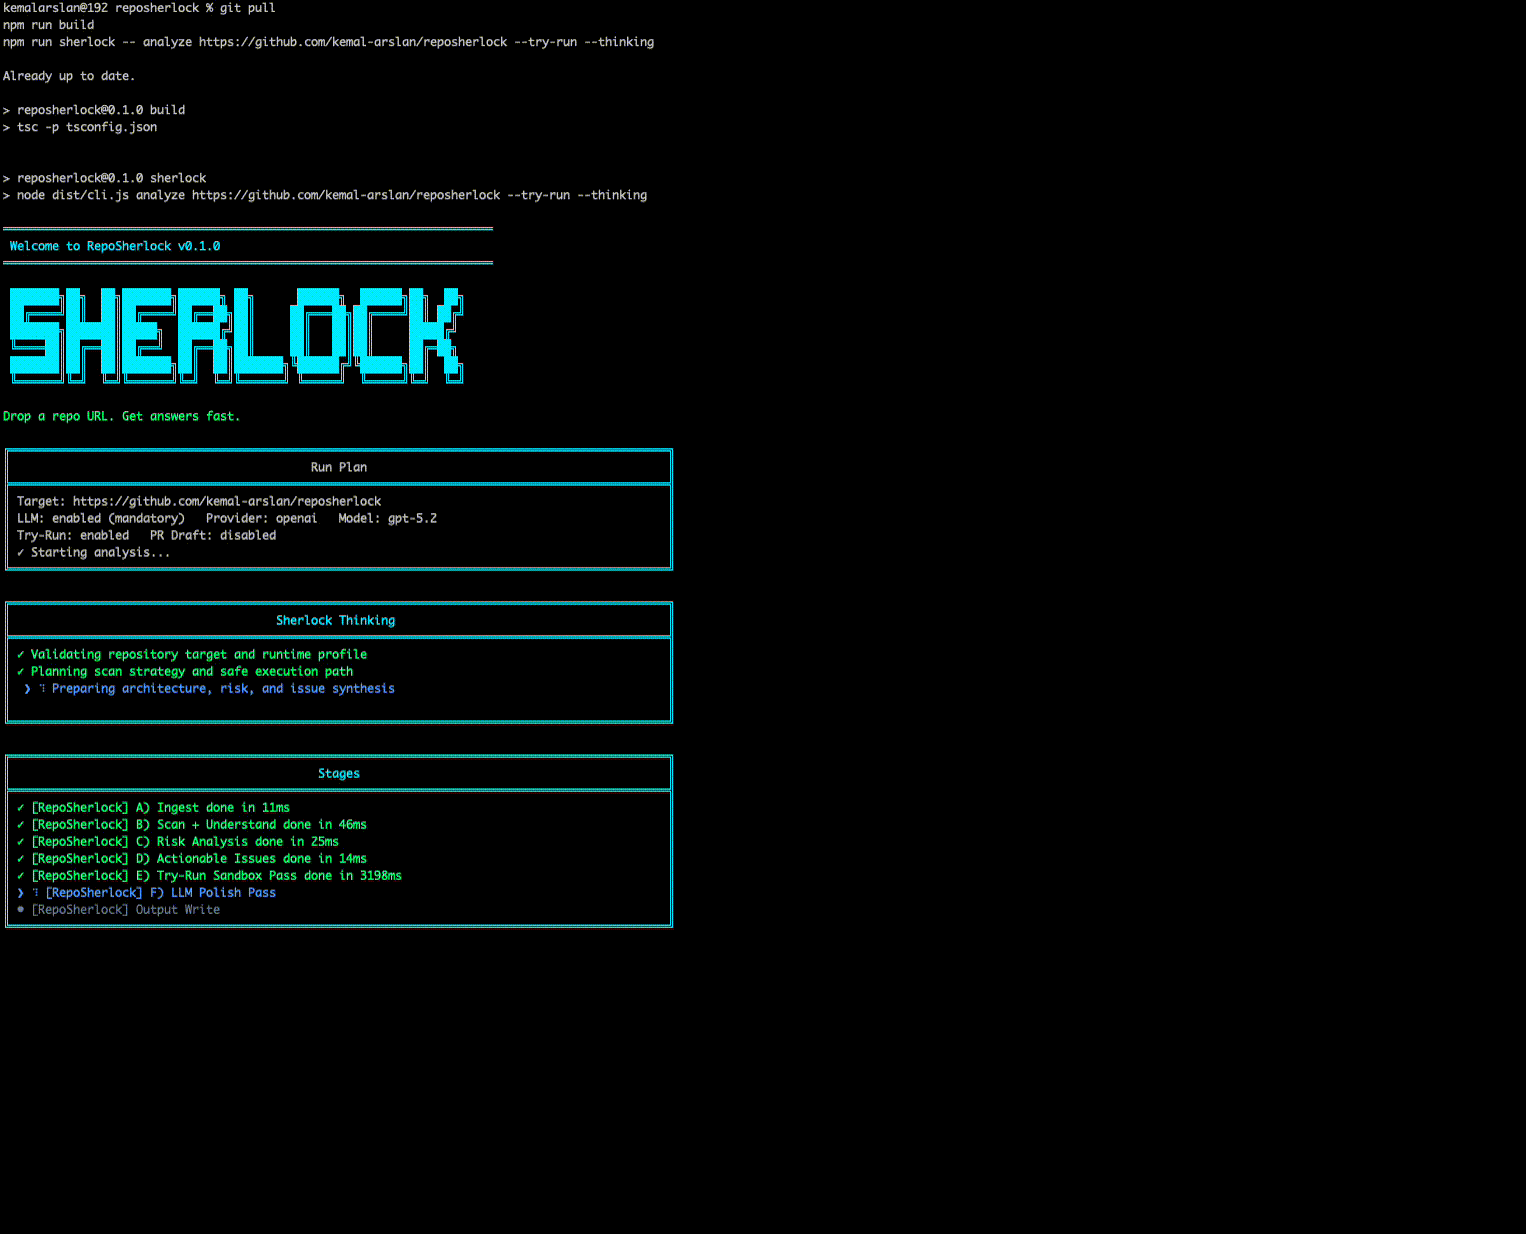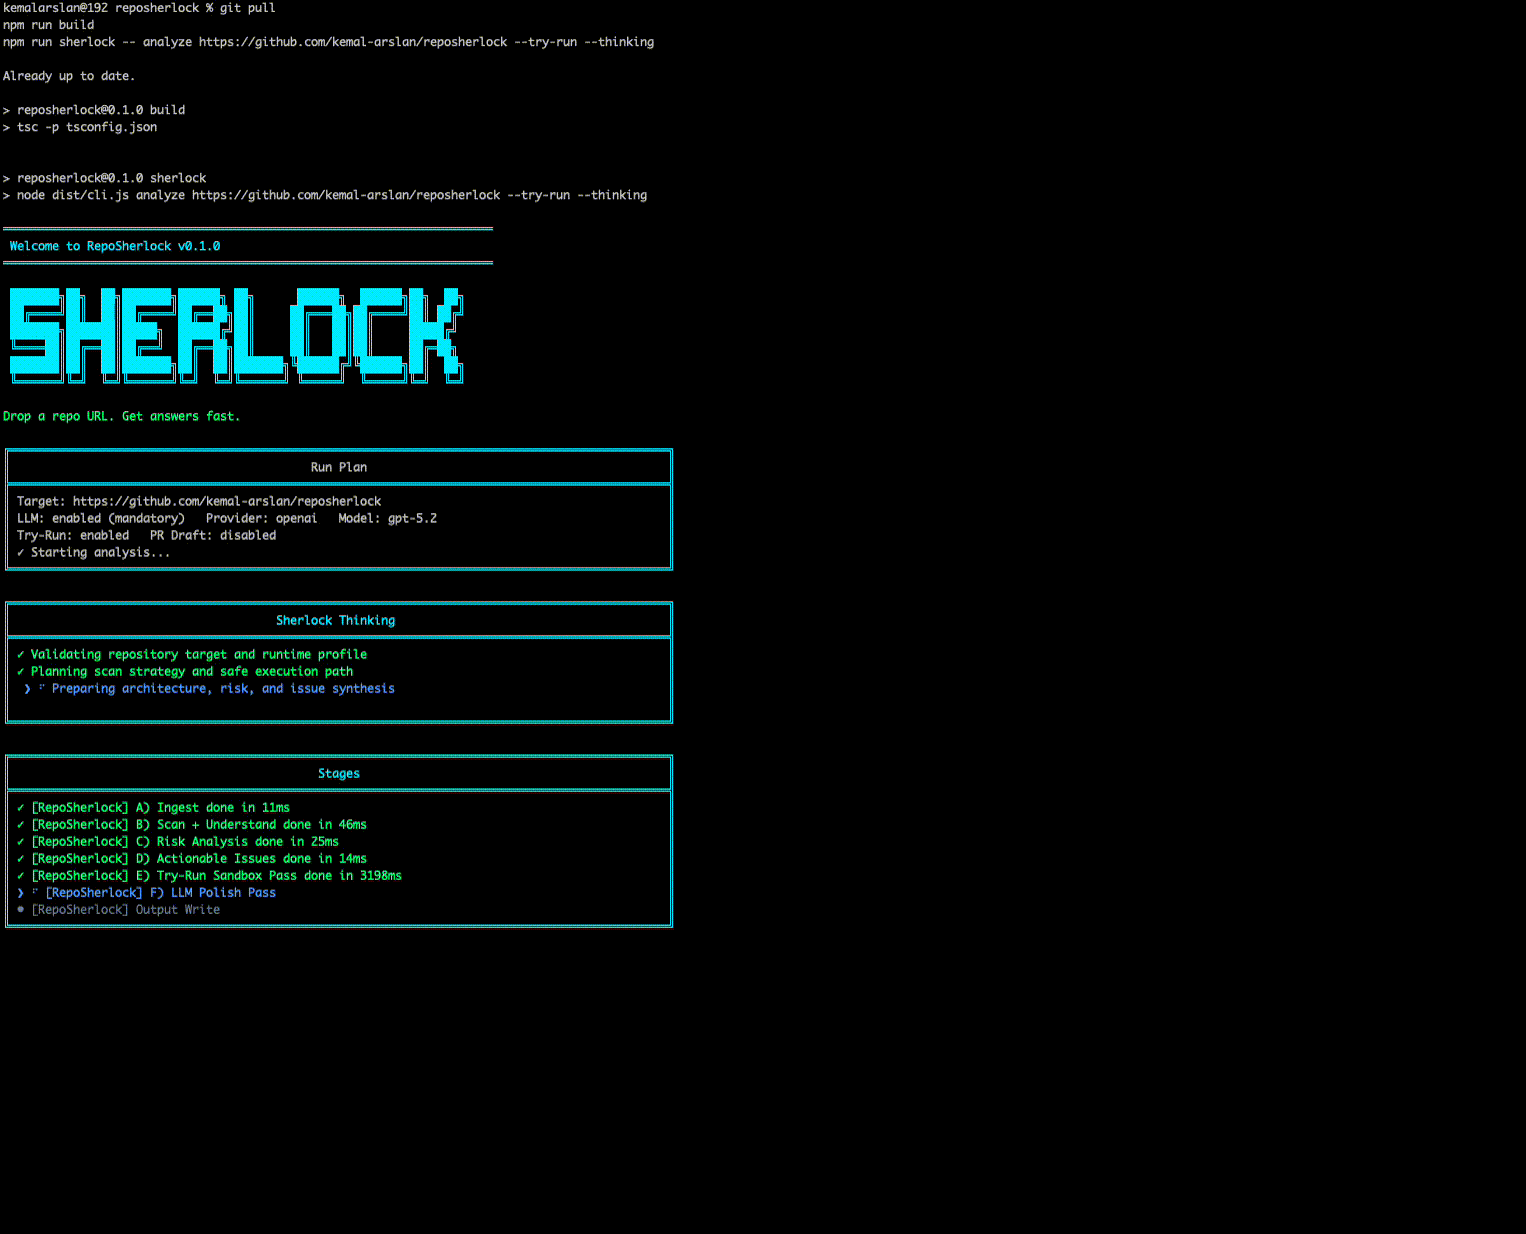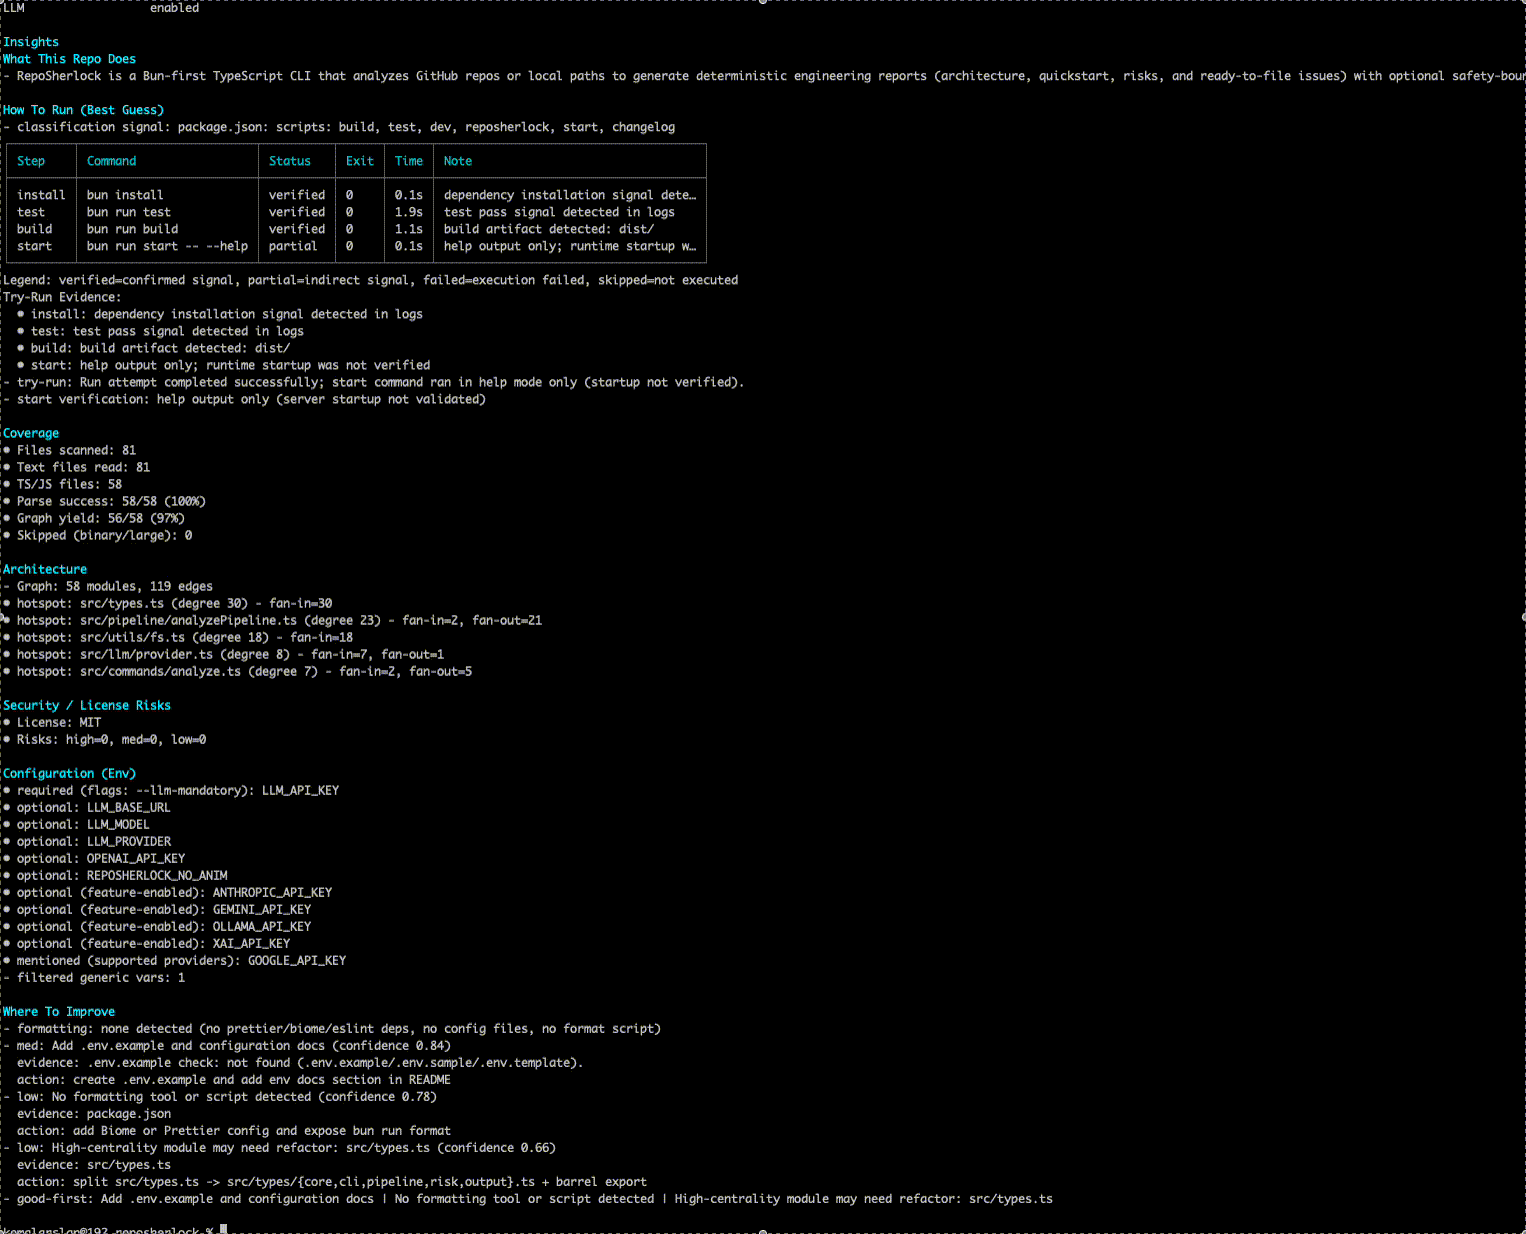
 kemal-arslan/reposherlock
Analise qualquer repositório do GitHub (URL ou caminho local) → mapa de arquitetura, comandos de execução verificados, riscos e problemas acionáveis…
 caixa-git/tanstack-shield
🛡️ Scanner de um comando para CVE-2026-45321 — ataque à cadeia de suprimentos do TanStack npm
 niclas-zone/ci/trivy
Componente GitLab CI para varredura Trivy
 c0axx/canaryhunter
Canary Hunter pretende ser um script PowerShell rápido para verificar Canários Comuns em vários formatos gerados gratuitamente em canarytokens.org
 sepehrdaddev/zap-scripts
Scripts do Zed Attack Proxy para descoberta de CVEs e Segredos.
 agberohq/keeper
Segredo Simples e Seguro
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
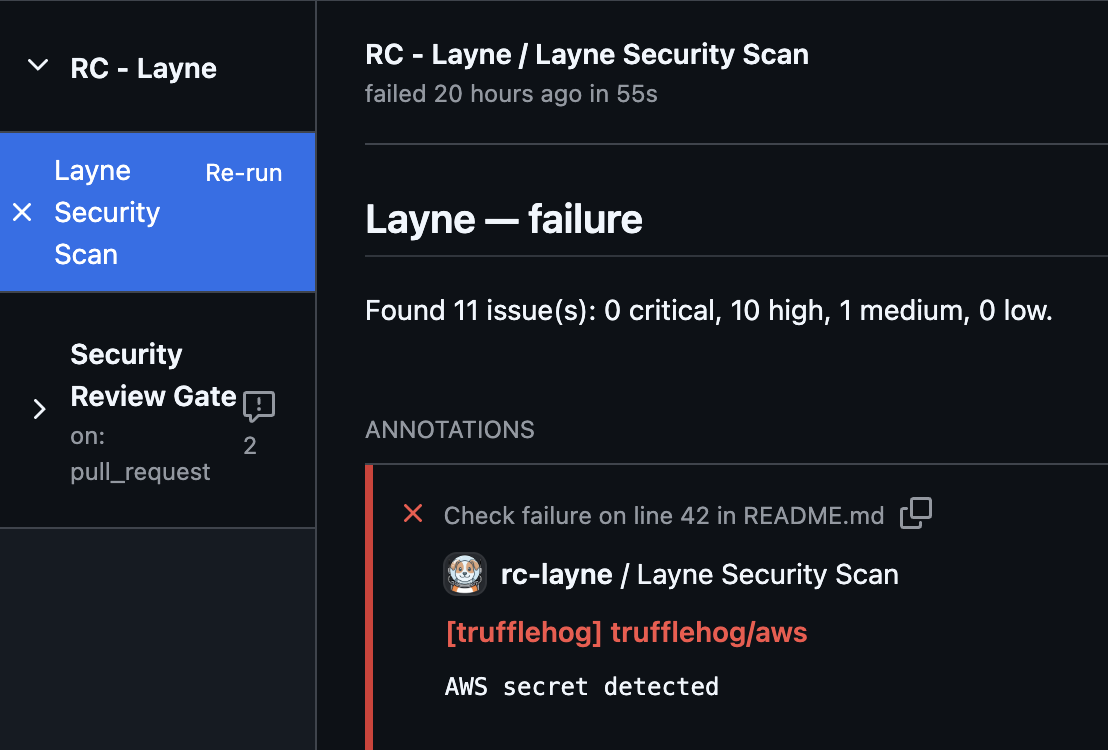 rocketchat/layne
Um doggo que ajuda a procurar problemas de segurança nos seus repositórios.
 golab-arch/synaptic-sentinel
O sentinela de segurança do vibe-coding. Conjunto de ferramentas de segurança agêntico sob licença Apache-2.0 para projetos assistidos por IA: 5…
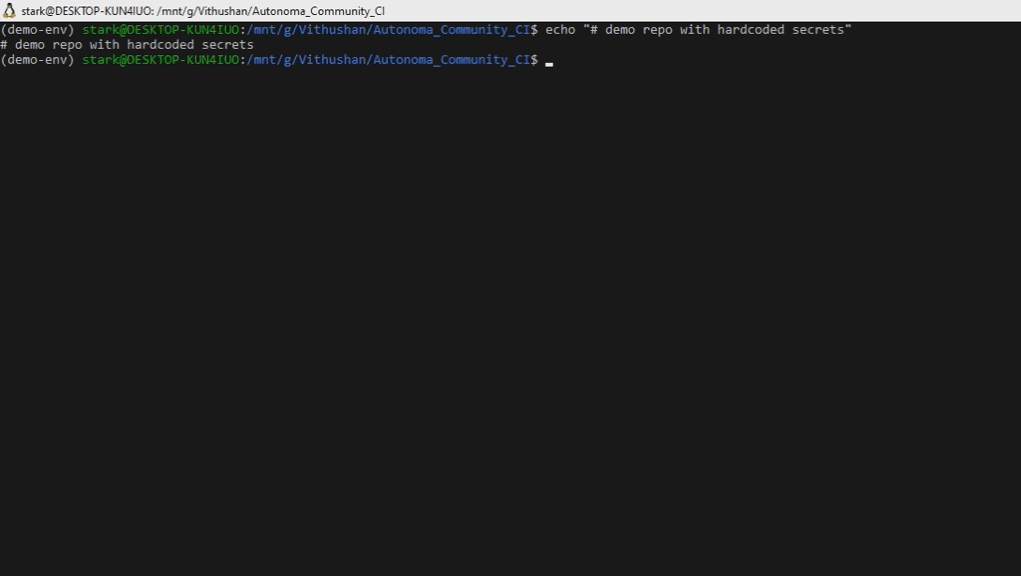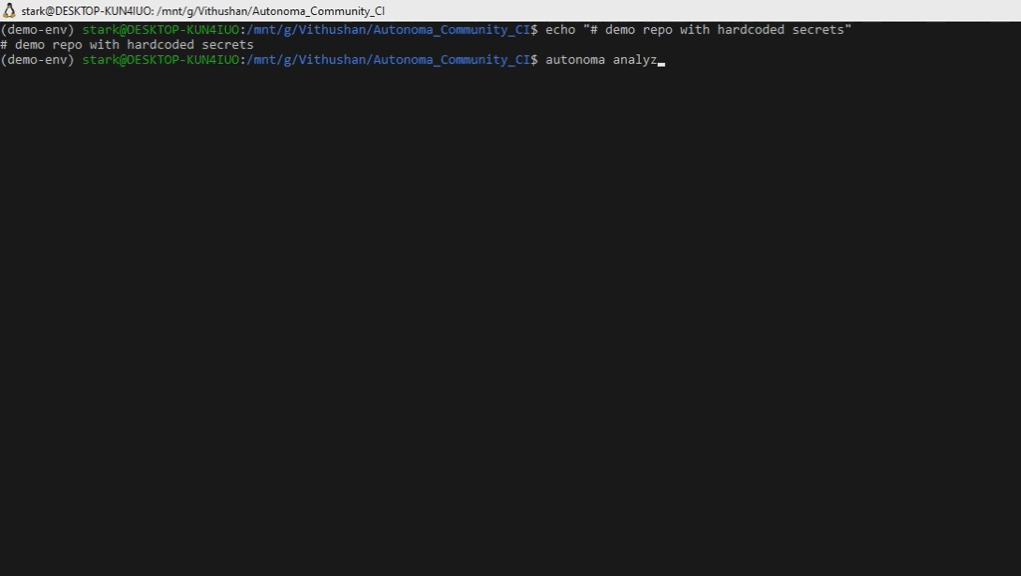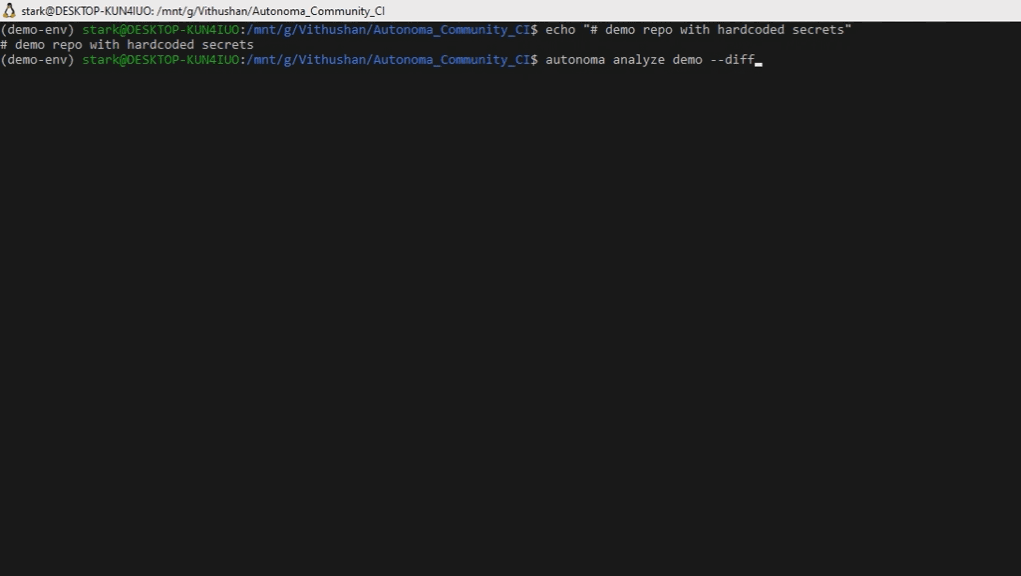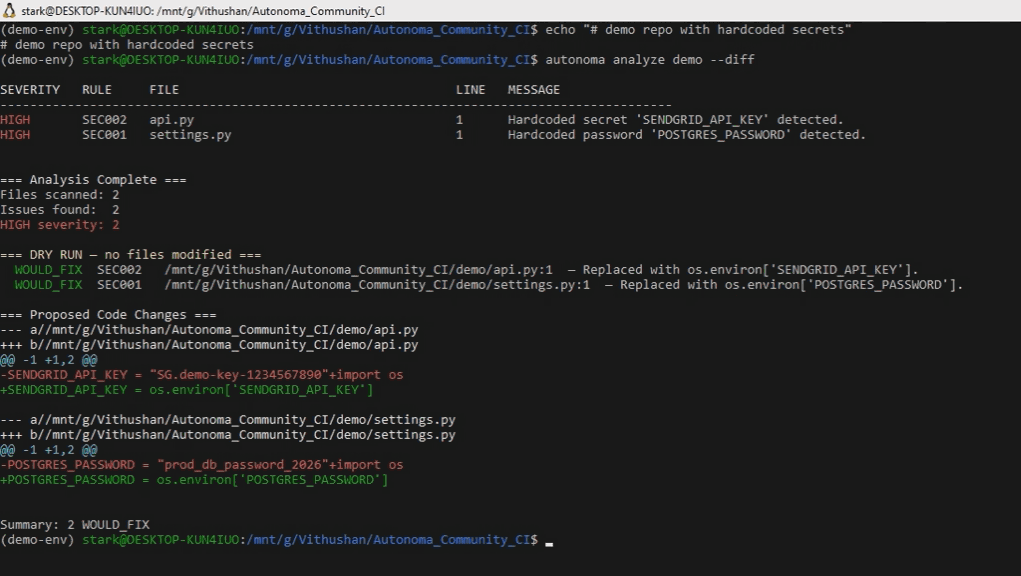 vihaaninnovations/autonoma
Detecta e corrige automaticamente segredos codificados em repositórios Python — recusa quando a correção pode quebrar seu código
 arzaan789/keyguard
Examine bases de código e projetos GCP em busca de credenciais de API expostas.
 randomrobbiebf/static-file-checker
Verifica o /static/staticfiles.json do Django por credenciais expostas usando nuclei
 randomrobbiebf/chart-down
Extrai todas as listas de charts do ChartMuseum.
 perufitlife/dotclaude-security
Examine o diretório .claude/ de um repositório (configuração settings.json, hooks, servidores MCP, env, allowed-tools) para detectar os perigos de…
 im-hanzou/mongobleed
Exploit PoC para CVE-2025-14847 de divulgação de memória heap do MongoDB
 utkusen/shotlooter
uma ferramenta de reconhecimento que encontra dados sensíveis dentro das capturas de tela enviadas para o prnt.sc
 bountystrike/bountystrike-sh
Pipeline de bug bounty do pobre (rico?) https://dubell.io
 mcp-shark/mcp-shark
Análise forense semelhante ao Wireshark para comunicações do Model Context Protocol Capture, inspecione e investigue todas as requisições e…