
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 murf-xd/cve-2023-20768
Análise de CVE do kernel Android e PoC para uma confusão de tipo no alocador ION da MediaTek, abrangendo diffing de causa raiz, gatilho sem…
 catxiaoshi/cve-2026-43499
PD2229B的43499(ghostlock)可行性研究
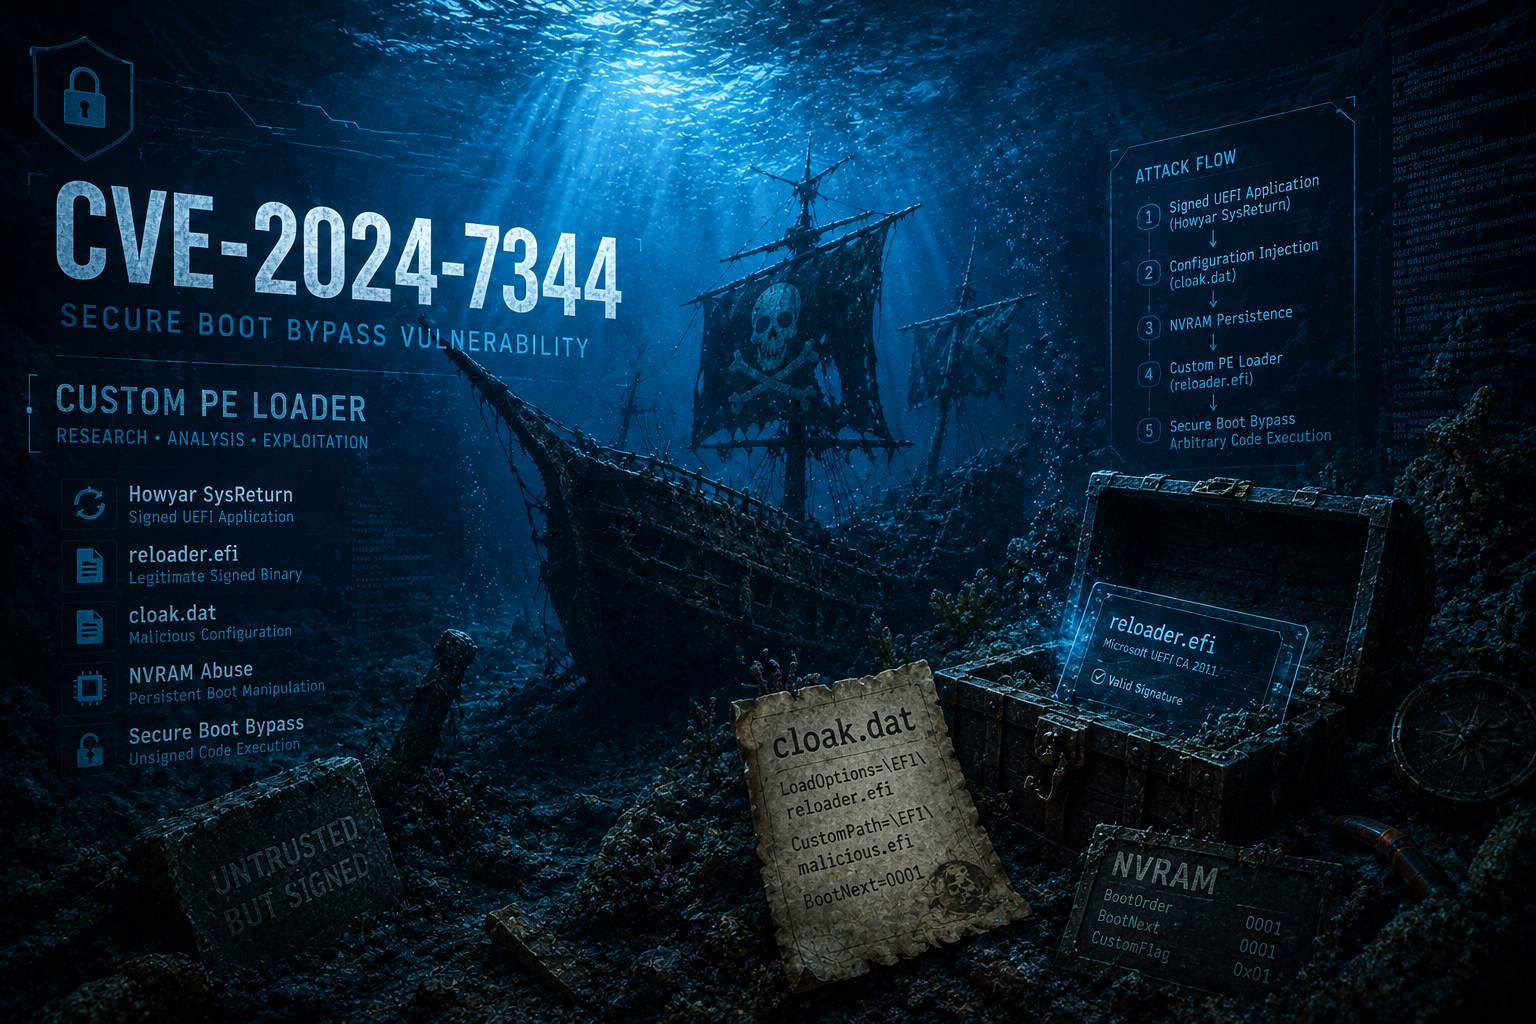 themalwareguardian/cve-2024-7344
Pesquisa técnica sobre uma bypass do UEFI Secure Boot causada por um carregador PE personalizado inseguro, incluindo análise de causa raiz, fluxo de…
 infobyte/isa_recovery
ISA Recovery
 s1eezer/cve-2026-8069
Write-up técnico e prova de conceito para CVE-2026-8069, uma escalada local de privilégios nos serviços Acer NitroSense e PredatorSense, explorando…
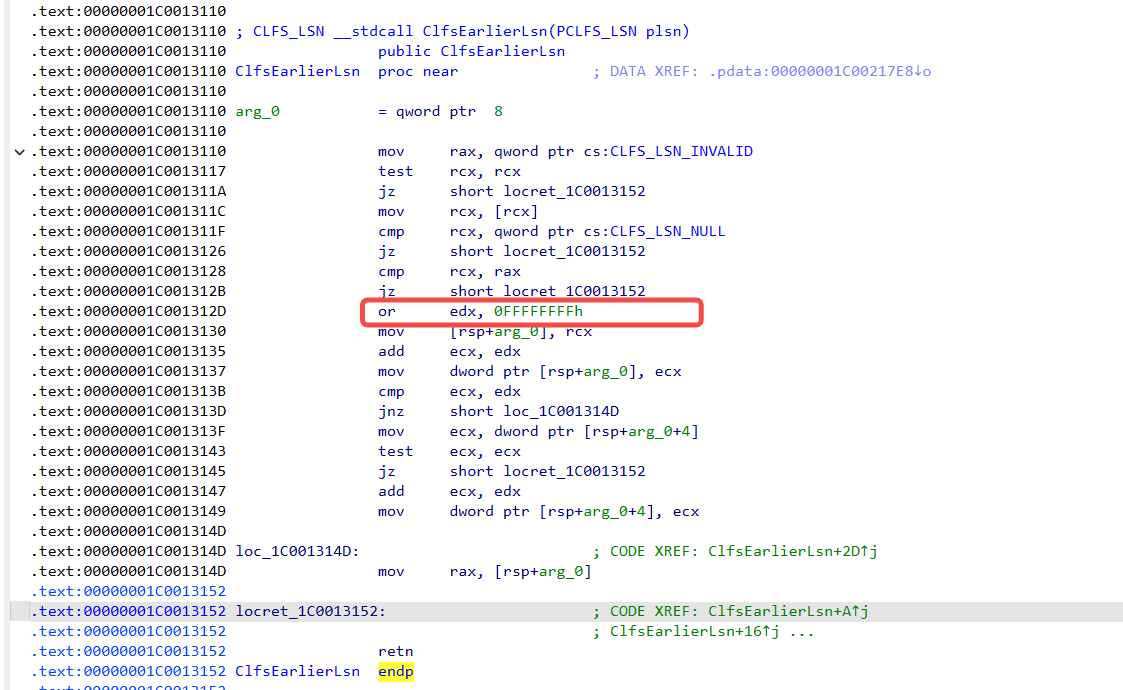 uname1able/cve-2022-24481-analysis
Análise aprofundada da confusão de tipos no CLFS do Windows (CVE-2022-24481) com explicação da causa raiz, fluxo de exploração, detalhes de gadgets…
 vsvalinx/cve-2025-5548
Repositório educacional que documenta o ciclo de vida completo de exploração de um estouro de buffer de pilha no FreeFloat FTP Server 1.0, incluindo…
 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
Análise estática de firmware da CVE-2015-1187: injeção de comandos não autenticada no D-Link DIR-820L. Extração do sistema de arquivos raiz MIPS com…
 sudoand3rs0n/cve-2025-5548
Repositório educacional documentando a análise e exploração do CVE-2025-5548 (buffer overflow no servidor FTP FreeFloat). Inclui uma metodologia…
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock) adaptação para ASUS ROG Phone 5S — gatilho UAF + recuperação de pilha pselect, vazamento de KASLR bloqueado
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6 foi descoberto conter uma chave criptográfica codificada.
 jvidhan/autofs-cve-2026-84568
Notas de engenharia reversa e PoC funcional para CVE-2026-84568, uma violação de limite de confiança do automountd do macOS que permite montagens a…
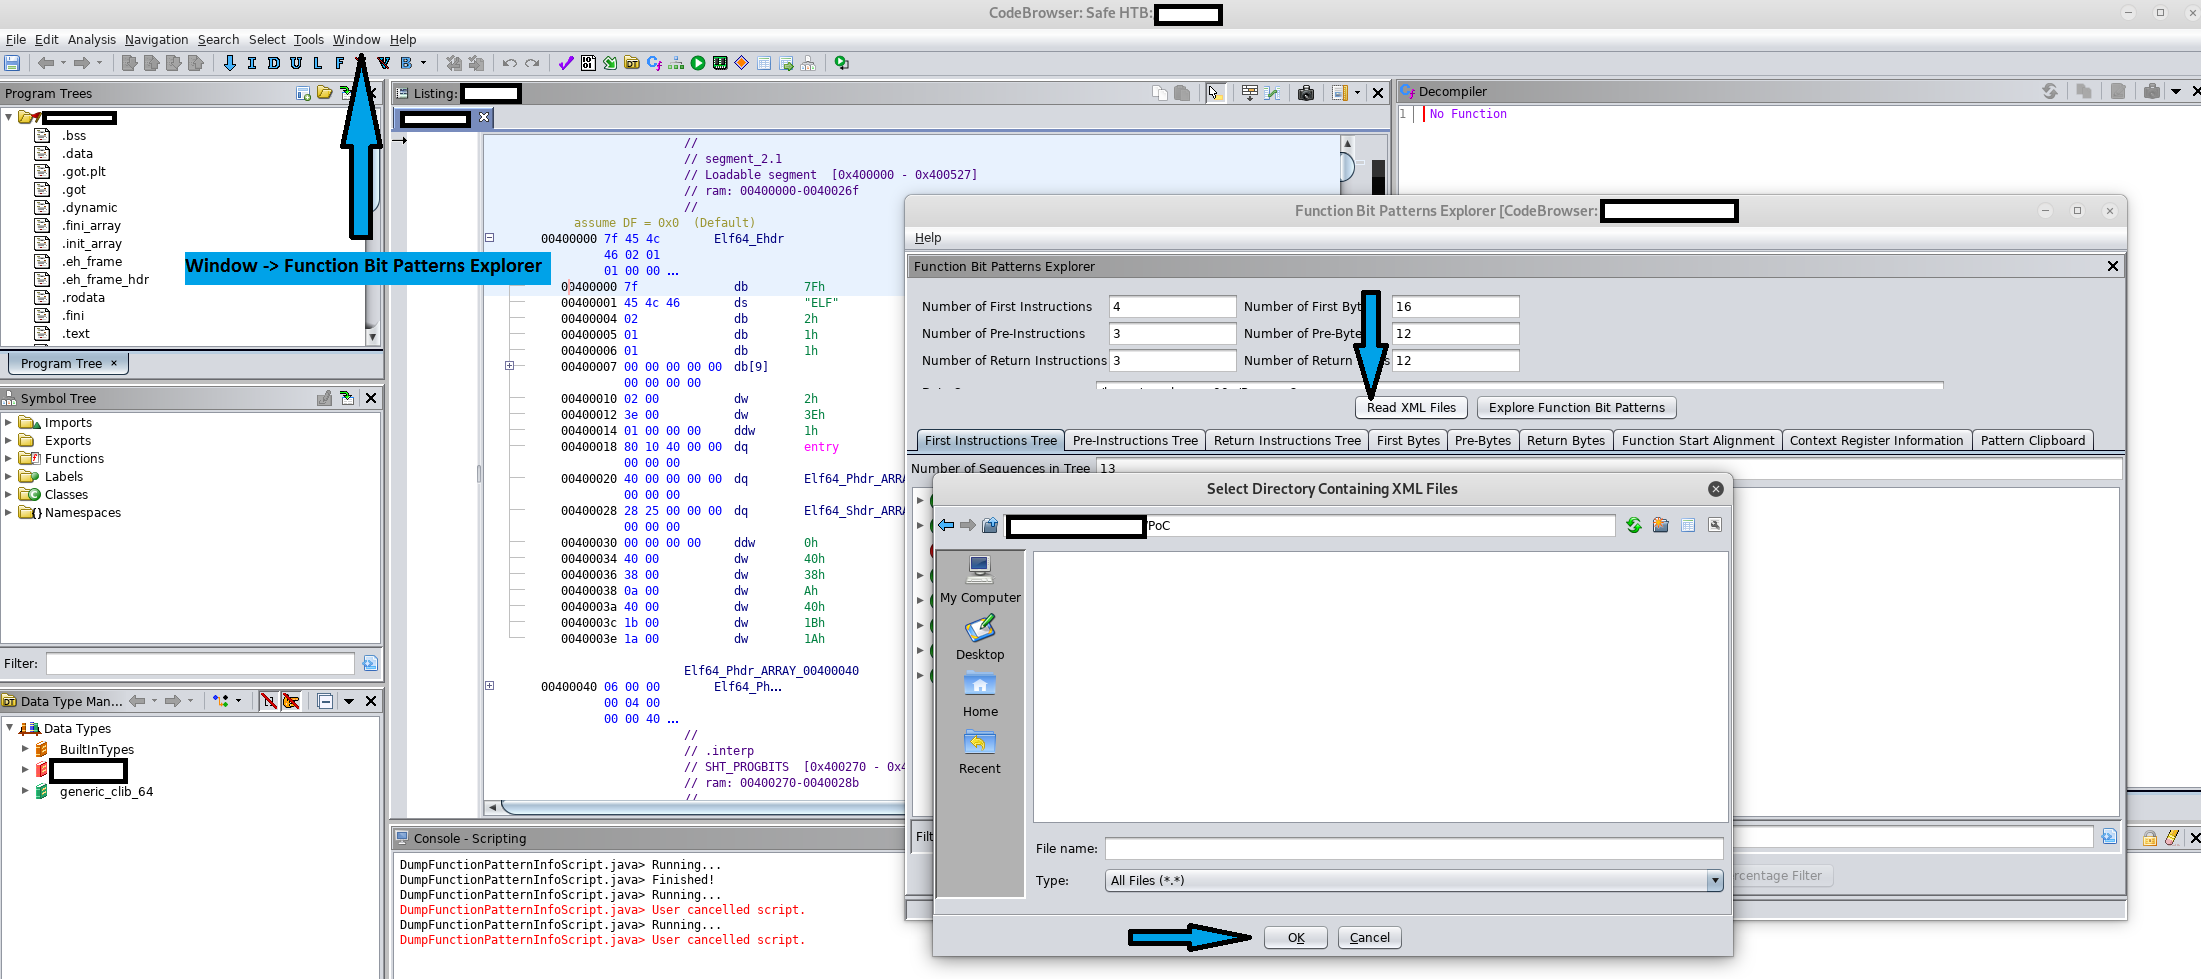 purpleracc00n/cve-2019-16941
PoC para CVE-2019-16941
 vivianuba/grandstream-cve-2026-2329-analysis
Projeto defensivo de pesquisa de vulnerabilidades que compara o firmware vulnerável e corrigido do Grandstream GXP1600 para o CVE-2026-2329, usando…
 ivmks74/iiita-iot-security-research
Pesquisa de segurança em IoT realizada durante meu estágio no IIIT Allahabad, resultando em CVE-2026-65893, CVE-2026-65894 e na Nota de…
 gavmor/x86-cpp-reversing-skill
Habilidade do Claude Code para engenharia reversa de binários C++ x86 de 32 bits little-endian (vtables, RTTI, recuperação de herança)
 33hps/wibu-codemeter-analysis
Análise criptográfica do DRM WIBU CodeMeter - análise de entropia revela padrões XOR em vez do alegado AES-256
 gmh5225/evilkaspersky
Experimento de driver de kernel do Windows baseado no KasperskyHook que utiliza syscalls diretas para cópia de memória entre processos, com suporte…








