
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
 manjustice/datadome-vm-internals
Análise da VM ofuscada personalizada e formato de bytecode do DataDome, revelando criptografia de strings, cifras S-box e sinais de fingerprinting de…
 encrypter15/cve-2025-29824
Exploração de prova de conceito para CVE-2025-29824, uma vulnerabilidade de use-after-free no driver de kernel CLFS do Windows, demonstrando…
 talha-nazeef-ahmed/alpc-enumerator
Ferramenta userland para Windows que enumera e classifica portas ALPC, incluindo processos protegidos por PPL.
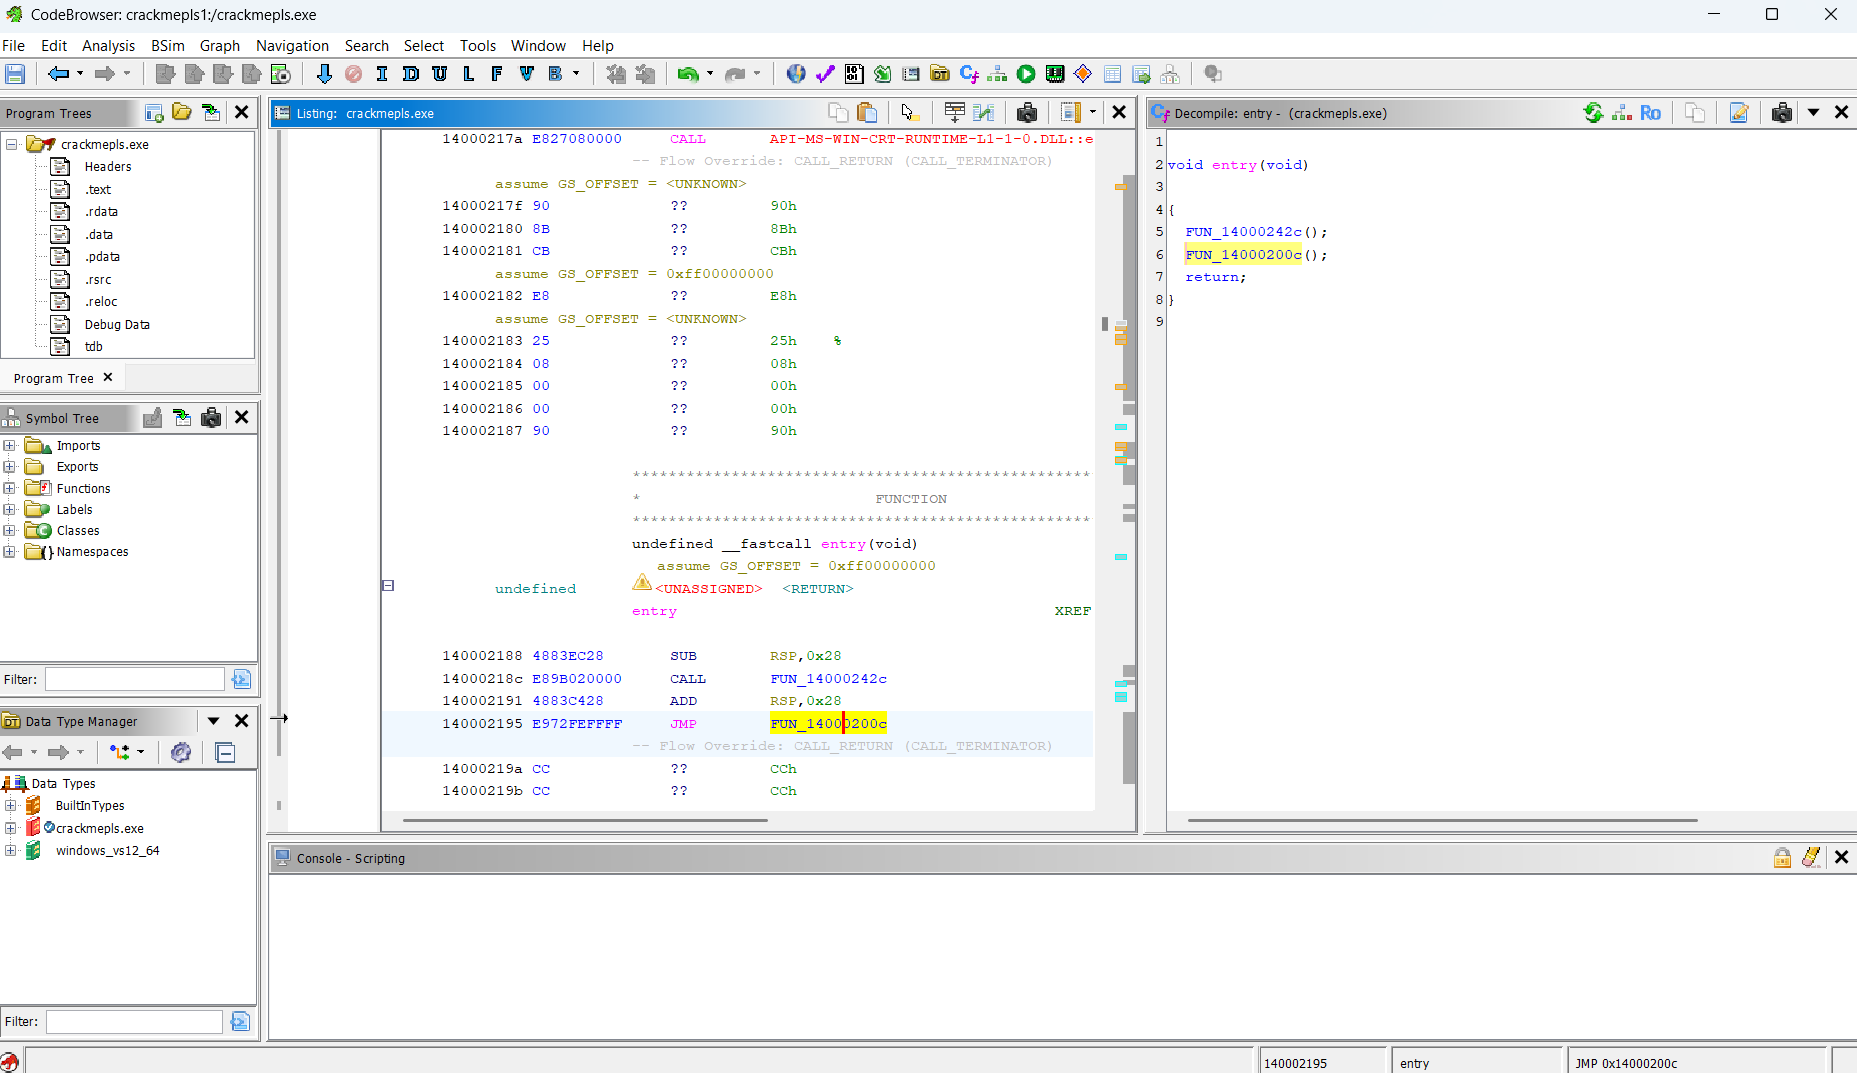 markoglasgow/gemma_crackme_tutorial
Tutorial passo a passo sobre como usar o modelo de IA local Gemma 4 E4B do Google para engenharia reversa de um crackme do Windows com Ghidra,…
 gmh5225/kli-ex
Importador lazy de kernel estendido para drivers Windows que resolve APIs em tempo de execução com nomes de importação criptografados e em cache para…
 nccgroup/libdlmalloc
Ferramenta de análise de heap para dlmalloc
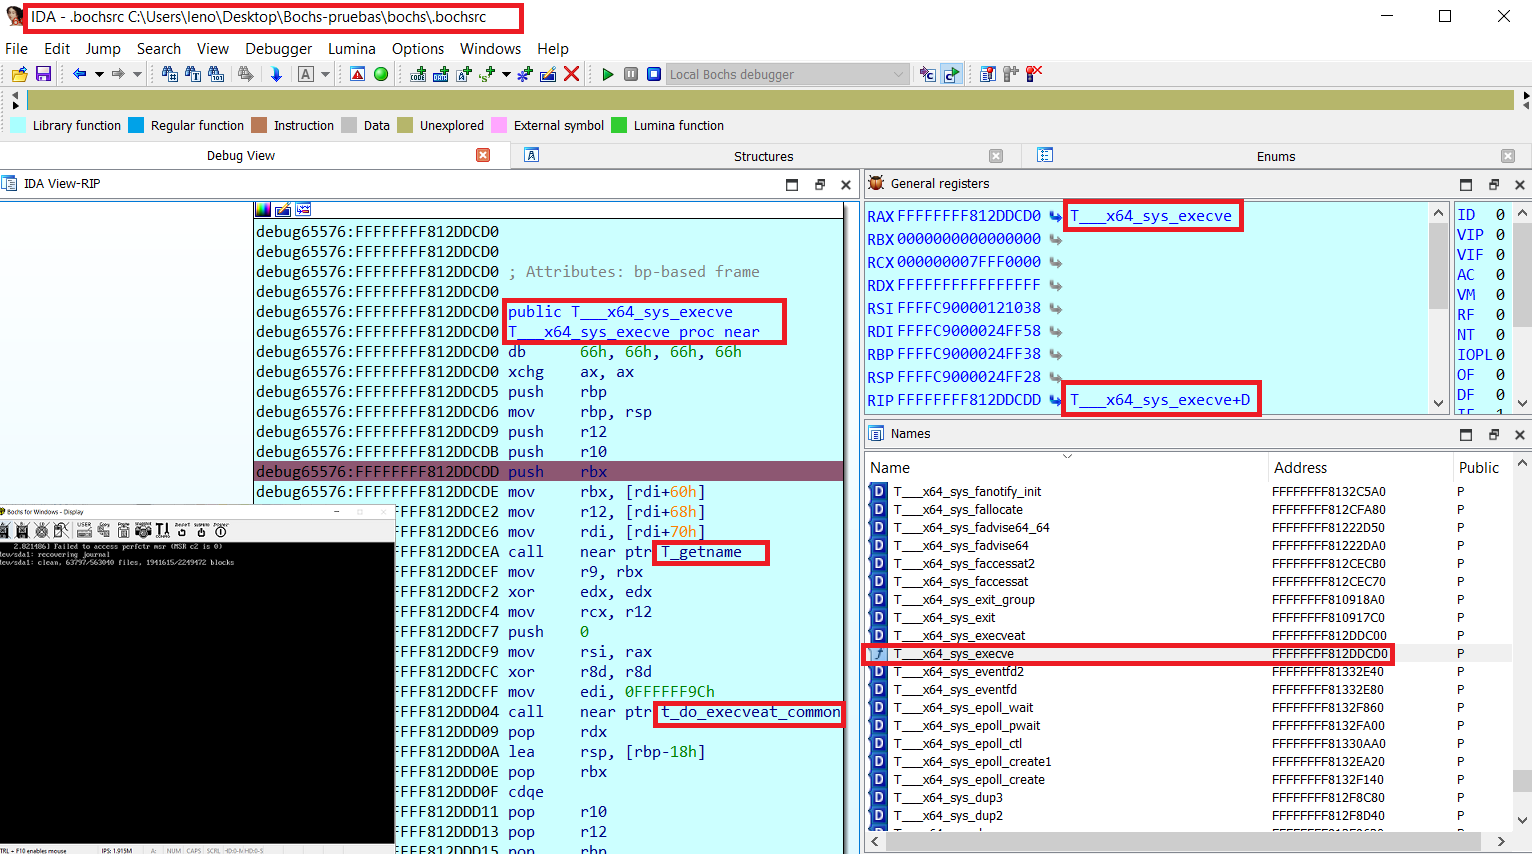 therealdreg/bochs_linux_kernel_debugging
Ferramentas para depuração do kernel Linux no Bochs (incluindo símbolos, depurador nativo do Bochs e IDA PRO)
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 c0mposer/c-game-modding-utility
Uma utilidade de modding de jogos que facilita a injeção de código C/C++.
 atlas0fd00m/vivisection
Plugin de Análise e Ferramentas para Vivisect
 kal1gh0st/whatsapphack-rce
Exploit para CVE-2019-11932, uma vulnerabilidade de execução remota de código no WhatsApp por meio de arquivos GIF maliciosos. Inclui código de prova…
 coremaze/me2-writeup
Reconstruindo um Protocolo USB Morto: Os Segredos de um Portátil Desbloqueados por uma Faca Quente, uma jornada multidisciplinar para reviver uma…
 azefzafyoussef/cve-2026-34621
PoC de pesquisa demonstrando uma cadeia de poluição de protótipo e injeção de JavaScript no Adobe Acrobat Reader, permitindo execução privilegiada de…
 synacktiv/amsi-bypass
Listas de gatilhos AMSI (VBA, JScript / VBScript)
 mephistolist/soviet
Um Crypter em Tempo de Execução em C para binários ELF do Linux.
 ylca0/idalib-cli
CLI nativo para agentes que encapsula o IDA Pro IDALib para análise binária sem estado com saída JSON: desmontagem, descompilação Hex-Rays, CFG,…
 creeeeger/cve-2024-56426
Um PoC da vulnerabilidade CVE-2024-56426.
 bicurico/vaxd
Ferramenta leve de desmontagem para Windows, inspeção de PE e auxílio a patches para arquivos EXE/DLL nativos.








