
 #1
Frameworks de desenvolvimento RAT, ferramentas de detecção e utilitários de acesso remoto pós-exploração.
Recomendado pelo Kitploit

 wolfssl/wolfssh
Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…
 onescripter/wmiexec
Execute comandos do Windows remotamente e capture a saída usando apenas WMI e PowerShell (sem remoting).
 p0dalirius/joomla-webshell-plugin
Um plugin de webshell e shell interativo para pentest de um site Joomla.
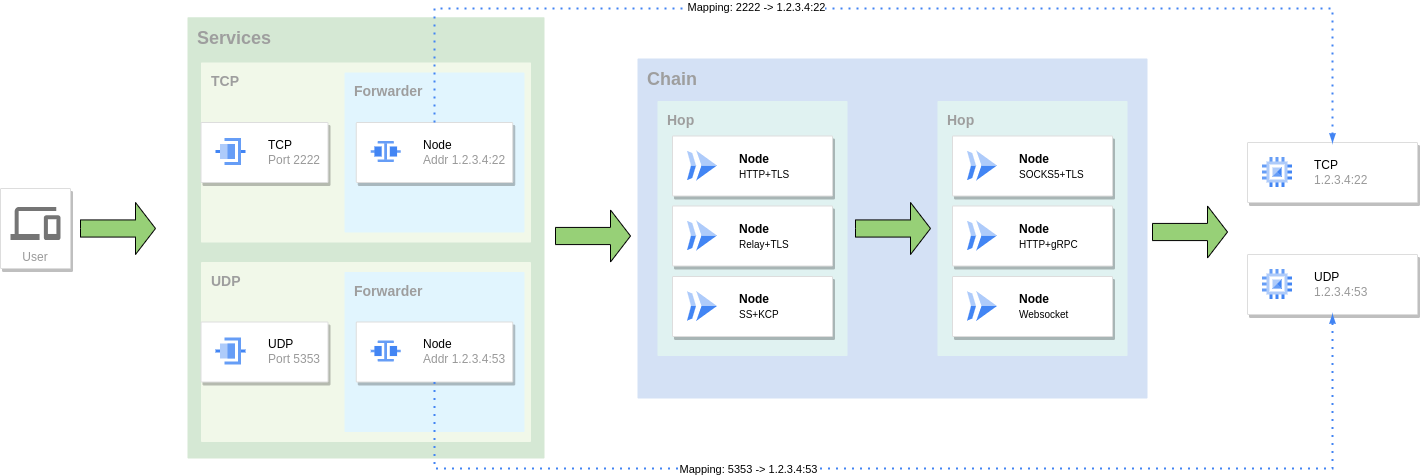 go-gost/gost
GO Simple Tunnel - um túnel simples escrito em golang
 softethervpn/softethervpn
Servidor e cliente VPN multiplataforma e multiprotocolo com suporte a SSL-VPN, WireGuard, OpenVPN, IPsec, L2TP, MS-SSTP, L2TPv3 e EtherIP com…
 vulncheck-oss/external-c2-experiments
Módulo C2 externo em Go para go-exploit que captura shells SSH reversos, fornecendo um listener de servidor e cliente de payload para integrar perfis…
 si13nttt/cve-2025-24813
PoC em Python que explora o RCE por desserialização em partial PUT do Apache Tomcat CVE-2025-24813, com detecção automática de variantes, gadget…
 horizon3ai/cve-2026-102489
Prova de conceito de exploit para CVE-2026-102489 no Zammad: encadeia um vazamento de sessão WebSocket em sequestro de sessão autenticada e execução…
 sliverarmory/sliver-gui
GUI Electron multiplataforma para o framework C2 Sliver, oferecendo painéis de sessão e beacon, geração de payload, listeners, loot e gerenciamento…
 si13nttt/cve-2025-32432
PoC em Python que explora o CVE-2025-32432, um RCE não autenticado no Craft CMS via injeção de gadget DI do Yii, com varredura de assetId, reverse…
 fulxey/cve-2022-0543
Redis RCE através da vulnerabilidade de escape do sandbox Lua
 adityatelange/evil-winrm-py
Execute comandos interativamente em máquinas Windows remotas usando o protocolo WinRM (apenas mais rápido)
 kiwknr/cve-2026-104826
Cadeia de exploração proof-of-concept para CVE-2026-104826, uma path traversal no manipulador de upload em chunks do DropzoneFileExplorer que grava…
 murrez/cve-2026-102427
PoC em Python 3 para CVE-2026-102427, um RCE de upload não autenticado no OrdaSoft Joomla CCK (com_os_cck) via task=getContent e site/uploader.php…
 murrez/cve-2026-102425
PoC em Python para CVE-2026-102425: RCE não autenticado no Joomla Balbooa Forms (com_baforms) via injeção de shortcode de campo no eval() de PHP…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Kit de ferramentas de Execução Remota de Código Não Autenticada.
 wvllxe/cve-2026-100520-laranode-path-traversal
Path Traversal -> RCE no Laranode < 1.2.1 (CWE-22). PoC + writeup do advisory.
 murrez/cve-2026-13249
Upload arbitrário de arquivo não autenticado no web admin do Honeywell PD45 (firmware F10.19.010040–antes de F10.22.030745) levando a RCE. PoC em…








