
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit
 reverseclabs/leonidas
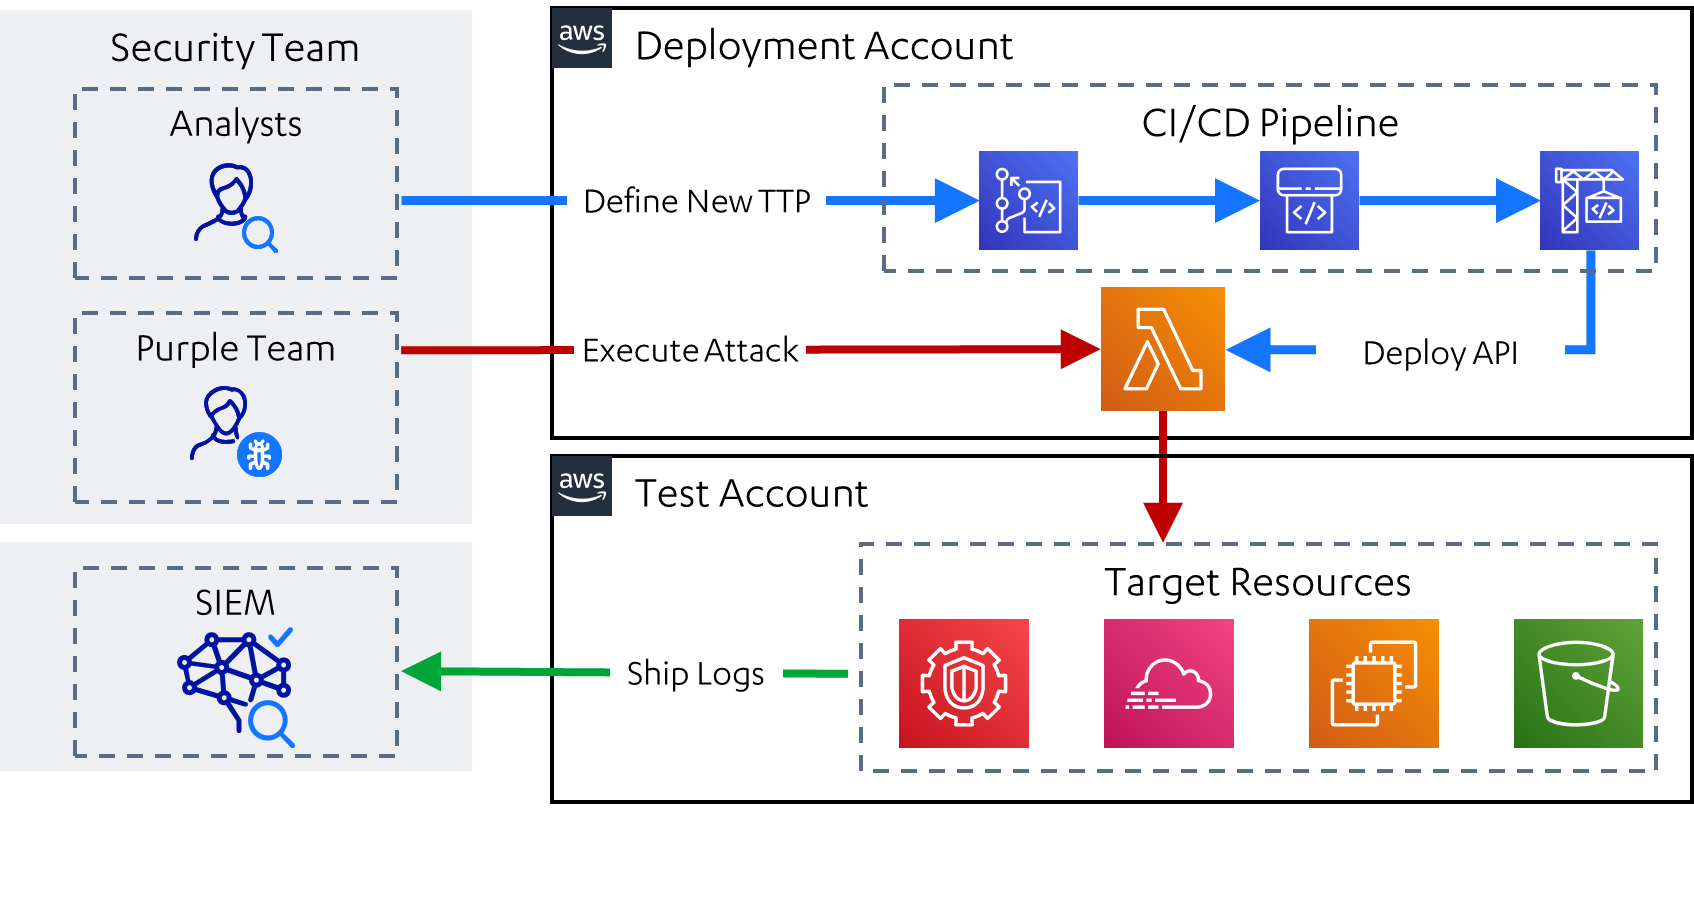
Simulação automatizada de ataques na nuvem, completa com casos de uso de detecção.
 xct/xc
Um pequeno reverse shell para Linux & Windows
 d4rks3c-group/hiddeneyereborn
HiddenEye Renascido em melhor forma do que nunca, reescrito do zero e adaptado ao mundo moderno
 byt3bl33d3r/offensivedlr
Toolbox contendo notas de pesquisa e código PoC para weaponizar o DLR do .NET.

 kkevsterrr/backdoorme
utilitário poderoso de auto-backdoor
 x86byte/obfusk8
Obfusk8: biblioteca leve de ofuscação baseada em C++17 / Header Only para binários do Windows
 dragoqcc/cruciblec2
Um framework de Comando e Controle em C#
 martian56/redcell
Plataforma de red-team com IA. Agentes LLM autónomos executam um teste de penetração de ponta a ponta dentro de um contentor Kali e escrevem o…
 mythicagents/medusa
Agente C2 multiplataforma para Mythic com carregamento dinâmico de funções, proxy SOCKS5, operações de arquivos, injeção de shellcode e módulos de…
 frkngksl/huan
Gerador de Loader PE Criptografado
 ralfhacker/kerbeus-bof
BOF para abuso de Kerberos (uma implementação de algumas características importantes do Rubeus).
 werkamsus/lilith
Lilith - Recurso fundamental de engenharia reversa para empreendedores de segurança cibernética em C++
 skahwah/sqlrecon
Um kit de ferramentas C# para MS SQL projetado para reconhecimento ofensivo e pós-exploração.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 codewhitesec/handlekatz
Dumper de memória Lsass baseado em PIC usando handles clonados para evitar detecção, produzindo dumps ofuscados com pegada mínima de memória para…
 mhaskar/octopus
Servidor C2 de pré-operação de código aberto baseado em Python e PowerShell
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante








