
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit
 rosesecurity/anti-virus-evading-payloads
Durante a fase de exploração de um pentest ou engajamento de hacking ético, você precisará, em última análise, tentar fazer com que o código seja…
 magicsword-io/lolrmm
Catálogo curado de ferramentas de Monitoramento e Gerenciamento Remoto abusadas por agentes de ameaças, com perfis YAML, regras de detecção Sigma e…
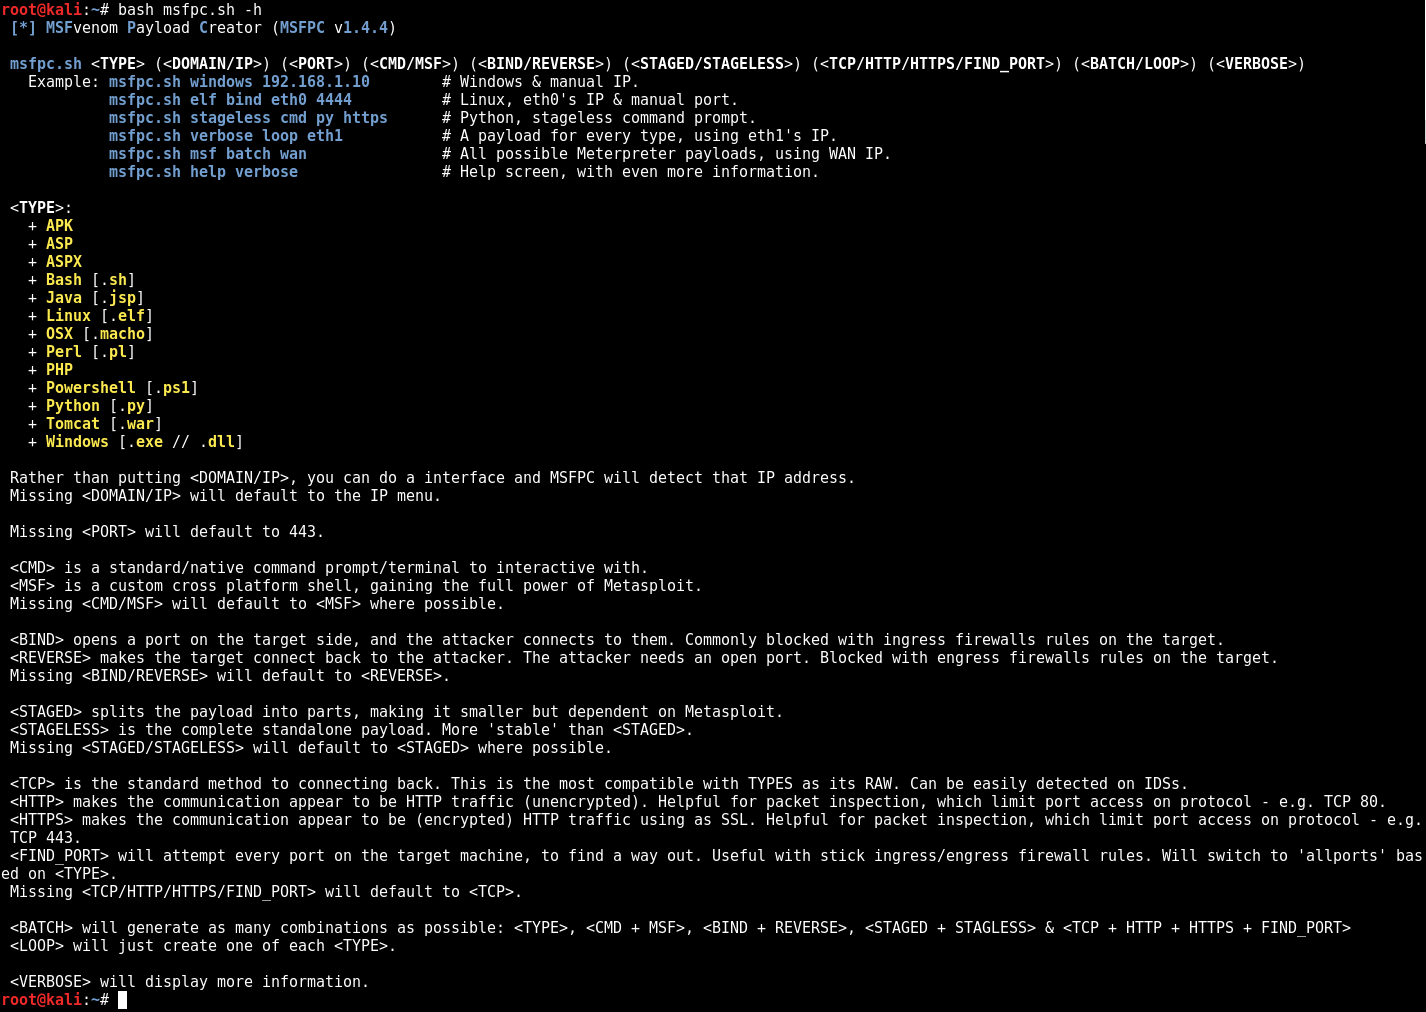 g0tmi1k/msfpc
Criador de Payloads MSFvenom (MSFPC)
 infobyte/evilgrade
Evilgrade é um framework modular que permite ao usuário tirar proveito de implementações de atualização deficientes ao injetar atualizações falsas.
 arno0x/dnsexfiltrator
Exfiltração de dados via canal oculto de requisições DNS
 chokepoint/azazel
Azazel é um rootkit em userland baseado na técnica original de LD_PRELOAD do rootkit Jynx. É mais robusto e possui recursos adicionais, focando…
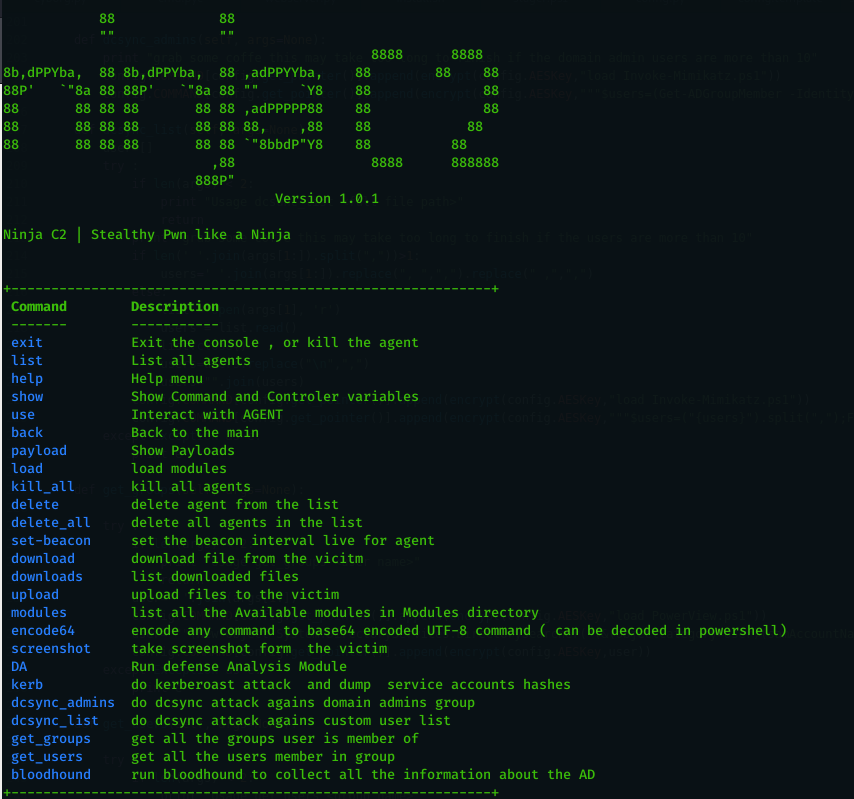 ahmedkhlief/ninja
Servidor C2 de código aberto criado para operações furtivas de red team
 entropy1337/infernal-twin
hacking sem fio - Esta é uma ferramenta automatizada de hacking sem fio
 rasta-mouse/crystal-kit
Kit de evasão para Cobalt Strike
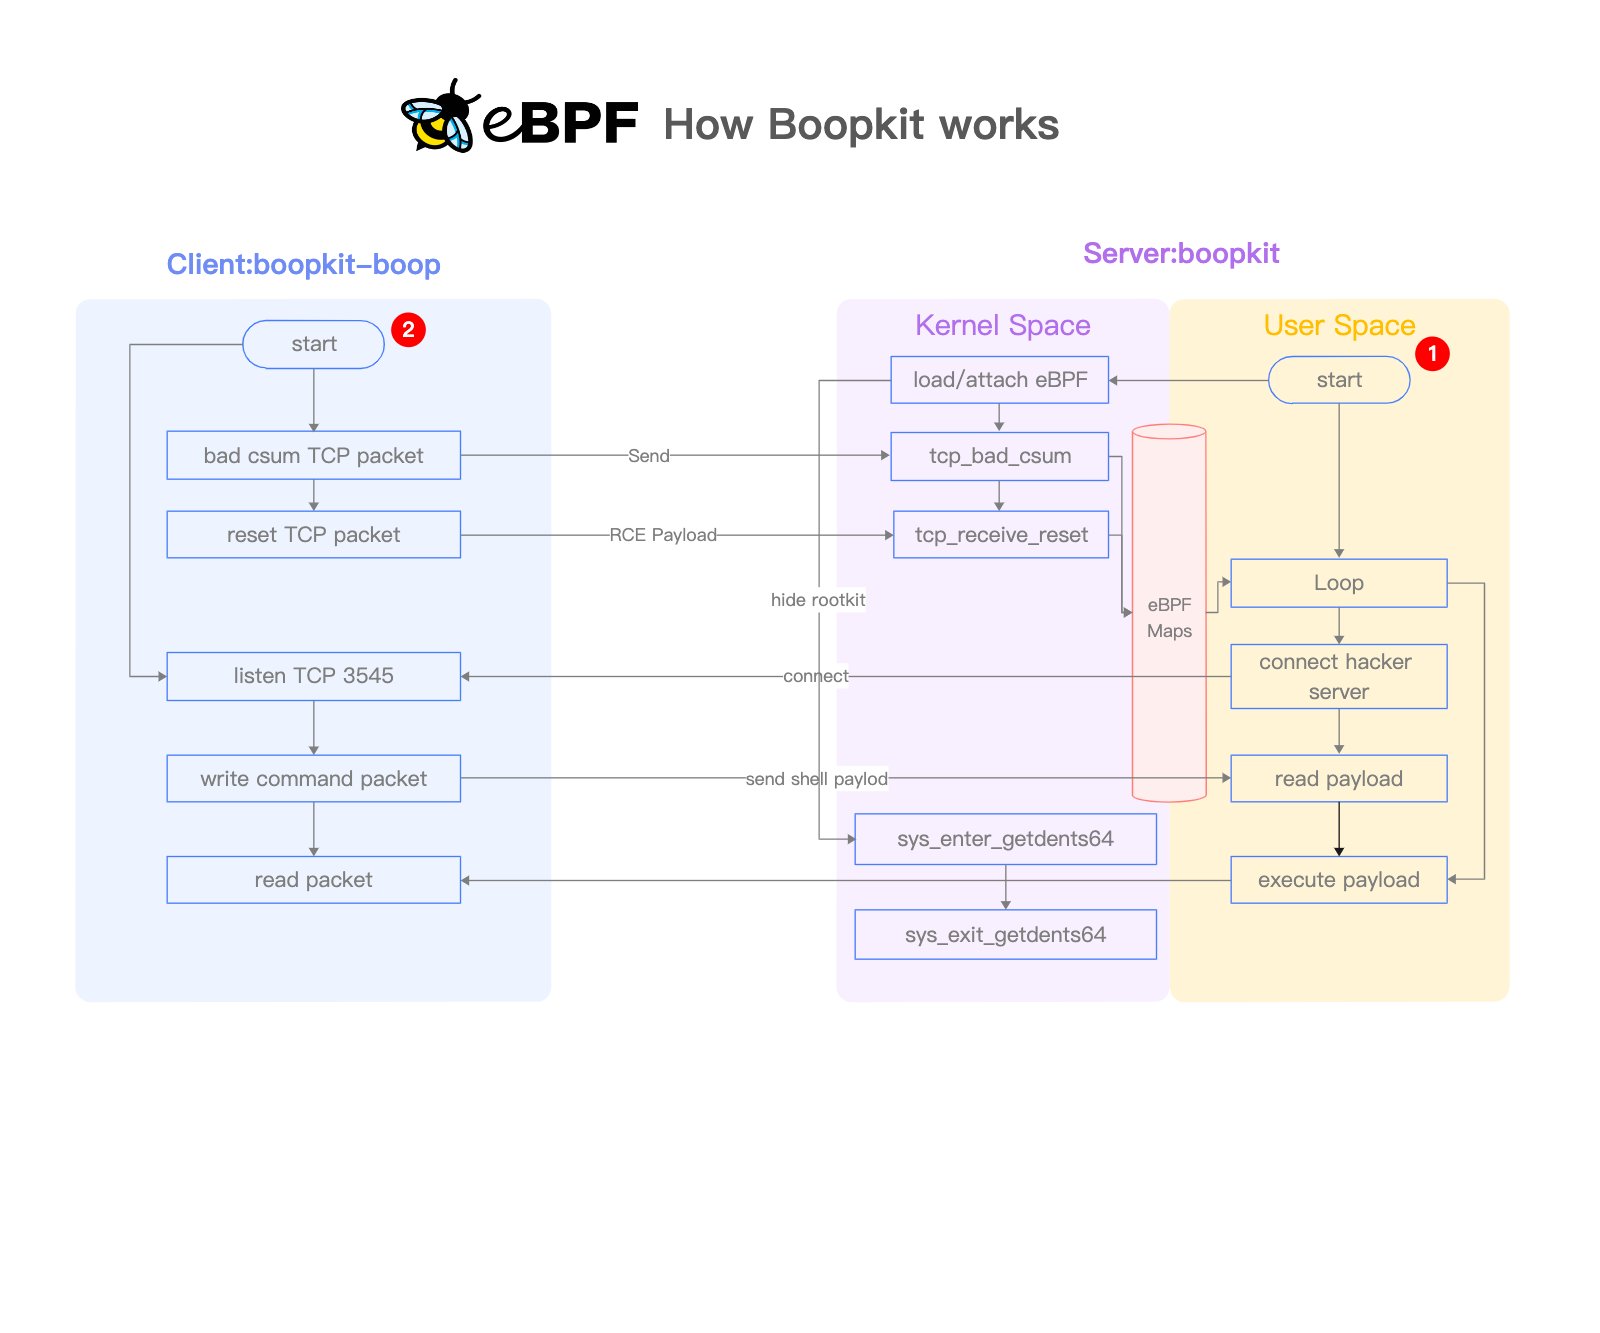 krisnova/boopkit
Linux eBPF backdoor sobre TCP. Gera shells reversos, RCE, com acesso privilegiado anterior. Menos Honkin, Mais Tonkin.
 daem0nc0re/tangledwinexec
PoCs e ferramentas para investigação de técnicas de execução de processos do Windows
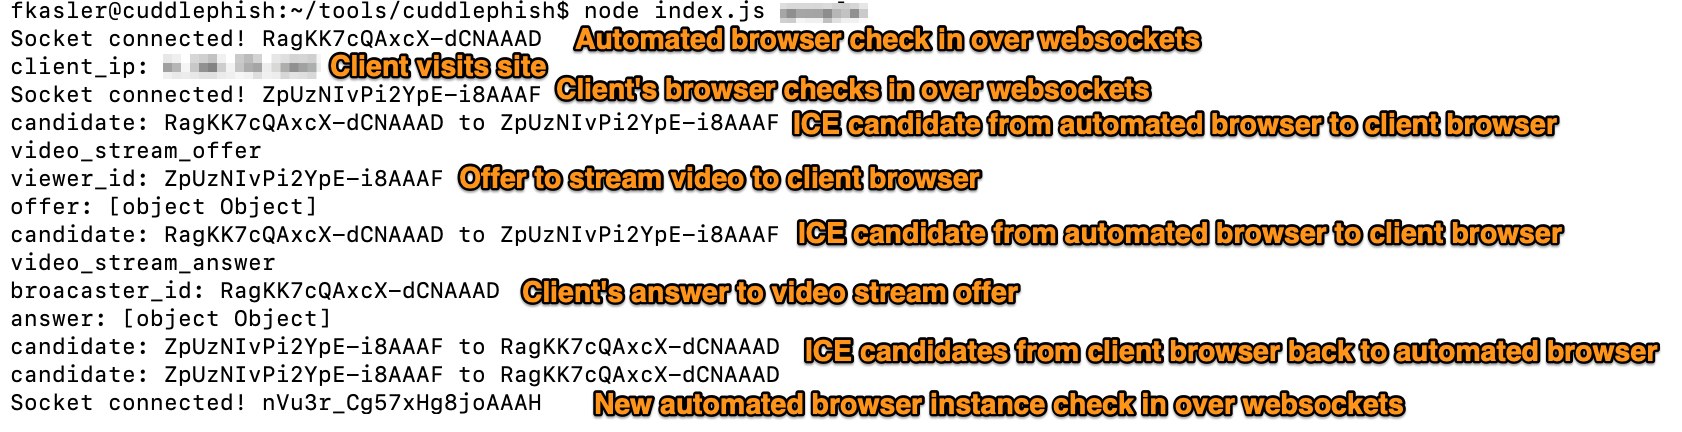 fkasler/cuddlephish
Browser-in-the-Middle (BitM) Armado para Testadores de Penetração
 ghostpack/sharpdpapi
SharpDPAPI é uma porta em C# de algumas funcionalidades do Mimikatz DPAPI.
 redcode-labs/neurax
Um framework para construção de binários autopropagantes
 trustedsec/coffloader
Execute Beacon Object Files (BOFs) fora do Cobalt Strike por meio da análise de arquivos de objeto COFF de 64 bits, com geração de argumentos…
 the-viper-one/psmapexec
Domine o Active Directory com PowerShell.
 ptoomey3/evilarc
Criar arquivos tar/zip que podem explorar vulnerabilidades de travessia de diretório
 securing/gattacker
Um pacote Node.js para avaliação de segurança BLE (Bluetooth Low Energy) usando ataques Man-in-the-Middle e outros.








