
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit
 lionsec/xerosploit
Framework man in the middle eficiente e avançado
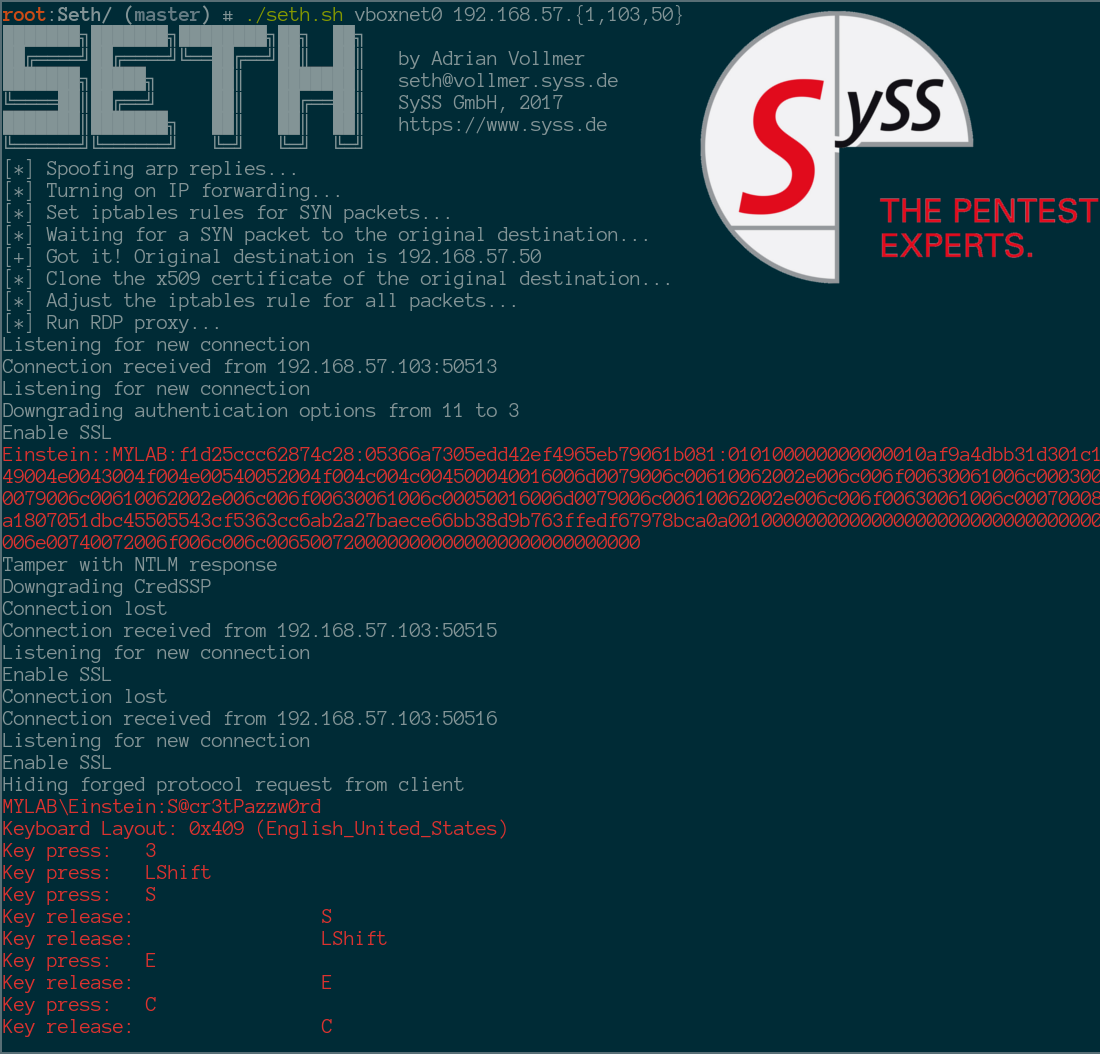 syss-research/seth
Realize um ataque MitM e extraia credenciais em texto claro de conexões RDP
 ascotbe/kernelhub
:palm_tree: Coleção de vulnerabilidades de escalonamento de privilégios no Kernel do Linux, macOS e Windows, com ambiente de compilação, mapa de GIF…
 fortra/nanodump
O canivete suíço do dump do LSASS
 cn33liz/p0wnedshell
Kit de Pós-Exploração do Runspace PowerShell
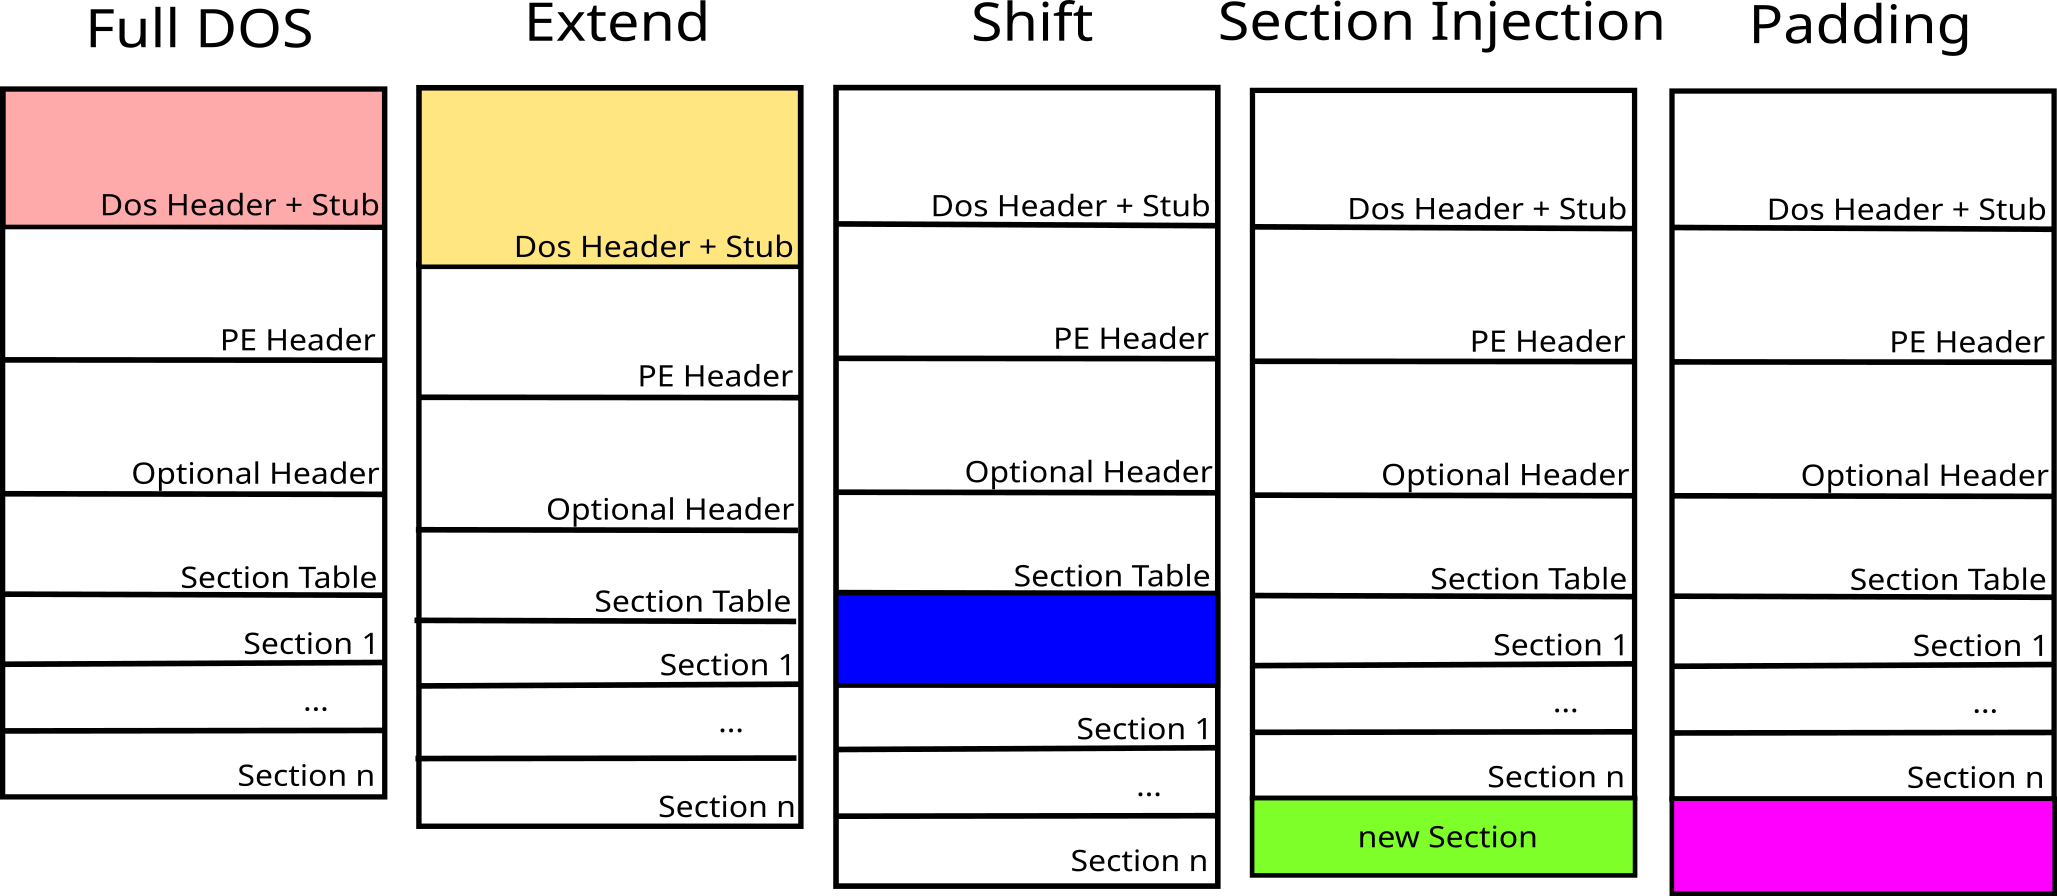 govolution/avet
Ferramenta de Evasão de Antivírus
 bashfuscator/bashfuscator
Um framework de ofuscação Bash totalmente configurável e extensível. Esta ferramenta tem o objetivo de ajudar tanto a equipe vermelha quanto a equipe…
 matrixleons/evilwaf
evilwaf é uma ferramenta de teste de penetração projetada para detectar e contornar Firewalls de Aplicações Web (WAFs) comuns.
 bytecode77/r77-rootkit
Rootkit ring 3 sem arquivo com instalador e persistência que oculta processos, arquivos, conexões de rede, etc.
 jthuraisamy/syswhispers2
Evasião de AV/EDR via chamadas diretas ao sistema.
 threatexpress/domainhunter
Verifica domínios expirados quanto à categorização/reputação e histórico do Archive.org para determinar bons candidatos para phishing e nomes de…
 k4m4/kickthemout
💤 Expulse dispositivos da sua rede realizando um ataque de ARP Spoof.
 uphiago/recon-skills
Pacote de habilidades de segurança ofensiva validado em campo, com 169 técnicas para reconhecimento e testes de penetração. Abrange CORS, SSRF,…
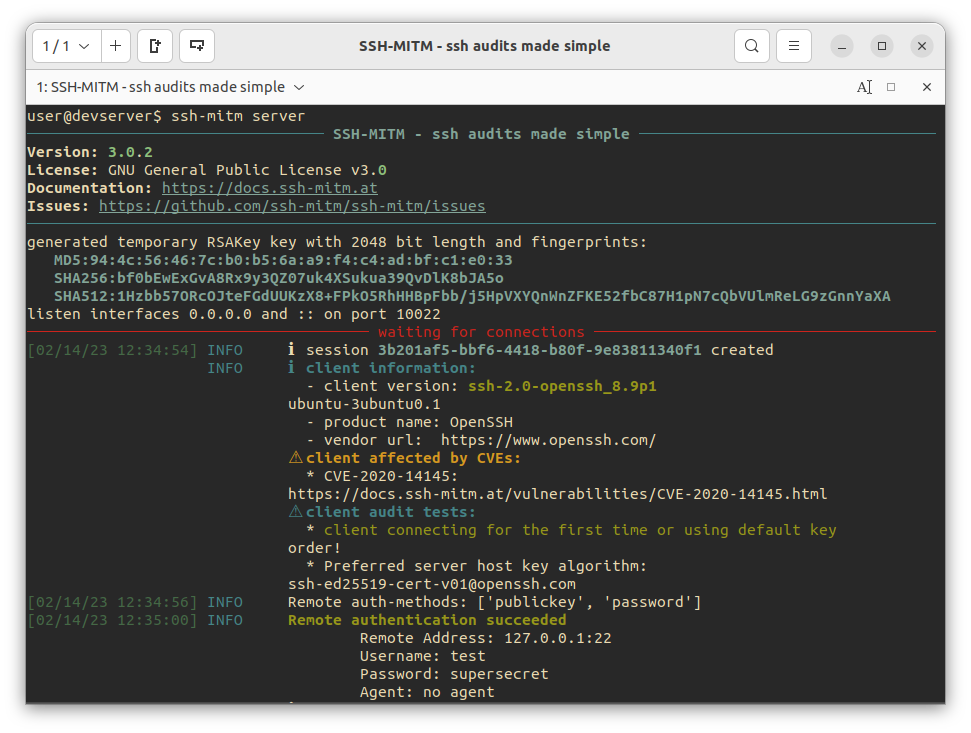 ssh-mitm/ssh-mitm
SSH-MITM - auditorias SSH simplificadas
 drk1wi/portspoof
Emula portas abertas e assinaturas de serviço em todas as 65535 portas TCP para retardar o reconhecimento, confundir scanners e desperdiçar recursos…
 calebstewart/pwncat
Plataforma de pós-exploração que automatiza enumeração, escalonamento de privilégios, persistência e operações C2 por meio de shells…
 threatexpress/malleable-c2
Guia de Design e Referência do Malleable C2 do Cobalt Strike








