
 #1
Ferramentas para coletar informações sobre alvos e identificar superfícies de ataque.
Recomendado pelo Kitploit
 reconness/reconness
Plataforma automatizada de reconhecimento contínuo que orquestra um pipeline de ferramentas de recon via gatilhos agendados ou orientados a eventos,…
 nullpxl/banrays
Óculos para detectar smart-glasses que têm câmeras. Ray-BANNED
 cujanovic/content-bruteforcing-wordlist
Lista de palavras para descoberta por força bruta de conteúdo (diretórios) com Burp ou dirsearch

 sensepost/heartbleed-poc
Teste para vulnerabilidade de heartbeat SSL (CVE-2014-0160)
 espressocake/defender_exclusions-bof
Uma BOF para determinar exclusões do Windows Defender.
 bonsaiviking/nfspy
Cliente NFS com falsificação de ID
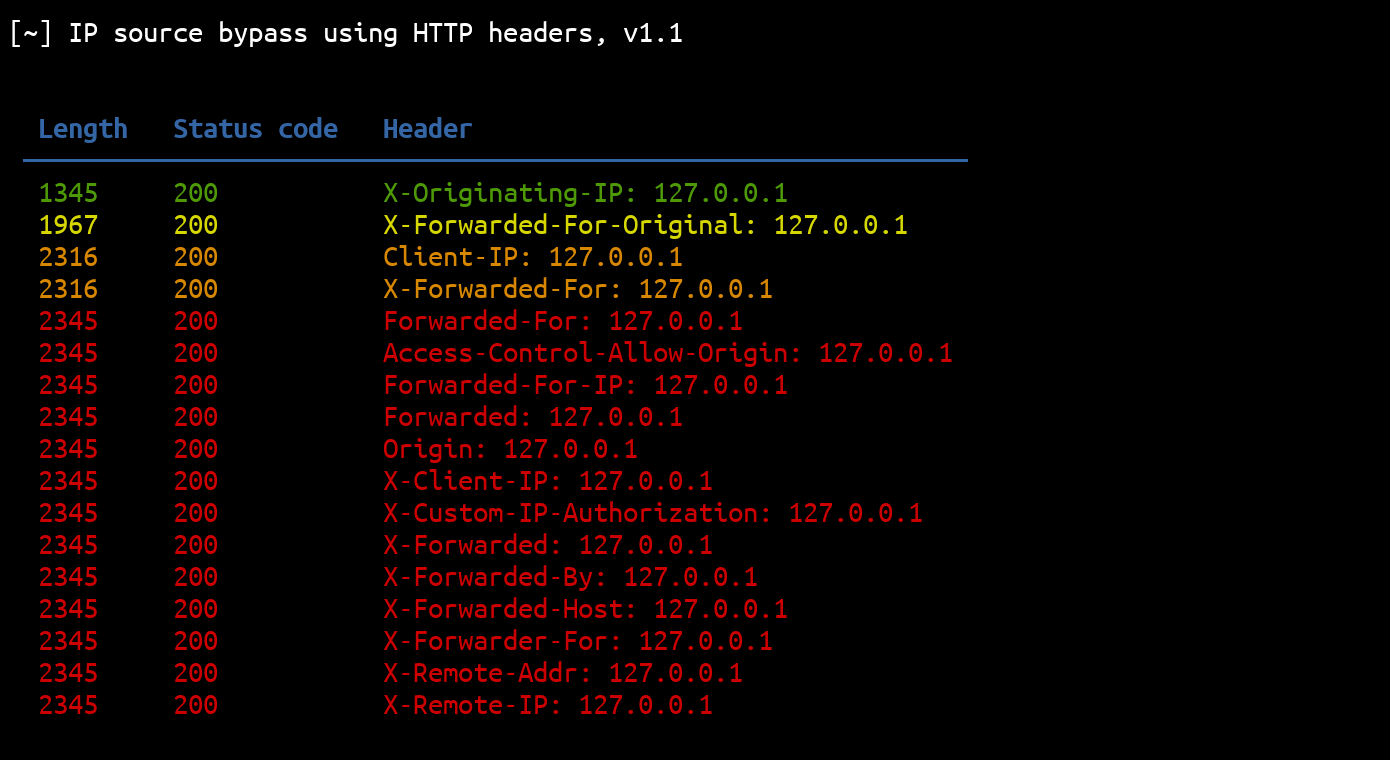 p0dalirius/ipsourcebypass
Este script Python pode ser usado para contornar restrições de origem de IP usando cabeçalhos HTTP.
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 otterhacker/m365pwned
Dois utilitários GUI WinForms para enumerar, pesquisar e exfiltrar dados de ambientes M365 usando tokens OAuth em nível de aplicação.
 mr-un1k0d3r/azureredops
Azure RedOps é um kit de ferramentas de segurança ofensiva para avaliar a postura de segurança do Microsoft Entra ID
 puzzlepeaches/msprobe
Encontrando todas as coisas Microsoft on-prem para pulverização de senhas e enumeração.
 nox-project/nox-framework
Framework de alto desempenho para OSINT/CTI que automatiza a pivoting de identidades e a análise de riscos em mais de 120 fontes.
 karmakstylez/cve-2024-6387
Vulnerabilidade de Execução Remota de Código Não Autenticada no servidor OpenSSH (CVE-2024-6387)
 ameenmaali/wordlistgen
Gere rapidamente listas de palavras específicas ao contexto para descoberta de conteúdo a partir de listas de URLs ou caminhos
 xnl-h4ck3r/urless
Desorganizar uma lista de URLs
 ustayready/python-pentesting
Apenas um repositório de scripts Python aleatórios para ajudar pentesters a começarem com a linguagem Python em engajamentos.
 net-hunter121/api-wordlist
Wordlists curadas de nomes de funções de API, verbos e substantivos para fuzzing de endpoints de aplicações web com Burp Suite Intruder.








