
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 0xgunrunner/cve-2024-26229-bof
CVE-2024-26229 Beacon Object File version
 damariion/cve-2015-8522.rce
Exploit para CVE-2015-8522 visando o Tivoli FastBack Server com estouro de buffer baseado em pilha, bypass de ASLR/DEP e estabelecimento automatizado…
 murguii/dev-cve-2021-4034
Repositório para a prática de DEV sobre a vulnerabilidade CVE-2021-4034. Realizada unicamente para fins acadêmicos.
 opsecramdan/react2shell-cve-2025-55182
Framework de exploração automatizada para CVE-2025-55182 (RCE no Next.js) com enumeração de subdomínios, varredura de vulnerabilidades, geração de…
 bsdrip/cve-2025-24000-exploit
Script Python curto para explorar CVE-2025–24000 com base neste post de blog: https://medium.com/@security_56355/from-subscriber-to-admin-reproducing-…
 acedef/synthapt
Estrutura de simulação de adversários baseada em playbook que compila caminhos de ataque definidos em JSON em payloads de shellcode independentes de…
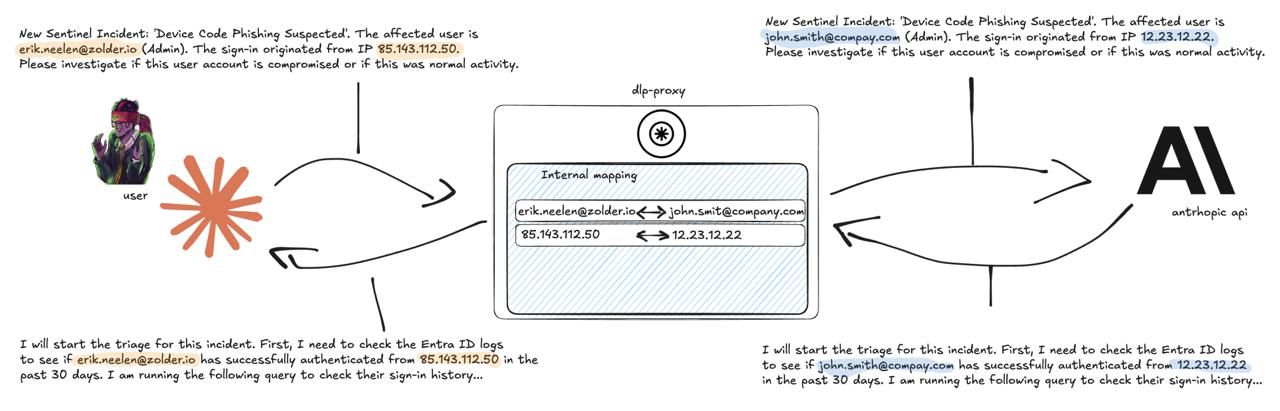 zolderio/token-proxy
Um proxy transparente de redação de PII para tráfego de API de LLM. Fica entre uma aplicação e um provedor de LLM (atualmente Anthropic),…
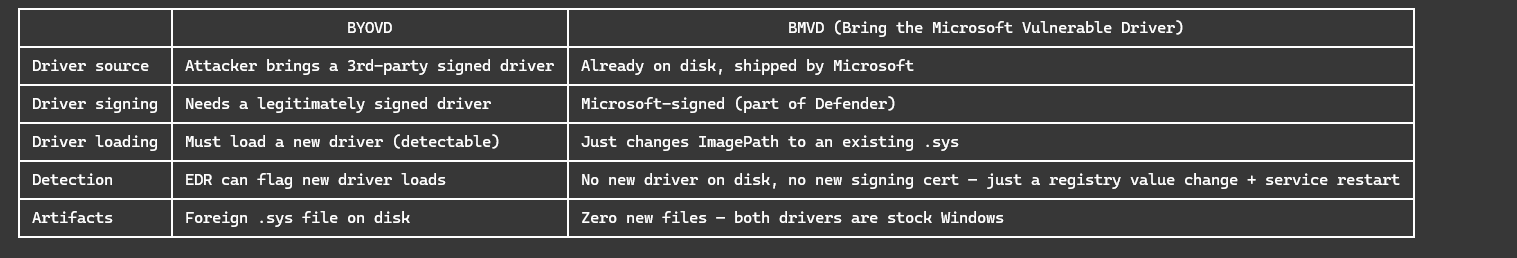 andreisss/ksldump
KslDump — Por que trazer sua própria faca se o Defender já deixou uma na cozinha?
 hexbornestudio/atlas-tj-actions-poc
PoC para injeção de comando no tj-actions/branch-names (CVE-2025-54416)
 wojtekchwala/cve-2025-66849
Ghost CMS Escalada de Privilégios PoC
 gmh5225/dsark64
Prova de conceito BYOVD que abusa do driver DsArk64.sys assinado pela WHQL para encerramento de processos em ring-0 e leitura/escrita no kernel via…
 popyue/cve-2025-8110
Gogs Symlink Traversal → RCE
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] Endpoint do React Server Component vulnerável a CVE-2025-55182 (RCE) → enumerou binários SUID → /usr/bin/perl tinha SUID definido →…
 bridgeralderson/cve-2025-81110-poc
Manipulação inadequada de links simbólicos na API PutContents no Gogs permite execução local de código.
 anylnk/ksldbyovdark
Explora uma vulnerabilidade do driver anti-rootkit KSLD (IOCTL 0x222044) para contornar a proteção PPL e acessar memória sensível de processos,…
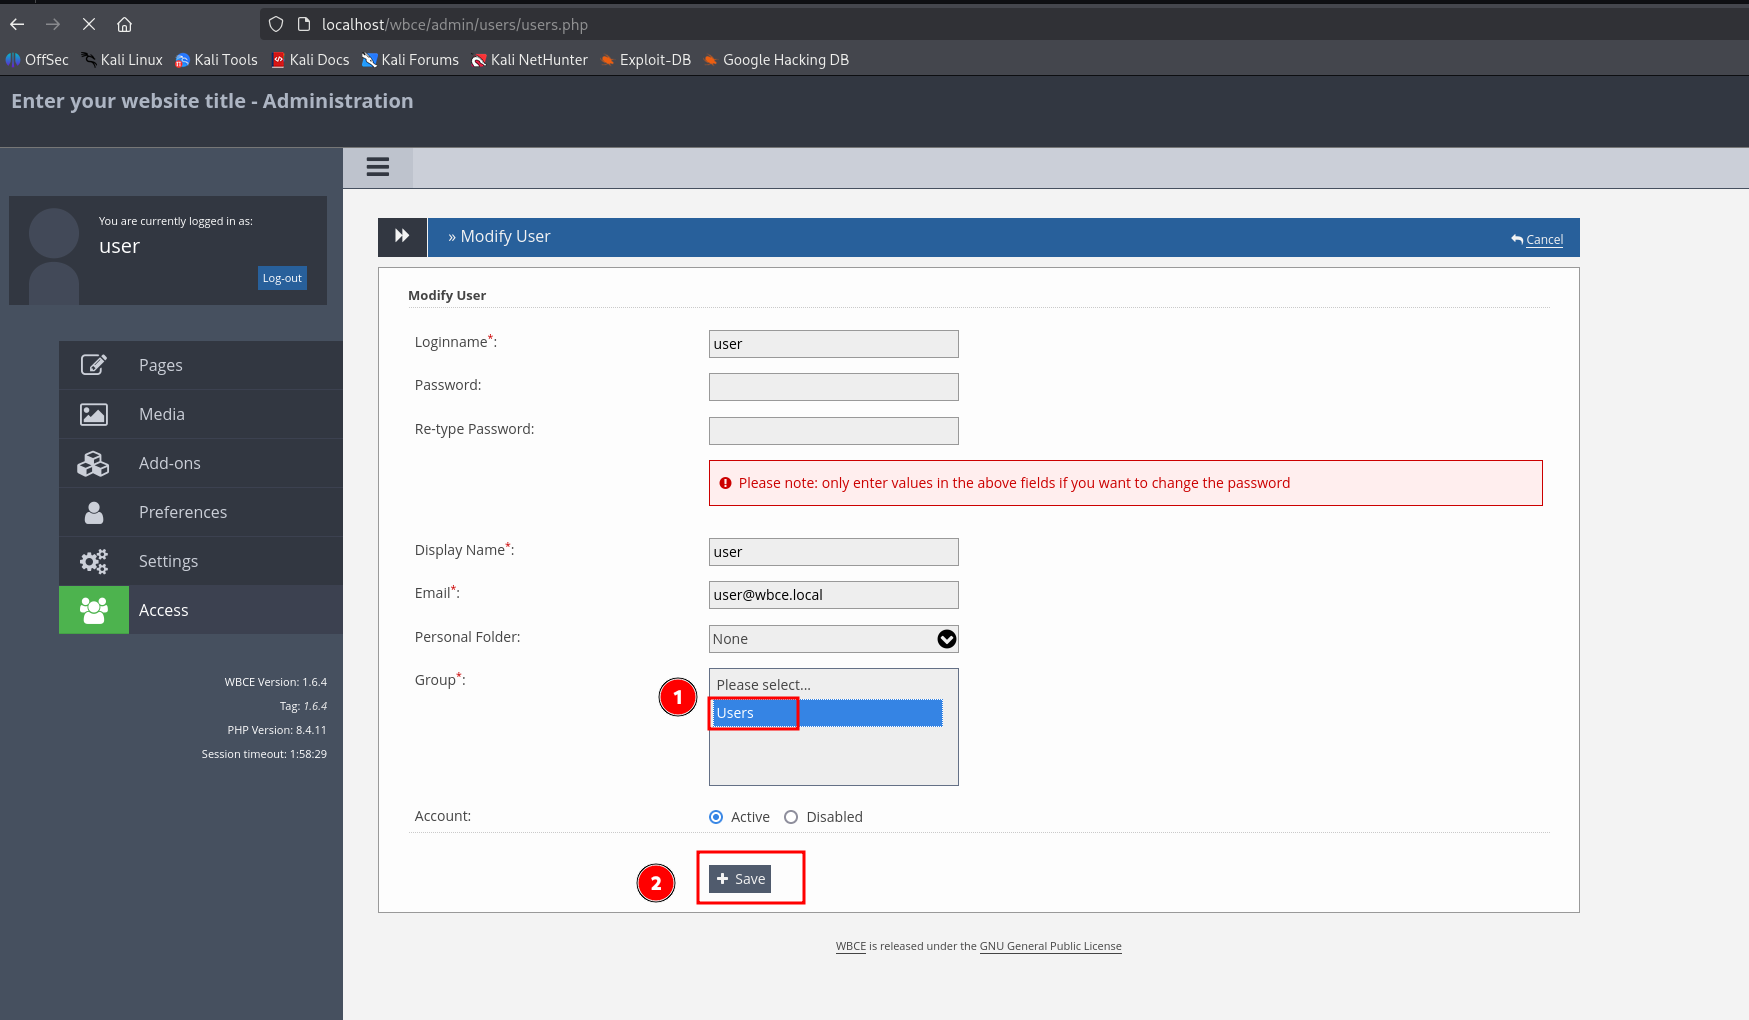 lukasz-rybak/cve-2025-65094
Prova de conceito para CVE-2025-65094: escalonamento de privilégios via IDOR no WBCE CMS. Demonstra manipulação de ID de grupo para obter acesso de…
 0xmoga/cve-2023-4911-lab
# Laboratório baseado em Docker para CVE-2023-4911, para análise do estouro de buffer do glibc ld.so e desenvolvimento de um exploit de escalonamento…
 hardenedlinux/userland-exec
PoC de execução em userland para ser usado como técnica de vetor de ataque








