
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 synacktiv/metamorph
Um utilitário de linha de comando para Windows escrito em C que cria e configura sessões AutoLogger persistentes do Event Tracing for Windows (ETW).
 murdok1982/exploit-poc-para-cve-2024-30085
Exploit em Python projetado para aproveitar a vulnerabilidade de elevação de privilégios CVE-2024-30085
 synacktiv/prox-ez
Proxy de intercepção HTTP/HTTPS para testar mecanismos de autenticação do Windows, com suporte a NTLM, Kerberos, pass-the-hash, pass-the-ticket e…
 synacktiv/sccmsqlclient
Cliente MSSQL para ambientes SCCM, que permite reconhecimento, execução remota de PowerShell em clientes gerenciados e extração de segredos…
 5kr1pt/glpi-logbleed
PoC para CVE-2026-53629, injeção SQL cega no filtro de log de histórico do GLPI
 dnlid/cve-2026-43499
CVE-2026-43499: Pacote de pesquisa sobre use-after-free no futex PI do kernel Linux
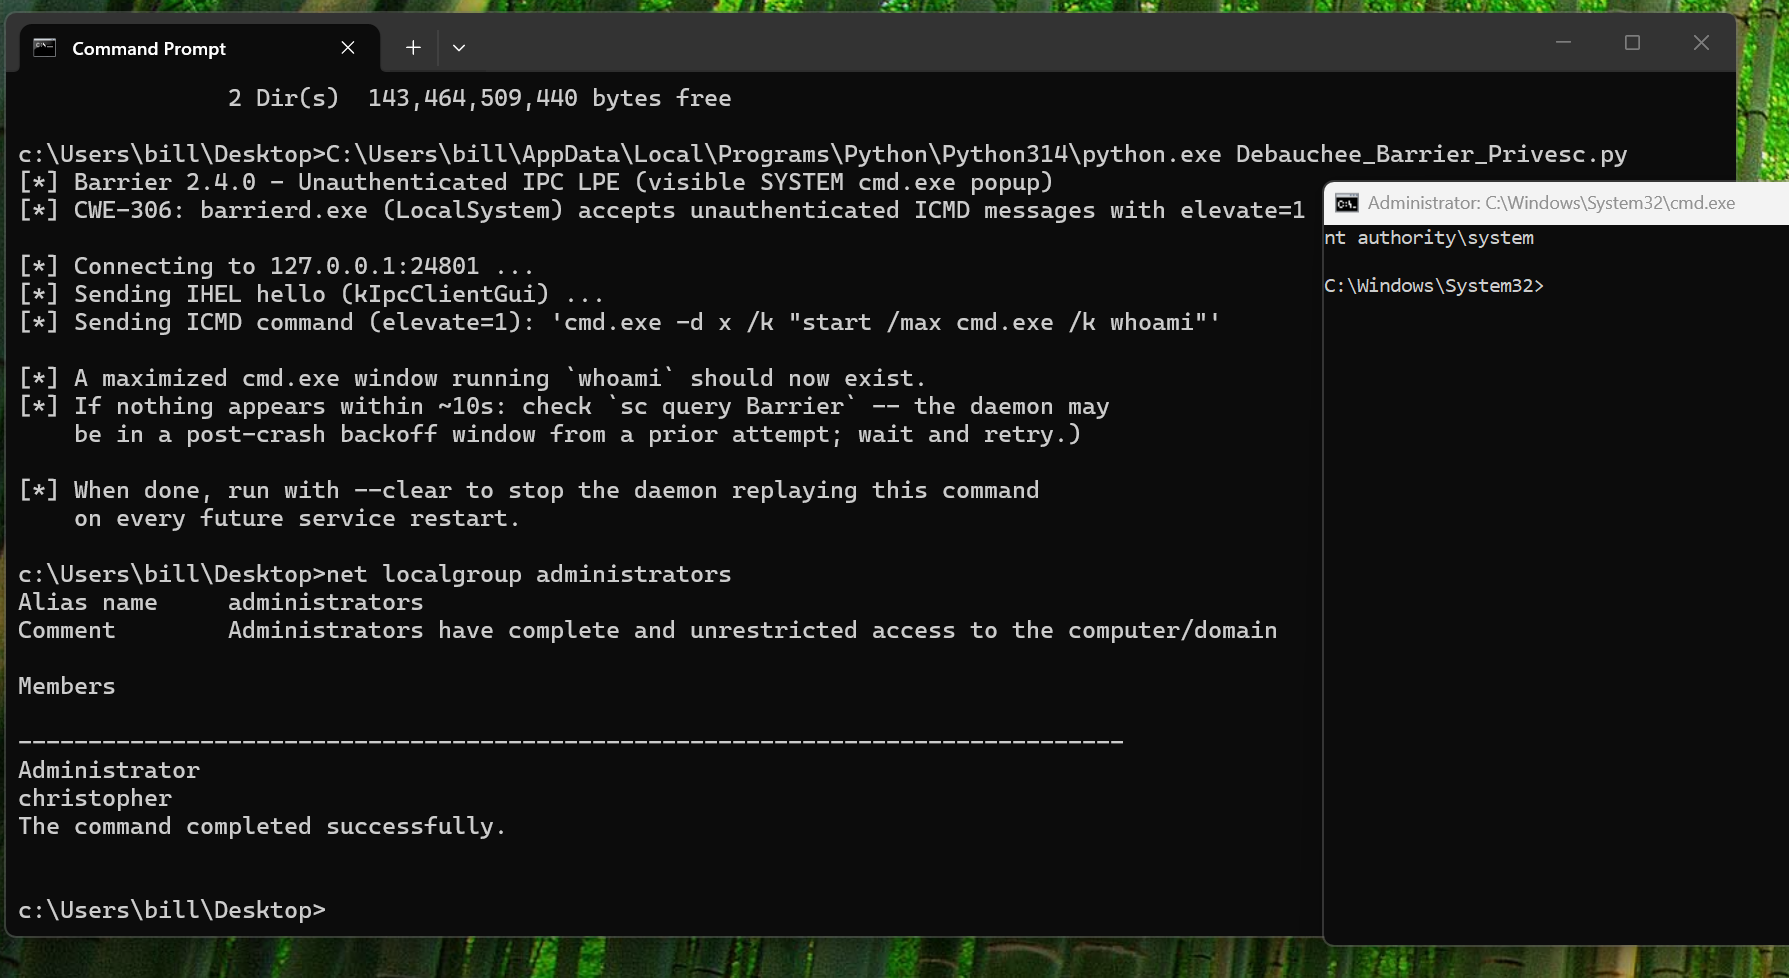 cduram/notcve-2026-0010
Escalonamento de privilégio local não autenticado para SYSTEM via daemon Barrier Debauchee na porta TCP 24801
 soralis0912/cve-2026-43499-pmg110-root
Exploit de LPE para Android CVE-2026-43499 direcionado ao OPPO PMG110 (kernel 6.6). Usa futex PI UAF para obter root e instalar um daemon su via…
 soralis0912/cve-2026-43499-warhol-root
Exploit de escalonamento de privilégio local direcionado à CVE-2026-43499 para o Xiaomi 17T Pro (warhol) no Android 16 com SoC MediaTek MT6993.
 rails/rails-forensics-cve-2026-66066
Kit de ferramentas forenses e habilidades de agente para investigar o Rails Active Storage/libvips CVE-2026-66066: detecta indicadores de blobs…
 synacktiv/sccm_sql_backdoor
Explorar CVE-2024-43468 e CVE-2025-59213 para implantar uma backdoor controlada no procedimento armazenado SQL do SCCM Management Point, permitindo…
 jenderal92/shadow-vault
Shadow Vault – Adiciona utilizadores shadow com hash SHA-512, correspondência automática de envelhecimento e múltiplos fallbacks de escrita.
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF e panic do coprocessador AOP no IOHIDEventServiceFastPathUserClient. Sem entitlements, acessível a partir do sandbox de aplicativos.
 0xdea/raptor_infiltrate19
#INFILTRATE19 pacote de festa do raptor.
 0xdea/raptor_infiltrate20
#INFILTRATE20 pacote de festa do raptor.
 fancyzll/cve-2026-43499_oppo-mt6835
Código-fonte do exploit e PoC para CVE-2026-43499, direcionado ao dispositivo Android OPPO MT6835, incluindo payload de pré-carregamento, scripts de…
 razureink/fucker
Framework de teste de penetração com mecanismo de decisão orientado por IA
 khalilu020/offensive-security-adversary-emulation
Simulou um ataque do mundo real (CVE-2011-2523) contra um host vulnerável e, em seguida, fez uma verificação cruzada da cobertura de detecção com um…








